Arkitekturöversikt
SEW Platform är byggd nativt på Amazon Web Services (AWS) och drar nytta av molntjänsternas skalbarhet och tillförlitlighet, med säker, endast utgående anslutning till industriella system via SEW Gateway. Denna design gör det möjligt för SEW att leverera fjärrbaserad engineering, automatiserade DevOps-arbetsflöden och centraliserad hantering för olika industriella miljöer – utan att kompromissa med säkerheten i OT-nätverket.
SEW använder AWS-nativa funktioner i stor utsträckning för att säkerställa hög tillgänglighet, elasticitet och säkerhet. Centrala plattformstjänster – inklusive identitet, lagring, orkestrering, beräkning, meddelandehantering och pipeline-exekvering – är byggda ovanpå AWS-hanterad infrastruktur. Detta gör det möjligt för SEW att minimera driftsomkostnader, ärva AWS globala tillförlitlighet och fokusera på att leverera OT-inriktade arbetsflöden i stor skala.
Den här sidan ger en översikt på hög nivå över hur SEW-komponenterna är strukturerade och hur moln och fabriksgolv samverkar från början till slut.
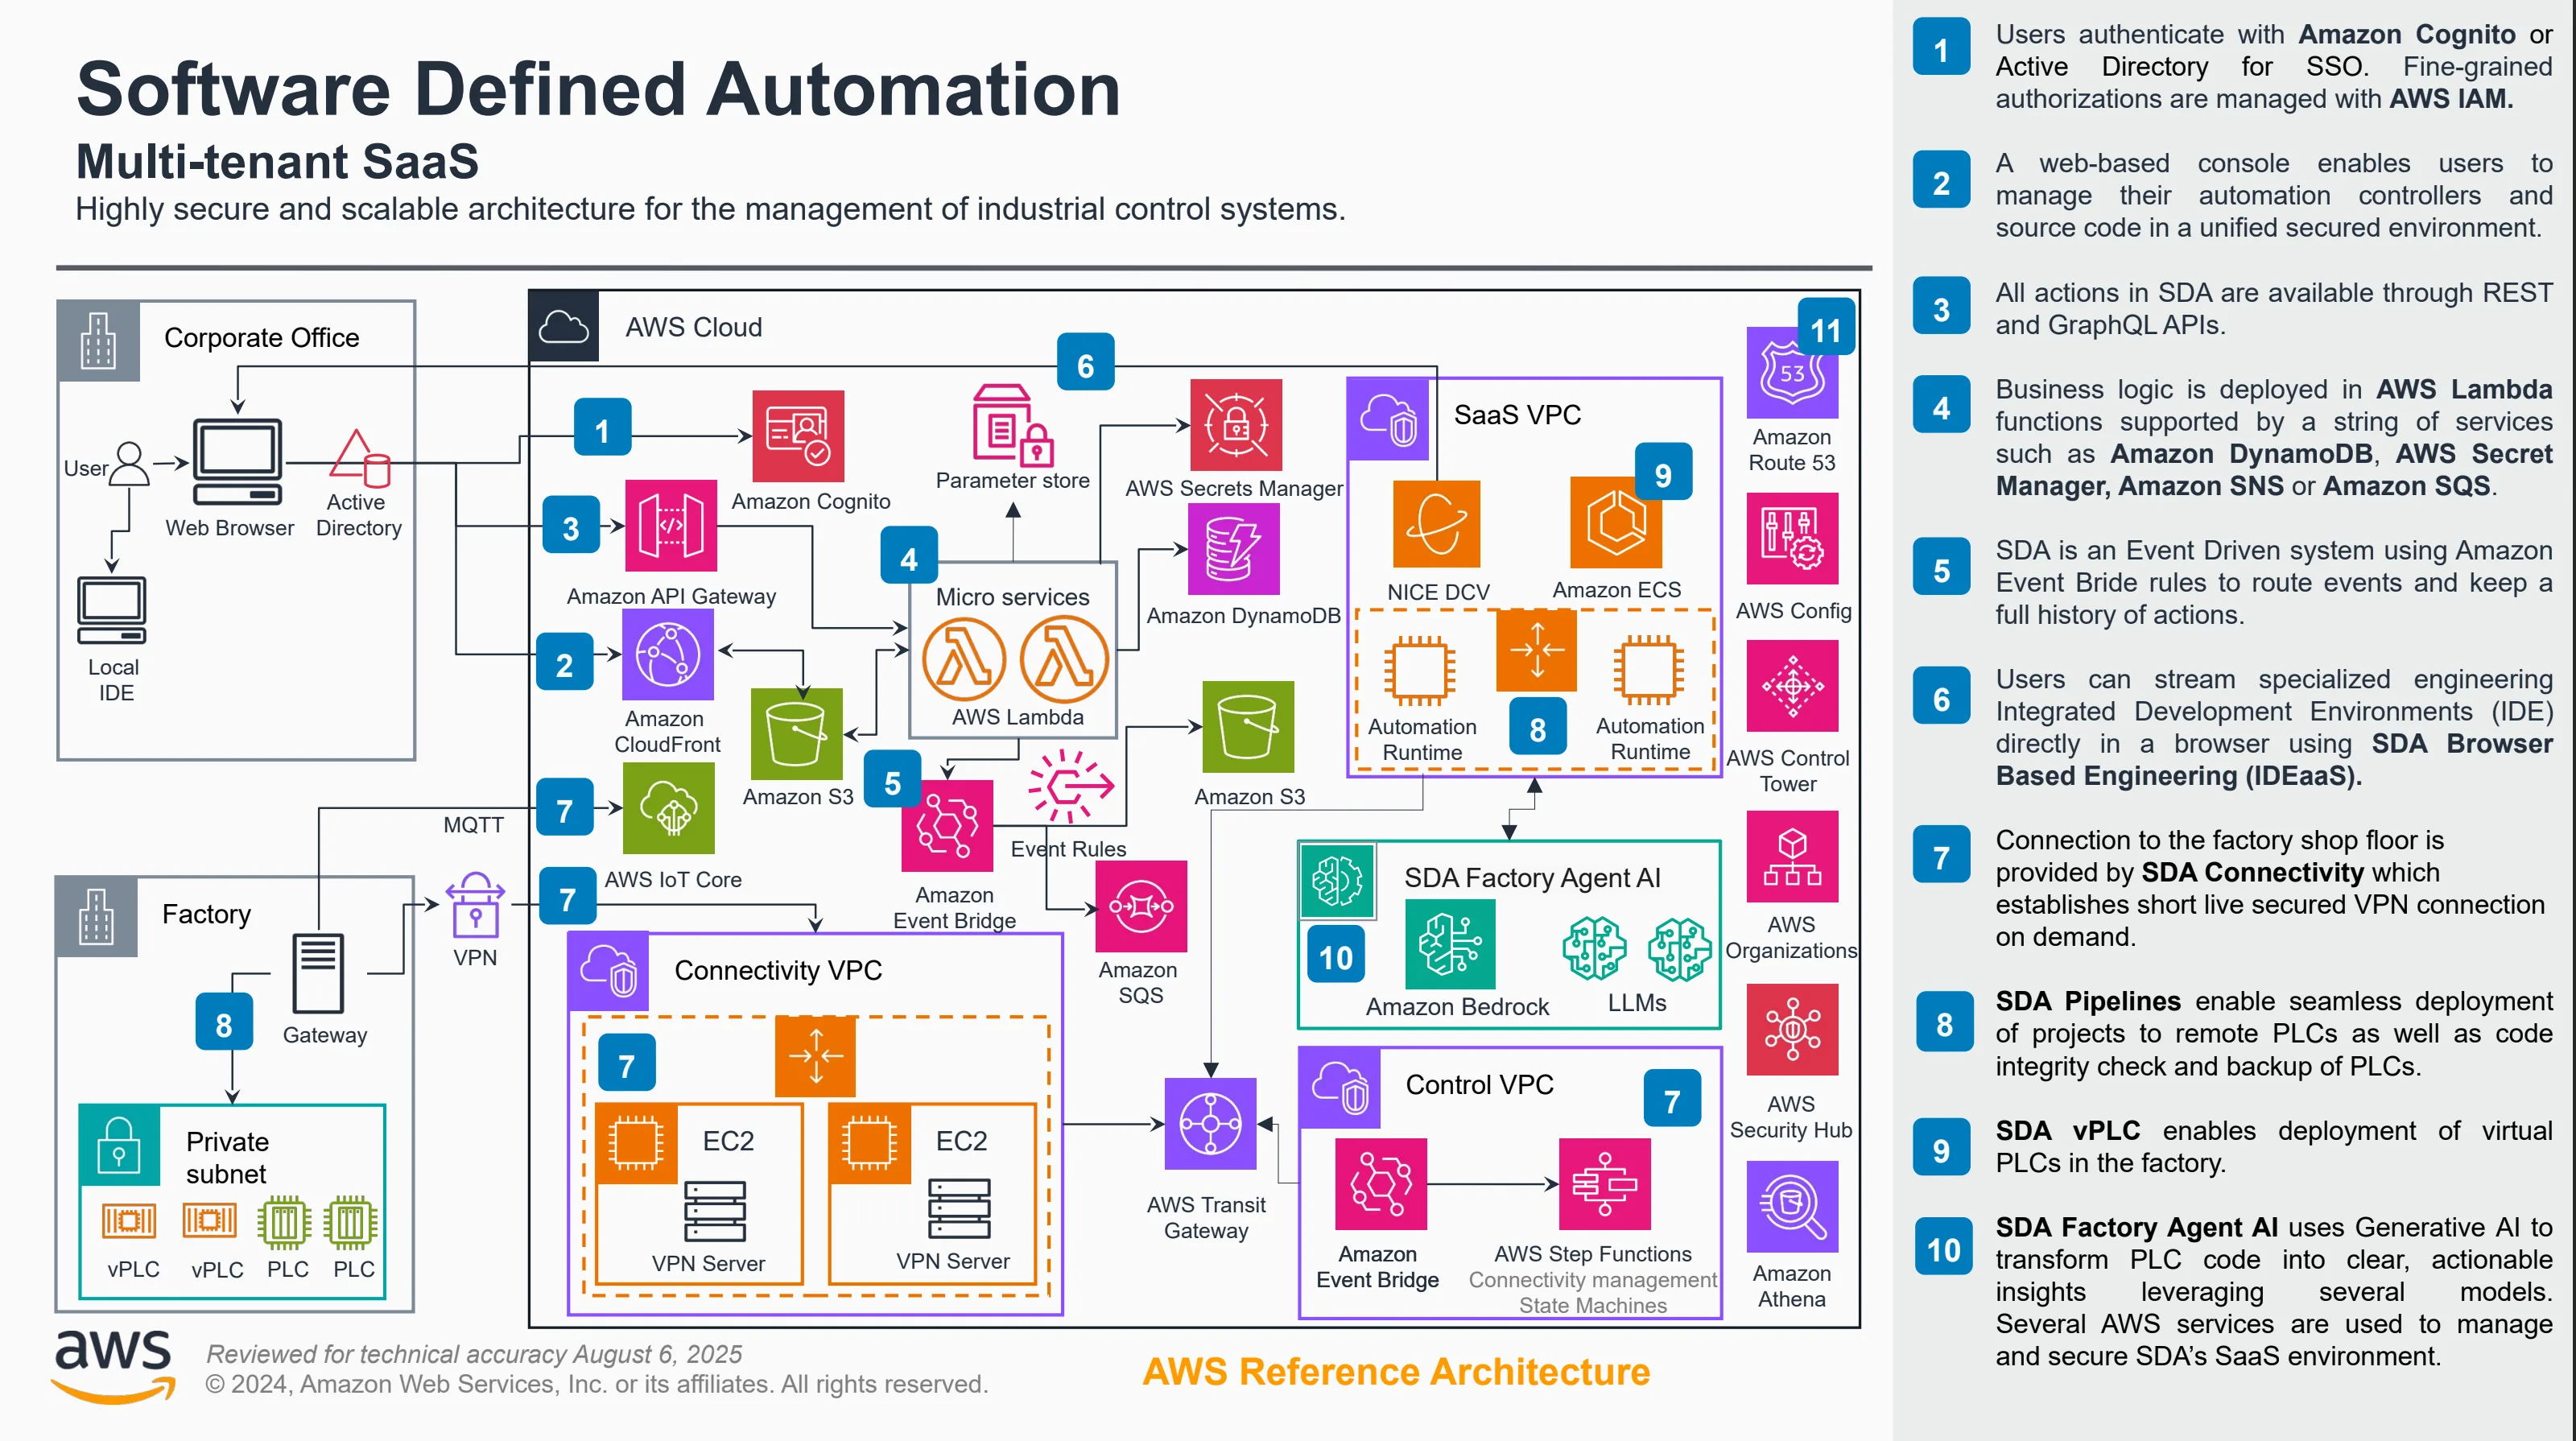
Molnarkitektur
I molnet fungerar SEW som en helt hanterad plattform med flera tenanter, byggd på moderna mikrotjänster och AWS-nativ infrastruktur. Kärnfunktionerna omfattar:
- Tenant-hantering och identitetstjänster
- Projektlagring, versionshantering och jämförelser
- Pipeline-orkestrering för driftsättningar, säkerhetskopieringar, lösenordsrotationer med mera
- Händelsebearbetning, loggning och revisionsspår
- IDEaaS / webbläsarbaserad exekveringsmiljö för engineering
- Security Hub, valv och lagring av hemligheter
All molntrafik passerar strikta gränser för autentisering och auktorisering, med tenant-isolering som upprätthålls i varje lager och alltid krypterad under överföring.
Plattformen använder ett brett urval av AWS-tjänster för att ge tillförlitlighet, prestanda och starka säkerhetsgränser. Exempel inkluderar:
- Beräkning och orkestrering med containeriserade mikrotjänster som körs på hanterade AWS-beräkningstjänster
- Lagring och beständighet genom AWS-hanterade databaser, objektlagring och distribuerade metadatatjänster
- Meddelanden och händelser med hjälp av AWS händelsetjänster med hög genomströmning och hög beständighet
- Identitet och autentisering via tätt integrerad infrastruktur baserad på AWS IAM
- Global tillgänglighet genom driftsättningar över flera AZ (Availability Zones) och AWS nätverksprimitiver
Genom att utnyttja AWS-baserade tjänster ärver SEW branschledande drifttid, säkerhetscertifieringar, global räckvidd och operativ mognad.
Lokal arkitektur (SEW Gateway)
Inne i fabriken eller anläggningen fungerar SEW Gateway som säker kommunikationspunkt mellan OT-enheter och SEW Cloud. Gatewayen:
- Upprättar krypterade tunnlar som endast initieras utgående till SEW Cloud
- Tillhandahåller routning på enhetsnivå och protokollhantering
- Gör det möjligt för IDEaaS-sessioner att ansluta till PLC:er utan att exponera OT-nätverket
- Exekverar pipelines såsom säkerhetskopiering av enheter, driftsättningar och läsning/skrivning av variabler
- Fungerar som lokal kommunikationsnav för anslutna enheter
- Upprättar endast kortlivad anslutning till molnet vid behov
Eftersom gatewayen använder utgående initierad anslutning behöver inga inkommande portar öppnas i anläggningens brandvägg, vilket bevarar OT-säkerhetsprinciperna. Gatewayen är utformad för att respektera OT-segmentering genom att aldrig kräva att PLC:er eller styrsystem exponeras mot internet. Istället når gatewayen enheter inuti OT-nätverket och kommunicerar säkert med SEW Cloud.
Fler detaljer beskrivs i SEW Connectivity Service, som fördjupar sig i arkitekturen för SEW Gateway.
Flöde från början till slut
En förenklad bild av arkitekturen:
- Användaren interagerar med SEW Web Console eller IDEaaS
- SEW Cloud autentiserar användaren och auktoriserar den begärda åtgärden
- Molntjänster orkestrerar arbetsflödet (t.ex. en pipeline, en driftsättning, en IDE-session)
- SEW Gateway utför operationerna på enhetsnivå inom anläggningen vid behov
- Resultaten flödar tillbaka till molnet, där de lagras, analyseras eller presenteras för användaren
Denna moln-/lokala arkitektur gör det möjligt för SEW att leverera säker fjärråtkomst, automatiserade OT-arbetsflöden, versionshantering och PLC-operationer från flera leverantörer utan att ändra fabrikens nätverksstrukturer eller kompromissa med segmenteringen.
Ett fördjupat flöde från början till slut beskrivs på sidan SEW Connectivity Service, som innehåller användarflöden och sekvensdiagram.