Architekturübersicht
Die SEW Platform ist nativ auf Amazon Web Services (AWS) aufgebaut und nutzt die Skalierbarkeit und Zuverlässigkeit von Cloud-Diensten mit sicherer, ausschließlich ausgehender Konnektivität zu industriellen Systemen über das SEW Gateway. Dieses Design ermöglicht es SEW, Remote Engineering, automatisierte DevOps-Workflows und zentralisiertes Management für unterschiedlichste industrielle Umgebungen bereitzustellen – ohne die Sicherheit des OT-Netzwerks zu beeinträchtigen.
SEW nutzt AWS-native Funktionen umfassend, um hohe Verfügbarkeit, Elastizität und Sicherheit zu gewährleisten. Zentrale Plattformdienste – darunter Identität, Speicher, Orchestrierung, Compute, Messaging und Pipeline-Ausführung – basieren auf AWS-verwalteter Infrastruktur. Dadurch kann SEW den betrieblichen Aufwand minimieren, die globale Zuverlässigkeit von AWS übernehmen und sich darauf konzentrieren, OT-orientierte Workflows in großem Maßstab bereitzustellen.
Diese Seite bietet einen Überblick auf hoher Ebene darüber, wie die SEW-Komponenten strukturiert sind und wie Cloud- und Shopfloor-Elemente durchgängig zusammenwirken.
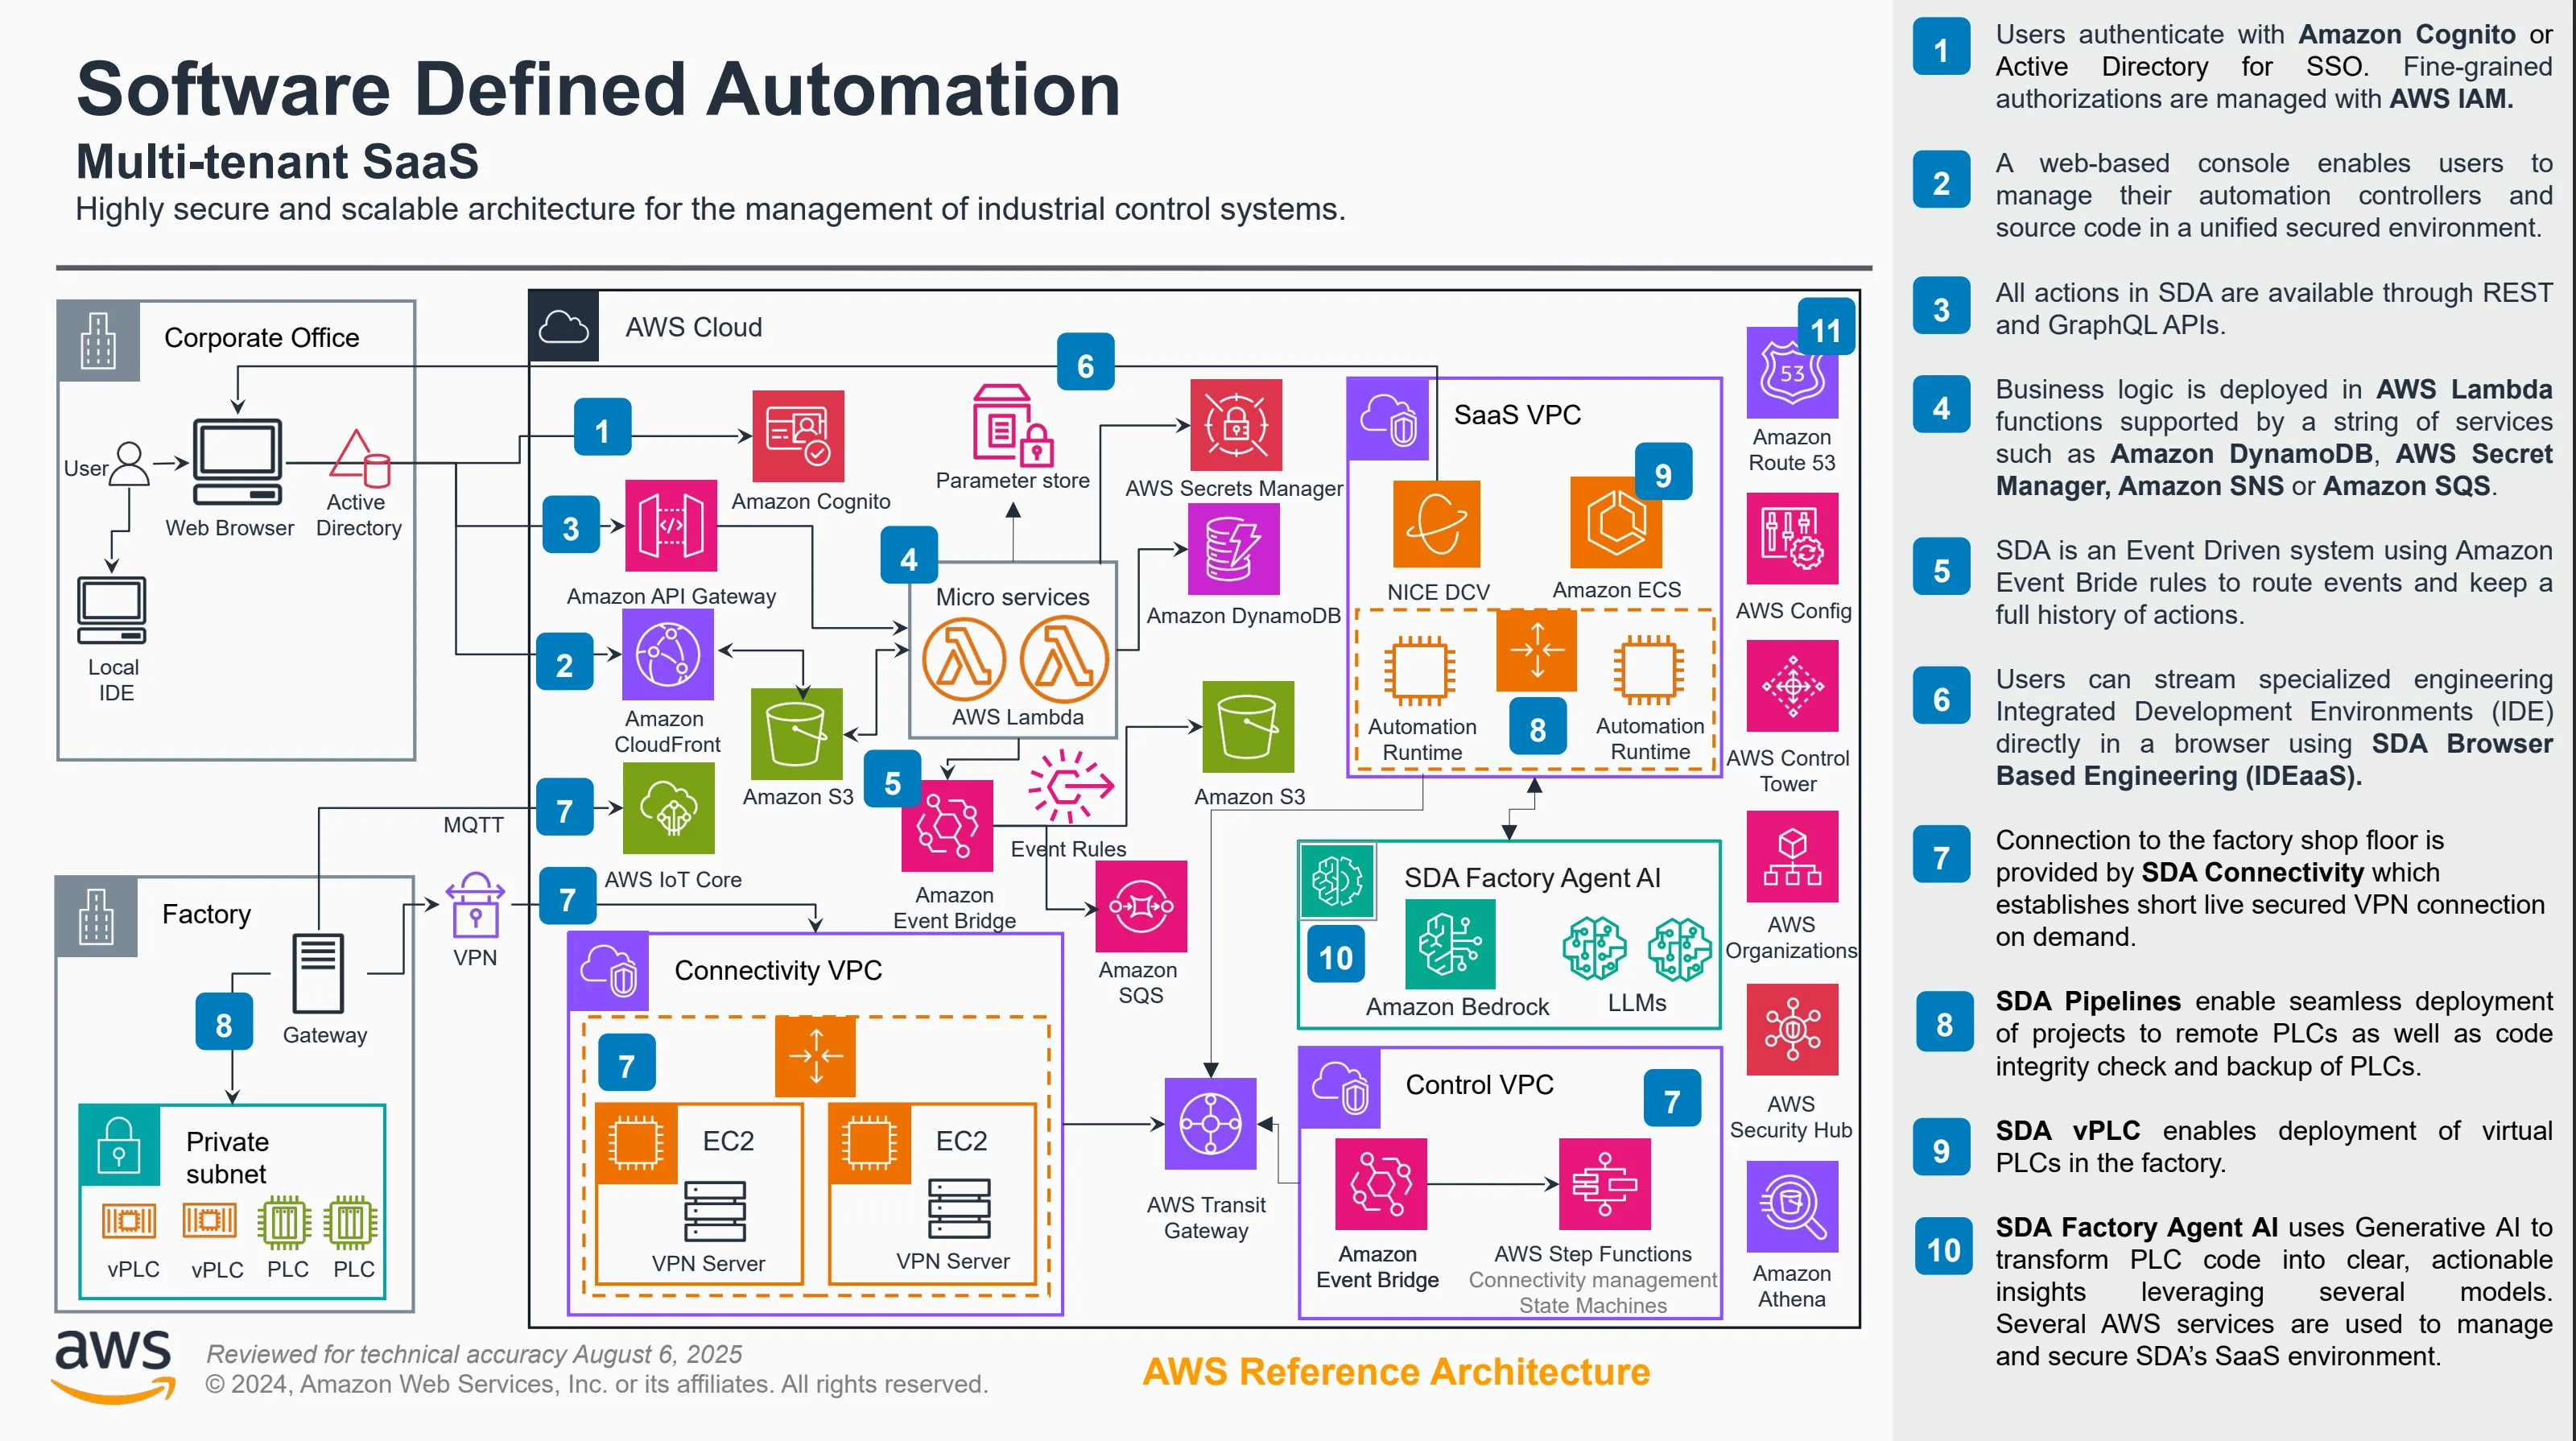
Cloud-Architektur
In der Cloud arbeitet SEW als vollständig verwaltete, mandantenfähige Plattform auf Basis moderner Microservices und AWS-nativer Infrastruktur. Zu den Kernfunktionen gehören:
- Mandantenverwaltung & Identitätsdienste
- Projektspeicherung, Versionierung und Vergleiche
- Pipeline-Orchestrierung für Deployments, Backups, Passwortrotationen und mehr
- Ereignisverarbeitung, Logging und Audit Trails
- IDEaaS / browserbasierte Engineering-Ausführungsumgebung
- Security Hub, Vaults und Secrets-Speicherung
Der gesamte Cloud-Datenverkehr durchläuft strikte Authentifizierungs- und Autorisierungsgrenzen, wobei die Mandantenisolation auf jeder Ebene durchgesetzt wird und die Übertragung stets verschlüsselt erfolgt.
Die Plattform nutzt eine breite Palette von AWS-Diensten, um Zuverlässigkeit, Performance und starke Sicherheitsgrenzen zu gewährleisten. Beispiele hierfür sind:
- Compute & Orchestrierung mit containerisierten Microservices, die auf verwalteten AWS-Compute-Diensten ausgeführt werden
- Speicherung & Beständigkeit über AWS-verwaltete Datenbanken, Objektspeicher und verteilte Metadatendienste
- Messaging & Eventing mit durchsatzstarken, dauerhaften AWS-Ereignisdiensten
- Identität & Authentifizierung über eng integrierte, AWS-IAM-gestützte Infrastruktur
- Globale Verfügbarkeit durch Multi-AZ-Bereitstellungen (Availability Zone) und AWS-Netzwerkprimitive
Durch die Nutzung AWS-gehosteter Dienste profitiert SEW von branchenführender Verfügbarkeit, Sicherheitszertifizierungen, globaler Reichweite und operativer Reife.
On-Premise-Architektur (SEW Gateway)
Innerhalb der Fabrik oder Anlage dient das SEW Gateway als sicherer Kommunikationspunkt zwischen OT-Geräten und der SEW Cloud. Das Gateway:
- Baut ausschließlich ausgehende, verschlüsselte Tunnel zur SEW Cloud auf
- Bietet Routing auf Geräteebene und Protokollverarbeitung
- Ermöglicht IDEaaS-Sitzungen die Verbindung zu PLCs, ohne das OT-Netzwerk offenzulegen
- Führt Pipelines wie Gerätebackups, Deployments und Variablen-Lese-/Schreibvorgänge aus
- Dient als lokaler Kommunikations-Hub für zugehörige Geräte
- Stellt nur bedarfsgesteuerte, kurzlebige Verbindungen zur Cloud her
Da das Gateway ausgehend initiierte Konnektivität verwendet, müssen keine eingehenden Ports in der Werks-Firewall geöffnet werden, wodurch die OT-Sicherheitsprinzipien gewahrt bleiben. Das Gateway ist so konzipiert, dass es die OT-Segmentierung respektiert, indem PLCs oder Steuerungen niemals dem Internet ausgesetzt werden müssen. Stattdessen erreicht das Gateway Geräte innerhalb des OT-Netzwerks und kommuniziert sicher mit der SEW Cloud.
Weitere Details finden Sie im SEW Connectivity Service, der die Architektur des SEW Gateway vertieft.
End-to-End-Ablauf
Eine vereinfachte Sicht auf die Architektur:
- Der Benutzer interagiert mit der SEW Web Console oder IDEaaS
- Die SEW Cloud authentifiziert den Benutzer und autorisiert die angeforderte Aktion
- Cloud-Dienste orchestrieren den Workflow (z. B. eine Pipeline, ein Deployment, eine IDE-Sitzung)
- Das SEW Gateway führt die Operationen auf Geräteebene innerhalb der Anlage bei Bedarf aus
- Die Ergebnisse fließen zurück in die Cloud, wo sie gespeichert, analysiert oder dem Benutzer präsentiert werden
Diese Cloud-/On-Premise-Architektur ermöglicht es SEW, sicheren Remote-Zugriff, automatisierte OT-Workflows, Versionskontrolle und herstellerübergreifende PLC-Operationen bereitzustellen, ohne die Netzwerkstrukturen der Fabrik zu verändern oder die Segmentierung zu gefährden.
Ein detaillierter End-to-End-Ablauf wird auf der Seite SEW Connectivity Service beschrieben, die Benutzerfluss- und Sequenzdiagramme enthält.