Vue d'ensemble de l'architecture
La plateforme SEW est nativement construite sur Amazon Web Services (AWS), tirant parti de l'évolutivité et de la fiabilité des services cloud, avec une connectivité sécurisée et exclusivement sortante vers les systèmes industriels via la SEW Gateway. Cette conception permet à SEW de fournir de l'ingénierie à distance, des flux de travail DevOps automatisés et une gestion centralisée pour des environnements industriels variés, sans compromettre la sécurité du réseau OT.
SEW exploite largement les capacités natives d'AWS afin de garantir une haute disponibilité, l'élasticité et la sécurité. Les services fondamentaux de la plateforme — identité, stockage, orchestration, calcul, messagerie et exécution de pipelines — reposent sur une infrastructure gérée par AWS. Cela permet à SEW de réduire au minimum la charge opérationnelle, d'hériter de la fiabilité mondiale d'AWS et de se concentrer sur la fourniture à grande échelle de flux de travail orientés OT.
Cette page présente une vue d'ensemble de la structure des composants SEW et de la manière dont les éléments cloud et ceux de l'atelier interagissent de bout en bout.
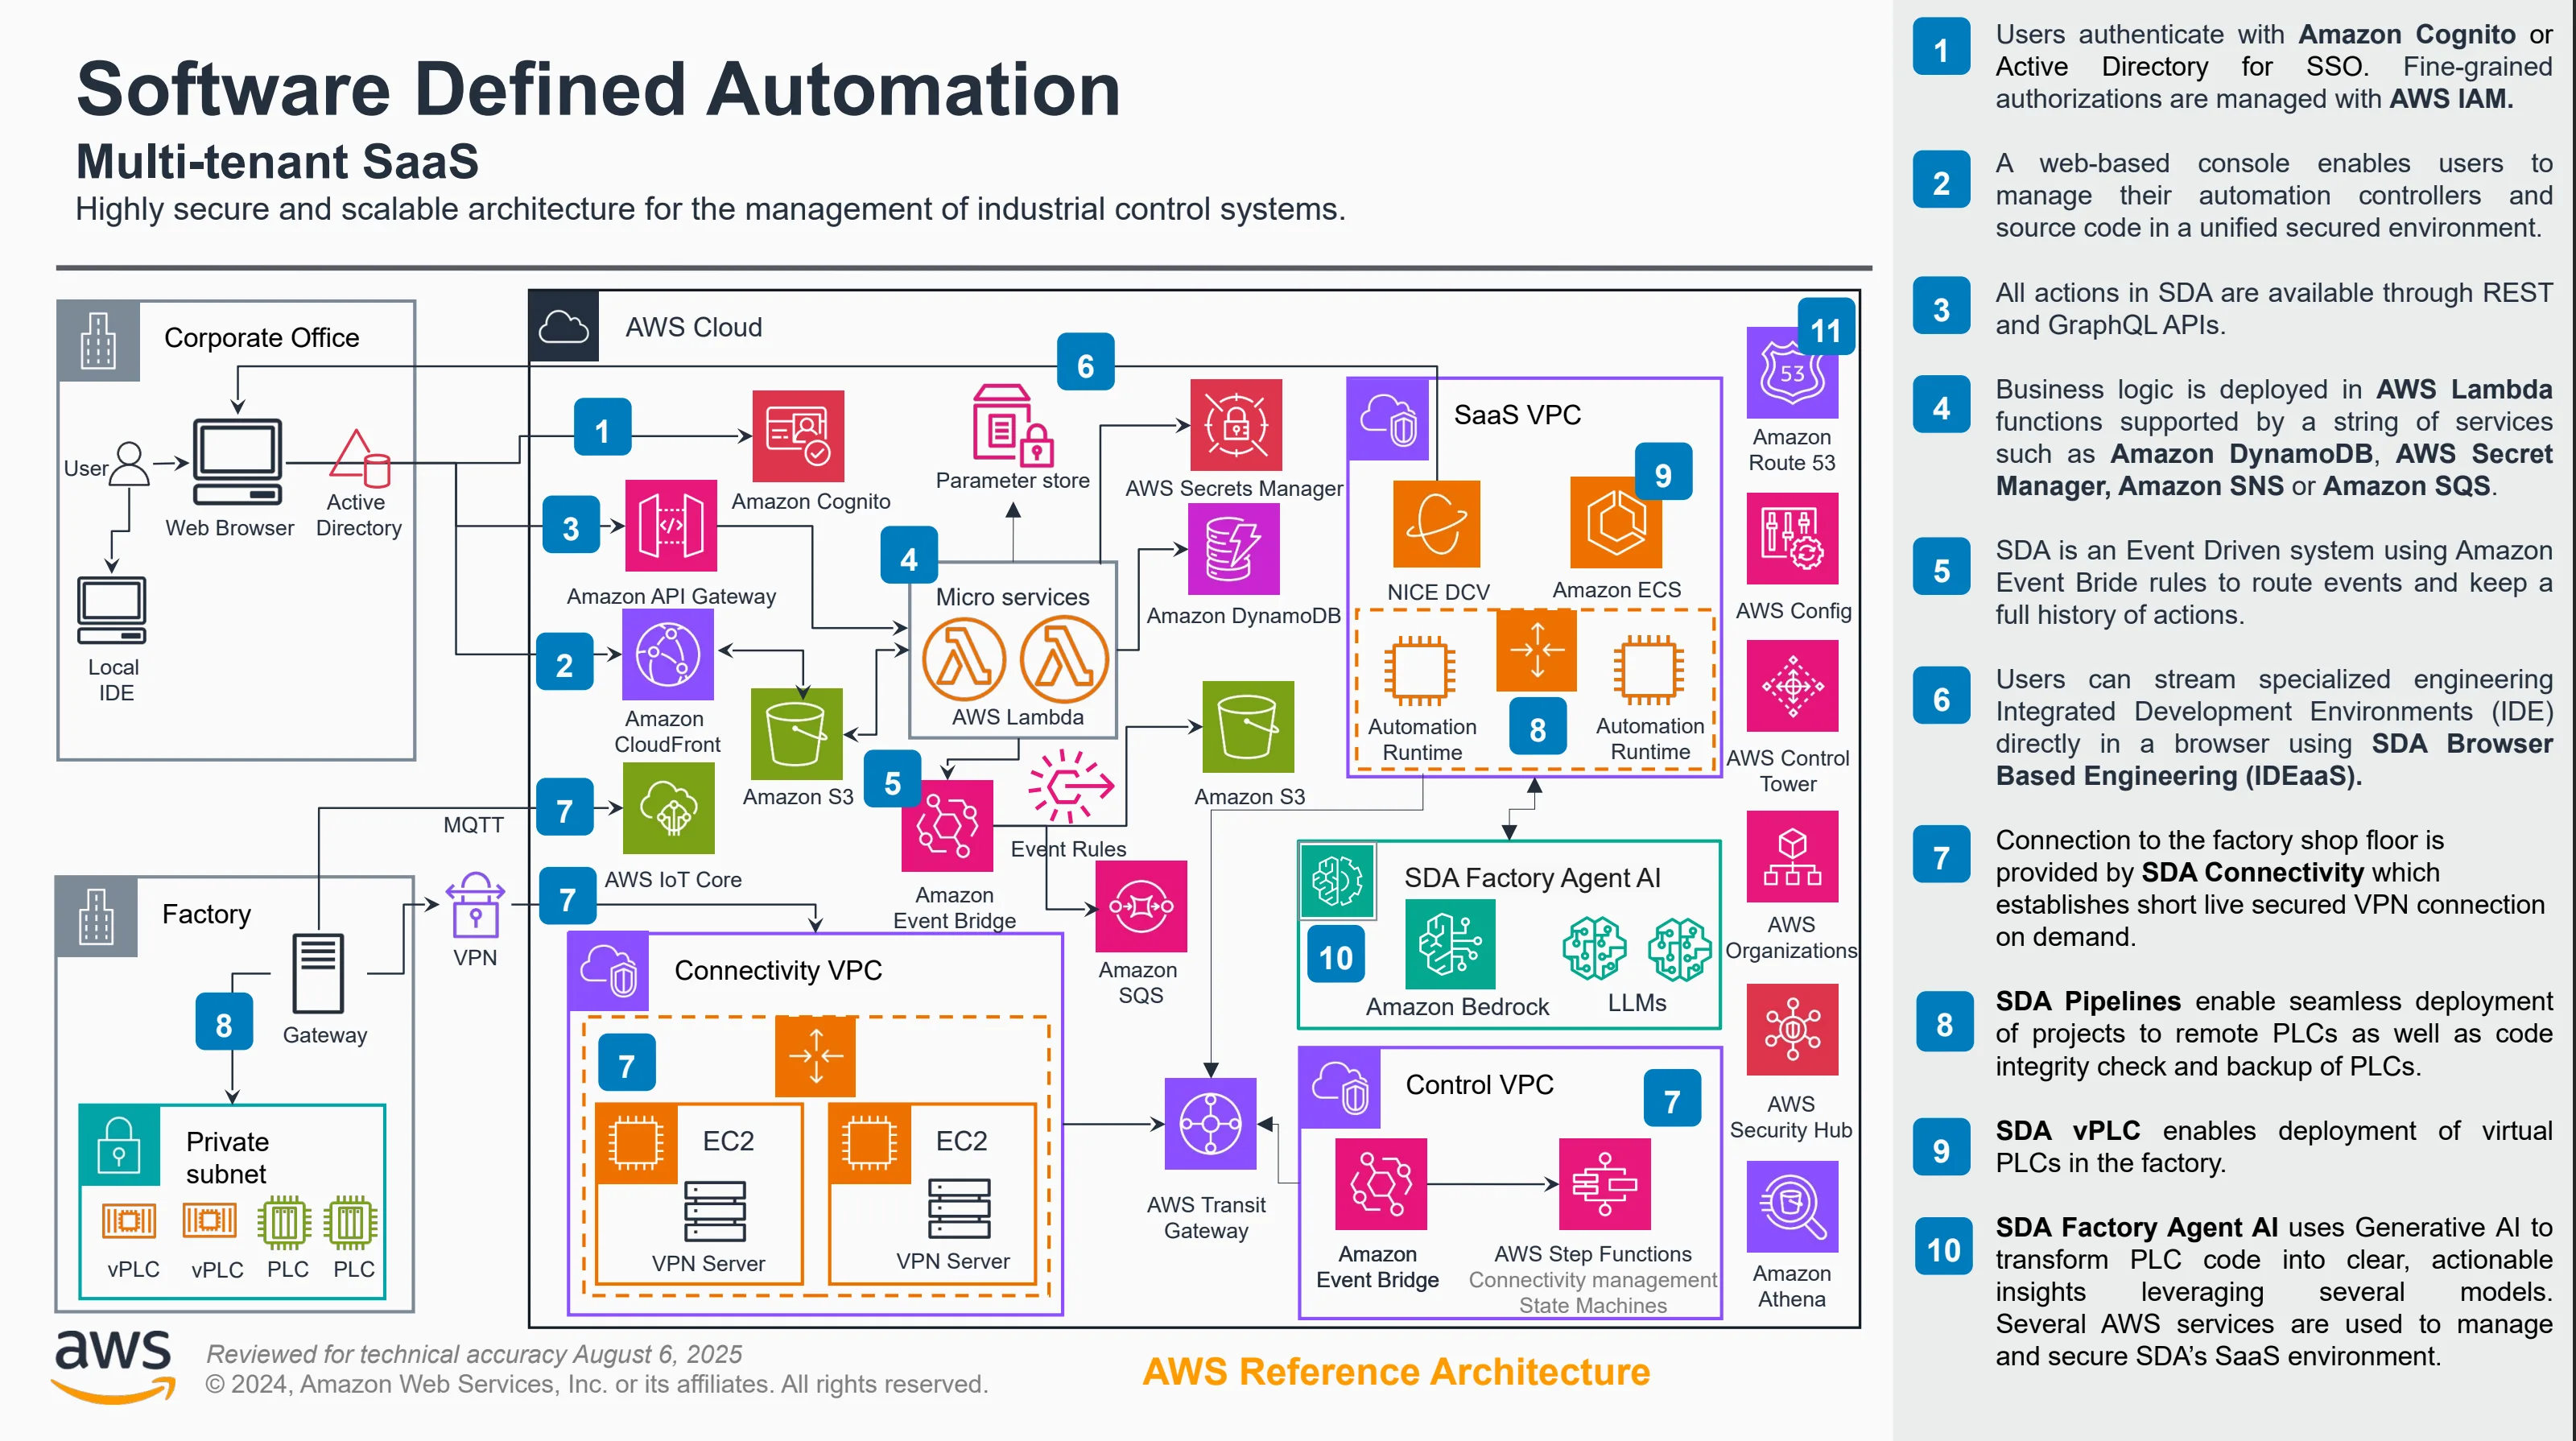
Architecture cloud
Dans le cloud, SEW fonctionne comme une plateforme entièrement gérée et multi-tenant, construite sur des microservices modernes et une infrastructure native AWS. Ses fonctions principales comprennent :
- Gestion des tenants et services d'identité
- Stockage de projets, gestion des versions et comparaisons
- Orchestration de pipelines pour les déploiements, les sauvegardes, les rotations de mots de passe et bien plus
- Traitement des événements, journalisation et pistes d'audit
- IDEaaS / environnement d'exécution d'ingénierie basé sur navigateur
- Security Hub, coffres-forts et stockage des secrets
L'ensemble du trafic cloud transite par des limites strictes d'authentification et d'autorisation, avec une isolation des tenants appliquée à chaque couche et un chiffrement systématique en transit.
La plateforme utilise un large éventail de services AWS pour offrir fiabilité, performance et des limites de sécurité robustes. Par exemple :
- Calcul et orchestration à l'aide de microservices conteneurisés exécutés sur des services de calcul AWS gérés
- Stockage et durabilité grâce à des bases de données gérées par AWS, au stockage objet et à des services de métadonnées distribués
- Messagerie et événements au moyen de services d'événements AWS durables et à haut débit
- Identité et authentification via une infrastructure étroitement intégrée reposant sur AWS IAM
- Disponibilité mondiale grâce à des déploiements multi-AZ (zones de disponibilité) et aux primitives réseau d'AWS
En s'appuyant sur des services hébergés par AWS, SEW hérite d'une disponibilité de premier plan, de certifications de sécurité, d'une portée mondiale et d'une maturité opérationnelle.
Architecture sur site (SEW Gateway)
Au sein de l'usine ou du site, la SEW Gateway constitue le point de communication sécurisé entre les équipements OT et le SEW Cloud. La gateway :
- Établit des tunnels chiffrés exclusivement sortants vers le SEW Cloud
- Assure le routage au niveau des équipements et la gestion des protocoles
- Permet aux sessions IDEaaS de se connecter aux PLC sans exposer le réseau OT
- Exécute des pipelines tels que les sauvegardes d'équipements, les déploiements et les lectures/écritures de variables
- Sert de hub de communication local pour les équipements associés
- N'établit qu'une connectivité vers le cloud à la demande et de courte durée
Comme la gateway utilise une connectivité initiée en sortie, aucun port entrant n'a besoin d'être ouvert sur le pare-feu de l'usine, ce qui préserve les principes de sécurité OT. La gateway est conçue pour respecter la segmentation OT en n'exigeant jamais l'exposition des PLC ou des contrôleurs à Internet. Elle atteint au contraire les équipements à l'intérieur du réseau OT et communique de façon sécurisée avec le SEW Cloud.
Davantage de détails sont présentés dans le SEW Connectivity Service, qui approfondit l'architecture de la SEW Gateway.
Flux de bout en bout
Une vue simplifiée de l'architecture :
- L'utilisateur interagit avec la console web SEW ou avec IDEaaS
- Le SEW Cloud authentifie l'utilisateur et autorise l'action demandée
- Les services cloud orchestrent le flux de travail (par exemple un pipeline, un déploiement, une session IDE)
- La SEW Gateway exécute à la demande les opérations au niveau des équipements dans l'usine
- Les résultats remontent vers le cloud, où ils sont stockés, analysés ou présentés à l'utilisateur
Cette architecture cloud/sur site permet à SEW de fournir un accès distant sécurisé, des flux de travail OT automatisés, la gestion de versions et des opérations sur des PLC multi-fournisseurs sans modifier les structures réseau de l'usine ni compromettre la segmentation.
Un flux de bout en bout détaillé est présenté sur la page SEW Connectivity Service, qui fournit des diagrammes de parcours utilisateur et de séquence.