SSO über okta
Überblick
Dieser Abschnitt erläutert, wie Sie Single Sign-On (SSO) für Ihren SEW-Tenant mit okta konfigurieren – über SAML-basierte Authentifizierung. Er führt Sie durch die erforderlichen Einrichtungsschritte in SEW und okta, um eine sichere, zentralisierte Identitätsverwaltung zu ermöglichen.
Voraussetzungen
Wenn Sie ein Enterprise-Kunde sind, wenden Sie sich bitte an OrchestrationSuite-Support@sew-eurodrive.de, damit SEW die okta-Integration vorbereitet, bevor Sie mit der Einrichtung fortfahren.
Erforderliche SEW-Parameter
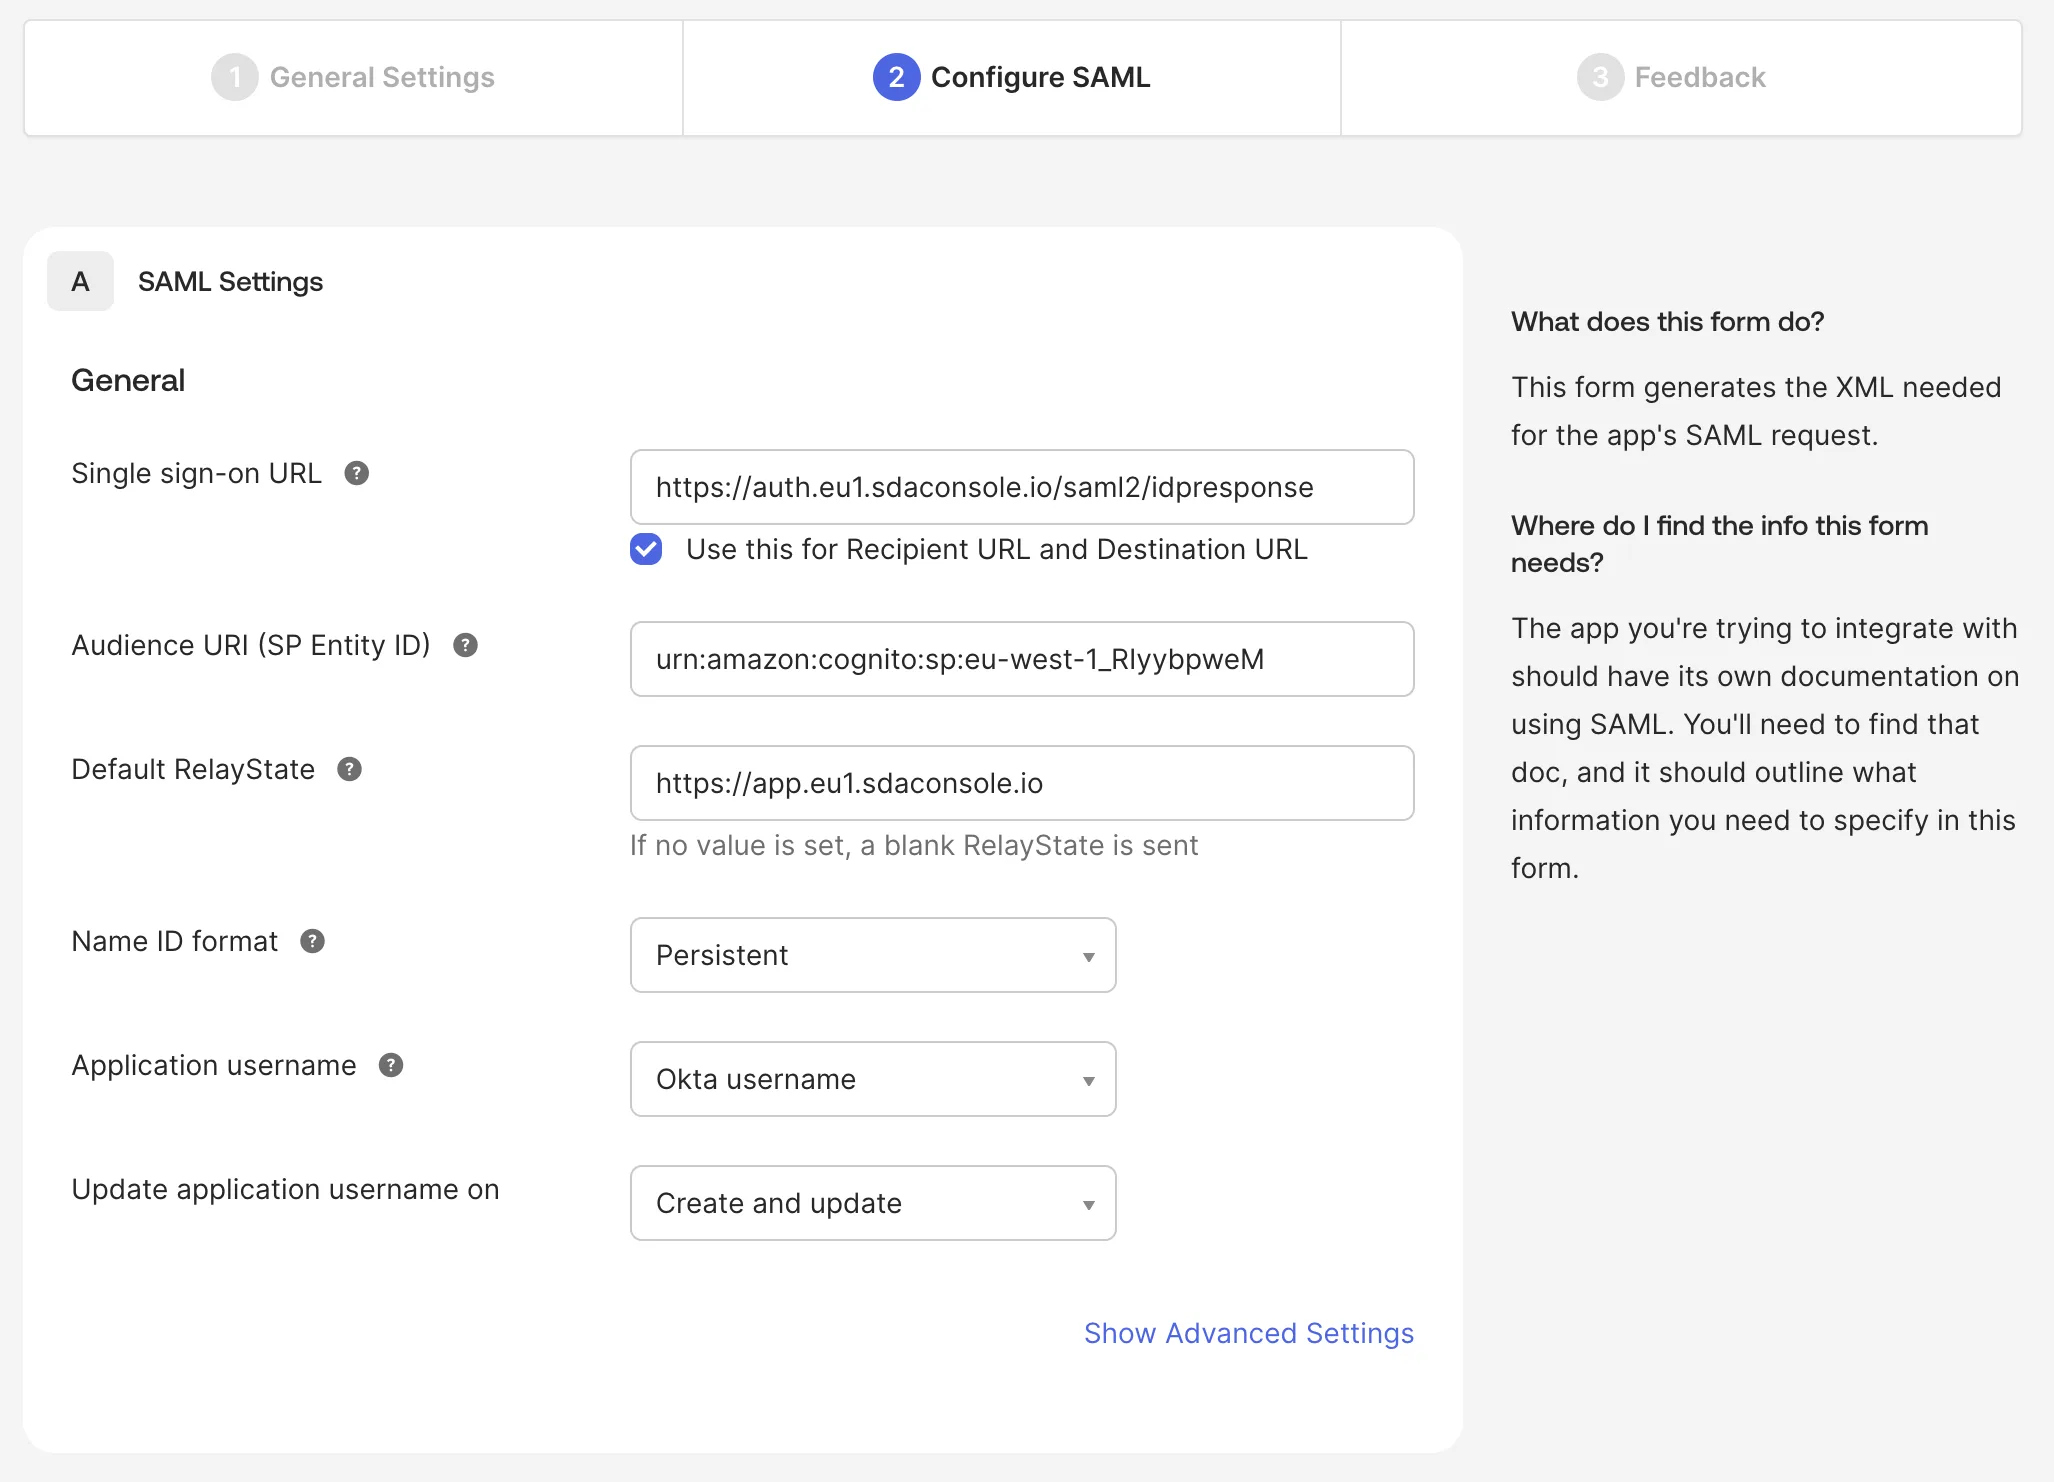
Für die Einrichtung von SSO über okta benötigen Sie die folgenden SEW-Parameter:
| Parameter | Wert |
| Single-Sign-On-URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Audience URI (SP Entity ID) | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Default RelayState | https://app.eu1.sdaconsole.io |
Im Rahmen der Integration können wir Ihnen die Signatur- und Verschlüsselungszertifikate für SAML bereitstellen!
Erforderliche SAML-Attribute
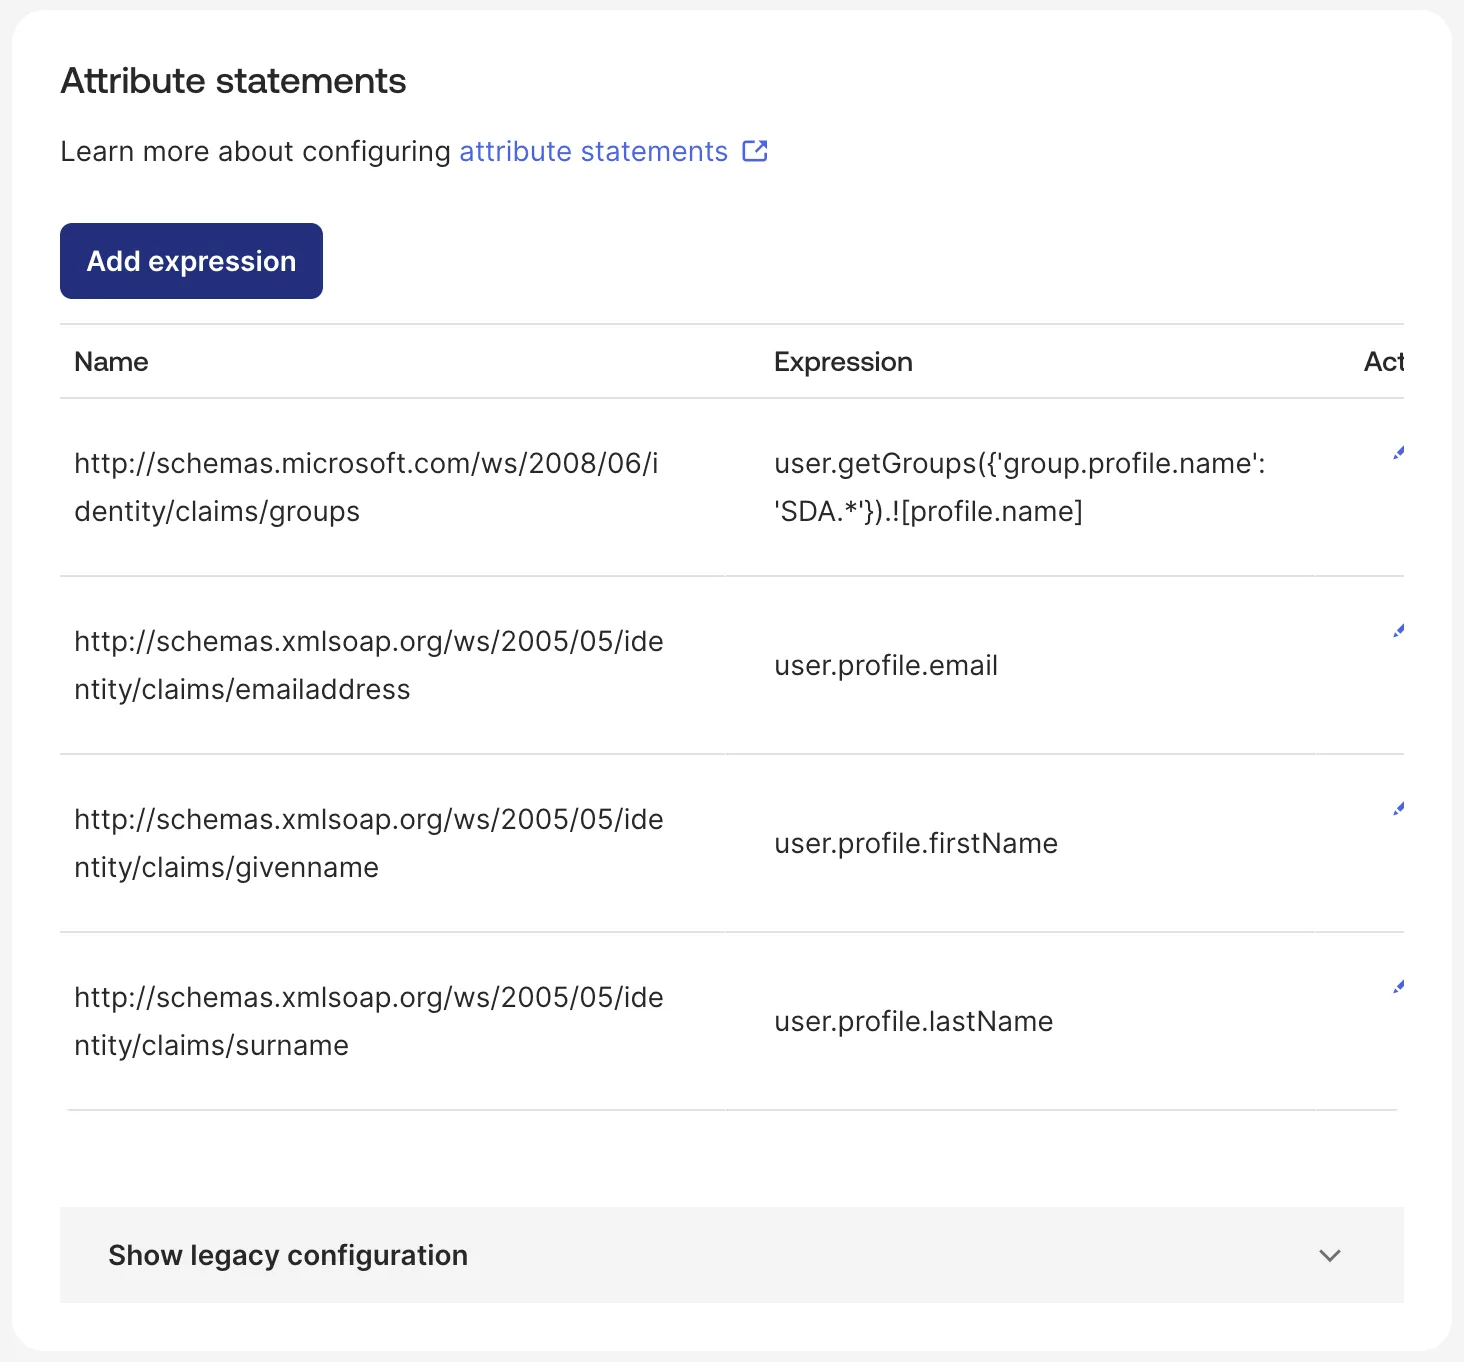
SEW erfordert die Konfiguration der folgenden SAML-Attribute:
| Name | Ausdruck |
| http://schemas.microsoft.com/ws/2008/06/identity/claims/groups | user.getGroups({'group.profile.name': 'SEW.*'}).![profile.name] |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | user.profile.email |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname | user.profile.lastName |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname | user.profile.firstName |
Gruppenausdruck, wenn okta-Gruppen mit SEW enden:
user.getGroups({'group.profile.name': '.*SEW'}).![profile.name]
Benutzergruppen sind nicht erforderlich, wenn Manage Users in SEW für den IDP aktiv ist.
Single Logout
Wenn ein Benutzer sich von SEW abmeldet, fordert SEW okta auf, die okta-Sitzung dieses Benutzers ebenfalls zu beenden. Ohne die nachstehende Konfiguration ignoriert okta die Anfrage und hält die Sitzung offen, sodass die nächste Person, die denselben Browser verwendet, ohne Abfrage von Anmeldedaten wieder angemeldet wird.
Öffnen Sie in okta Ihre SEW-Anwendung und wählen Sie dann General → SAML Settings → Edit → Configure SAML → Show Advanced Settings, aktivieren Sie Allow application to initiate Single Logout und füllen Sie Folgendes aus:
| Parameter | Wert |
| Single Logout URL | https://auth.eu1.sdaconsole.io/saml2/logout |
| SP Issuer | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Signature Certificate | das von SEW bereitgestellte Signaturzertifikat |
Der SP Issuer ist ein von der für die Anmeldung verwendeten Audience URI getrenntes Feld, auch wenn beide denselben Wert enthalten. Die Anmeldung kann korrekt funktionieren, während die Abmeldung fehlschlägt, weil dieses Feld leer ist.
Melden Sie sich zur Überprüfung mit SSO bei SEW an, melden Sie sich ab und melden Sie sich dann erneut an – Sie sollten aufgefordert werden, sich ein zweites Mal bei okta zu authentifizieren. In okta wird der Versuch unter Reports → System Log als User single sign out from app protokolliert. Wird Issuer does not match gemeldet, stimmt der Wert für SP Issuer nicht mit dem oben genannten überein; wird ein Signaturfehler gemeldet, fehlt das Signature Certificate oder es ist falsch.
Konfigurationsoptionen
Die SAML-Integration unterstützt zwei Konfigurationsoptionen:
1. Bestehende (Nicht-SSO-)Benutzer migrieren
Diese Option bestimmt, ob Benutzer, die sich über SSO anmelden, automatisch zur SSO-Authentifizierung migriert werden.
Bei Aktivierung:
- Wenn für dieselbe E-Mail-Adresse ein Nicht-SSO-Benutzer existiert, wird der Benutzer zu SSO migriert
- Eine Anmeldung über Benutzername/Passwort ist nach der SSO-Anmeldung nicht mehr möglich
- Alle Benutzergruppen werden aus dem Mapping von SSO-Benutzergruppen zugewiesen
2. Benutzer in SEW verwalten
Diese Option legt fest, ob Benutzer und Benutzerrollen für diesen Identity Provider innerhalb von SEW verwaltet werden.
Wenn eine Benutzerrolle das SSO-Mapping SSO_DEFAULT besitzt, wird diese Rolle neuen Benutzern automatisch zugewiesen!
Bei Aktivierung:
- SEW verwaltet Benutzer und Benutzerrollen intern
- Der Identity Provider (IDP) muss keine Benutzergruppen übermitteln
- Benutzer müssen in SEW angelegt werden, bevor sie sich anmelden können
- Es sei denn, es ist eine
SSO_DEFAULT-Benutzerrolle definiert!
- Es sei denn, es ist eine
- Benutzern müssen die entsprechenden Benutzerrollen zugewiesen sein
Benutzergruppen und Rollen-Mapping
Hinweis: Wenn SSO für das Tenant-Konto aktiviert ist, kann beim Bearbeiten bestehender Rollen ein SSO-Mapping auf Benutzerrollen angewendet werden.
Wenn SSO konfiguriert ist, können Mappings von Benutzergruppen des Identity Providers automatisch auf die entsprechenden Benutzerrollen innerhalb von SEW angewendet werden, was die Benutzerverwaltung vereinfacht.