okta 経由の SSO
SSO via okta
概要
このセクションでは、SAML ベースの認証を使用して、okta で SEW テナントのシングルサインオン (SSO) を構成する方法を説明します。安全で一元化された ID 管理を有効にするために、SEW と okta の両方で必要な設定手順を案内します。
前提条件
エンタープライズ顧客の場合は、設定を進める前に SEW が okta 統合を準備できるよう、OrchestrationSuite-Support@sew-eurodrive.de までご連絡ください。
必要な SEW パラメータ
okta 経由で SSO を設定するには、次の SEW パラメータが必要です。
| パラメータ | 値 |
| Single sign-on URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Audience URI (SP Entity ID) | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Default RelayState | https://app.eu1.sdaconsole.io |
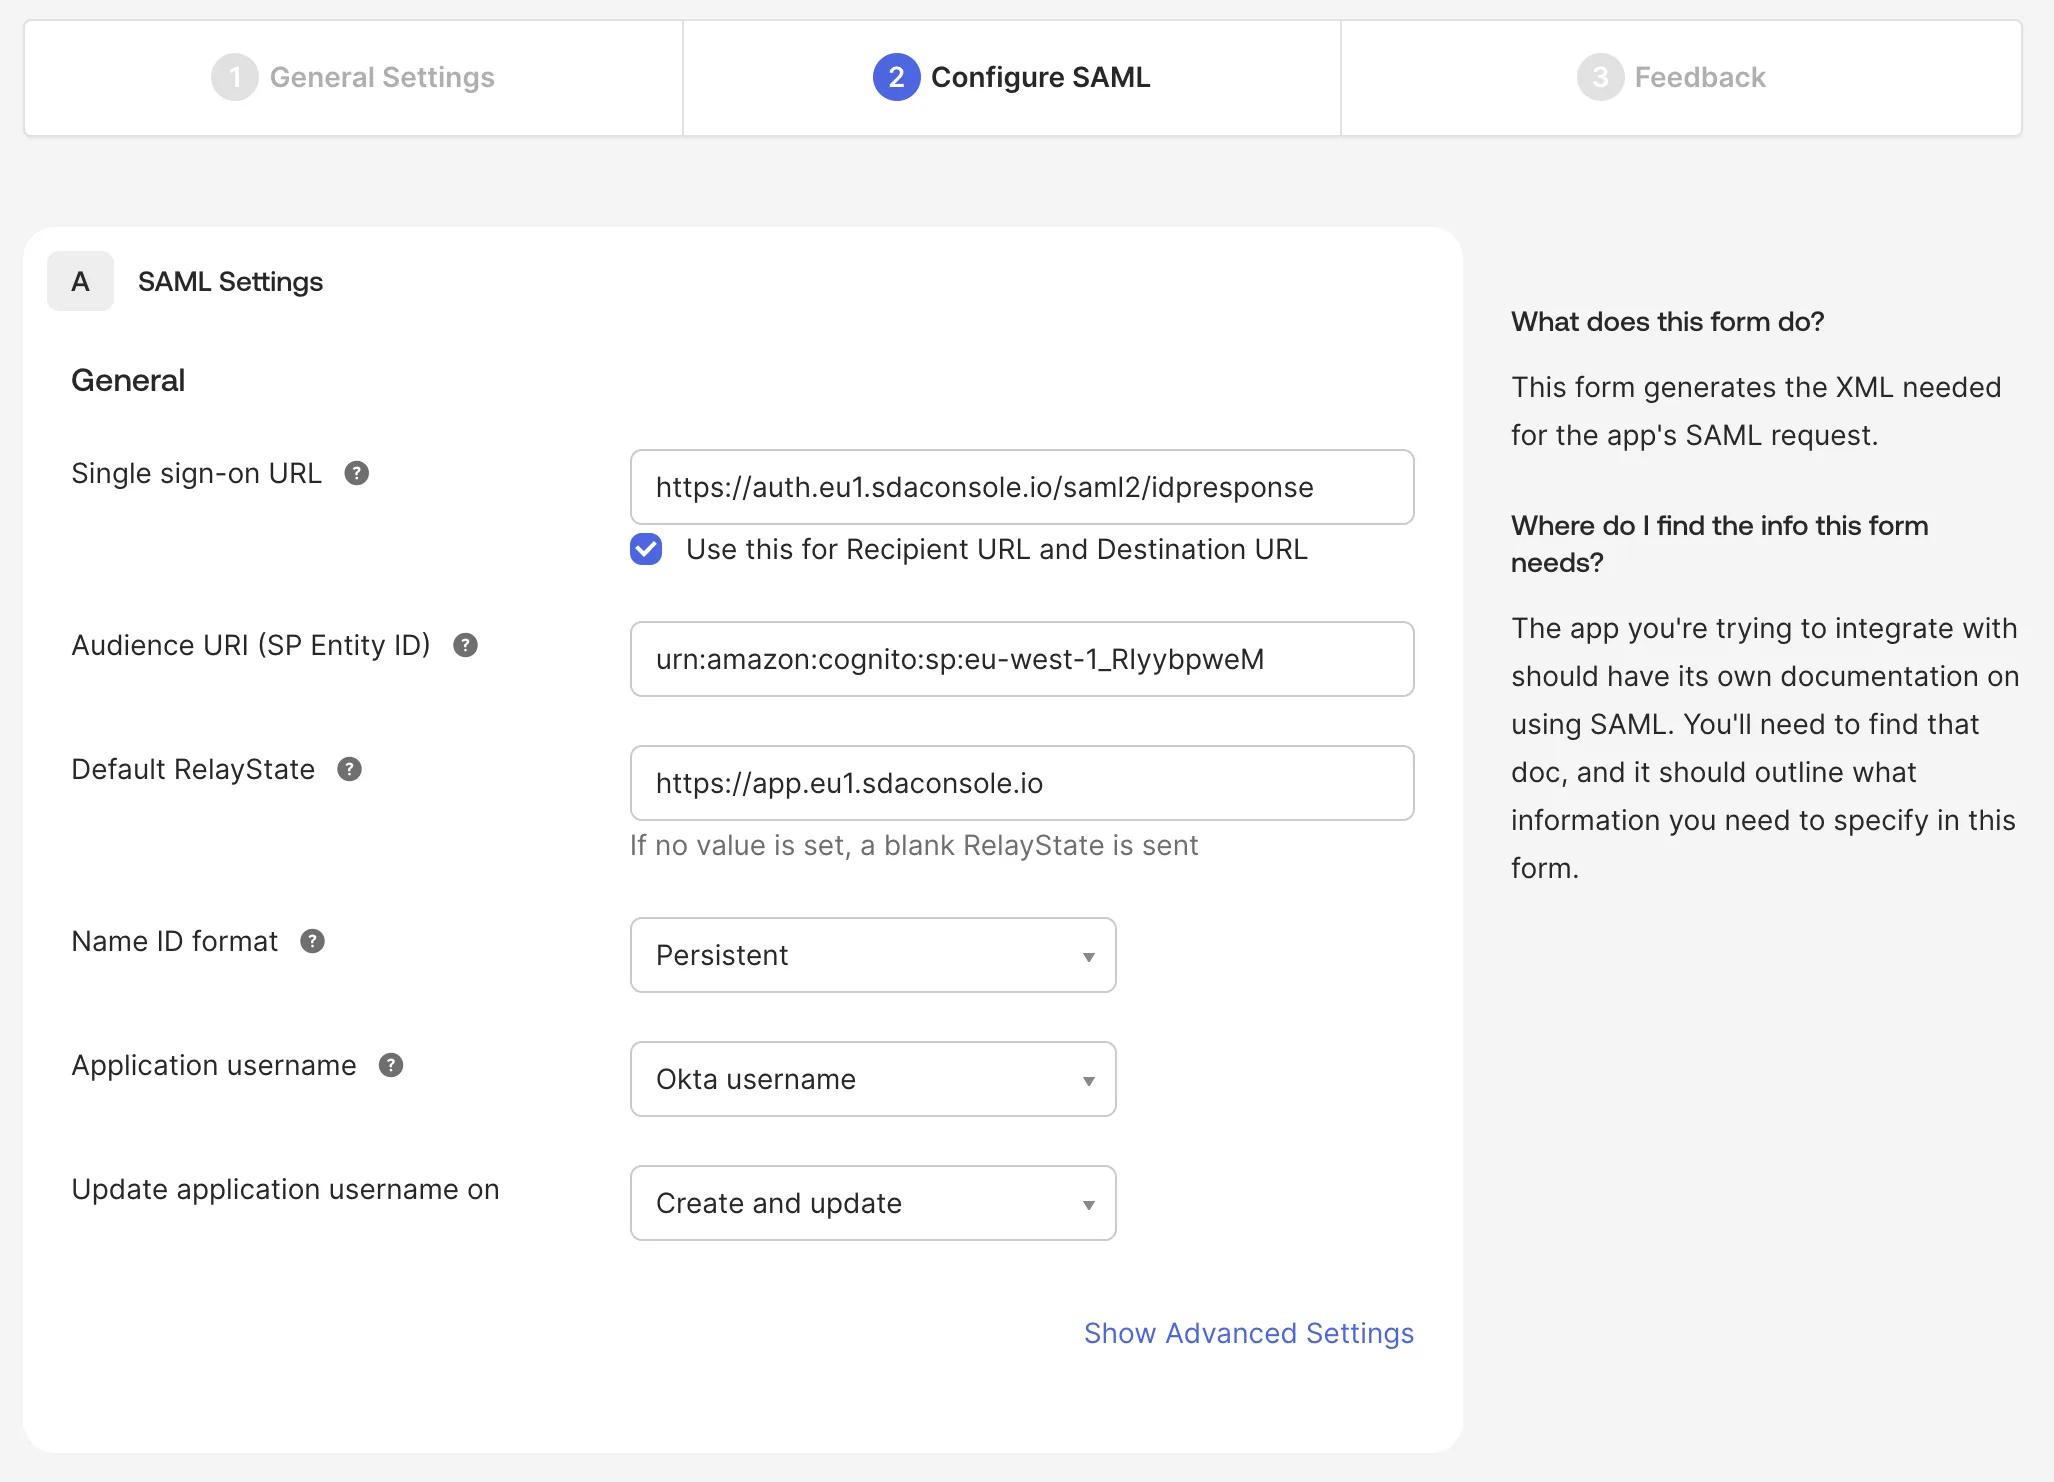
統合の際には、SAML 用の署名証明書および暗号化証明書を提供できます。
必要な SAML 属性
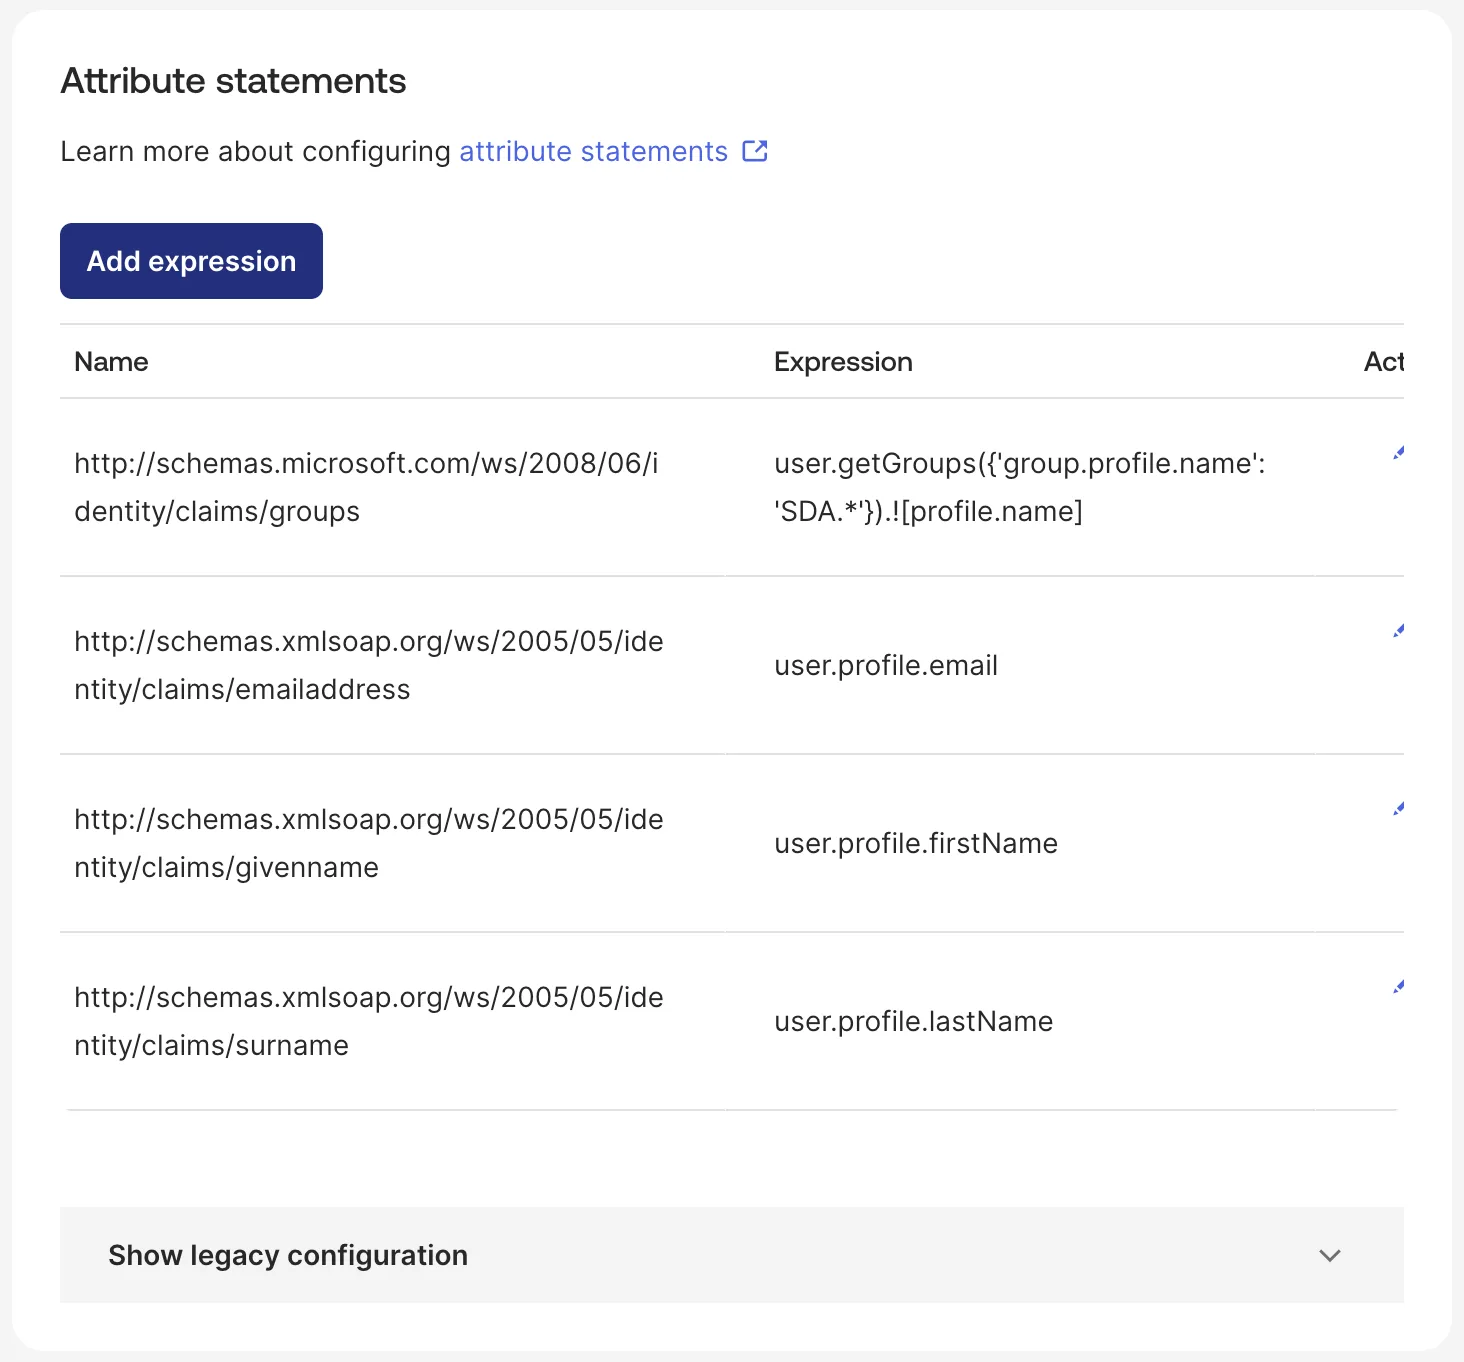
SEW では次の SAML 属性の構成が必要です。
| 名前 | 式 |
| http://schemas.microsoft.com/ws/2008/06/identity/claims/groups | user.getGroups({'group.profile.name': 'SEW.*'}).![profile.name] |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | user.profile.email |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname | user.profile.lastName |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname | user.profile.firstName |
okta グループが SEW で終わる場合のグループ式:
user.getGroups({'group.profile.name': '.*SEW'}).![profile.name]
IDP に対して Manage Users in SEW が有効になっている場合、ユーザーグループは必須ではありません。
シングルログアウト
ユーザーが SEW からサインアウトすると、SEW は okta にそのユーザーの okta セッションも終了するよう要求します。以下の構成がない場合、okta はこの要求を無視してセッションを維持するため、同じブラウザを次に使用する人は資格情報の入力を求められることなく再びサインインされてしまいます。
okta で SEW アプリケーションを開き、General → SAML Settings → Edit → Configure SAML → Show Advanced Settings の順に進み、Allow application to initiate Single Logout にチェックを入れて、次の項目を入力します。
| パラメータ | 値 |
| Single Logout URL | https://auth.eu1.sdaconsole.io/saml2/logout |
| SP Issuer | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Signature Certificate | SEW から提供された署名証明書 |
SP Issuer は、サインインに使用する Audience URI とは別のフィールドですが、どちらも同じ値を保持します。このフィールドが空の場合、サインインは正常に動作してもサインアウトが失敗することがあります。
確認するには、SSO で SEW にサインインし、サインアウトしてから再度サインインします。2 回目も okta での認証を求められるはずです。okta では Reports → System Log に、この試行が User single sign out from app として記録されます。Issuer does not match と報告される場合は、SP Issuer の値が上記の値と一致していません。署名エラーが報告される場合は、Signature Certificate が未設定または誤っています。
構成オプション
SAML 統合では、2 つの構成オプションがサポートされています。
1. 既存 (非 SSO) ユーザーの移行
このオプションは、SSO 経由でログインするユーザーを自動的に SSO 認証へ移行するかどうかを決定します。
有効化した場合:
- 同じメールアドレスの非 SSO ユーザーが存在する場合、そのユーザーは SSO へ移行されます
- SSO ログイン後は、ユーザー名/パスワードによるログインができなくなります
- すべてのユーザーグループは SSO ユーザーグループマッピングから割り当てられます
2. SEW でのユーザー管理
このオプションは、この ID プロバイダーについてユーザーおよびユーザーロールを SEW 内で管理するかどうかを指定します。
ユーザーロールに SSO マッピング SSO_DEFAULT が設定されている場合、このロールは新規ユーザーに自動的に割り当てられます。
有効化した場合:
- SEW がユーザーおよびユーザーロールを内部で管理します
- ID プロバイダー (IDP) はユーザーグループを渡す必要がありません
- ユーザーはログインする前に SEW 内で作成されている必要があります
- ただし、
SSO_DEFAULTユーザーロールが定義されている場合を除きます。
- ただし、
- ユーザーには適切なユーザーロールが付与されている必要があります
ユーザーグループとロールのマッピング
注: テナントアカウントで SSO が有効になっている場合、既存のロールを編集する際にユーザーロールへ SSO マッピングを適用できます。
SSO が構成されている場合、ID プロバイダーからのユーザーグループマッピングを SEW 内の対応するユーザーロールへ自動的に適用でき、ユーザー管理プロセスを効率化できます。