SSO via okta
Översikt
Detta avsnitt beskriver hur du konfigurerar Single Sign-On (SSO) för din SEW-tenant med okta – via SAML-baserad autentisering. Det vägleder dig genom de nödvändiga konfigurationsstegen i både SEW och okta för att möjliggöra säker, centraliserad identitetshantering.
Förutsättningar
Om du är Enterprise-kund, kontakta OrchestrationSuite-Support@sew-eurodrive.de så att SEW kan förbereda okta-integrationen innan du fortsätter med konfigurationen.
Nödvändiga SEW-parametrar
För att konfigurera SSO via okta behöver du följande SEW-parametrar:
| Parameter | Värde |
| Single sign-on URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Audience URI (SP Entity ID) | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Default RelayState | https://app.eu1.sdaconsole.io |
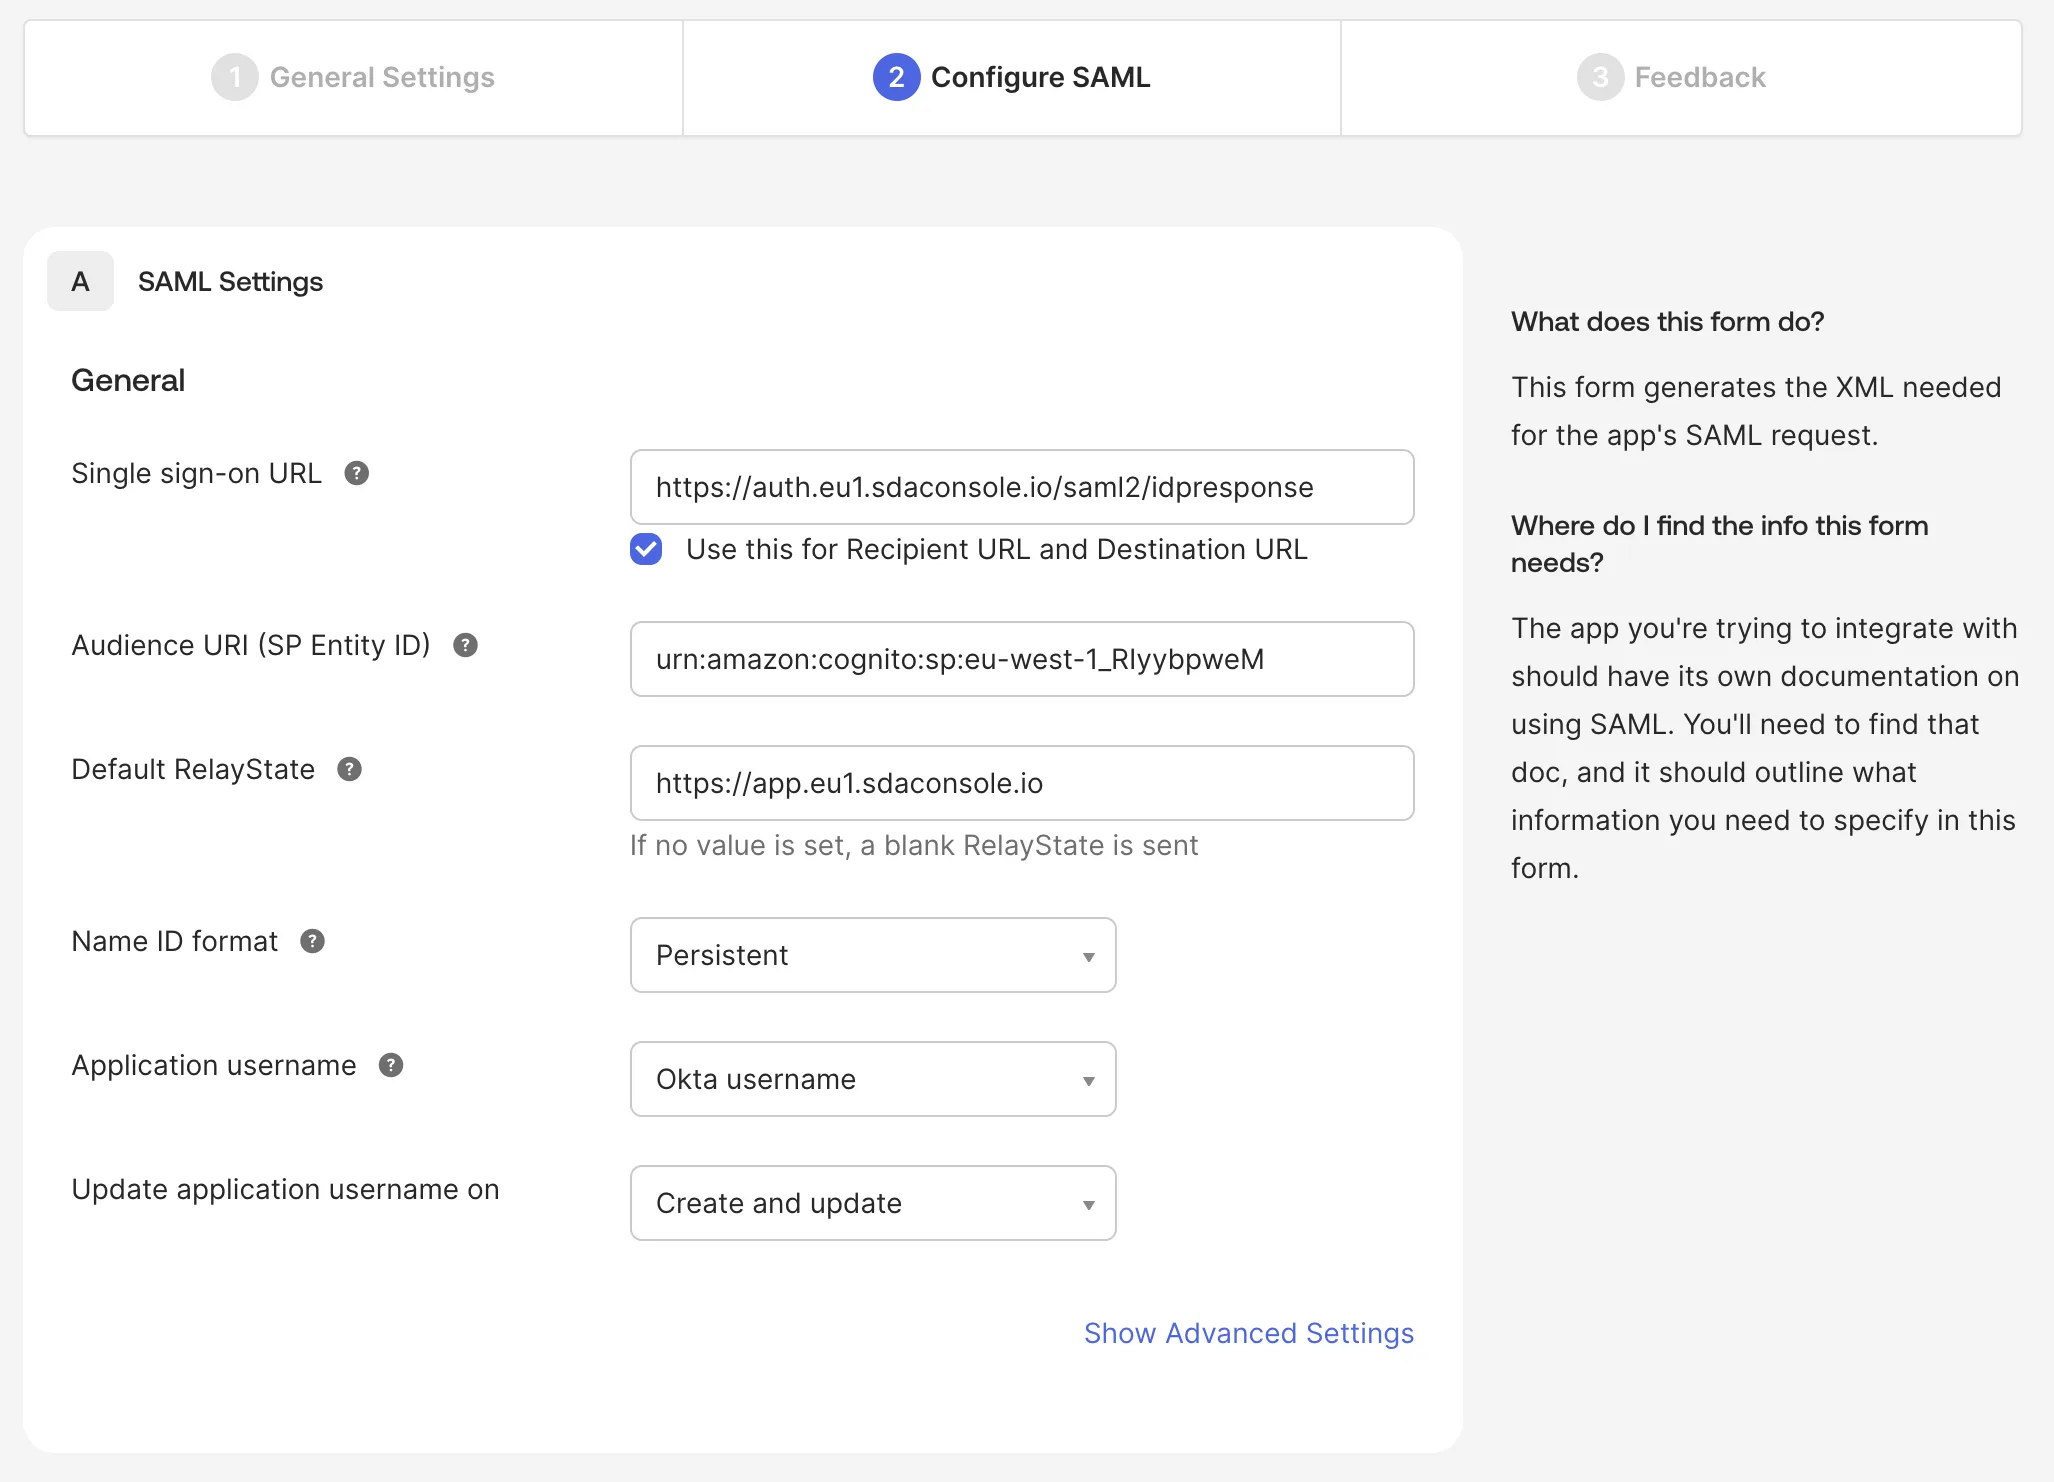
Under integrationen kan vi förse dig med signerings- och krypteringscertifikaten för SAML!
Nödvändiga SAML-attribut
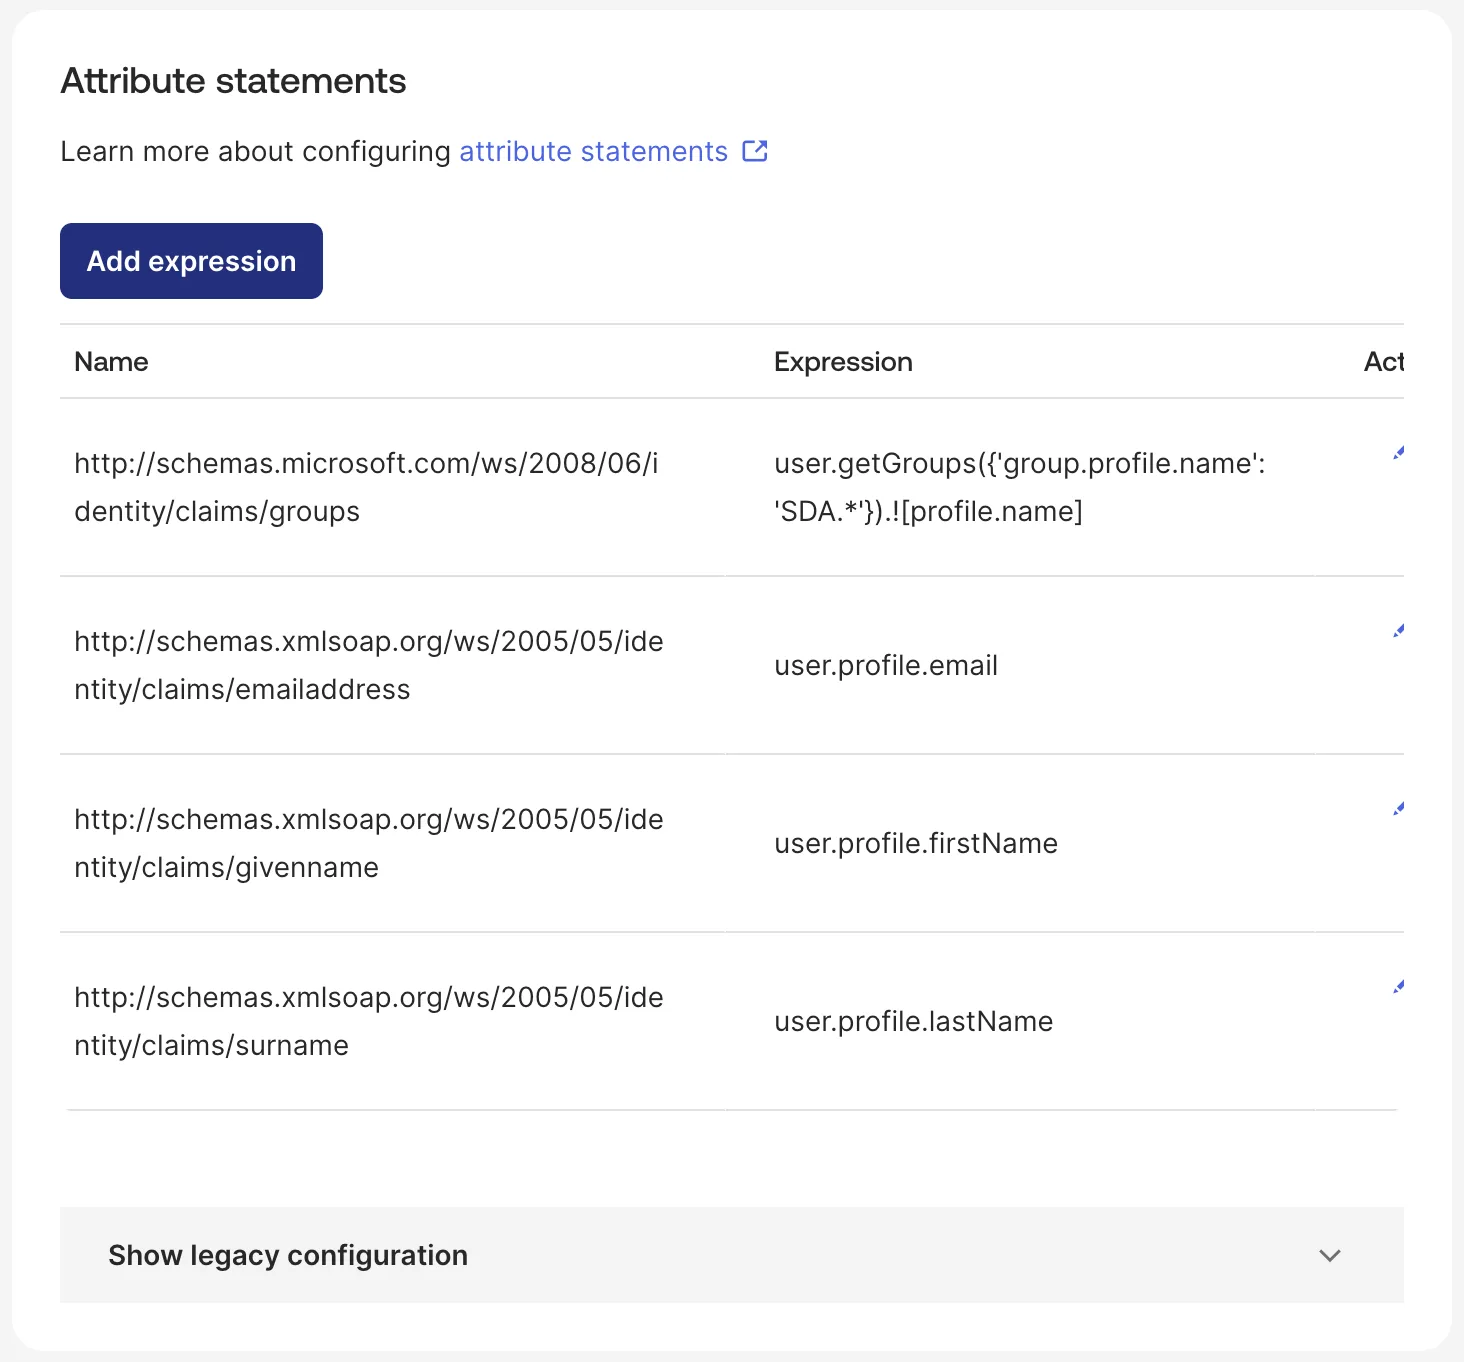
SEW kräver att följande SAML-attribut konfigureras:
| Namn | Uttryck |
| http://schemas.microsoft.com/ws/2008/06/identity/claims/groups | user.getGroups({'group.profile.name': 'SEW.*'}).![profile.name] |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | user.profile.email |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname | user.profile.lastName |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname | user.profile.firstName |
Grupputtryck om okta-grupper slutar med SEW:
user.getGroups({'group.profile.name': '.*SEW'}).![profile.name]
Användargrupper är inte obligatoriska om Manage Users in SEW är aktiverat för IDP:n.
Single Logout
När en användare loggar ut från SEW ber SEW okta att även avsluta användarens okta-session. Utan konfigurationen nedan ignorerar okta begäran och håller sessionen öppen, vilket innebär att nästa person som använder samma webbläsare loggas in igen utan att behöva ange sina inloggningsuppgifter.
Öppna din SEW-applikation i okta och gå sedan till General → SAML Settings → Edit → Configure SAML → Show Advanced Settings, markera Allow application to initiate Single Logout och fyll i följande:
| Parameter | Värde |
| Single Logout URL | https://auth.eu1.sdaconsole.io/saml2/logout |
| SP Issuer | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Signature Certificate | signeringscertifikatet som tillhandahålls av SEW |
SP Issuer är ett separat fält från Audience URI som används för inloggning, även om båda innehåller samma värde. Inloggningen kan fungera korrekt medan utloggningen misslyckas eftersom detta fält är tomt.
För att verifiera: logga in i SEW med SSO, logga ut och logga sedan in igen – du bör ombes autentisera dig med okta en andra gång. I okta registreras försöket under Reports → System Log som User single sign out from app. Om det rapporterar Issuer does not match stämmer inte värdet i SP Issuer med det ovan; om det rapporterar ett signaturfel saknas eller är Signature Certificate felaktigt.
Konfigurationsalternativ
SAML-integrationen stöder två konfigurationsalternativ:
1. Migrera befintliga (icke-SSO) användare
Detta alternativ avgör om användare som loggar in via SSO automatiskt migreras till SSO-autentisering.
När det är aktiverat:
- Om en icke-SSO-användare finns för samma e-postadress migreras användaren till SSO
- Inloggning med användarnamn/lösenord är inte längre möjlig efter SSO-inloggning
- Alla användargrupper tilldelas utifrån mappningen mellan SSO och användargrupper
2. Manage Users in SEW
Detta alternativ anger om användare och användarroller ska hanteras inom SEW för denna identitetsleverantör.
Om en användarroll har SSO-mappningen SSO_DEFAULT tilldelas denna roll automatiskt till nya användare!
När det är aktiverat:
- SEW hanterar användare och användarroller internt
- Identitetsleverantören (IDP) behöver inte skicka med användargrupper
- Användare måste skapas i SEW innan de kan logga in
- Utom om det finns en användarroll
SSO_DEFAULTdefinierad!
- Utom om det finns en användarroll
- Användare måste ha lämpliga användarroller kopplade
Användargrupper och rollmappning
Obs: Om SSO är aktiverat för tenant-kontot kan en SSO-mappning tillämpas på användarroller när befintliga roller redigeras.
När SSO är konfigurerat kan mappningar av användargrupper från identitetsleverantören automatiskt tillämpas på motsvarande användarroller inom SEW, vilket effektiviserar användarhanteringen.