SSO via okta
Vue d'ensemble
Cette section explique comment configurer l'authentification unique (SSO) pour votre tenant SEW à l'aide d'okta — via une authentification basée sur SAML. Elle vous guide à travers les étapes de configuration requises, à la fois dans SEW et dans okta, afin d'activer une gestion des identités centralisée et sécurisée.
Prérequis
Si vous êtes un client Enterprise, veuillez contacter OrchestrationSuite-Support@sew-eurodrive.de afin que SEW prépare l'intégration okta avant de poursuivre la configuration.
Paramètres SEW requis
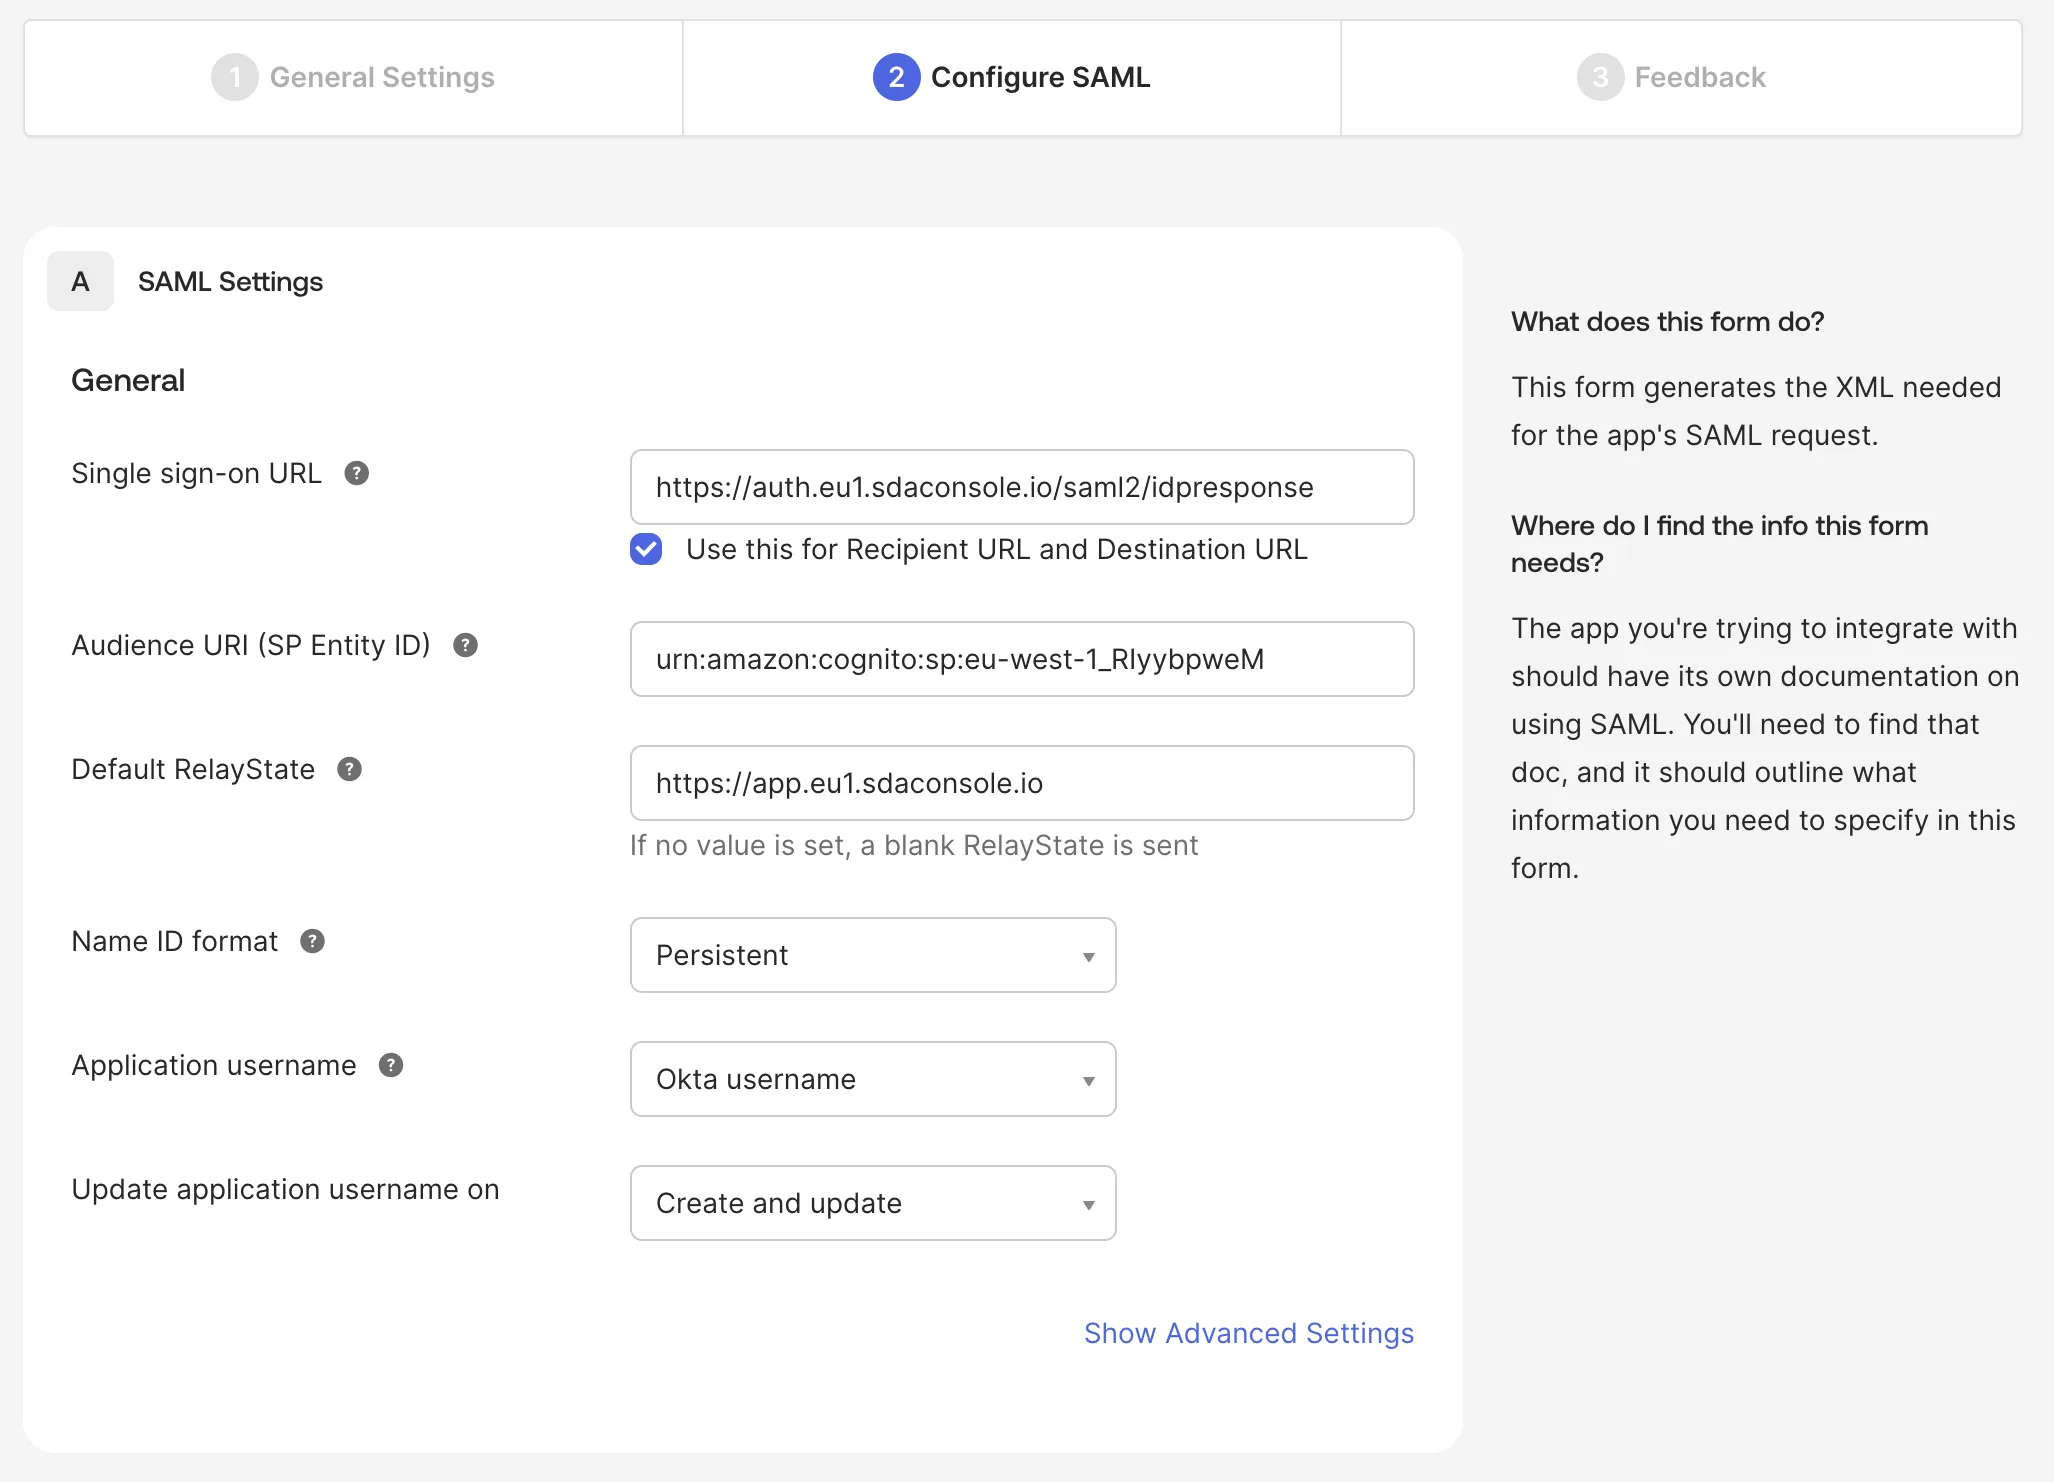
Pour configurer le SSO via okta, vous aurez besoin des paramètres SEW suivants :
| Paramètre | Valeur |
| Single sign-on URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Audience URI (SP Entity ID) | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Default RelayState | https://app.eu1.sdaconsole.io |
Lors de l'intégration, nous pouvons vous fournir les certificats de signature et de chiffrement pour SAML !
Attributs SAML requis
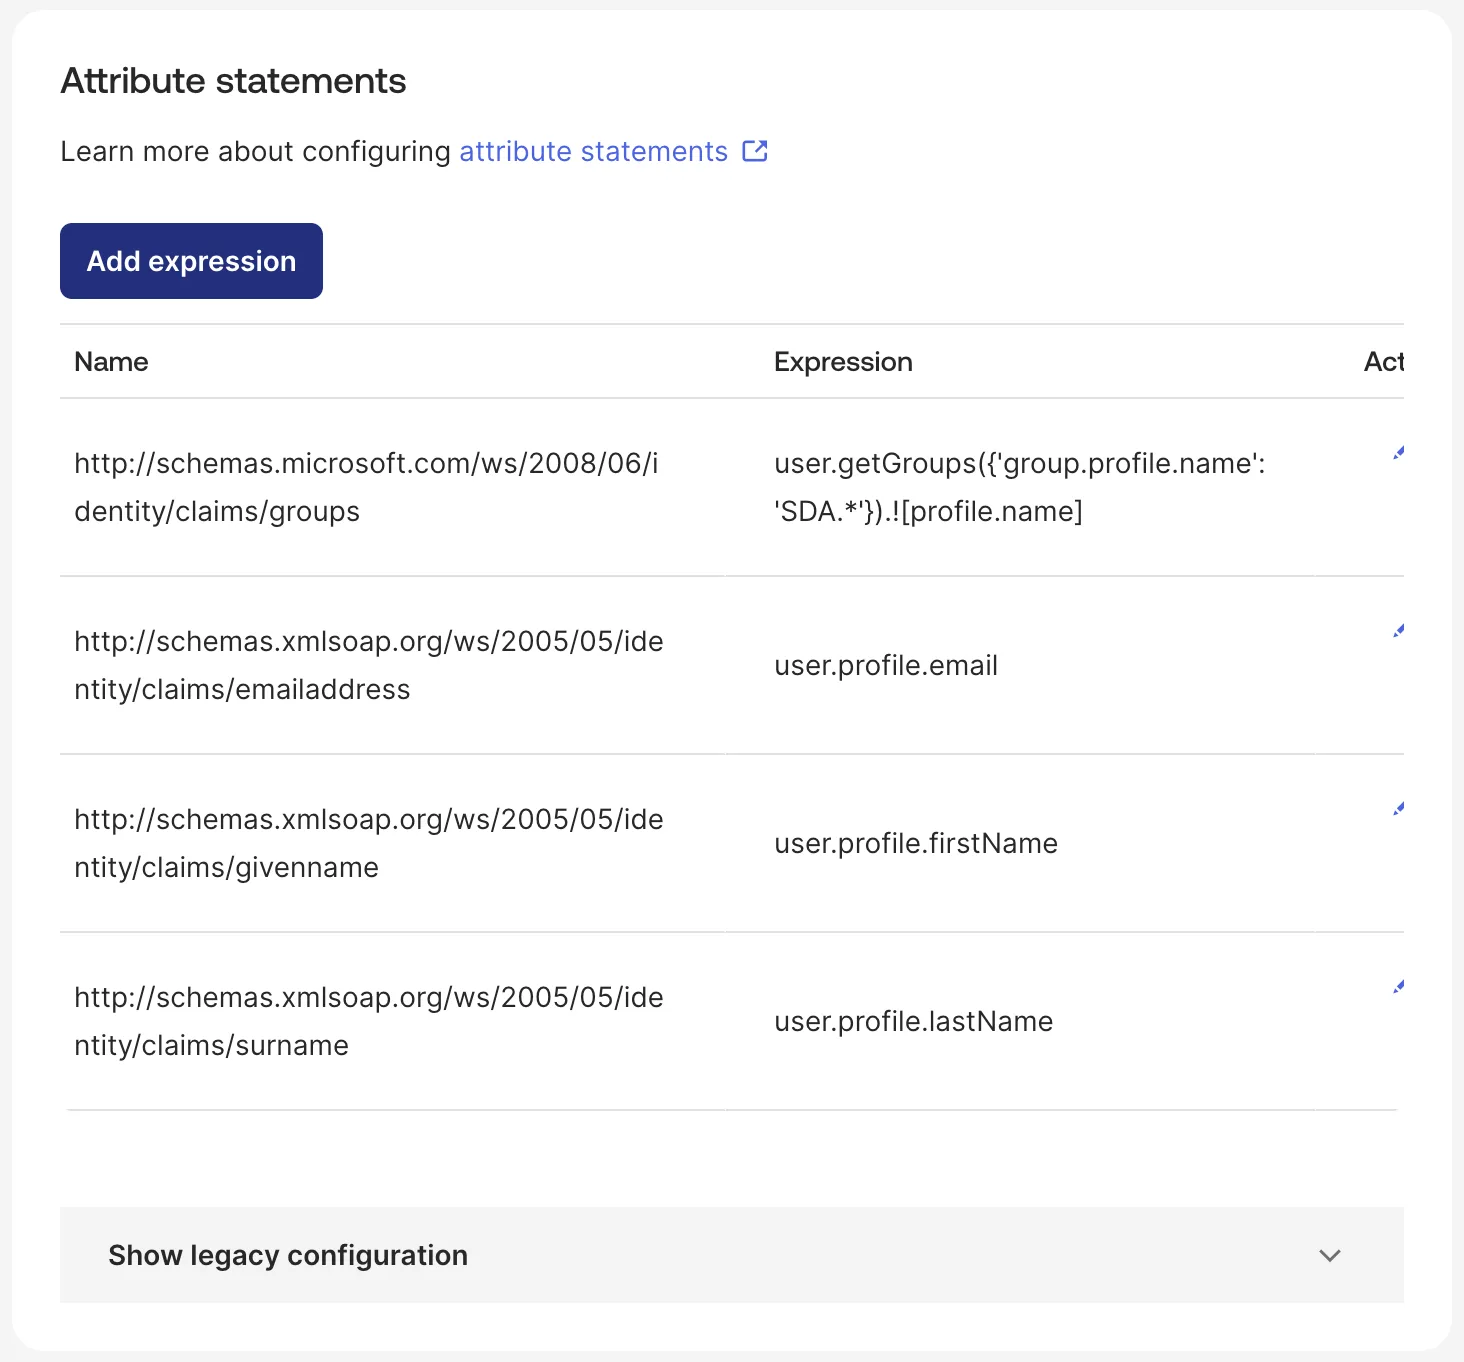
SEW nécessite la configuration des attributs SAML suivants :
| Nom | Expression |
| http://schemas.microsoft.com/ws/2008/06/identity/claims/groups | user.getGroups({'group.profile.name': 'SEW.*'}).![profile.name] |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | user.profile.email |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname | user.profile.lastName |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname | user.profile.firstName |
Expression de groupe si les groupes okta se terminent par SEW :
user.getGroups({'group.profile.name': '.*SEW'}).![profile.name]
Les groupes d'utilisateurs ne sont pas obligatoires si l'option Manage Users in SEW est active pour l'IDP.
Déconnexion unique (Single Logout)
Lorsqu'un utilisateur se déconnecte de SEW, SEW demande à okta de mettre également fin à la session okta de cet utilisateur. Sans la configuration ci-dessous, okta ignore la demande et maintient la session ouverte : la personne suivante utilisant le même navigateur est alors reconnectée sans qu'aucune information d'identification ne lui soit demandée.
Dans okta, ouvrez votre application SEW, puis General → SAML Settings → Edit → Configure SAML → Show Advanced Settings, cochez Allow application to initiate Single Logout et renseignez les éléments suivants :
| Paramètre | Valeur |
| Single Logout URL | https://auth.eu1.sdaconsole.io/saml2/logout |
| SP Issuer | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Signature Certificate | le certificat de signature fourni par SEW |
Le champ SP Issuer est distinct du champ Audience URI utilisé pour la connexion, même si les deux contiennent la même valeur. La connexion peut fonctionner correctement alors que la déconnexion échoue parce que ce champ est vide.
Pour vérifier, connectez-vous à SEW avec le SSO, déconnectez-vous, puis reconnectez-vous — une nouvelle authentification auprès d'okta devrait vous être demandée. Dans okta, Reports → System Log enregistre la tentative sous User single sign out from app. Si le message indique Issuer does not match, la valeur du champ SP Issuer ne correspond pas à celle indiquée ci-dessus ; s'il signale une erreur de signature, le Signature Certificate est manquant ou incorrect.
Options de configuration
L'intégration SAML prend en charge deux options de configuration :
1. Migrer les utilisateurs existants (non-SSO)
Cette option détermine si les utilisateurs se connectant via le SSO sont automatiquement migrés vers l'authentification SSO.
Lorsqu'elle est activée :
- Si un utilisateur non-SSO existe pour la même adresse e-mail, l'utilisateur sera migré vers le SSO
- La connexion par nom d'utilisateur/mot de passe ne sera plus possible après une connexion SSO
- Tous les groupes d'utilisateurs sont attribués à partir du mappage SSO-Groupe d'utilisateurs
2. Gérer les utilisateurs dans SEW
Cette option indique s'il faut gérer les utilisateurs et les rôles d'utilisateur au sein de SEW pour ce fournisseur d'identité.
Si un rôle d'utilisateur dispose d'un mappage SSO SSO_DEFAULT, ce rôle est automatiquement attribué aux nouveaux utilisateurs !
Lorsqu'elle est activée :
- SEW gère les utilisateurs et les rôles d'utilisateur en interne
- Le fournisseur d'identité (IDP) n'a pas besoin de transmettre les groupes d'utilisateurs
- Les utilisateurs doivent être créés dans SEW avant de pouvoir se connecter
- Sauf si un rôle d'utilisateur
SSO_DEFAULTest défini !
- Sauf si un rôle d'utilisateur
- Les utilisateurs doivent disposer des rôles d'utilisateur appropriés
Groupes d'utilisateurs et mappage des rôles
Note : Si le SSO est activé pour le compte du tenant, un mappage SSO peut être appliqué aux rôles d'utilisateur lors de la modification des rôles existants.
Lorsque le SSO est configuré, les mappages de groupes d'utilisateurs provenant du fournisseur d'identité peuvent être automatiquement appliqués aux rôles d'utilisateur correspondants dans SEW, ce qui simplifie le processus de gestion des utilisateurs.