SSO okta segítségével
Áttekintés
Ez a fejezet bemutatja, hogyan konfigurálható az egyszeri bejelentkezés (Single Sign-On, SSO) az Ön SEW-bérlője számára az okta használatával — SAML-alapú hitelesítés révén. Végigvezeti Önt a SEW-ben és az okta-ban szükséges beállítási lépéseken a biztonságos, központosított identitáskezelés érdekében.
Előfeltételek
Ha Ön vállalati ügyfél (Enterprise Customer), kérjük, vegye fel a kapcsolatot a OrchestrationSuite-Support@sew-eurodrive.de címen, hogy a SEW előkészíthesse az okta-integrációt a beállítás megkezdése előtt.
Szükséges SEW-paraméterek
Az SSO okta-n keresztüli beállításához a következő SEW-paraméterekre lesz szüksége:
| Paraméter | Érték |
| Single sign-on URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Audience URI (SP Entity ID) | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Default RelayState | https://app.eu1.sdaconsole.io |
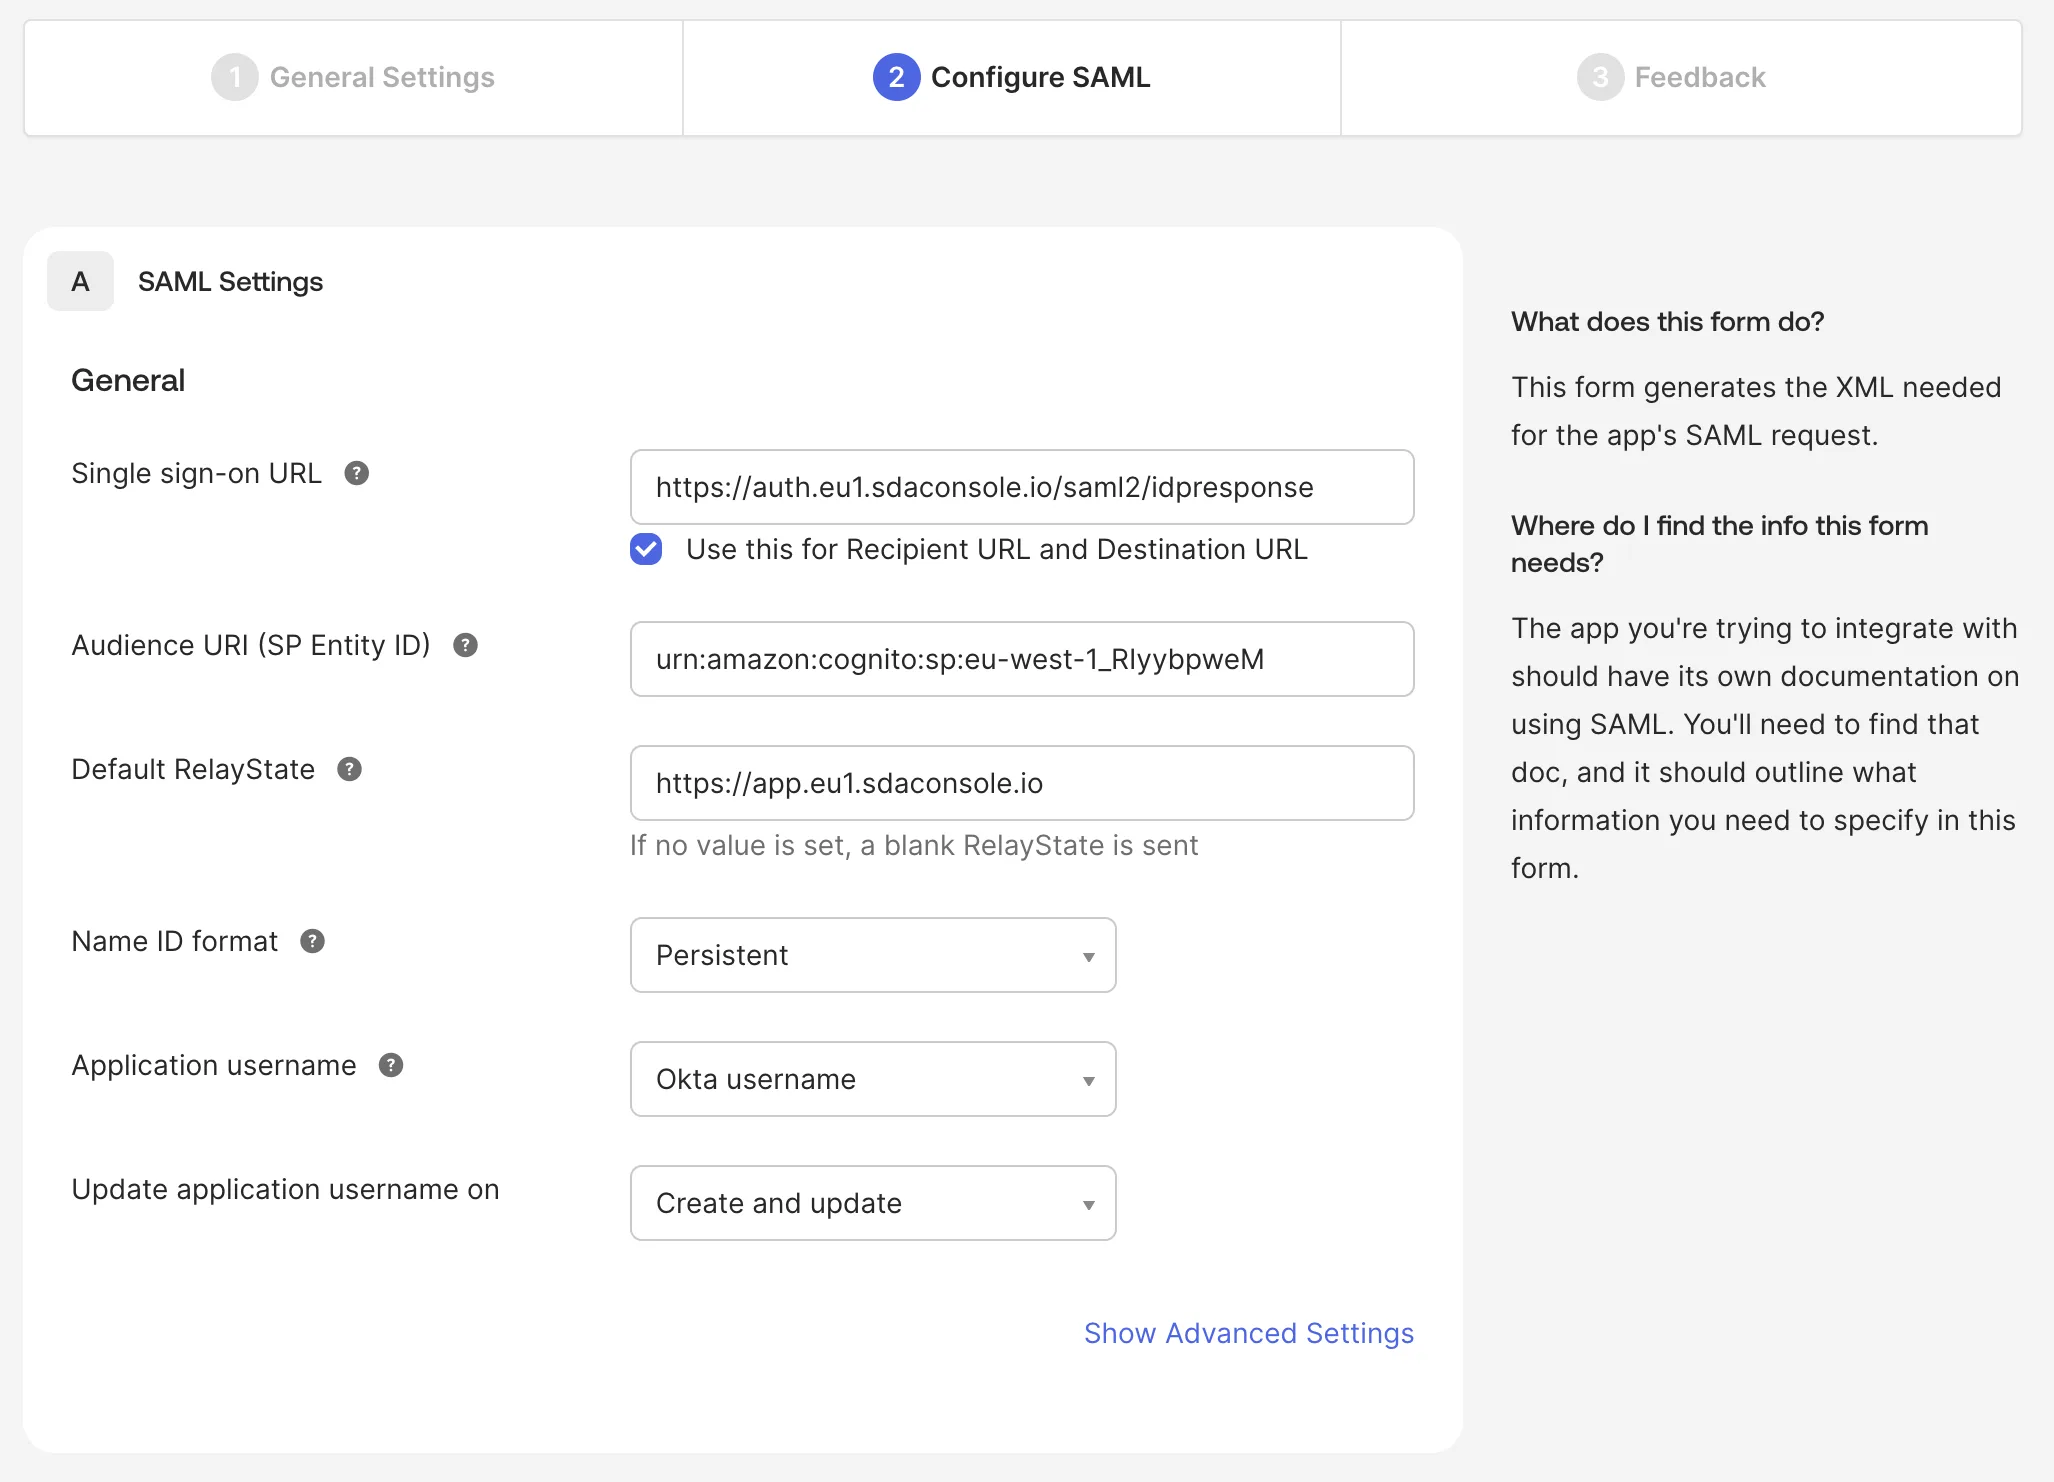
Az integráció során rendelkezésre tudjuk bocsátani a SAML-hez szükséges aláíró és titkosító tanúsítványokat!
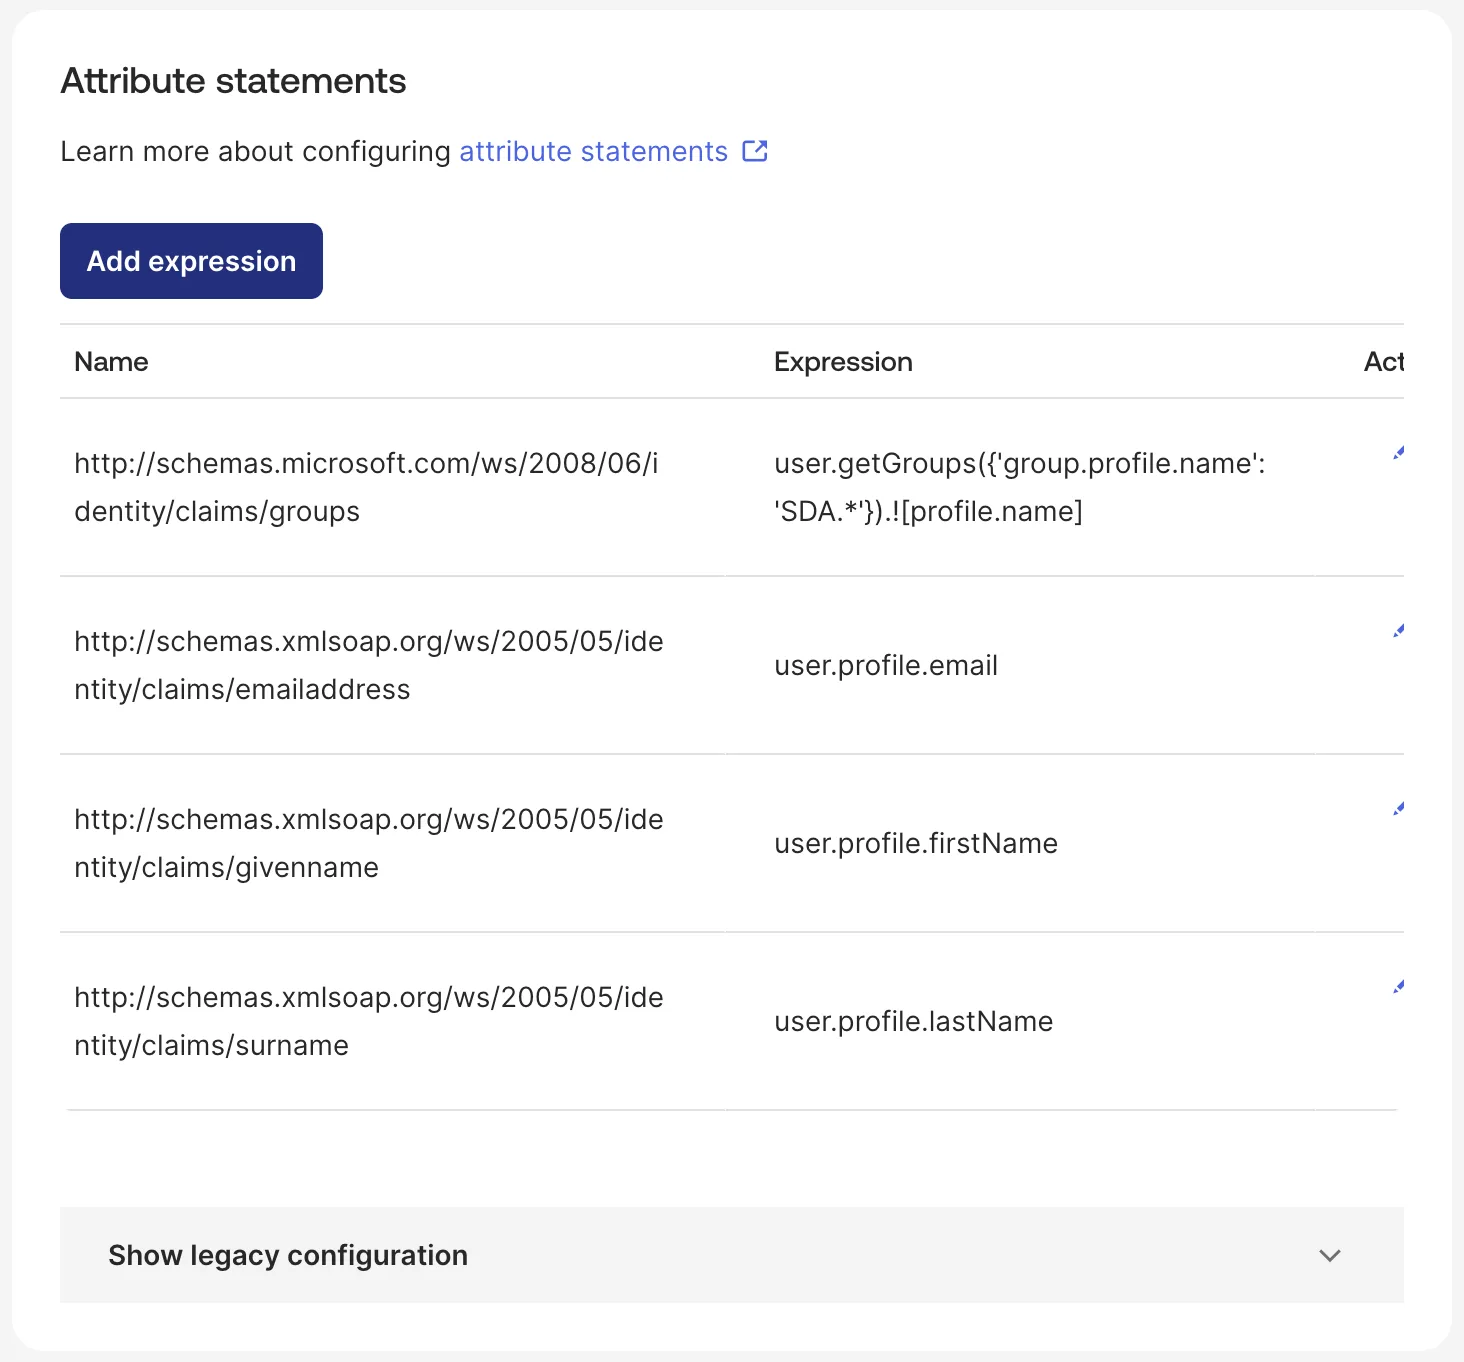
Szükséges SAML-attribútumok
A SEW a következő SAML-attribútumok konfigurálását igényli:
| Név | Kifejezés |
| http://schemas.microsoft.com/ws/2008/06/identity/claims/groups | user.getGroups({'group.profile.name': 'SEW.*'}).![profile.name] |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | user.profile.email |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname | user.profile.lastName |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname | user.profile.firstName |
Csoportkifejezés, ha az okta-csoportok SEW végződésűek:
user.getGroups({'group.profile.name': '.*SEW'}).![profile.name]
A felhasználói csoportok nem kötelezőek, ha a Manage Users in SEW aktív az IDP számára.
Egyszeri kijelentkezés
Amikor egy felhasználó kijelentkezik a SEW-ből, a SEW arra kéri az okta-t, hogy az adott felhasználó okta-munkamenetét is zárja le. Az alábbi konfiguráció nélkül az okta figyelmen kívül hagyja a kérést, és nyitva tartja a munkamenetet, így az ugyanazt a böngészőt használó következő személy hitelesítő adatok megadása nélkül visszajelentkezik.
Az okta-ban nyissa meg a SEW-alkalmazását, majd General → SAML Settings → Edit → Configure SAML → Show Advanced Settings, jelölje be az Allow application to initiate Single Logout lehetőséget, és töltse ki a következőket:
| Paraméter | Érték |
| Single Logout URL | https://auth.eu1.sdaconsole.io/saml2/logout |
| SP Issuer | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Signature Certificate | a SEW által biztosított aláíró tanúsítvány |
Az SP Issuer külön mező a bejelentkezéshez használt Audience URI mezőtől, még akkor is, ha mindkettő ugyanazt az értéket tartalmazza. A bejelentkezés helyesen működhet, miközben a kijelentkezés sikertelen, mert ez a mező üres.
Az ellenőrzéshez jelentkezzen be a SEW-be SSO-val, jelentkezzen ki, majd jelentkezzen be újra — az okta-nál másodszor is hitelesítenie kell magát. Az okta-ban a Reports → System Log a próbálkozást User single sign out from app néven rögzíti. Ha az Issuer does not match hibát jelzi, az SP Issuer értéke nem egyezik a fentivel; ha aláírási hibát jelez, a Signature Certificate hiányzik vagy helytelen.
Konfigurációs lehetőségek
A SAML-integráció két konfigurációs lehetőséget támogat:
1. Meglévő (nem SSO-s) felhasználók migrálása
Ez a beállítás határozza meg, hogy az SSO-n keresztül bejelentkező felhasználók automatikusan migrálódnak-e az SSO-hitelesítésre.
Ha aktiválva van:
- Ha ugyanahhoz az e-mail-címhez létezik nem SSO-s felhasználó, a felhasználó migrálásra kerül SSO-ra
- Az SSO-bejelentkezés után a felhasználónévvel/jelszóval történő bejelentkezés már nem lehetséges
- Az összes felhasználói csoport az SSO–felhasználói csoport hozzárendelésből kerül kiosztásra
2. Felhasználók kezelése a SEW-ben
Ez a beállítás adja meg, hogy az adott identitásszolgáltatóhoz tartozó felhasználókat és felhasználói szerepköröket a SEW-en belül kell-e kezelni.
Ha egy felhasználói szerepkörhöz SSO_DEFAULT SSO-hozzárendelés tartozik, ez a szerepkör automatikusan hozzárendelésre kerül az új felhasználókhoz!
Ha aktiválva van:
- A SEW belsőleg kezeli a felhasználókat és a felhasználói szerepköröket
- Az identitásszolgáltatónak (IDP) nem kell felhasználói csoportokat átadnia
- A felhasználókat létre kell hozni a SEW-ben, mielőtt bejelentkezhetnének
- Kivéve, ha van definiálva
SSO_DEFAULTfelhasználói szerepkör!
- Kivéve, ha van definiálva
- A felhasználókhoz a megfelelő felhasználói szerepköröket kell csatolni
Felhasználói csoportok és szerepkör-hozzárendelés
Megjegyzés: Ha az SSO engedélyezve van a bérlői fiókhoz, a meglévő szerepkörök szerkesztésekor SSO-hozzárendelés alkalmazható a felhasználói szerepkörökre.
Az SSO konfigurálása esetén az identitásszolgáltatótól érkező felhasználói csoport-hozzárendelések automatikusan alkalmazhatók a SEW-en belüli megfelelő felhasználói szerepkörökre, egyszerűsítve ezzel a felhasználókezelési folyamatot.