SSO przez okta
Przegląd
Ta sekcja wyjaśnia, jak skonfigurować logowanie jednokrotne (SSO) dla Twojego tenanta SEW przy użyciu okta — za pomocą uwierzytelniania opartego na SAML. Przeprowadza Cię przez wymagane kroki konfiguracji zarówno w SEW, jak i w okta, aby umożliwić bezpieczne, scentralizowane zarządzanie tożsamością.
Wymagania wstępne
Jeśli jesteś Klientem Enterprise, skontaktuj się z OrchestrationSuite-Support@sew-eurodrive.de, aby SEW przygotowało integrację z okta przed przystąpieniem do konfiguracji.
Wymagane parametry SEW
Aby skonfigurować SSO przez okta, potrzebne będą następujące parametry SEW:
| Parametr | Wartość |
| Adres URL logowania jednokrotnego | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Audience URI (SP Entity ID) | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Domyślny RelayState | https://app.eu1.sdaconsole.io |
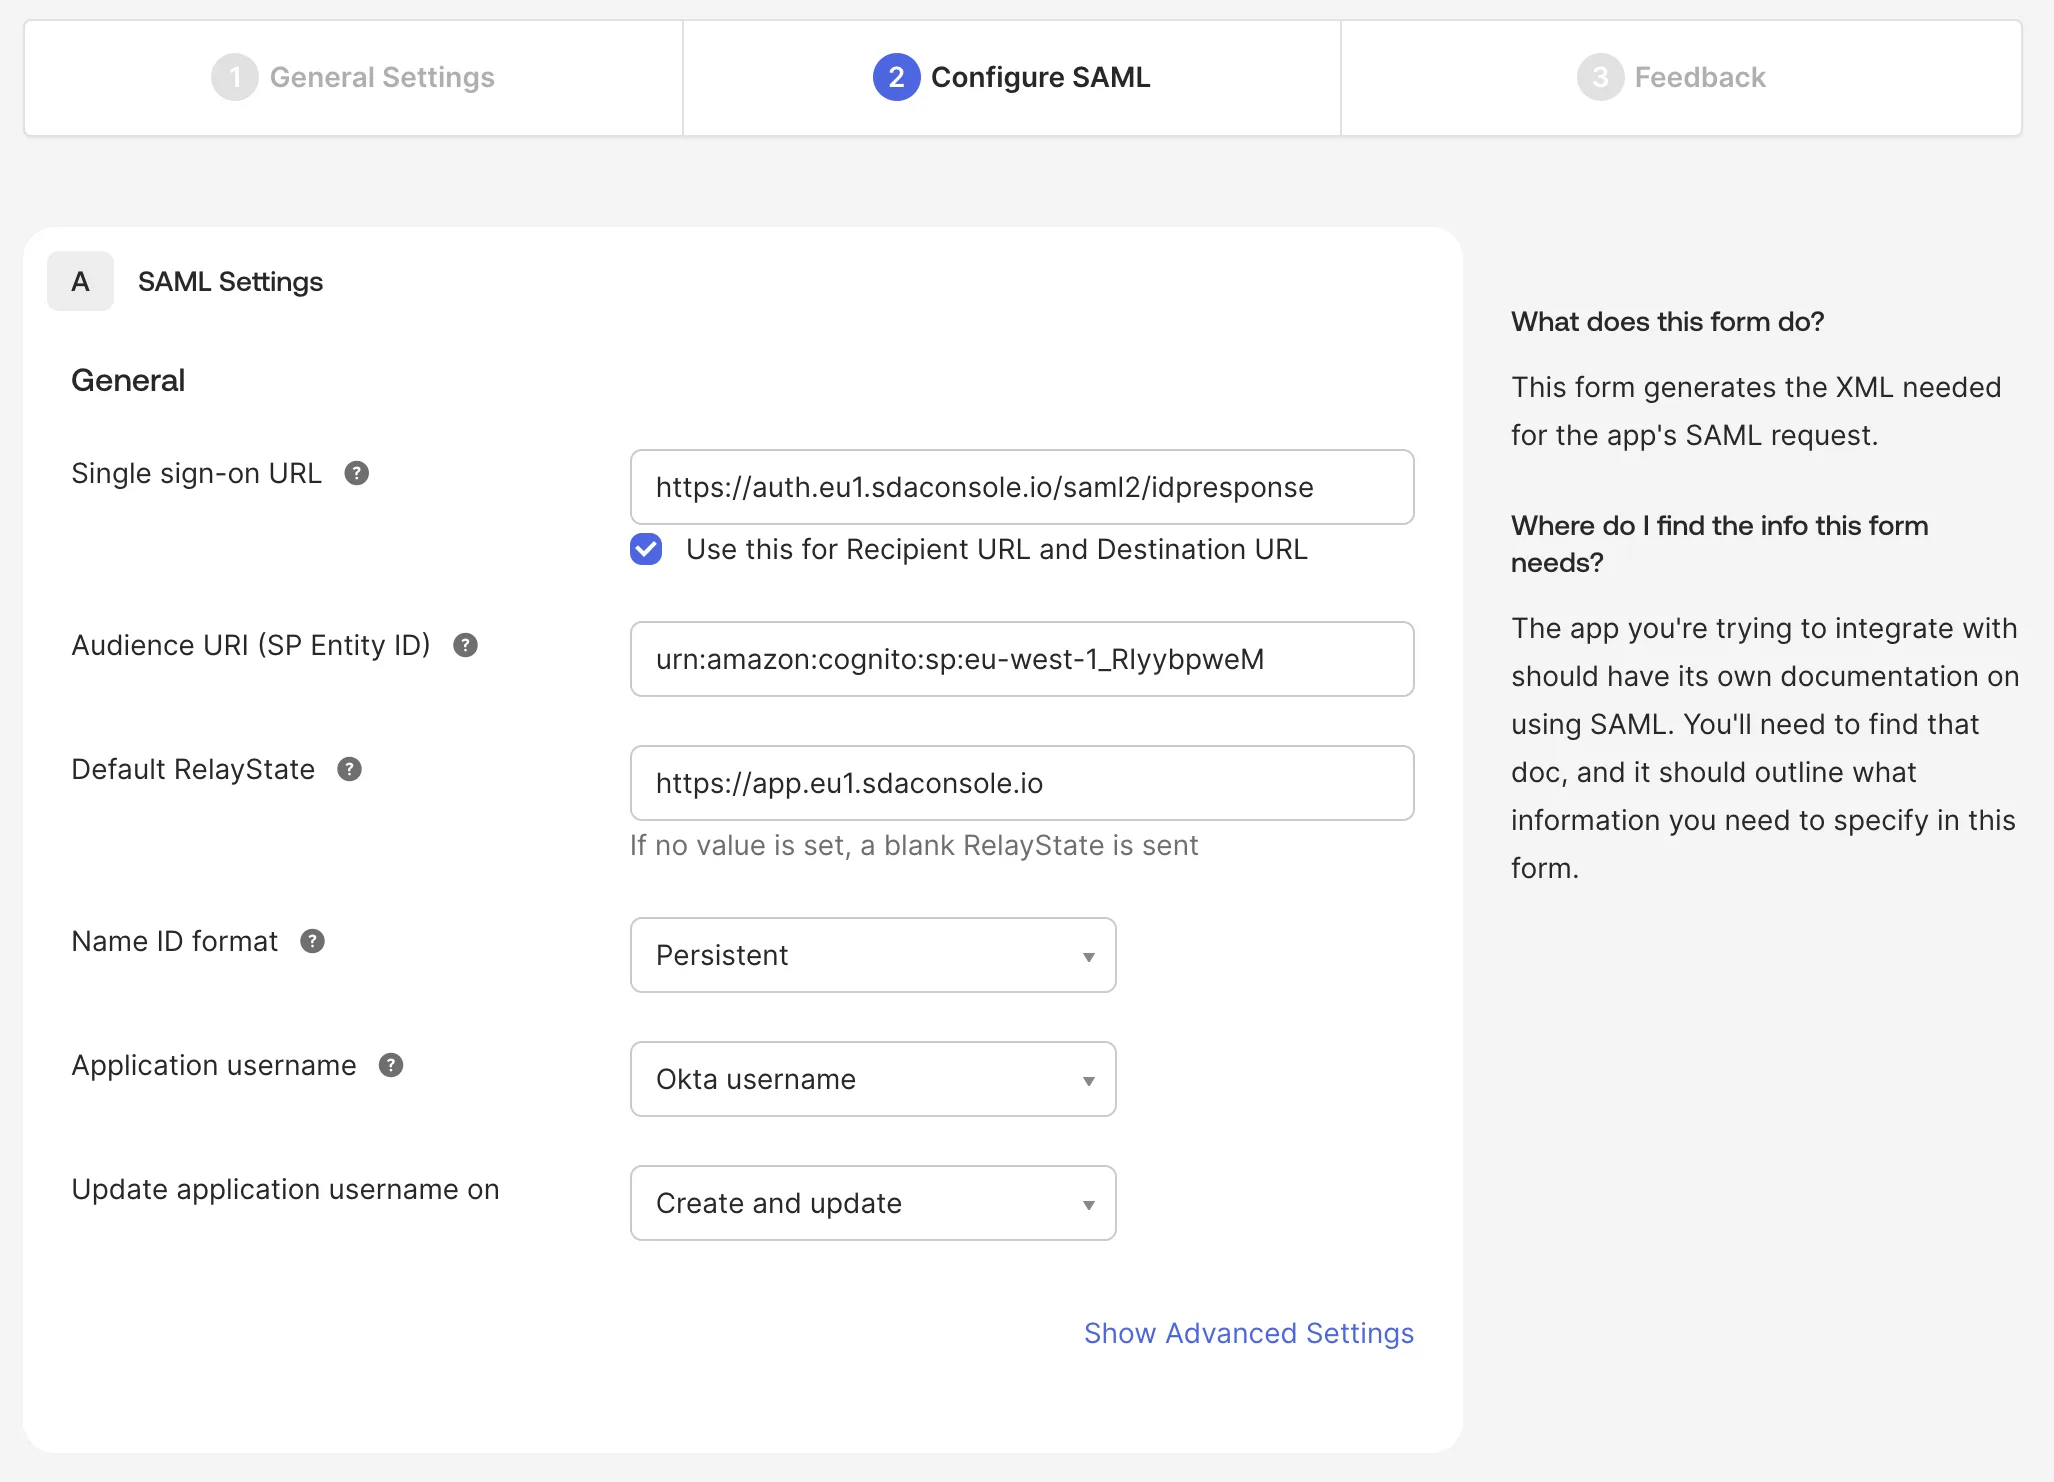
Podczas integracji możemy dostarczyć Ci certyfikaty podpisujące i szyfrujące dla SAML!
Wymagane atrybuty SAML
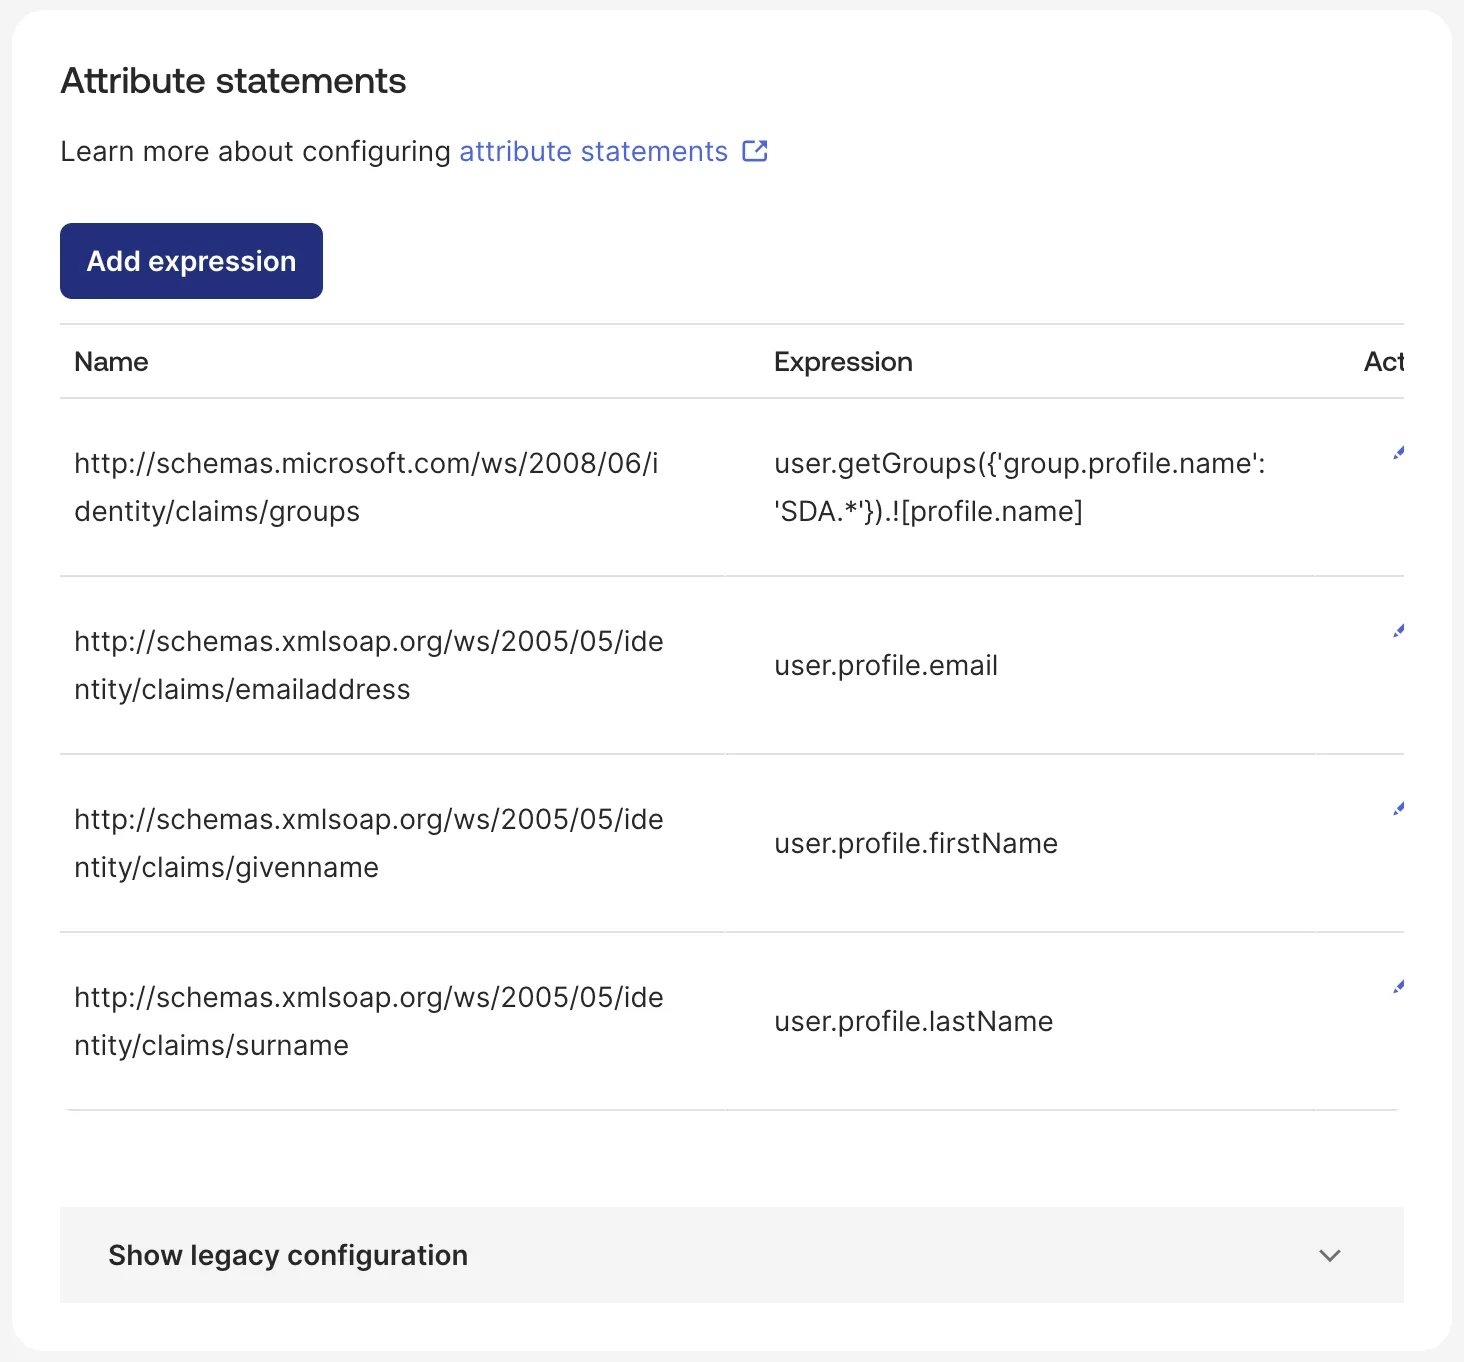
SEW wymaga skonfigurowania następujących atrybutów SAML:
| Nazwa | Wyrażenie |
| http://schemas.microsoft.com/ws/2008/06/identity/claims/groups | user.getGroups({'group.profile.name': 'SEW.*'}).![profile.name] |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | user.profile.email |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname | user.profile.lastName |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname | user.profile.firstName |
Wyrażenie grupy, jeśli grupy okta kończą się na SEW:
user.getGroups({'group.profile.name': '.*SEW'}).![profile.name]
Grupy użytkowników nie są wymagane, jeśli dla danego IDP aktywna jest opcja Zarządzanie użytkownikami w SEW.
Pojedyncze wylogowanie
Gdy użytkownik wylogowuje się z SEW, SEW prosi okta o zakończenie również sesji tego użytkownika w okta. Bez poniższej konfiguracji okta ignoruje to żądanie i utrzymuje sesję otwartą, przez co kolejna osoba korzystająca z tej samej przeglądarki zostaje zalogowana ponownie bez pytania o dane uwierzytelniające.
W okta otwórz swoją aplikację SEW, a następnie General → SAML Settings → Edit → Configure SAML → Show Advanced Settings, zaznacz Allow application to initiate Single Logout i wypełnij następujące pola:
| Parametr | Wartość |
| Adres URL pojedynczego wylogowania | https://auth.eu1.sdaconsole.io/saml2/logout |
| SP Issuer | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Certyfikat podpisu | certyfikat podpisujący dostarczony przez SEW |
Pole SP Issuer jest odrębne od pola Audience URI używanego przy logowaniu, mimo że oba zawierają tę samą wartość. Logowanie może działać poprawnie, podczas gdy wylogowanie zawodzi, ponieważ to pole jest puste.
Aby to zweryfikować, zaloguj się do SEW przy użyciu SSO, wyloguj się, a następnie zaloguj się ponownie — powinieneś zostać poproszony o ponowne uwierzytelnienie w okta. W okta sekcja Reports → System Log rejestruje tę próbę jako User single sign out from app. Jeśli zgłoszony zostanie komunikat Issuer does not match, wartość SP Issuer nie odpowiada podanej powyżej; jeśli zgłoszony zostanie błąd podpisu, Certyfikat podpisu jest brakujący lub nieprawidłowy.
Opcje konfiguracji
Integracja SAML obsługuje dwie opcje konfiguracji:
1. Migracja istniejących użytkowników (bez SSO)
Ta opcja określa, czy użytkownicy logujący się przez SSO są automatycznie migrowani do uwierzytelniania SSO.
Gdy jest aktywna:
- Jeśli dla tego samego adresu e-mail istnieje użytkownik bez SSO, zostanie on zmigrowany do SSO
- Logowanie za pomocą nazwy użytkownika/hasła nie będzie już możliwe po zalogowaniu przez SSO
- Wszystkie grupy użytkowników są przypisywane na podstawie mapowania SSO–grupa użytkowników
2. Zarządzanie użytkownikami w SEW
Ta opcja określa, czy użytkownikami i rolami użytkowników dla tego dostawcy tożsamości należy zarządzać w ramach SEW.
Jeśli rola użytkownika ma mapowanie SSO SSO_DEFAULT, rola ta jest automatycznie przypisywana nowym użytkownikom!
Gdy jest aktywna:
- SEW będzie zarządzać użytkownikami i rolami użytkowników wewnętrznie
- Dostawca tożsamości (IDP) nie musi przekazywać grup użytkowników
- Użytkownicy muszą zostać utworzeni w SEW, zanim będą mogli się zalogować
- Chyba że zdefiniowano rolę użytkownika
SSO_DEFAULT!
- Chyba że zdefiniowano rolę użytkownika
- Użytkownicy muszą mieć przypisane odpowiednie role użytkownika
Grupy użytkowników i mapowanie ról
Uwaga: Jeśli SSO jest włączone dla konta tenanta, mapowanie SSO można zastosować do ról użytkowników podczas edycji istniejących ról.
Gdy SSO jest skonfigurowane, mapowania grup użytkowników z dostawcy tożsamości mogą być automatycznie stosowane do odpowiadających im ról użytkowników w SEW, co usprawnia proces zarządzania użytkownikami.