SSO tramite okta
Panoramica
Questa sezione illustra come configurare il Single Sign-On (SSO) per il tenant SEW utilizzando okta — tramite autenticazione basata su SAML. Vengono descritti i passaggi di configurazione necessari sia in SEW sia in okta per abilitare una gestione delle identità sicura e centralizzata.
Prerequisiti
Se siete un Enterprise Customer, contattate OrchestrationSuite-Support@sew-eurodrive.de affinché SEW predisponga l'integrazione con okta prima di procedere con la configurazione.
Parametri SEW richiesti
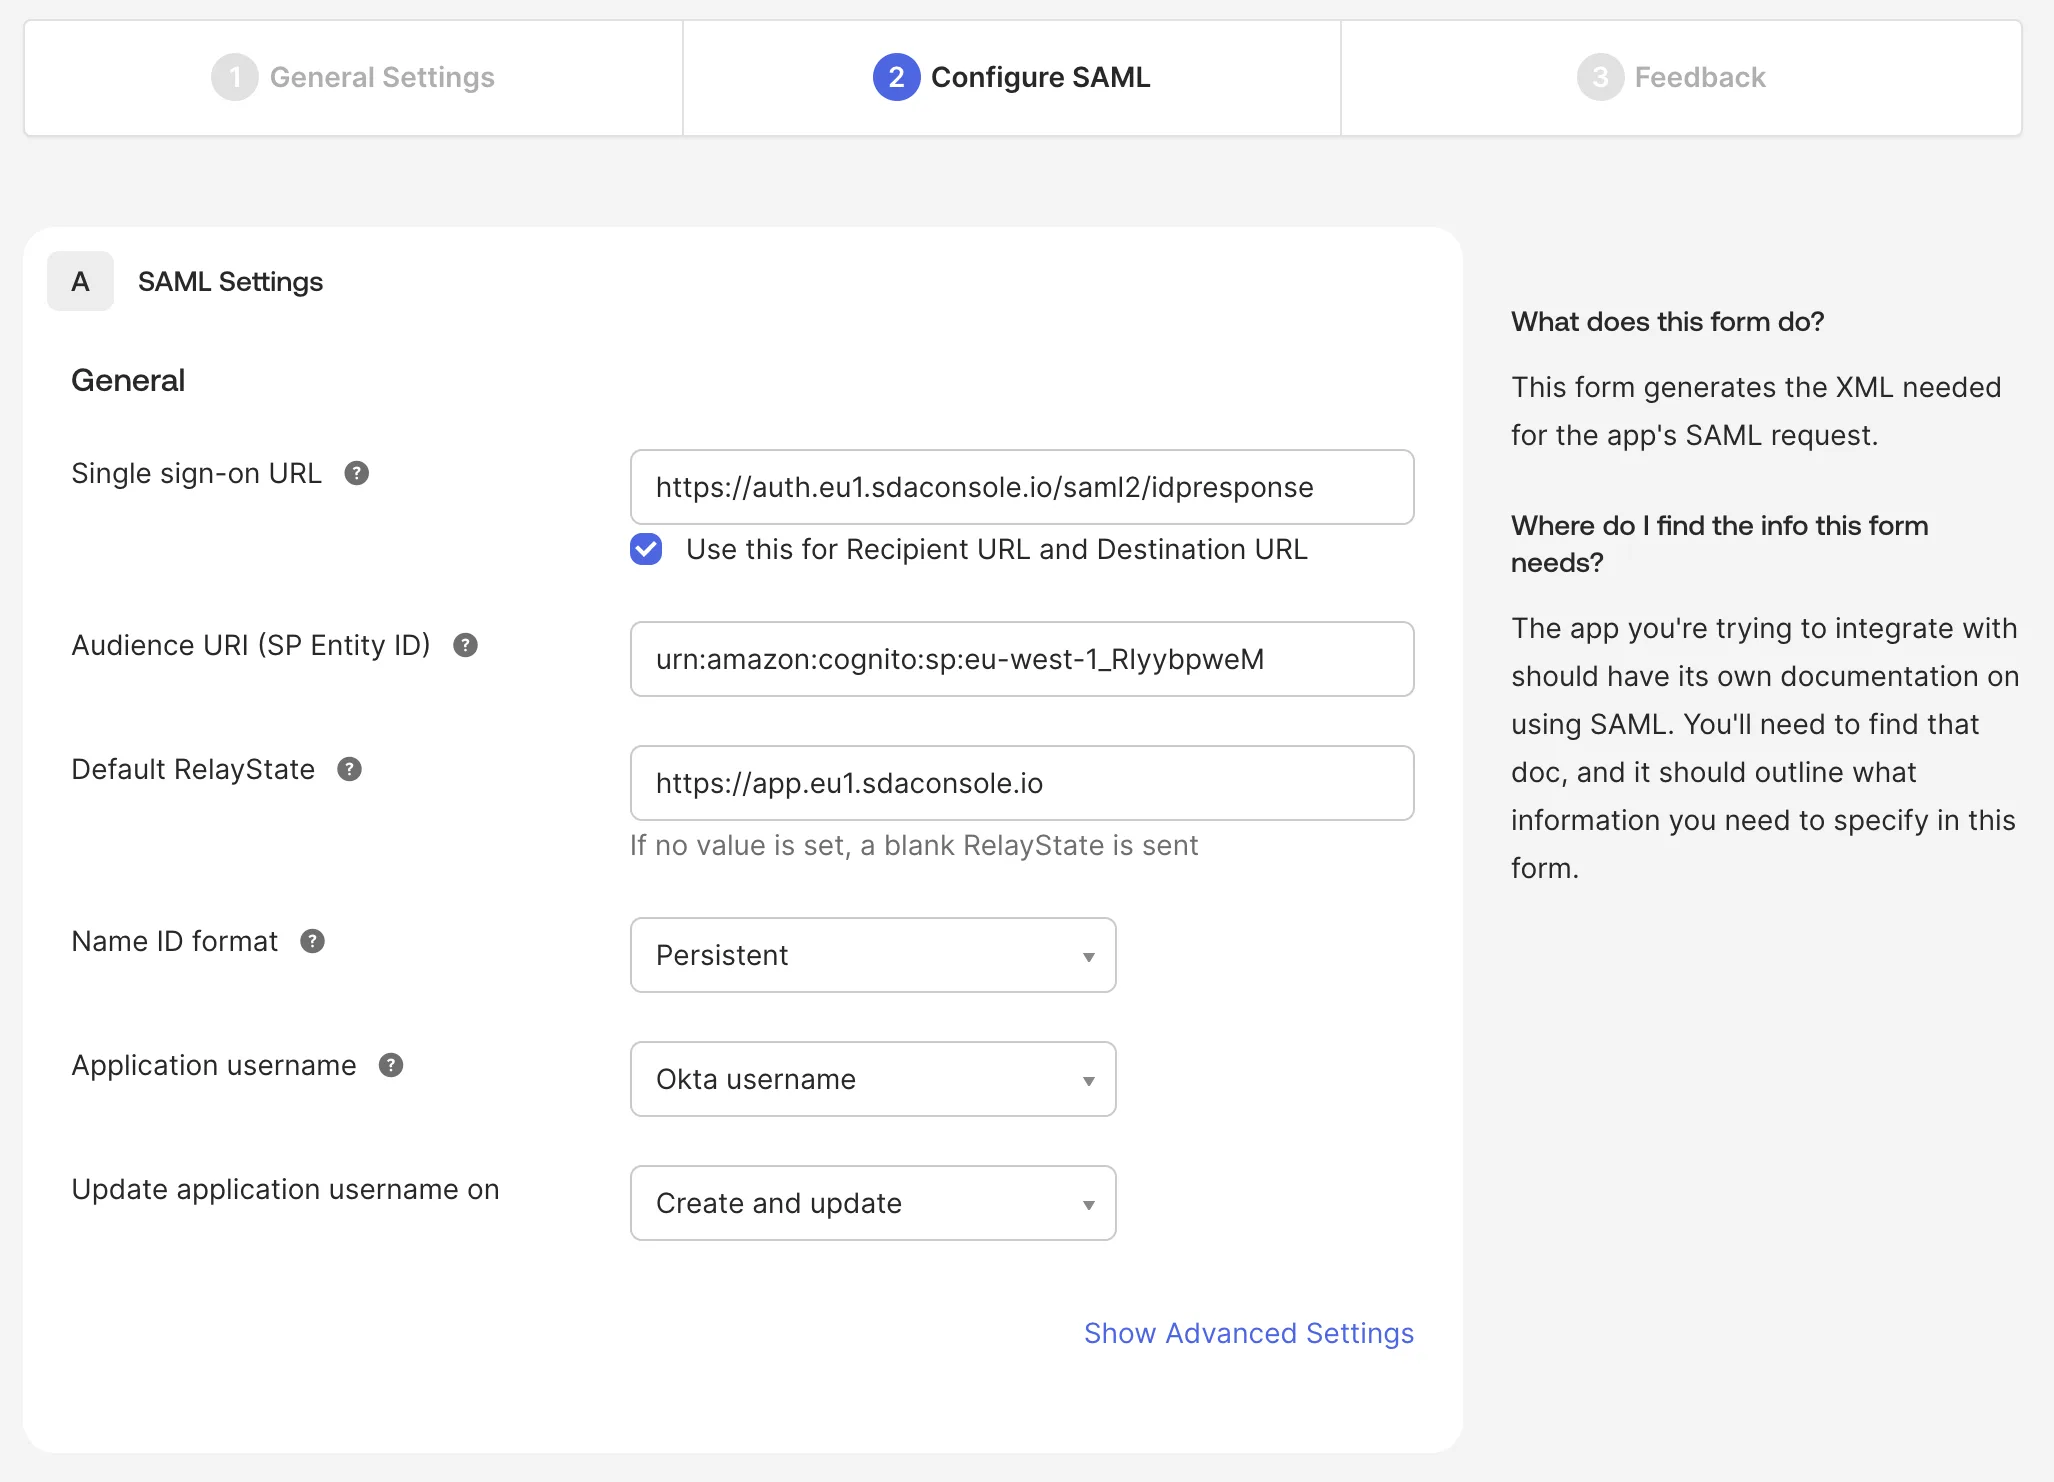
Per configurare l'SSO tramite okta sono necessari i seguenti parametri SEW:
| Parametro | Valore |
| Single sign-on URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Audience URI (SP Entity ID) | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Default RelayState | https://app.eu1.sdaconsole.io |
Durante l'integrazione possiamo fornirvi i certificati di firma e di cifratura per SAML!
Attributi SAML richiesti
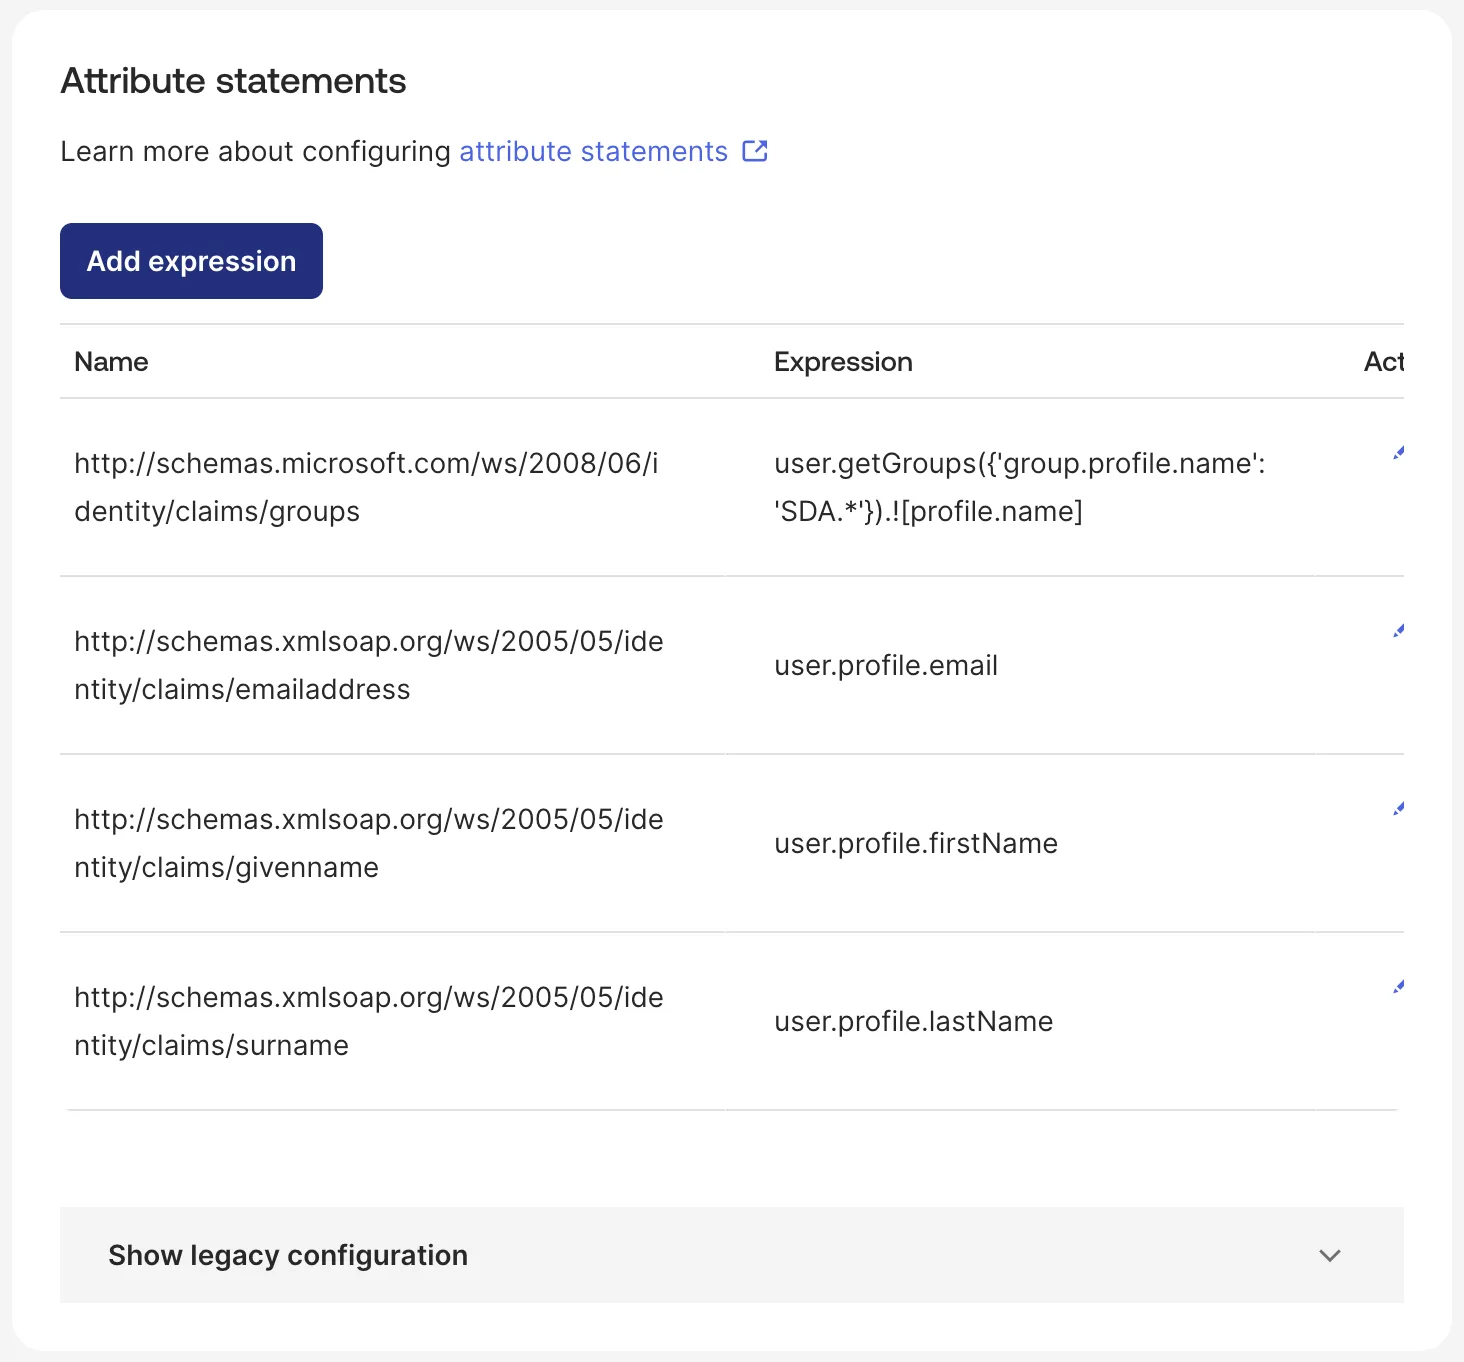
SEW richiede la configurazione dei seguenti attributi SAML:
| Nome | Espressione |
| http://schemas.microsoft.com/ws/2008/06/identity/claims/groups | user.getGroups({'group.profile.name': 'SEW.*'}).![profile.name] |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | user.profile.email |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname | user.profile.lastName |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname | user.profile.firstName |
Espressione del gruppo se i gruppi okta terminano con SEW:
user.getGroups({'group.profile.name': '.*SEW'}).![profile.name]
I gruppi utente non sono obbligatori se l'opzione Manage Users in SEW è attiva per l'IDP.
Single Logout
Quando un utente esce da SEW, SEW chiede a okta di terminare anche la sessione okta di quell'utente. Senza la configurazione riportata di seguito, okta ignora la richiesta e mantiene la sessione aperta, per cui la persona successiva che utilizza lo stesso browser viene nuovamente autenticata senza che vengano richieste le credenziali.
In okta, aprite la vostra applicazione SEW, quindi General → SAML Settings → Edit → Configure SAML → Show Advanced Settings, selezionate Allow application to initiate Single Logout e compilate quanto segue:
| Parametro | Valore |
| Single Logout URL | https://auth.eu1.sdaconsole.io/saml2/logout |
| SP Issuer | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Signature Certificate | il certificato di firma fornito da SEW |
Il campo SP Issuer è distinto dal campo Audience URI utilizzato per l'accesso, anche se entrambi contengono lo stesso valore. L'accesso può funzionare correttamente mentre la disconnessione fallisce proprio perché questo campo è vuoto.
Per verificare, accedete a SEW con SSO, disconnettetevi e quindi accedete nuovamente: dovrebbe esservi richiesta una seconda autenticazione con okta. In okta, Reports → System Log registra il tentativo come User single sign out from app. Se viene segnalato Issuer does not match, il valore di SP Issuer non corrisponde a quello indicato sopra; se viene segnalato un errore di firma, il Signature Certificate è mancante o errato.
Opzioni di configurazione
L'integrazione SAML supporta due opzioni di configurazione:
1. Migrazione degli utenti esistenti (non SSO)
Questa opzione determina se gli utenti che accedono tramite SSO vengono automaticamente migrati all'autenticazione SSO.
Quando è attivata:
- Se esiste un utente non SSO con lo stesso indirizzo e-mail, l'utente verrà migrato all'SSO
- Dopo l'accesso tramite SSO non sarà più possibile accedere con nome utente/password
- Tutti i gruppi utente vengono assegnati dal mapping SSO-Gruppo utente
2. Gestione degli utenti in SEW
Questa opzione specifica se gestire utenti e ruoli utente all'interno di SEW per questo provider di identità.
Se un ruolo utente ha un mapping SSO SSO_DEFAULT, tale ruolo viene assegnato automaticamente ai nuovi utenti!
Quando è attivata:
- SEW gestirà internamente utenti e ruoli utente
- Il provider di identità (IDP) non deve trasmettere i gruppi utente
- Gli utenti devono essere creati in SEW prima di poter accedere
- A meno che non sia definito un ruolo utente
SSO_DEFAULT!
- A meno che non sia definito un ruolo utente
- Agli utenti devono essere associati i ruoli utente appropriati
Gruppi utente e mapping dei ruoli
Nota: se l'SSO è abilitato per l'account tenant, è possibile applicare un mapping SSO ai ruoli utente durante la modifica dei ruoli esistenti.
Quando l'SSO è configurato, i mapping dei gruppi utente provenienti dal provider di identità possono essere applicati automaticamente ai corrispondenti ruoli utente all'interno di SEW, semplificando il processo di gestione degli utenti.