SSO cez okta
Prehľad
Táto časť vysvetľuje, ako nakonfigurovať jednotné prihlásenie (Single Sign-On, SSO) pre váš nájomcu SEW pomocou okta — prostredníctvom overovania založeného na SAML. Prevedie vás potrebnými krokmi nastavenia v SEW aj v okta, aby ste umožnili bezpečnú, centralizovanú správu identít.
Predpoklady
Ak ste podnikový zákazník (Enterprise Customer), pred pokračovaním v nastavení kontaktujte OrchestrationSuite-Support@sew-eurodrive.de, aby SEW pripravilo integráciu s okta.
Požadované parametre SEW
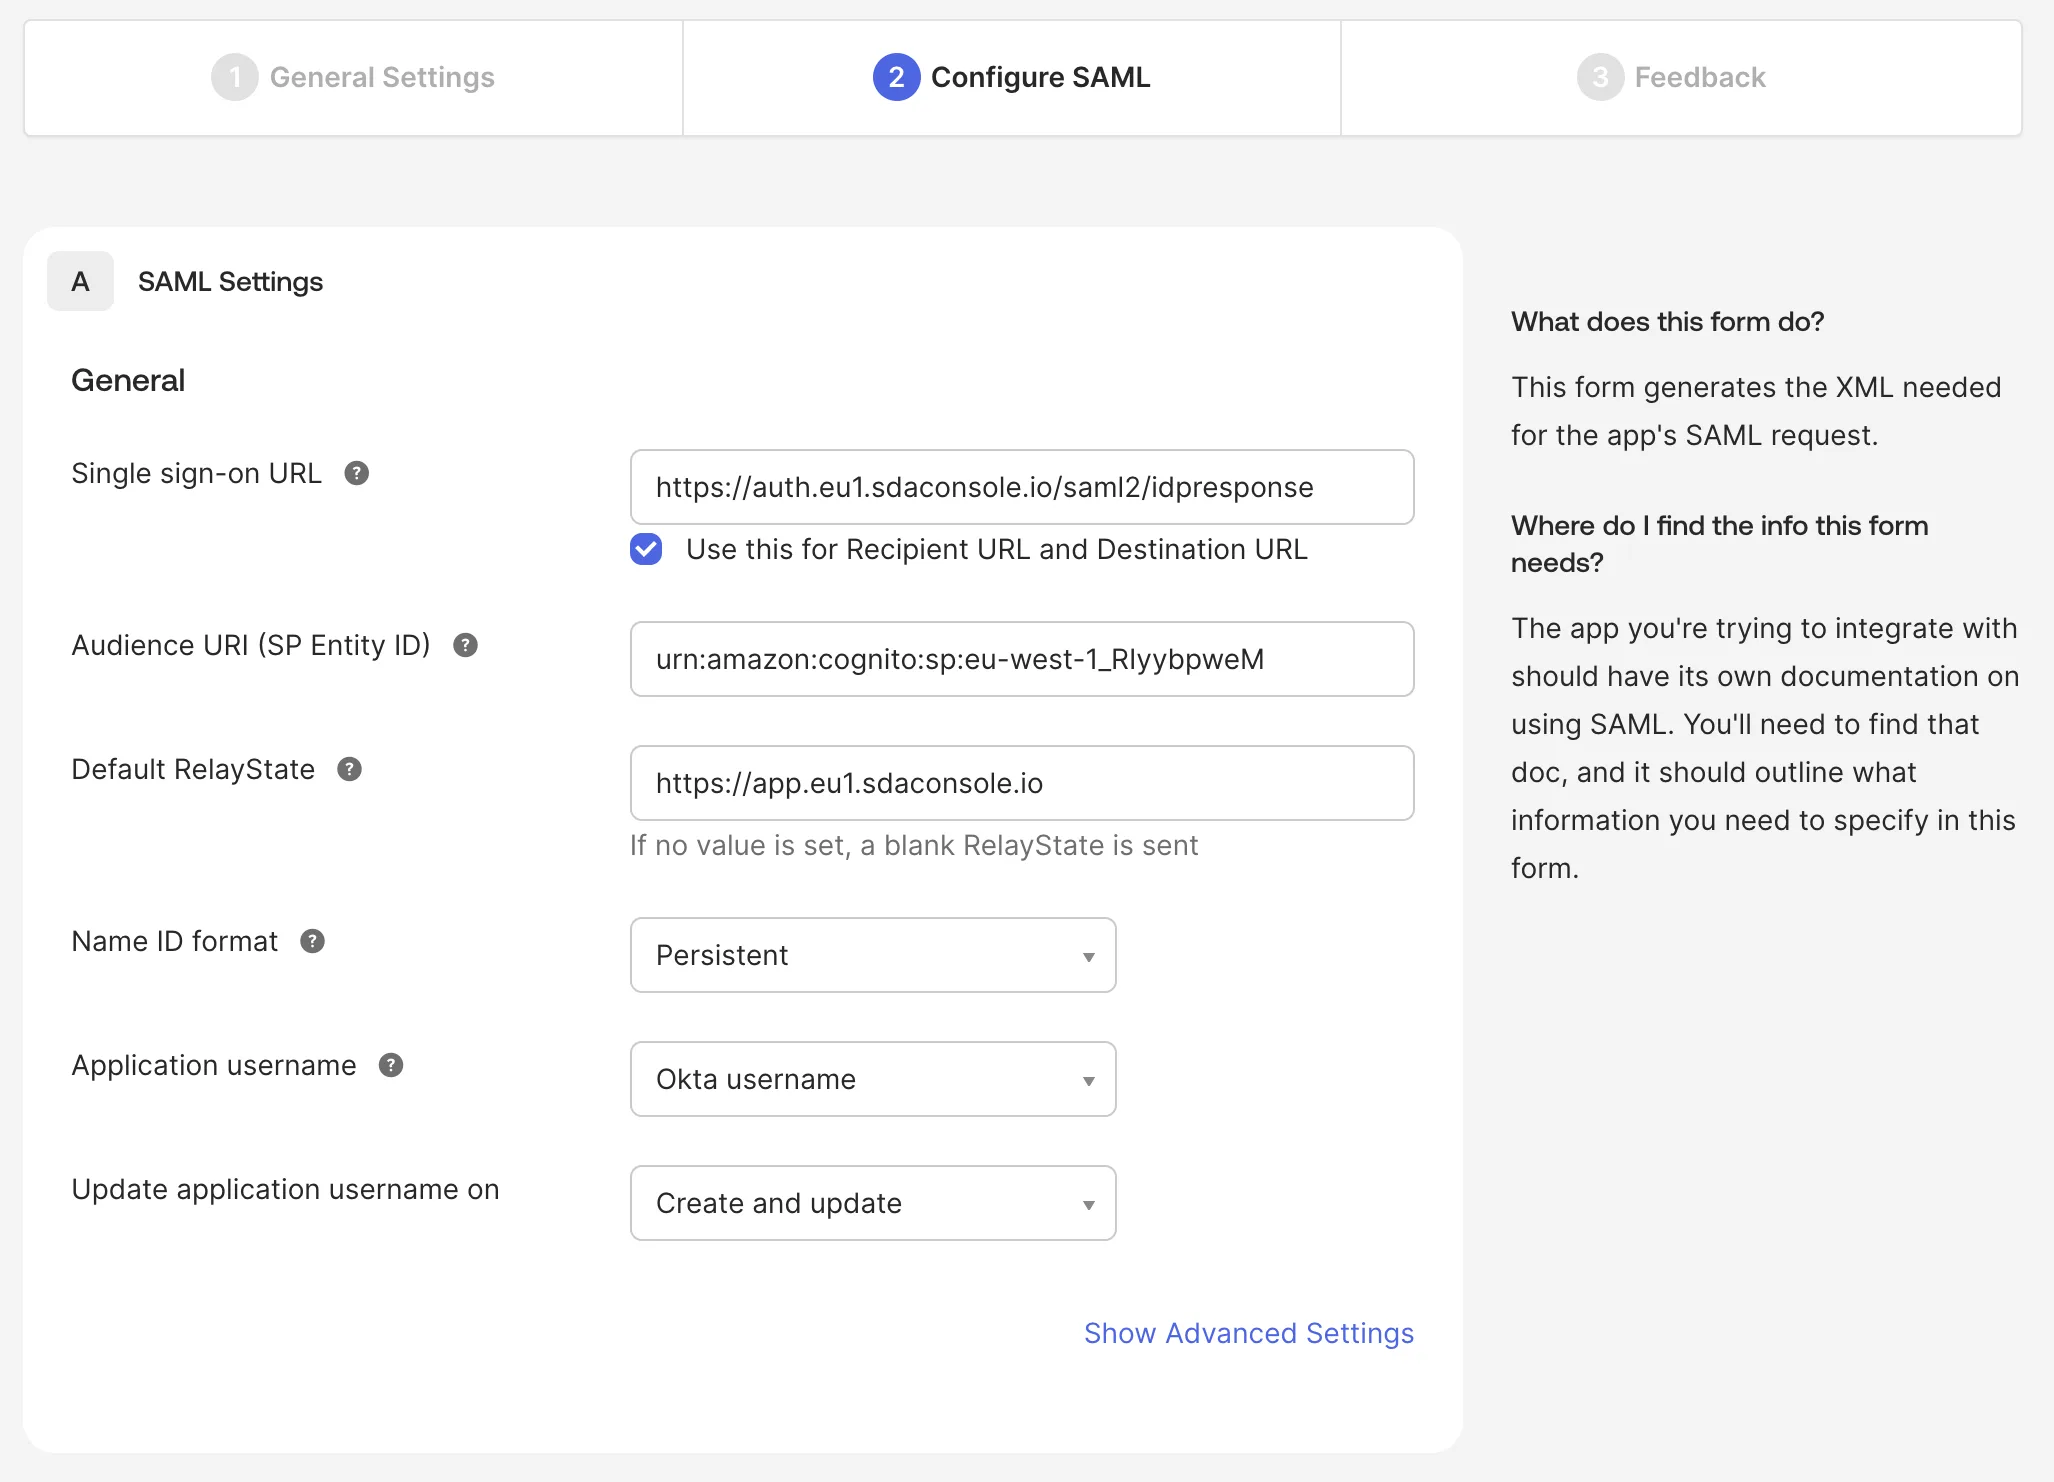
Na nastavenie SSO cez okta budete potrebovať nasledujúce parametre SEW:
| Parameter | Hodnota |
| URL jednotného prihlásenia | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Audience URI (SP Entity ID) | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Predvolený RelayState | https://app.eu1.sdaconsole.io |
Počas integrácie vám môžeme poskytnúť podpisové a šifrovacie certifikáty pre SAML!
Požadované atribúty SAML
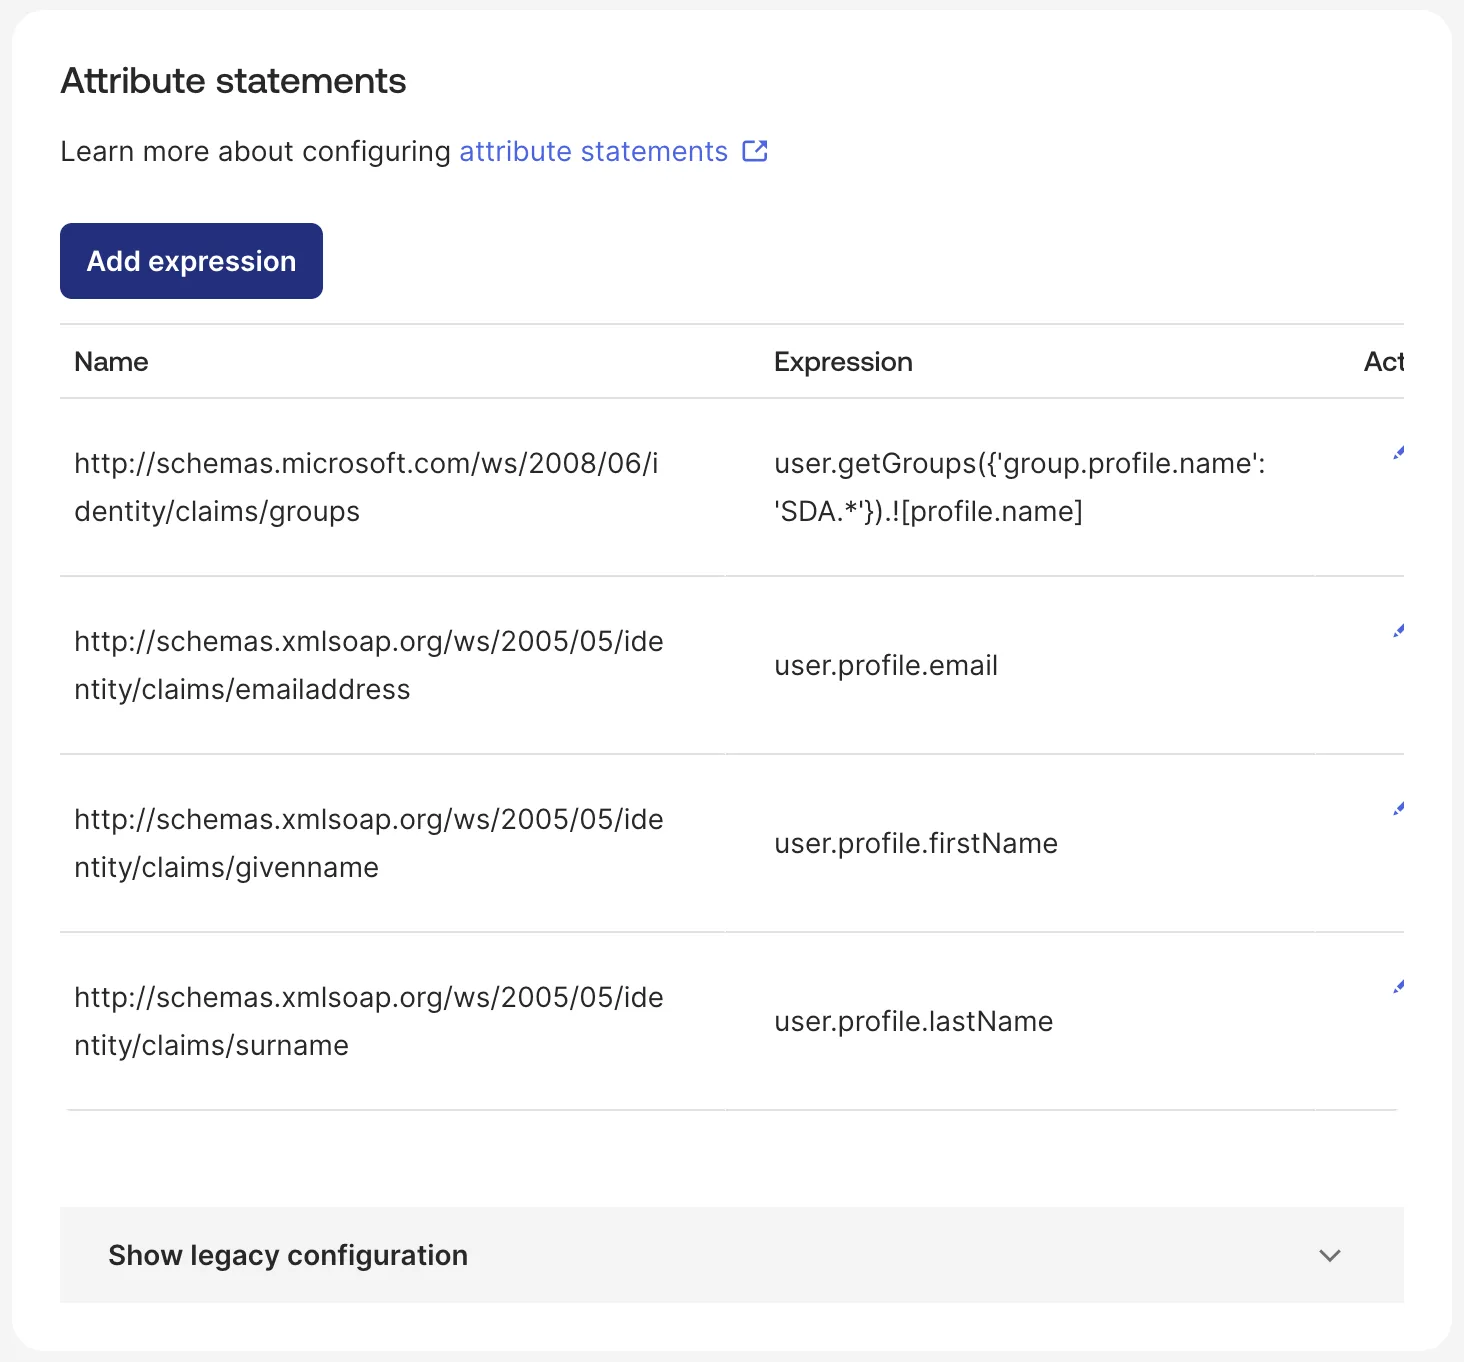
SEW vyžaduje konfiguráciu nasledujúcich atribútov SAML:
| Názov | Výraz |
| http://schemas.microsoft.com/ws/2008/06/identity/claims/groups | user.getGroups({'group.profile.name': 'SEW.*'}).![profile.name] |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | user.profile.email |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname | user.profile.lastName |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname | user.profile.firstName |
Výraz pre skupiny, ak názvy skupín v okta končia na SEW:
user.getGroups({'group.profile.name': '.*SEW'}).![profile.name]
Používateľské skupiny nie sú povinné, ak je pre IDP aktívna možnosť Manage Users in SEW.
Jednotné odhlásenie
Keď sa používateľ odhlási zo SEW, SEW požiada okta, aby ukončila aj reláciu tohto používateľa v okta. Bez nižšie uvedenej konfigurácie okta požiadavku ignoruje a reláciu ponechá otvorenú, takže ďalšia osoba používajúca ten istý prehliadač bude prihlásená späť bez vyžiadania prihlasovacích údajov.
V okta otvorte svoju aplikáciu SEW, potom prejdite na General → SAML Settings → Edit → Configure SAML → Show Advanced Settings, zaškrtnite Allow application to initiate Single Logout a vyplňte nasledujúce údaje:
| Parameter | Hodnota |
| URL jednotného odhlásenia | https://auth.eu1.sdaconsole.io/saml2/logout |
| SP Issuer | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Podpisový certifikát | podpisový certifikát poskytnutý SEW |
Pole SP Issuer je samostatné pole oddelené od poľa Audience URI používaného pri prihlásení, aj keď obe obsahujú rovnakú hodnotu. Prihlásenie môže fungovať správne, zatiaľ čo odhlásenie zlyhá, pretože toto pole je prázdne.
Na overenie sa prihláste do SEW pomocou SSO, odhláste sa a potom sa prihláste znova — mali by ste byť vyzvaní na opätovné overenie cez okta. V okta sa v Reports → System Log pokus zaznamená ako User single sign out from app. Ak sa zobrazí Issuer does not match, hodnota SP Issuer sa nezhoduje s vyššie uvedenou; ak sa zobrazí chyba podpisu, chýba alebo je nesprávny podpisový certifikát.
Možnosti konfigurácie
Integrácia SAML podporuje dve možnosti konfigurácie:
1. Migrácia existujúcich (non-SSO) používateľov
Táto možnosť určuje, či sa používatelia prihlasujúci sa cez SSO automaticky migrujú na overovanie cez SSO.
Keď je aktivovaná:
- Ak pre rovnakú e-mailovú adresu existuje non-SSO používateľ, tento používateľ bude migrovaný na SSO
- Prihlásenie pomocou používateľského mena a hesla už po prihlásení cez SSO nebude možné
- Všetky používateľské skupiny sa priradia z mapovania SSO – používateľská skupina
2. Správa používateľov v SEW
Táto možnosť určuje, či sa používatelia a používateľské role pre tohto poskytovateľa identity spravujú v rámci SEW.
Ak má používateľská rola SSO mapovanie SSO_DEFAULT, táto rola sa automaticky priradí novým používateľom!
Keď je aktivovaná:
- SEW bude spravovať používateľov a používateľské role interne
- Poskytovateľ identity (IDP) nemusí odovzdávať používateľské skupiny
- Používatelia musia byť vytvorení v SEW predtým, než sa budú môcť prihlásiť
- Okrem prípadu, keď je definovaná používateľská rola
SSO_DEFAULT!
- Okrem prípadu, keď je definovaná používateľská rola
- Používatelia musia mať priradené príslušné používateľské role
Používateľské skupiny a mapovanie rolí
Poznámka: Ak je pre účet nájomcu povolené SSO, pri úprave existujúcich rolí je možné na používateľské role aplikovať SSO mapovanie.
Keď je SSO nakonfigurované, mapovania používateľských skupín od poskytovateľa identity je možné automaticky aplikovať na zodpovedajúce používateľské role v SEW, čo zjednodušuje proces správy používateľov.