SSO Azure Active Directoryn kautta
Yleiskatsaus
Tässä osiossa kerrotaan, kuinka määrität kertakirjautumisen (Single Sign-On, SSO) SEW-vuokralaisellesi käyttäen Azure Active Directorya – nykyisin Microsoft Entra ID – SAML-pohjaisen todennuksen avulla. Ohje käy läpi tarvittavat määritysvaiheet sekä SEW:ssä että Azuressa turvallisen ja keskitetyn identiteetinhallinnan käyttöönottamiseksi. SEW tukee myös muita identiteetintarjoajia, kuten Oktaa, sekä mitä tahansa palvelua, joka toteuttaa standardit SAML- tai OAuth-protokollat. Jos käytät jotakin muuta tarjoajaa, ota yhteyttä SEW:hen saadaksesi lisäohjeita integraatiosta.
Esivaatimukset
Jos olet yritysasiakas (Enterprise Customer), ota yhteyttä osoitteeseen OrchestrationSuite-Support@sew-eurodrive.de, jotta SEW voi valmistella Azure AD -integraation ennen määrityksen aloittamista.
Vaadittavat SEW-parametrit
SSO:n määrittämiseen Azure AD:n kautta tarvitset seuraavat SEW-parametrit:
| Parametri | Arvo |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://sew.eu1.sdaconsole.io |
| Relay State | https://sew.eu1.sdaconsole.io |
| Logout URL | https://sew.eu1.sdaconsole.io |
Integraation aikana voimme toimittaa sinulle SAML-allekirjoitus- ja salausvarmenteet!
Vaadittavat SAML-attribuutit
SEW edellyttää seuraavien SAML-attribuuttien määrittämistä:
| SEW-attribuutti | SAML-attribuutti |
| Käyttäjäryhmät* | http://schemas.microsoft.com/ws/2008/06/identity/claims/groups |
| Sähköposti | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress |
| Sukunimi | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname |
| Etunimi | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname |
Käyttäjäryhmät eivät ole pakollisia, jos Manage Users in SEW on aktivoitu kyseiselle identiteetintarjoajalle.
Käyttäjäryhmien claim-asetus
Jos käyttäjäryhmiä hallitaan Active Directoryssä / Entrassa, kyseiselle claimille on määritettävä seuraavat asetukset:
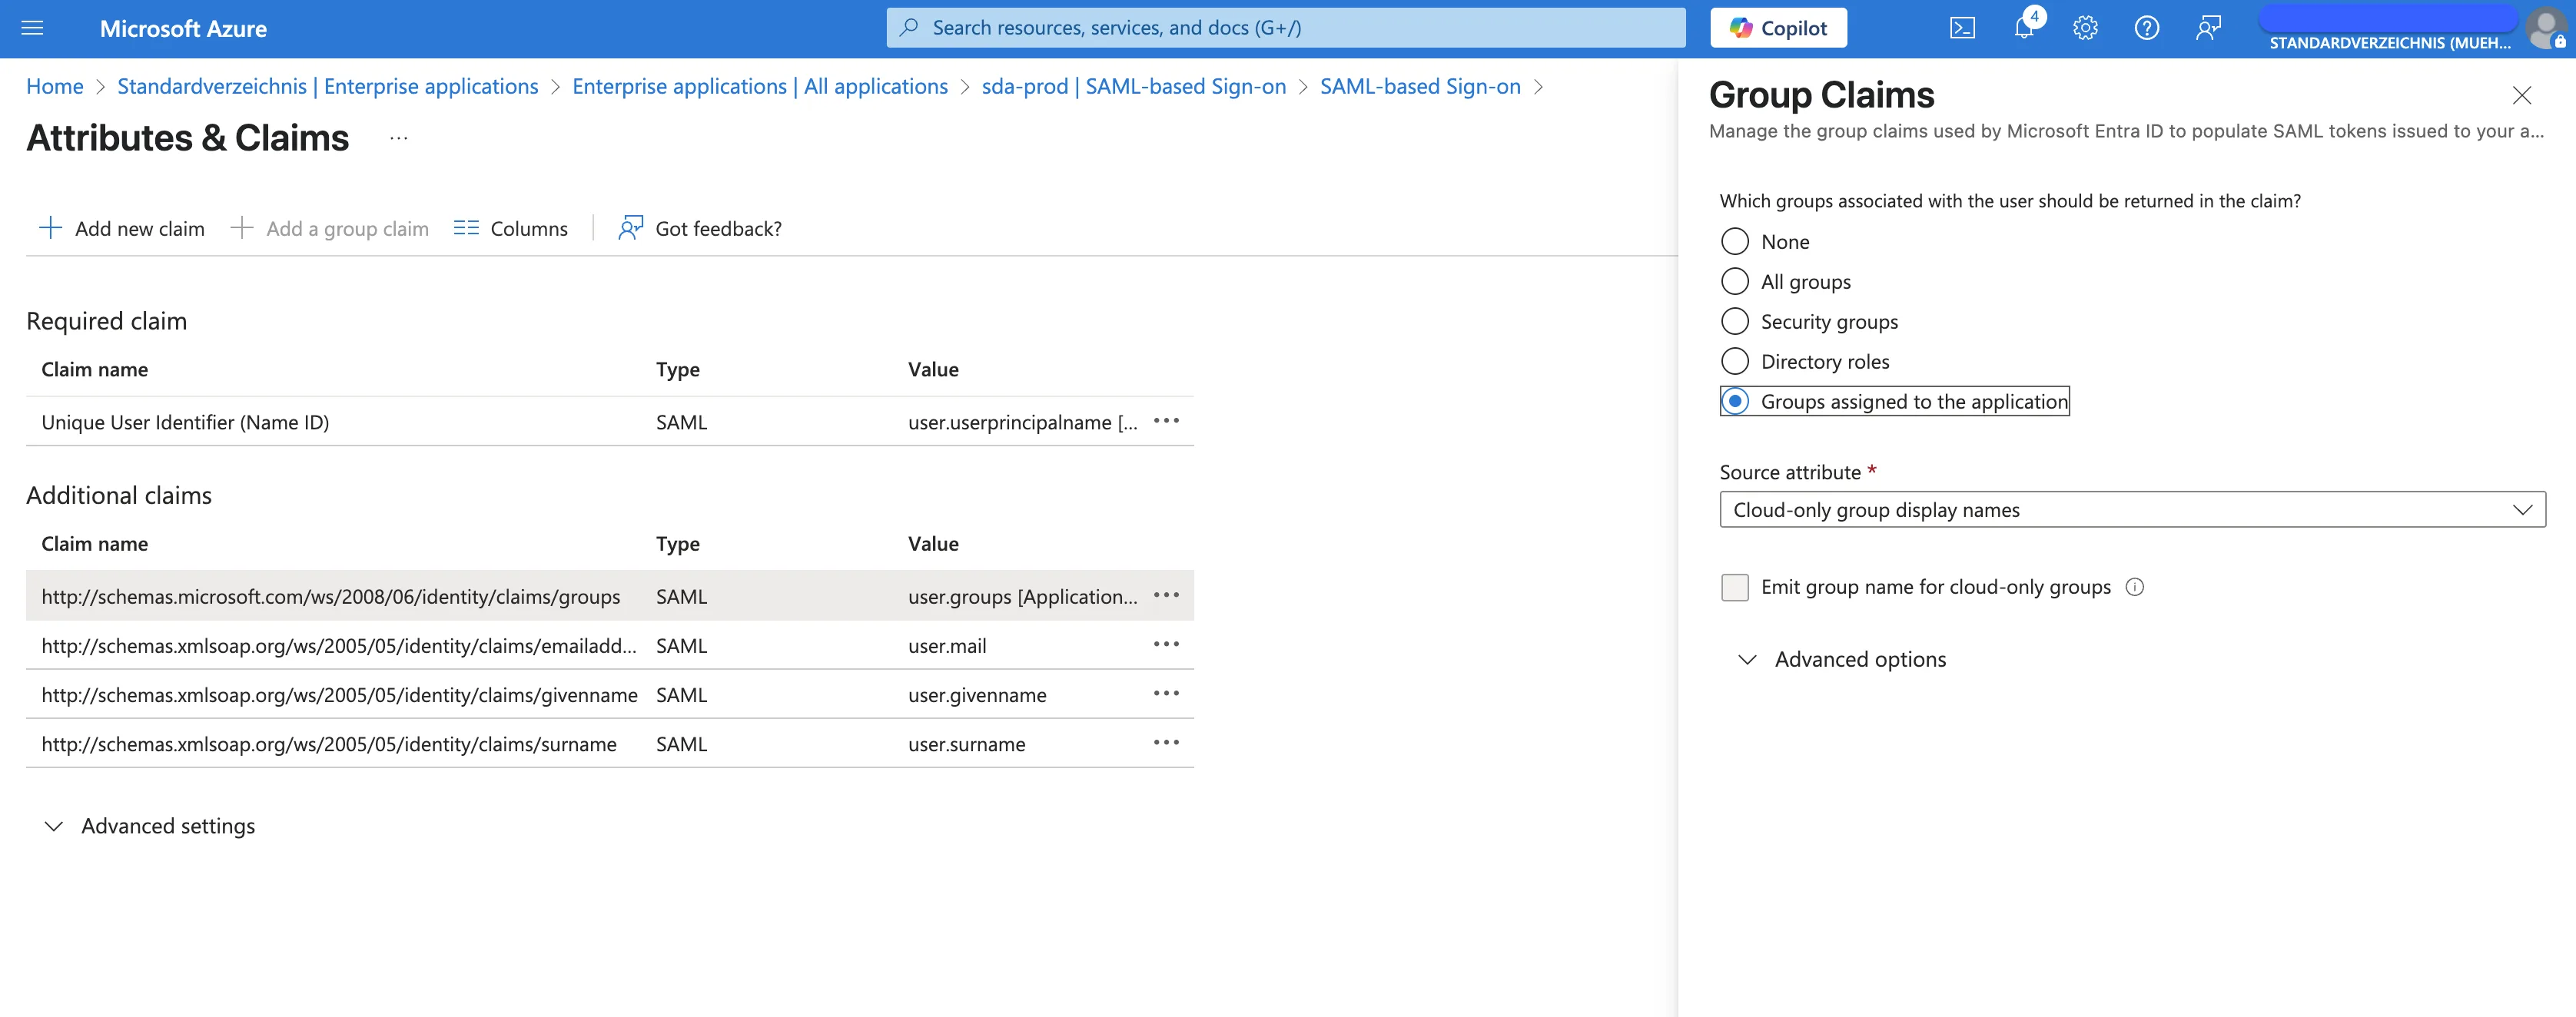
Metatietovaatimukset
Nämä attribuutit tulee jakaa SEW-yhteyshenkilöllesi XML-muotoisena ”Metadata”-dokumenttina käyttäen UTF-8-merkistöä.
Nimitunnisteen muodon (Name identifier format) on oltava Default (vastaa arvoa Persistent).
Määritysvaihtoehdot
SAML-integraatio tukee kahta määritysvaihtoehtoa:
1. Olemassa olevien (ei-SSO) käyttäjien migrointi
Tämä asetus määrittää, migroidaanko SSO:n kautta kirjautuvat käyttäjät automaattisesti SSO-todennukseen.
Kun asetus on aktivoitu:
- Jos samalle sähköpostiosoitteelle on olemassa ei-SSO-käyttäjä, käyttäjä migroidaan SSO:hon
- Kirjautuminen käyttäjätunnuksella ja salasanalla ei ole enää mahdollista SSO-kirjautumisen jälkeen
- Kaikki käyttäjäryhmät määräytyvät SSO–käyttäjäryhmä-vastaavuuden perusteella
2. Käyttäjien hallinta SEW:ssä
Tämä asetus määrittää, hallitaanko käyttäjiä ja käyttäjärooleja SEW:n sisällä tälle identiteetintarjoajalle.
Jos käyttäjäroolilla on SSO-vastaavuus SSO_DEFAULT, tämä rooli määritetään automaattisesti uusille käyttäjille!
Kun asetus on aktivoitu:
- SEW hallitsee käyttäjiä ja käyttäjärooleja sisäisesti
- Identiteetintarjoajan (IDP) ei tarvitse välittää käyttäjäryhmiä
- Käyttäjät on luotava SEW:hen ennen kuin he voivat kirjautua sisään
- Paitsi jos on määritetty
SSO_DEFAULT-käyttäjärooli!
- Paitsi jos on määritetty
- Käyttäjillä on oltava asianmukaiset käyttäjäroolit liitettyinä
Käyttäjäryhmät ja roolivastaavuudet
Huomio: Jos SSO on käytössä vuokralaistilillä, käyttäjärooleihin voidaan soveltaa SSO-vastaavuutta olemassa olevia rooleja muokattaessa.
Kun SSO on määritetty, identiteetintarjoajan käyttäjäryhmävastaavuudet voidaan automaattisesti kohdistaa vastaaviin käyttäjärooleihin SEW:ssä, mikä tehostaa käyttäjähallinnan prosessia.