SSO via okta
Overzicht
Dit gedeelte legt uit hoe u Single Sign-On (SSO) voor uw SEW-tenant configureert met okta — via SAML-gebaseerde authenticatie. Het leidt u door de vereiste installatiestappen in zowel SEW als okta om veilig, gecentraliseerd identiteitsbeheer mogelijk te maken.
Vereisten
Als u een Enterprise-klant bent, neem dan contact op met OrchestrationSuite-Support@sew-eurodrive.de zodat SEW de okta-integratie kan voorbereiden voordat u met de configuratie begint.
Vereiste SEW-parameters
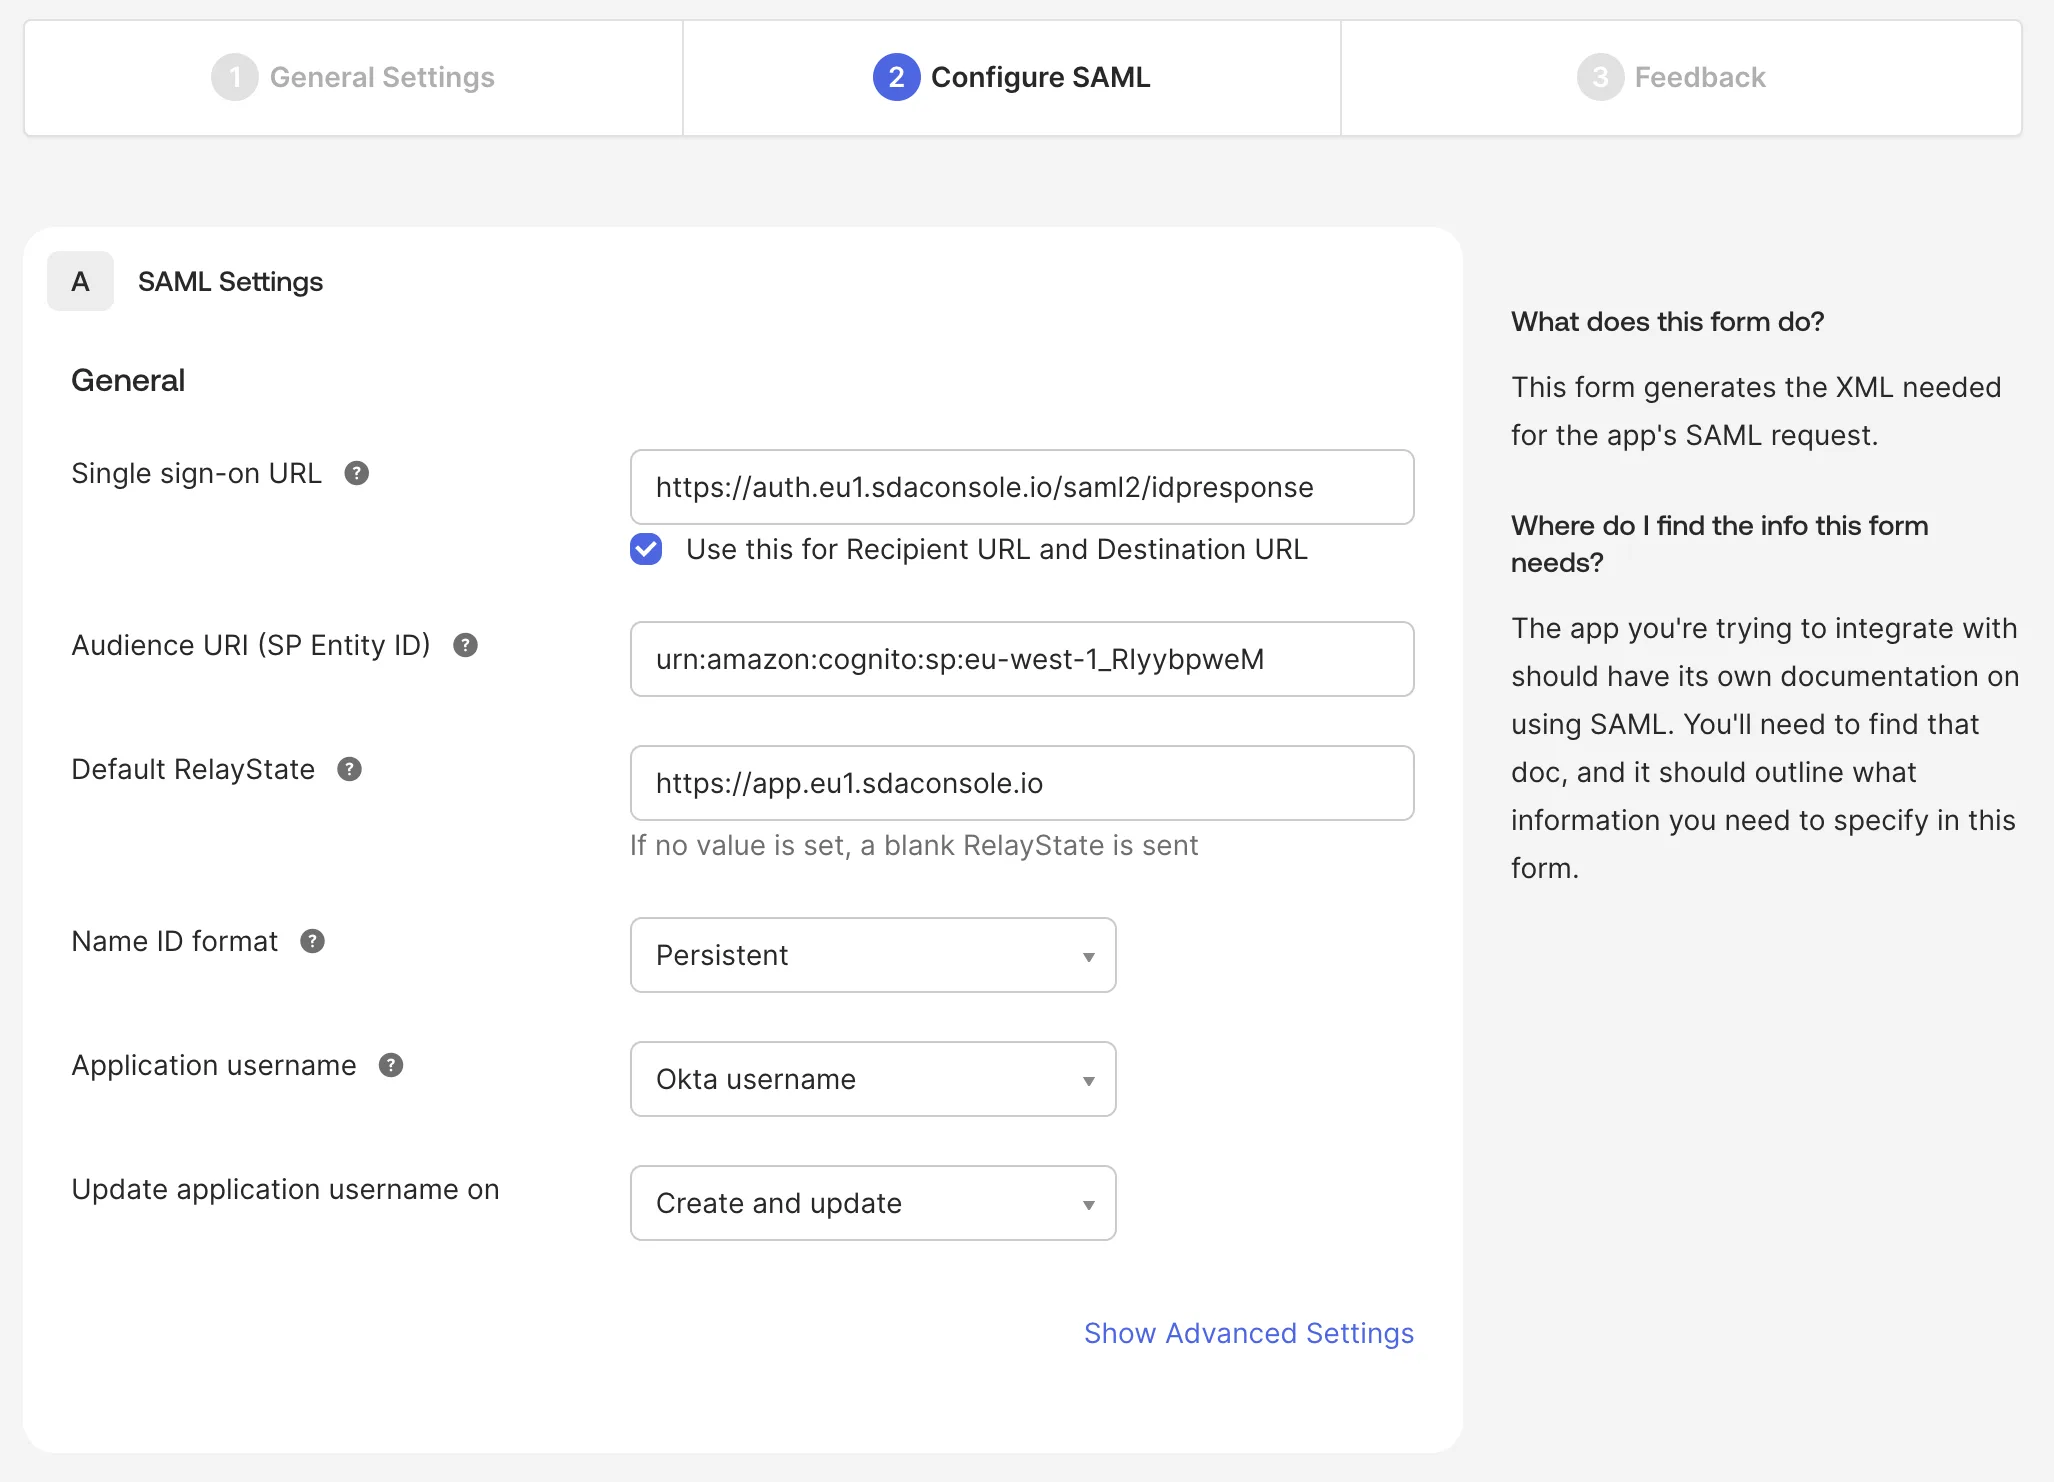
Om SSO via okta in te stellen, heeft u de volgende SEW-parameters nodig:
| Parameter | Waarde |
| Single sign-on URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Audience URI (SP Entity ID) | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Default RelayState | https://app.eu1.sdaconsole.io |
Tijdens de integratie kunnen wij u de handtekening- en versleutelingscertificaten voor SAML verstrekken!
Vereiste SAML-attributen
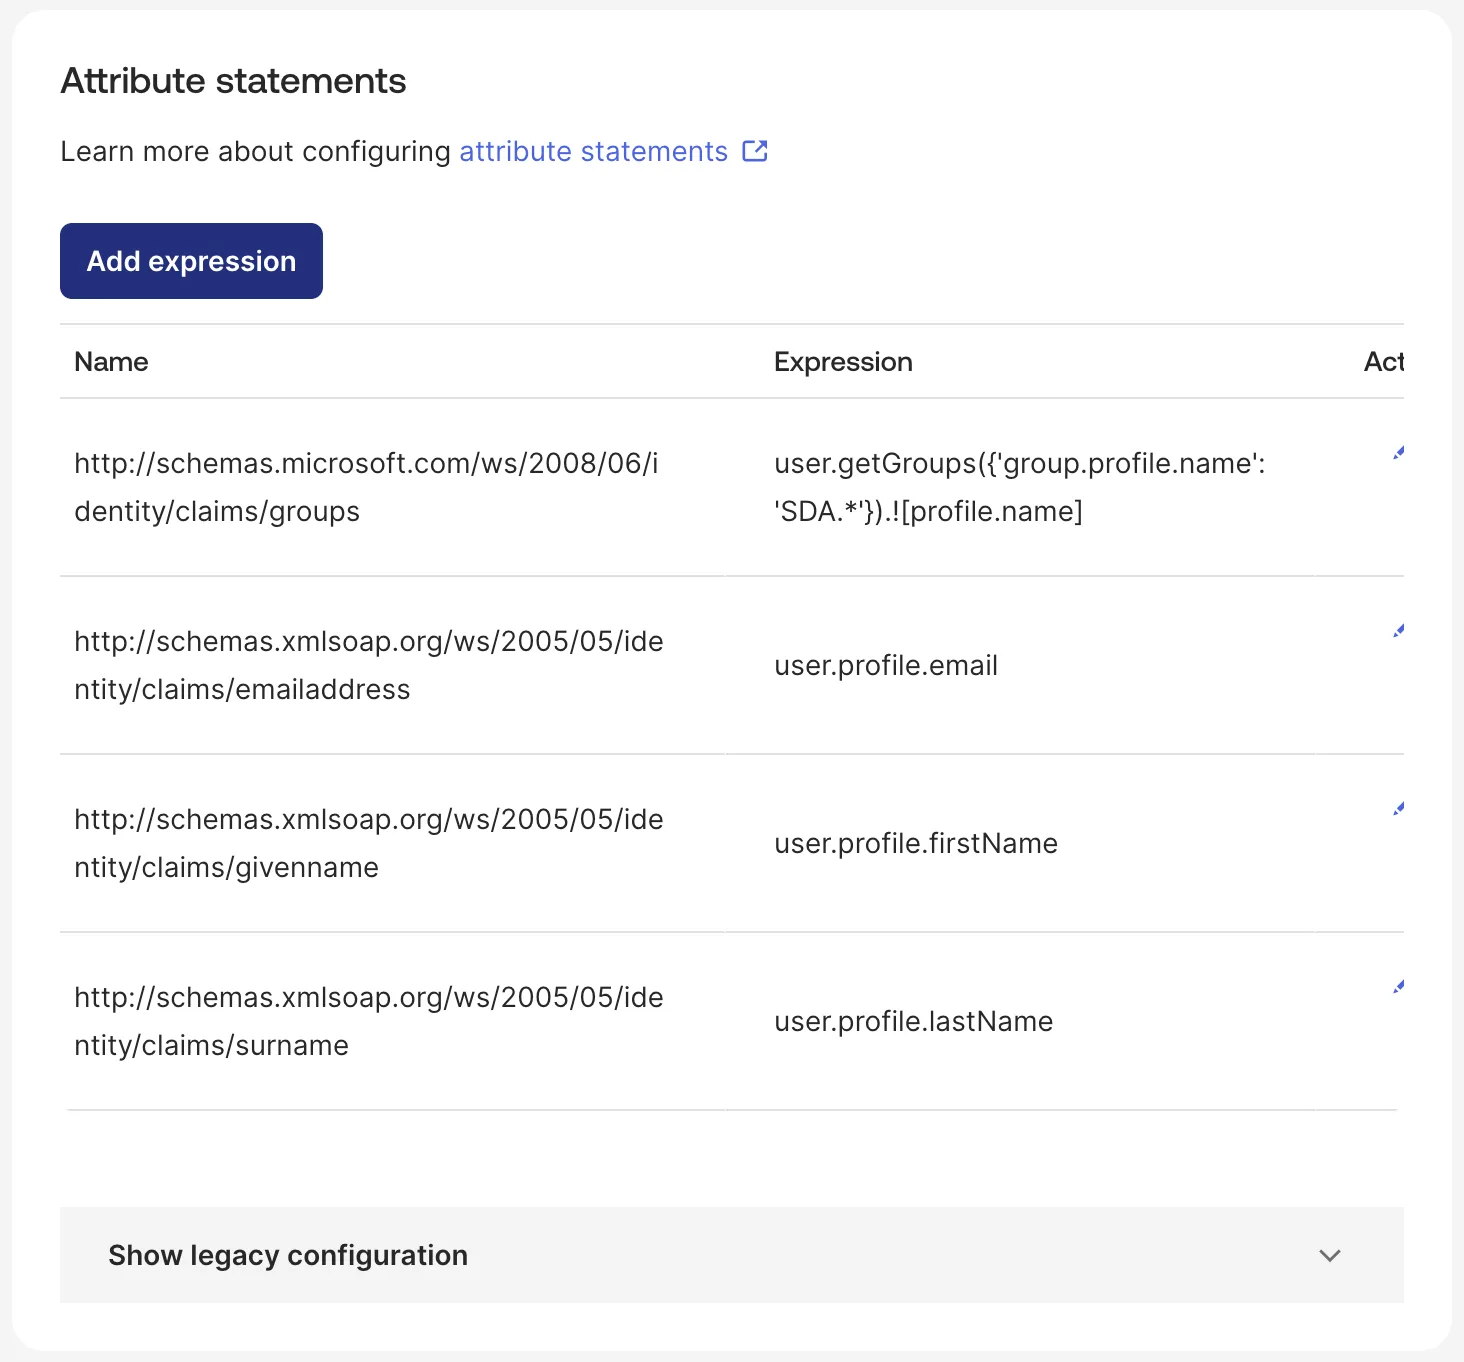
SEW vereist dat de volgende SAML-attributen worden geconfigureerd:
| Naam | Expressie |
| http://schemas.microsoft.com/ws/2008/06/identity/claims/groups | user.getGroups({'group.profile.name': 'SEW.*'}).![profile.name] |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | user.profile.email |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname | user.profile.lastName |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname | user.profile.firstName |
Groepsexpressie als okta-groepen eindigen op SEW:
user.getGroups({'group.profile.name': '.*SEW'}).![profile.name]
Gebruikersgroepen zijn niet verplicht als Gebruikers beheren in SEW actief is voor de IDP.
Single Logout
Wanneer een gebruiker zich afmeldt bij SEW, vraagt SEW aan okta om ook de okta-sessie van die gebruiker te beëindigen. Zonder de onderstaande configuratie negeert okta het verzoek en blijft de sessie open, waardoor de volgende persoon die dezelfde browser gebruikt weer wordt aangemeld zonder om inloggegevens te worden gevraagd.
Open in okta uw SEW-applicatie en ga vervolgens naar General → SAML Settings → Edit → Configure SAML → Show Advanced Settings, vink Allow application to initiate Single Logout aan en vul het volgende in:
| Parameter | Waarde |
| Single Logout URL | https://auth.eu1.sdaconsole.io/saml2/logout |
| SP Issuer | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Signature Certificate | het door SEW verstrekte handtekeningcertificaat |
De SP Issuer is een apart veld ten opzichte van de Audience URI die voor het aanmelden wordt gebruikt, ook al bevatten beide dezelfde waarde. Het aanmelden kan correct werken terwijl het afmelden mislukt omdat dit veld leeg is.
Om dit te verifiëren, meldt u zich met SSO aan bij SEW, meldt u zich af en meldt u zich opnieuw aan — u zou een tweede keer bij okta moeten moeten authenticeren. In okta legt Reports → System Log de poging vast als User single sign out from app. Als daar Issuer does not match wordt gemeld, komt de waarde van SP Issuer niet overeen met de bovenstaande; als er een handtekeningfout wordt gemeld, ontbreekt het Signature Certificate of is het onjuist.
Configuratieopties
De SAML-integratie ondersteunt twee configuratieopties:
1. Bestaande (niet-SSO) gebruikers migreren
Deze optie bepaalt of gebruikers die via SSO inloggen automatisch worden gemigreerd naar SSO-authenticatie.
Indien geactiveerd:
- Als er een niet-SSO-gebruiker bestaat met hetzelfde e-mailadres, wordt de gebruiker gemigreerd naar SSO
- Aanmelden via gebruikersnaam/wachtwoord is na SSO-aanmelding niet meer mogelijk
- Alle gebruikersgroepen worden toegewezen op basis van de SSO-gebruikersgroepmapping
2. Gebruikers beheren in SEW
Deze optie geeft aan of gebruikers en gebruikersrollen voor deze identity provider binnen SEW worden beheerd.
Als een gebruikersrol een SSO-mapping SSO_DEFAULT heeft, wordt deze rol automatisch toegewezen aan nieuwe gebruikers!
Indien geactiveerd:
- SEW beheert gebruikers en gebruikersrollen intern
- De Identity Provider (IDP) hoeft geen gebruikersgroepen door te geven
- Gebruikers moeten in SEW worden aangemaakt voordat zij kunnen inloggen
- Behalve wanneer er een
SSO_DEFAULT-gebruikersrol is gedefinieerd!
- Behalve wanneer er een
- Gebruikers moeten de juiste gebruikersrollen toegewezen hebben gekregen
Gebruikersgroepen en rolmapping
Opmerking: Als SSO is ingeschakeld voor het tenantaccount, kan bij het bewerken van bestaande rollen een SSO-mapping op gebruikersrollen worden toegepast.
Wanneer SSO is geconfigureerd, kunnen gebruikersgroepmappings van de identity provider automatisch worden toegepast op de bijbehorende gebruikersrollen binnen SEW, wat het gebruikersbeheerproces vereenvoudigt.