Auditnaplók
Áttekintés
Az auditnaplók központosított, manipulációval szemben ellenálló nyilvántartást biztosítanak a SEW-bérlőn belül végbemenő minden biztonsági szempontból releváns műveletről. Rögzítik a felhasználókhoz, eszközökhöz, projektekhez, folyamatokhoz (pipeline) és platformszolgáltatásokhoz kapcsolódó eseményeket – így teljes nyomon követhetőséget nyújtanak arról, hogy ki, mit, mikor és honnan végzett.
A Security Hub részeként az auditnaplók a Vaults & Secrets funkcióval együttműködve biztosítják, hogy az üzemi környezet átlátható, megfelelőségi szempontból szabályos és teljes körűen auditálható maradjon. Minden naplóbejegyzés tartalmazza a legfontosabb metaadatokat, például az időbélyeget, a végrehajtót, a művelet típusát, az érintett erőforrást és az eredményt, így a csapatok kivizsgálhatják a változásokat, támogathatják az incidenskezelést, teljesíthetik a megfelelőségi követelményeket, és magas szintű biztonsági helyzetet tarthatnak fenn ipari automatizálási munkafolyamataikban.
Az auditnaplók szűrhetők, megtekinthetők és exportálhatók a mélyebb elemzés érdekében, ezáltal a biztonságos, szabályozott és elszámoltatható SEW-üzemeltetés nélkülözhetetlen elemét képezik.
Az auditnaplók használata
A SEW OrchestrationSuite a Security Hub Auditnaplók szekcióján keresztül a platformon végzett tevékenységek auditálását is támogatja.
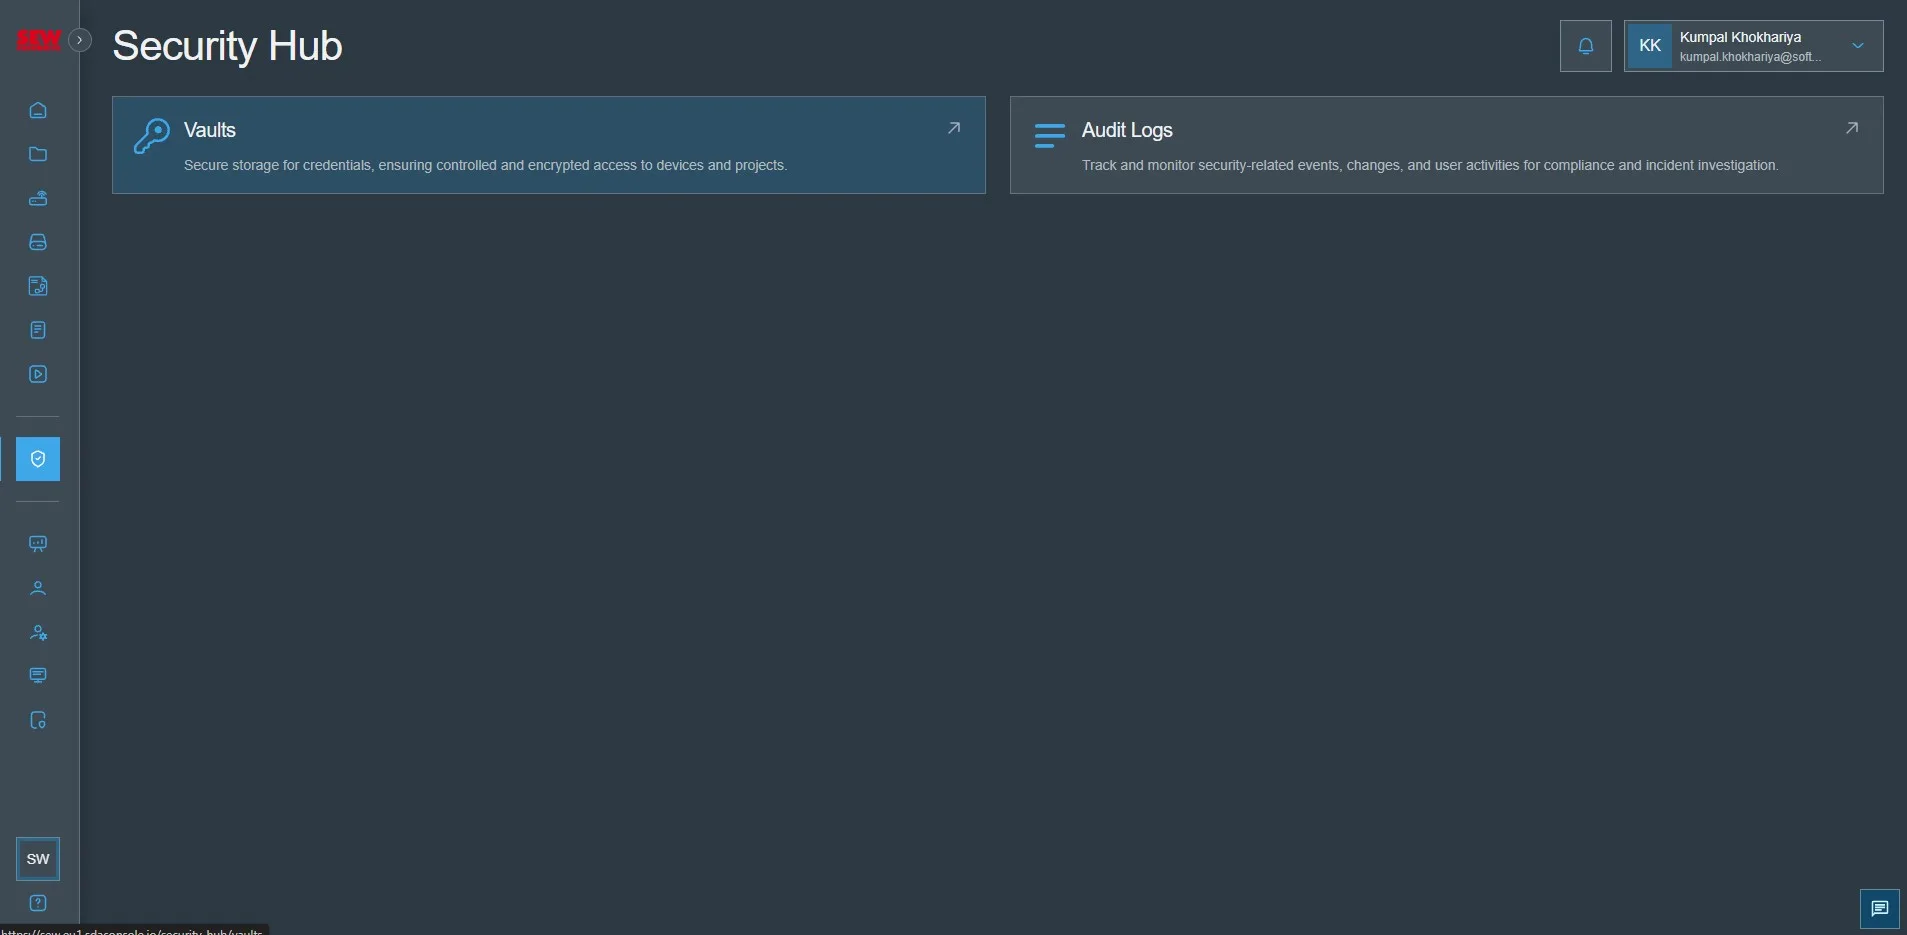
- Lépjen a Security Hub felületre, és kattintson az Audit Logs hivatkozásra
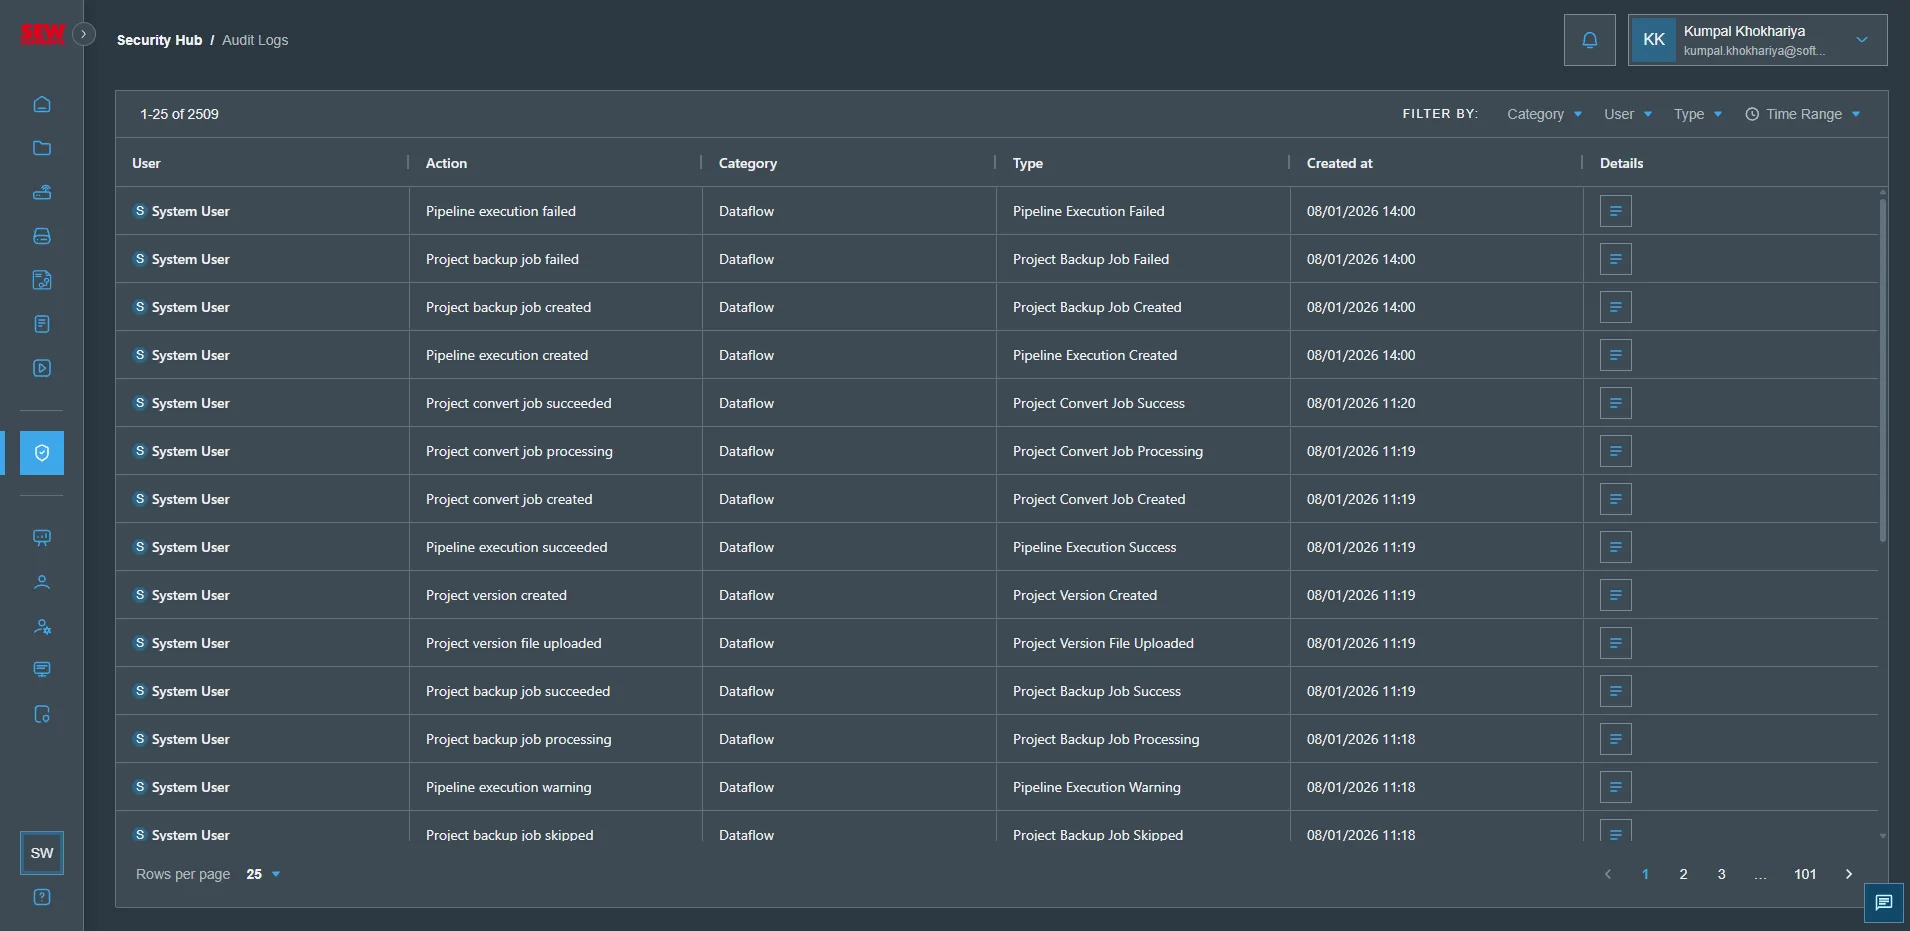
- Megjelennek a felhasználói tevékenységek naplói a SEW OrchestrationSuite rendszerben
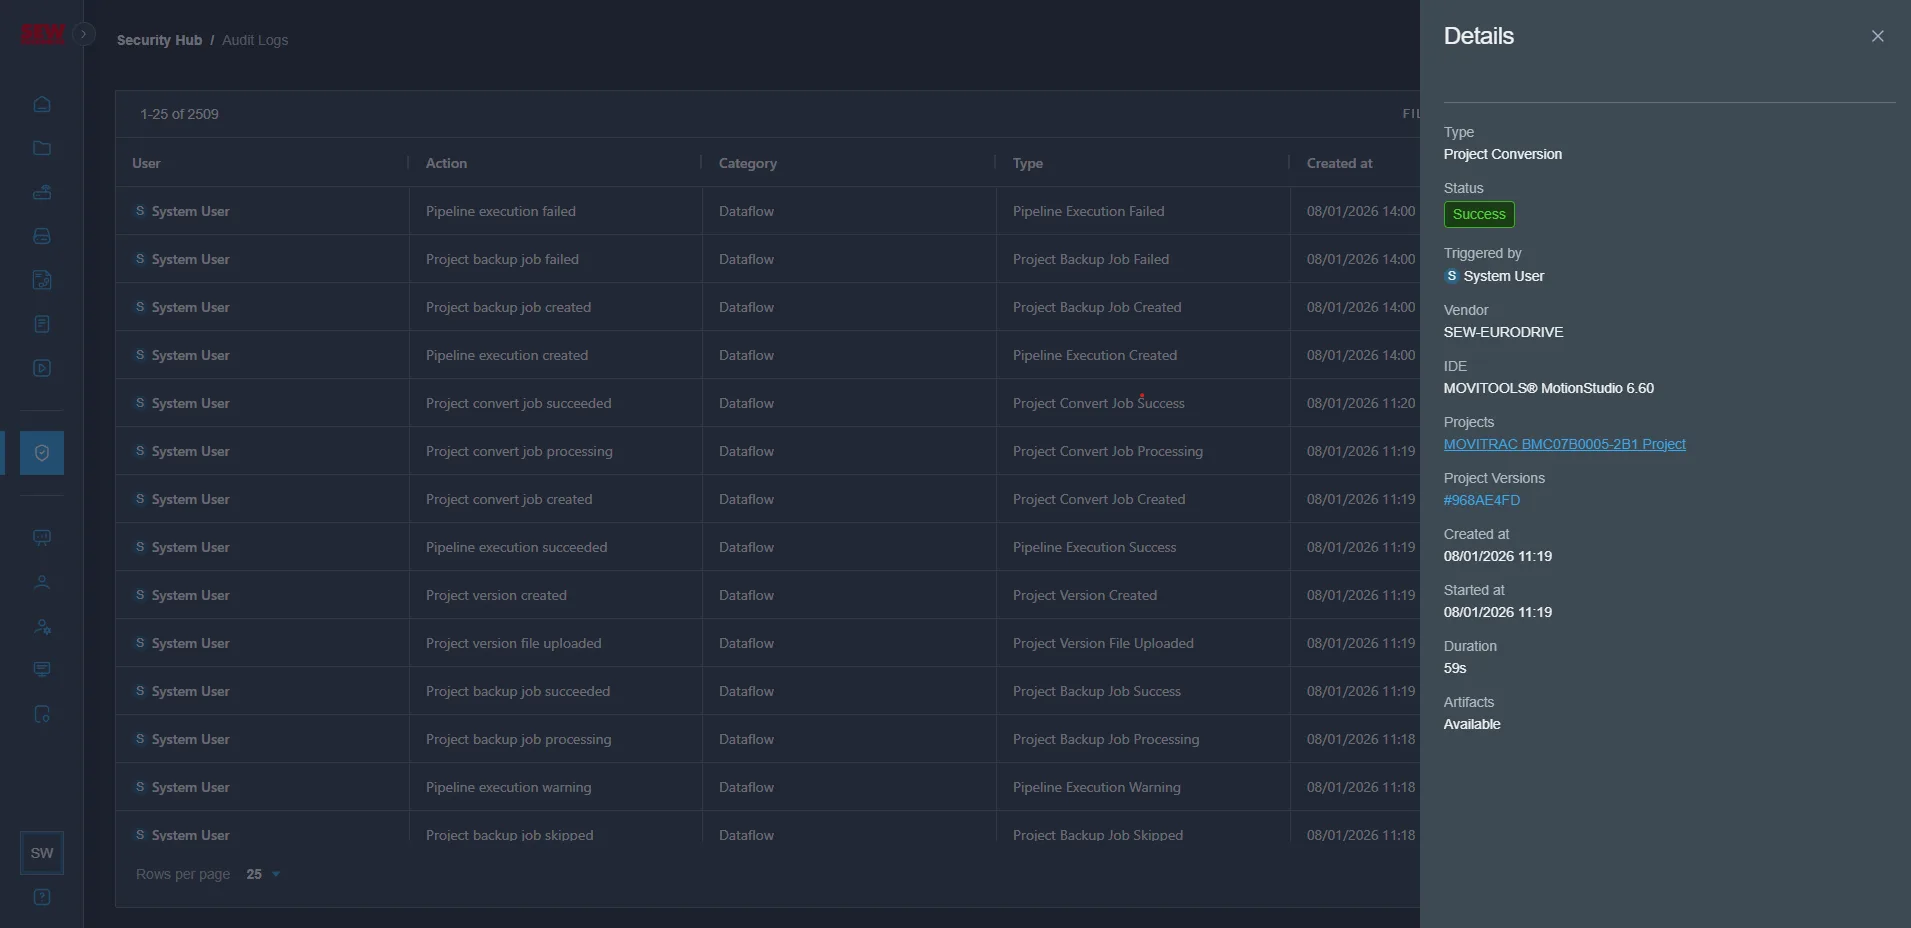
- A
Detailselemre kattintva megtekintheti az adott tevékenység részletes naplóját
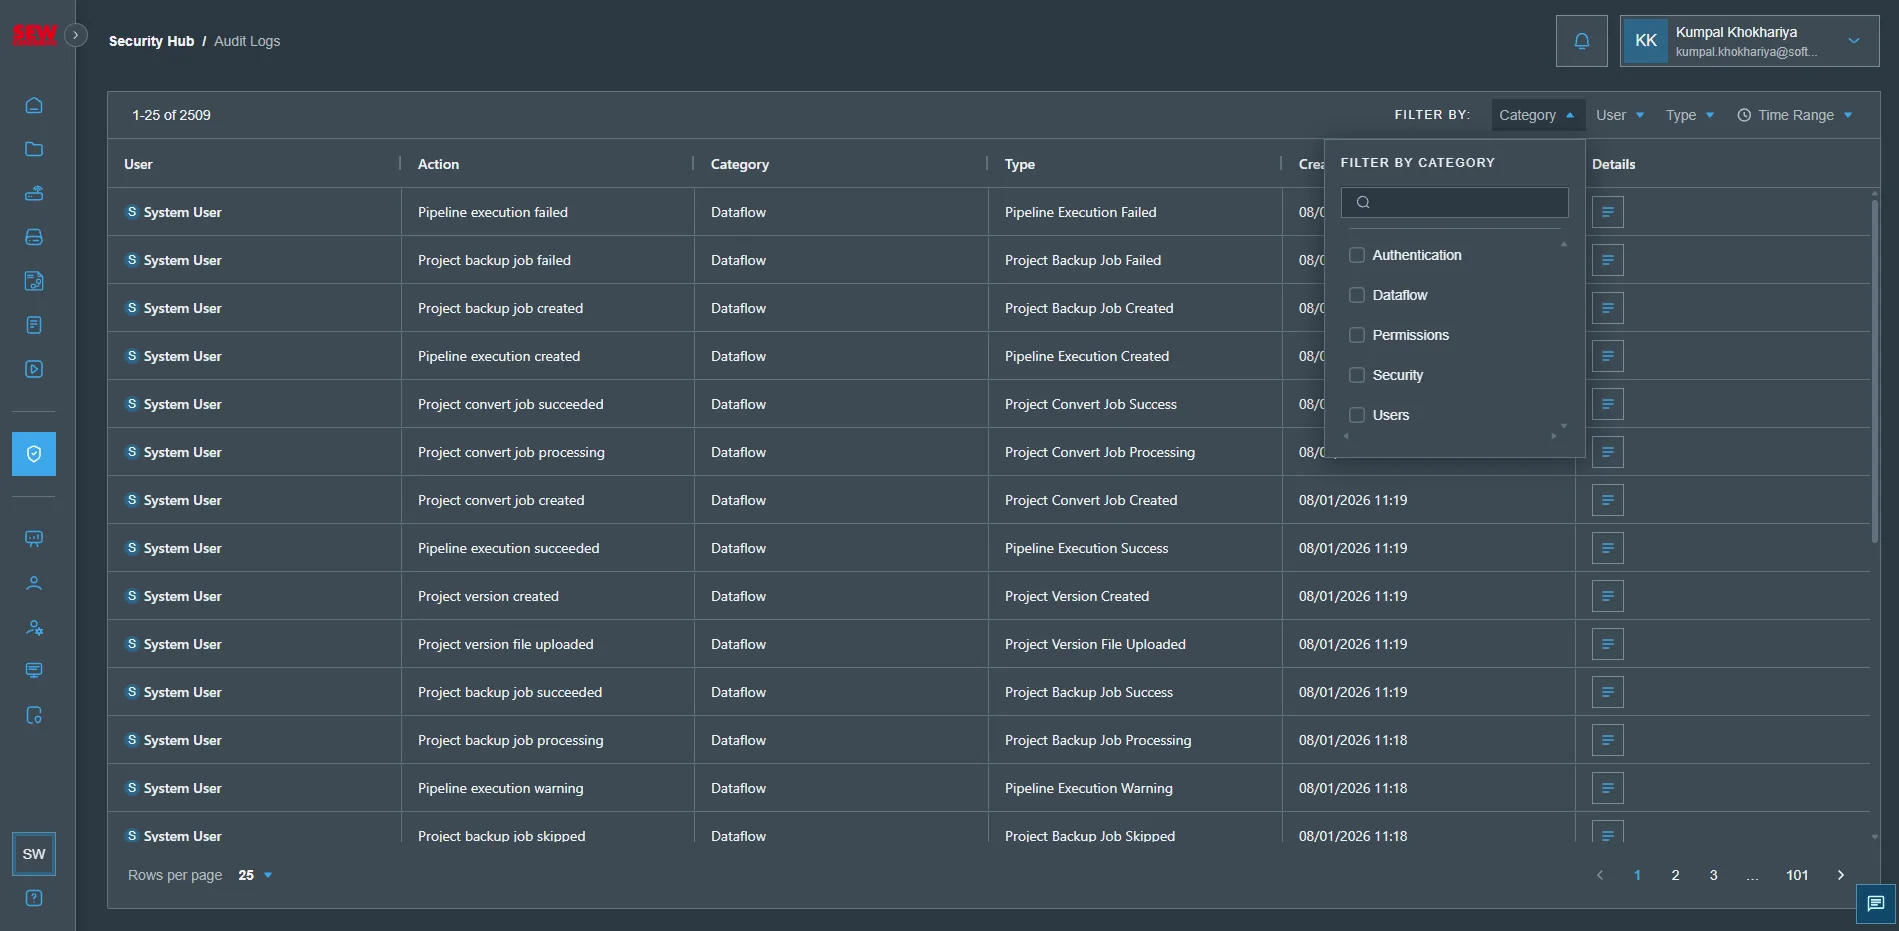
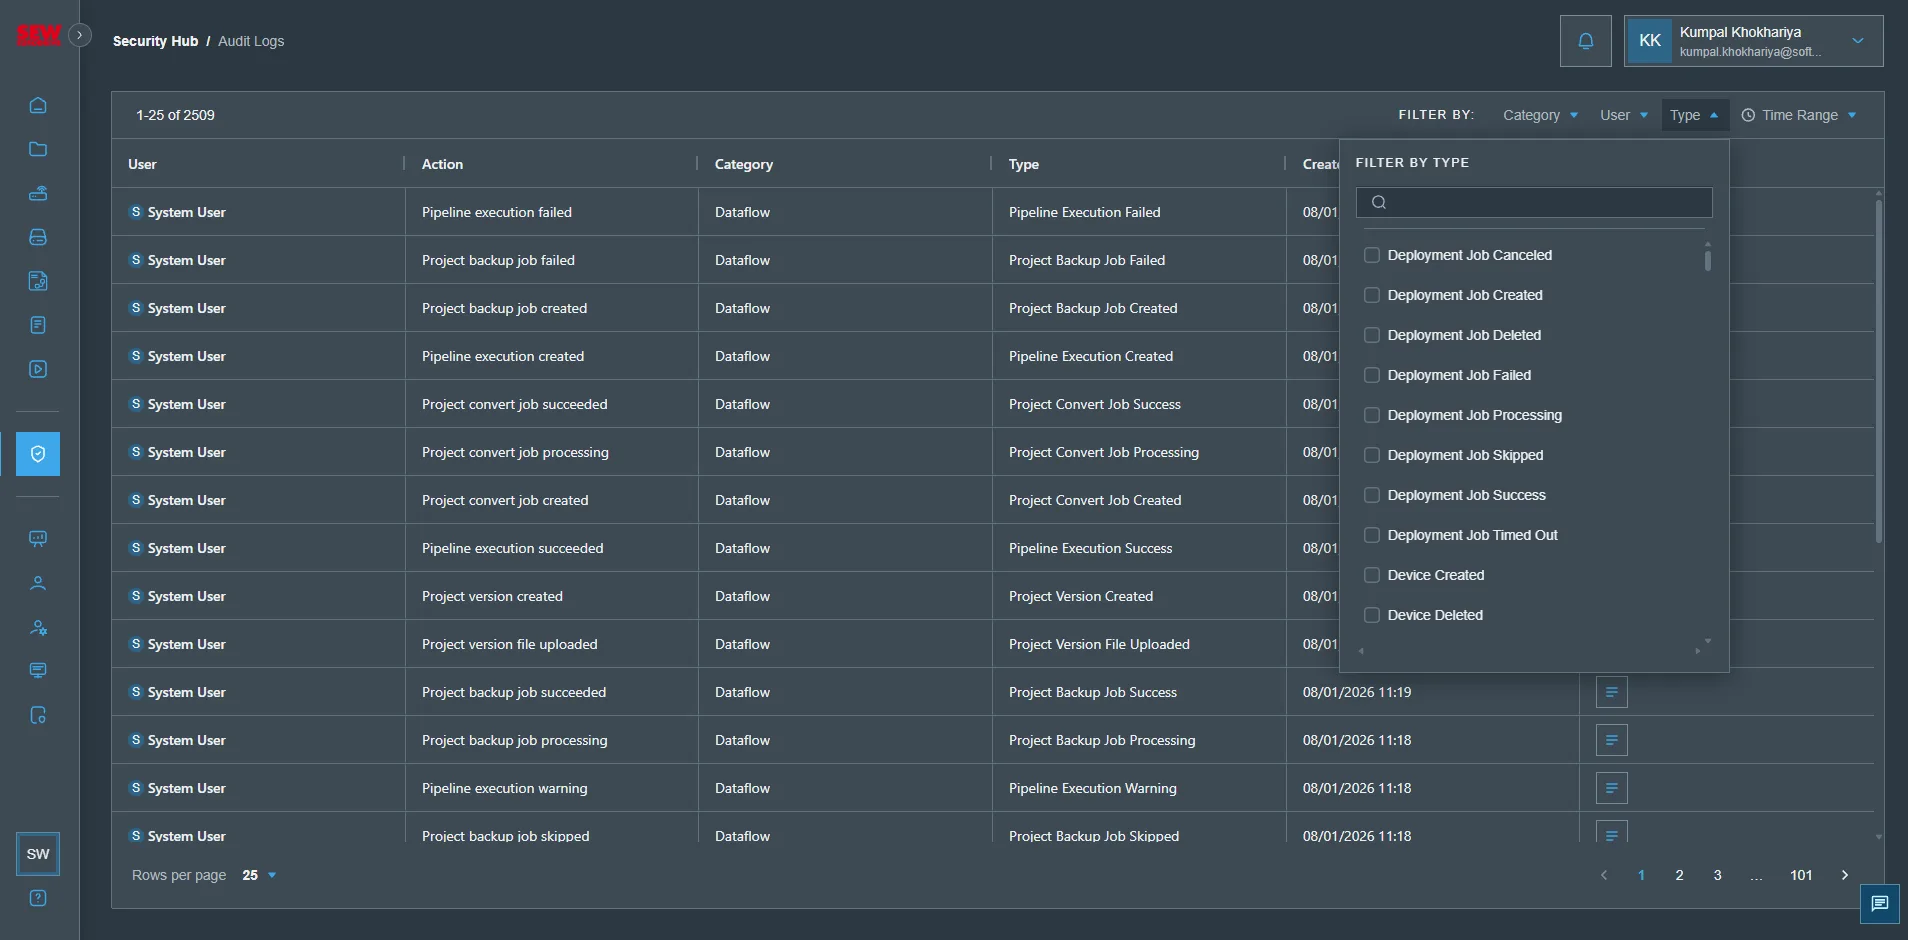
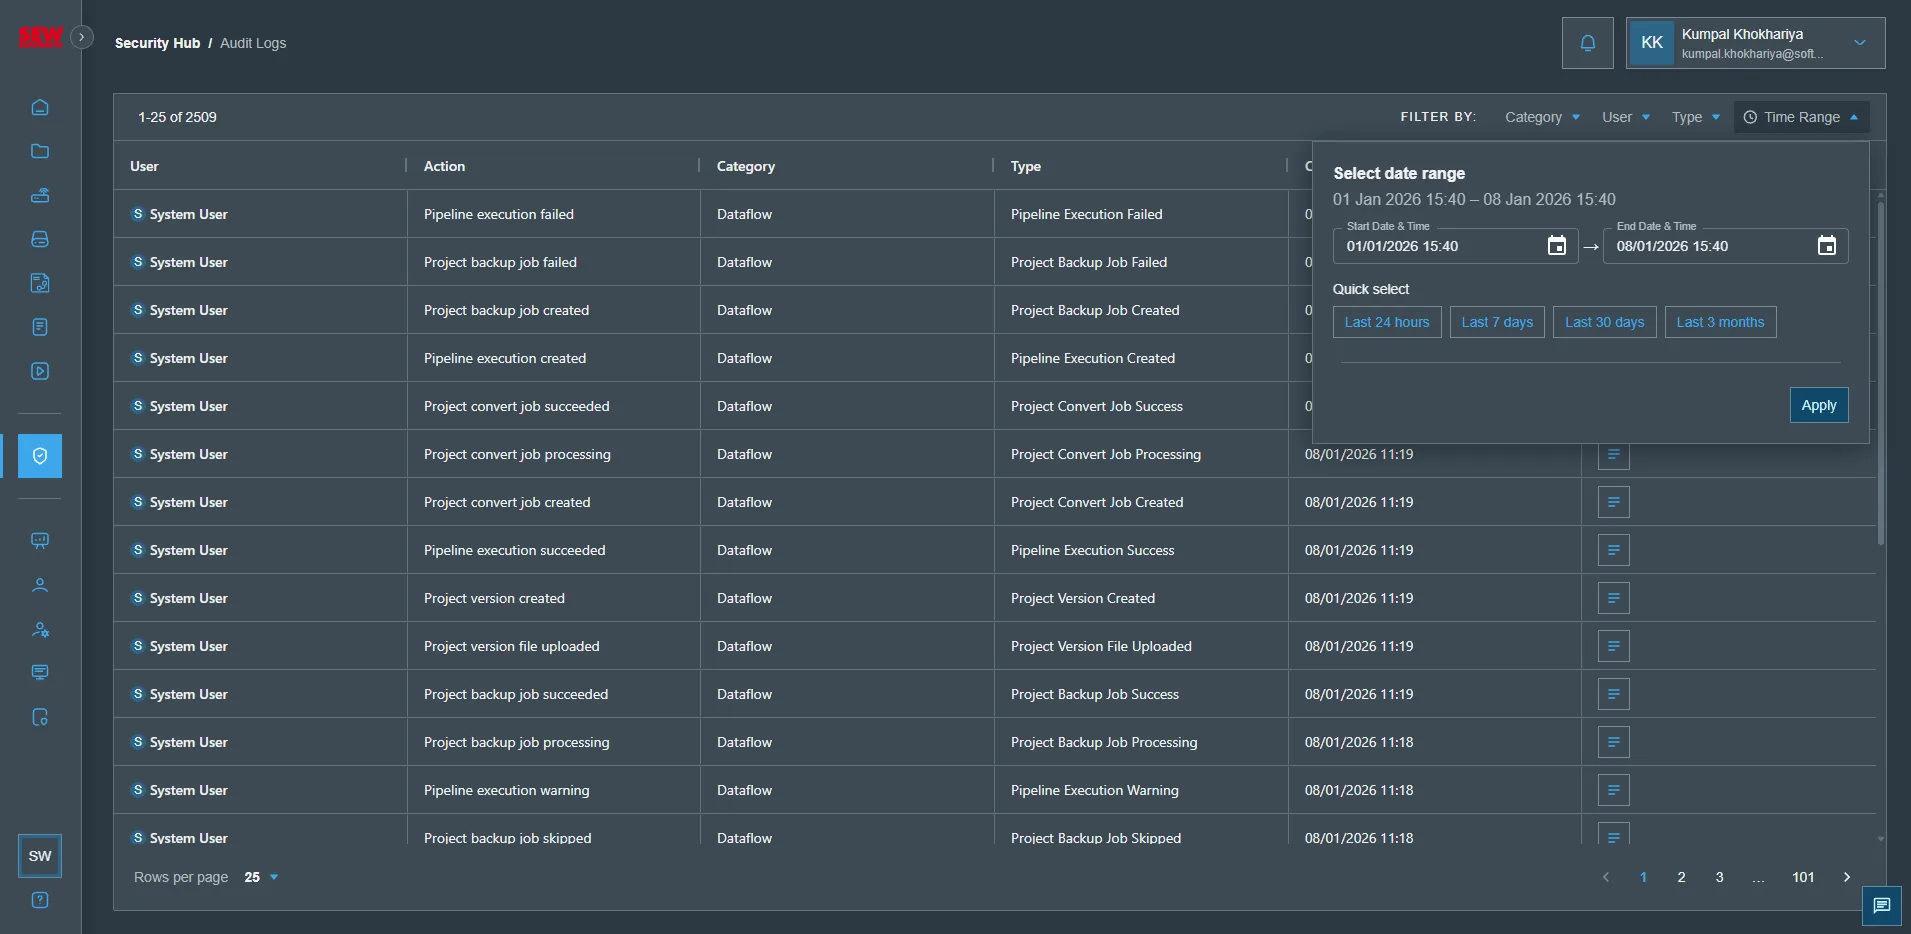
- A naplókat naplókategória, naplótípus vagy időtartomány szerint is szűrheti.
Ez a funkció jelenleg fejlesztés alatt áll, és egyes felhasználói tevékenységek naplózása még nem történik meg a SEW OrchestrationSuite rendszerben.