Auditlogboeken
Overzicht
Auditlogboeken bieden een gecentraliseerd, manipulatiebestendig register van elke veiligheidsrelevante actie die binnen uw SEW-tenant plaatsvindt. Ze leggen gebeurtenissen vast over gebruikers, apparaten, projecten, pipelines en platformdiensten heen—waarmee u volledige traceerbaarheid krijgt van wie wat heeft gedaan, wanneer en vanaf welke locatie.
Als onderdeel van de Security Hub werken Auditlogboeken samen met Vaults & Secrets om ervoor te zorgen dat uw operationele omgeving transparant, compliant en volledig controleerbaar blijft. Elke logvermelding bevat belangrijke metadata zoals tijdstempel, actor, actietype, betrokken resource en uitkomst, waardoor teams wijzigingen kunnen onderzoeken, incidentrespons kunnen ondersteunen, aan compliance-eisen kunnen voldoen en een hoog beveiligingsniveau kunnen handhaven binnen hun industriële automatiseringsworkflows.
Auditlogboeken kunnen worden gefilterd, bekeken en geëxporteerd voor diepgaandere analyse, waardoor ze een essentieel onderdeel vormen van veilige, beheerste en verantwoorde bedrijfsvoering in SEW.
Auditlogboeken gebruiken
De SEW OrchestrationSuite ondersteunt tevens het auditen van de activiteiten in het platform via de sectie Audit Logs in de Security Hub.
- Ga naar de Security Hub en klik op de link Audit Logs
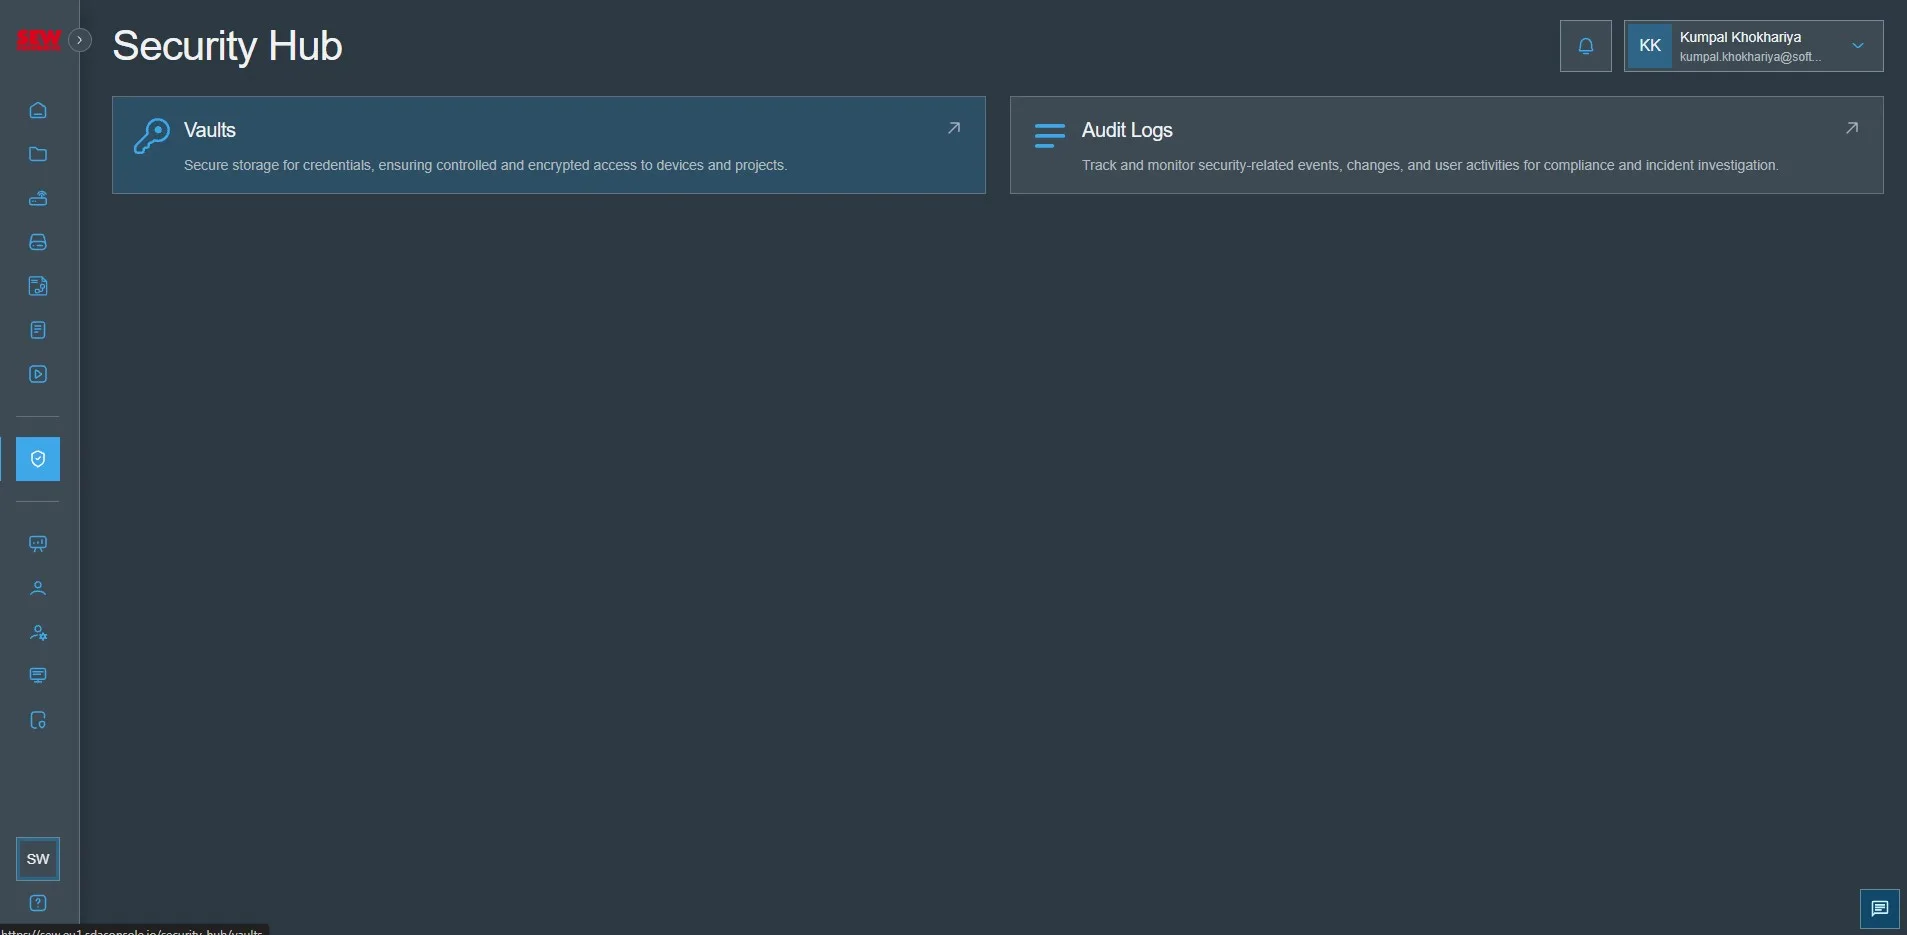
- U ziet logboeken van de gebruikersactiviteiten in de SEW OrchestrationSuite
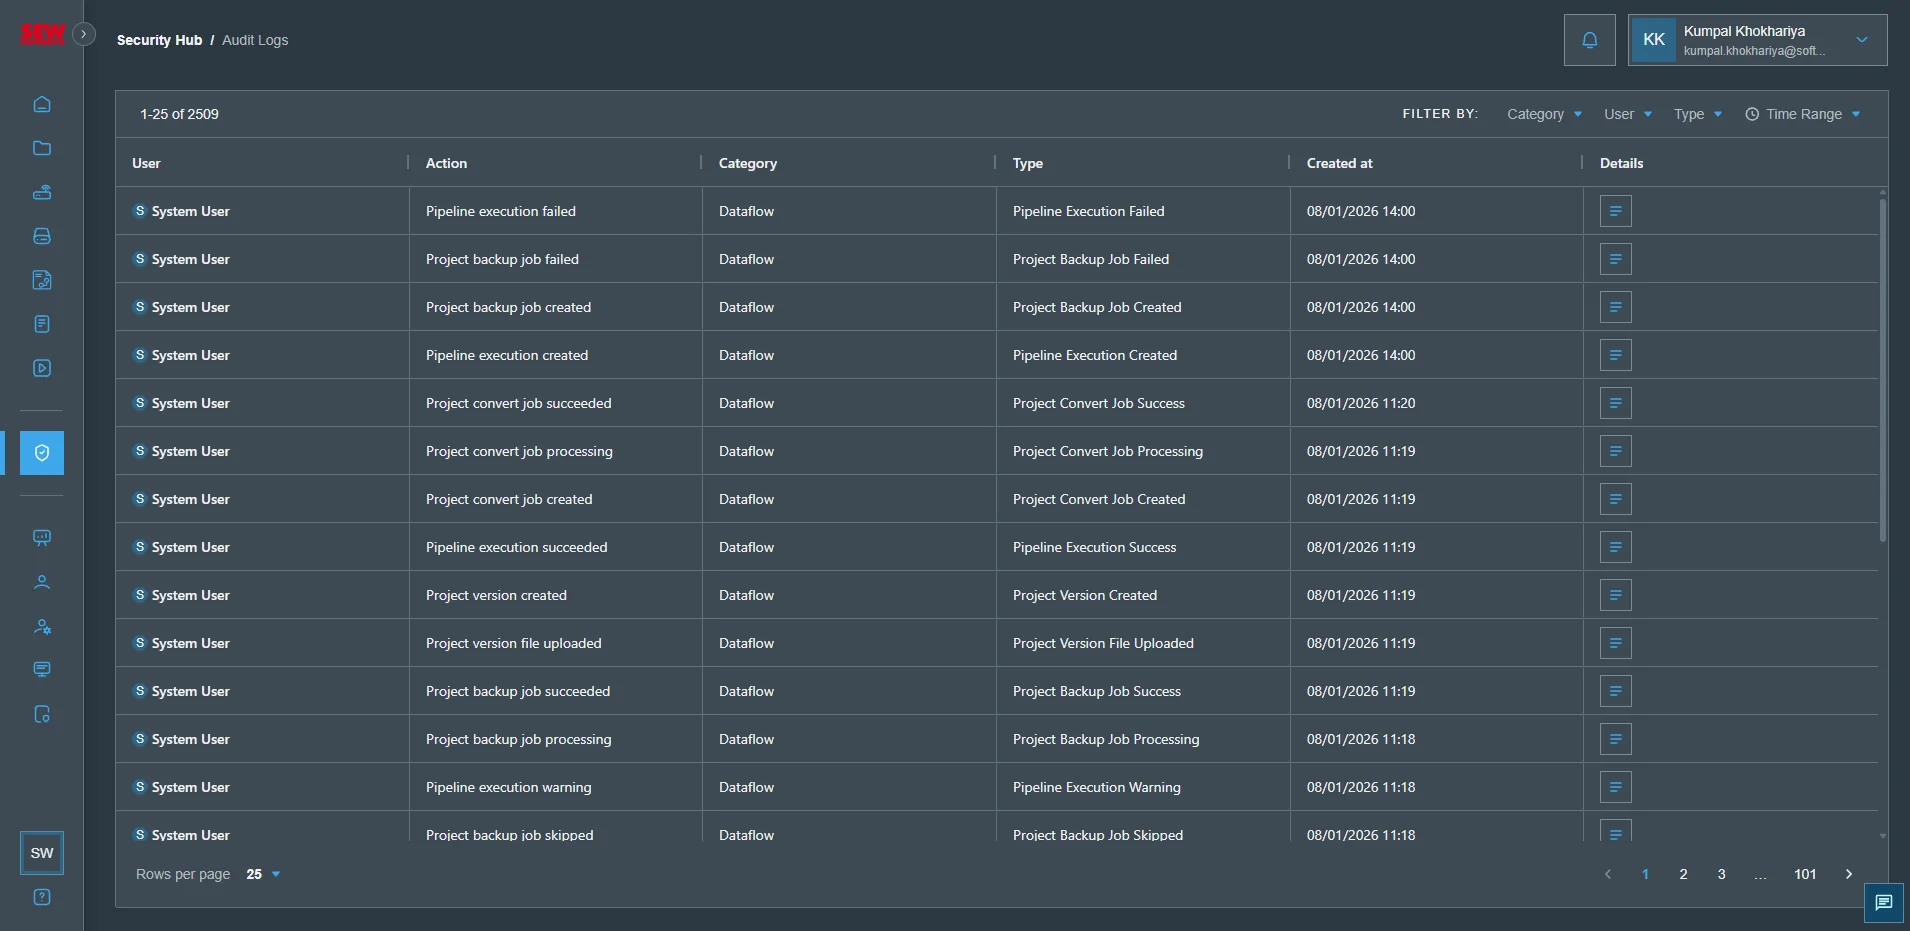
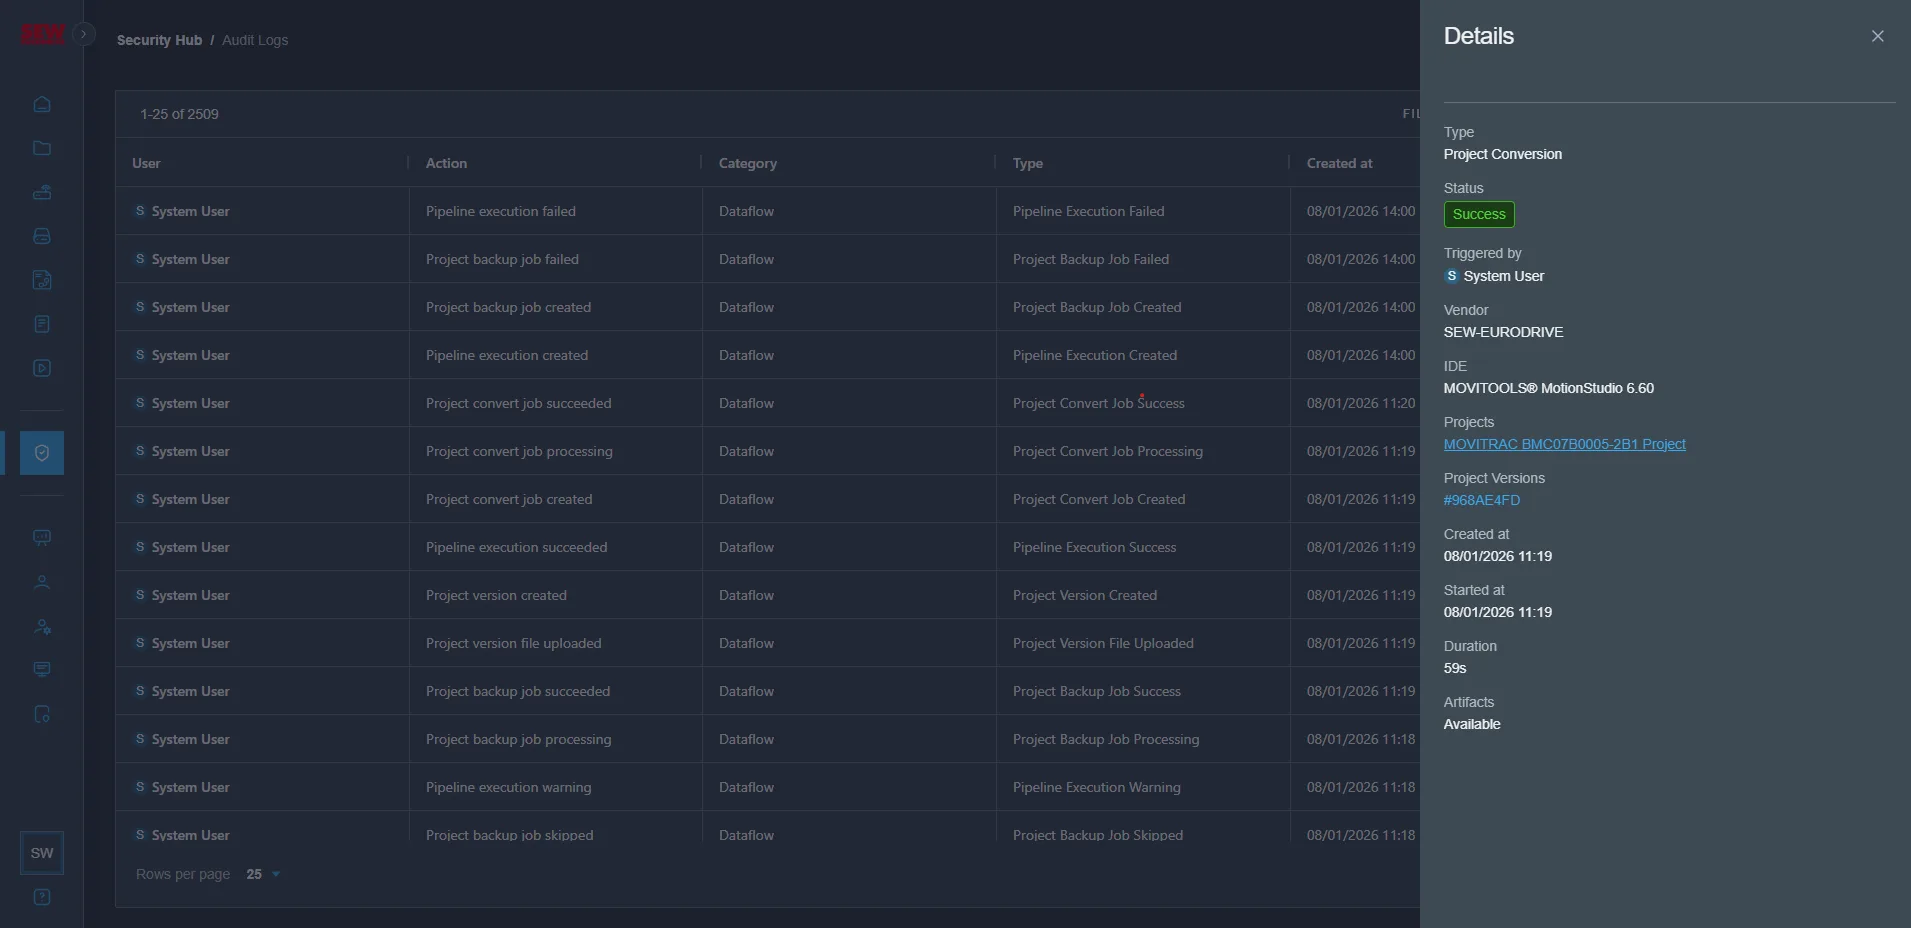
- Door op
Detailste klikken, kunt u een gedetailleerd logboek van de betreffende activiteit bekijken
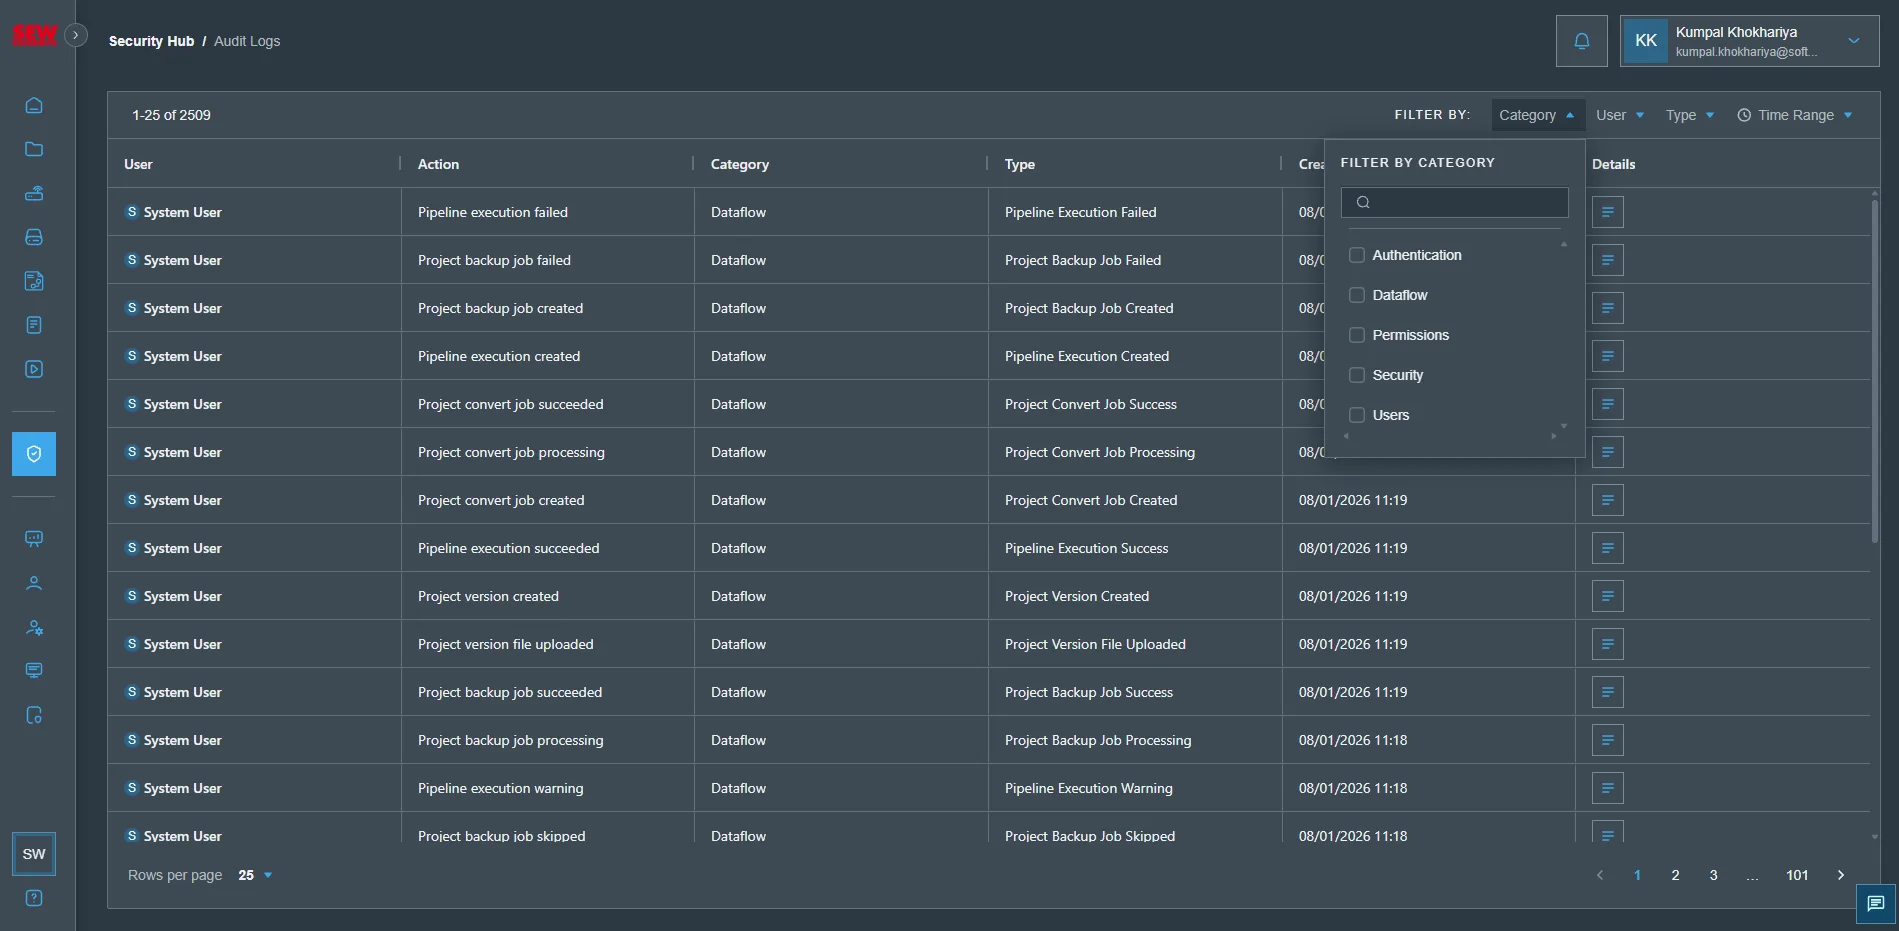
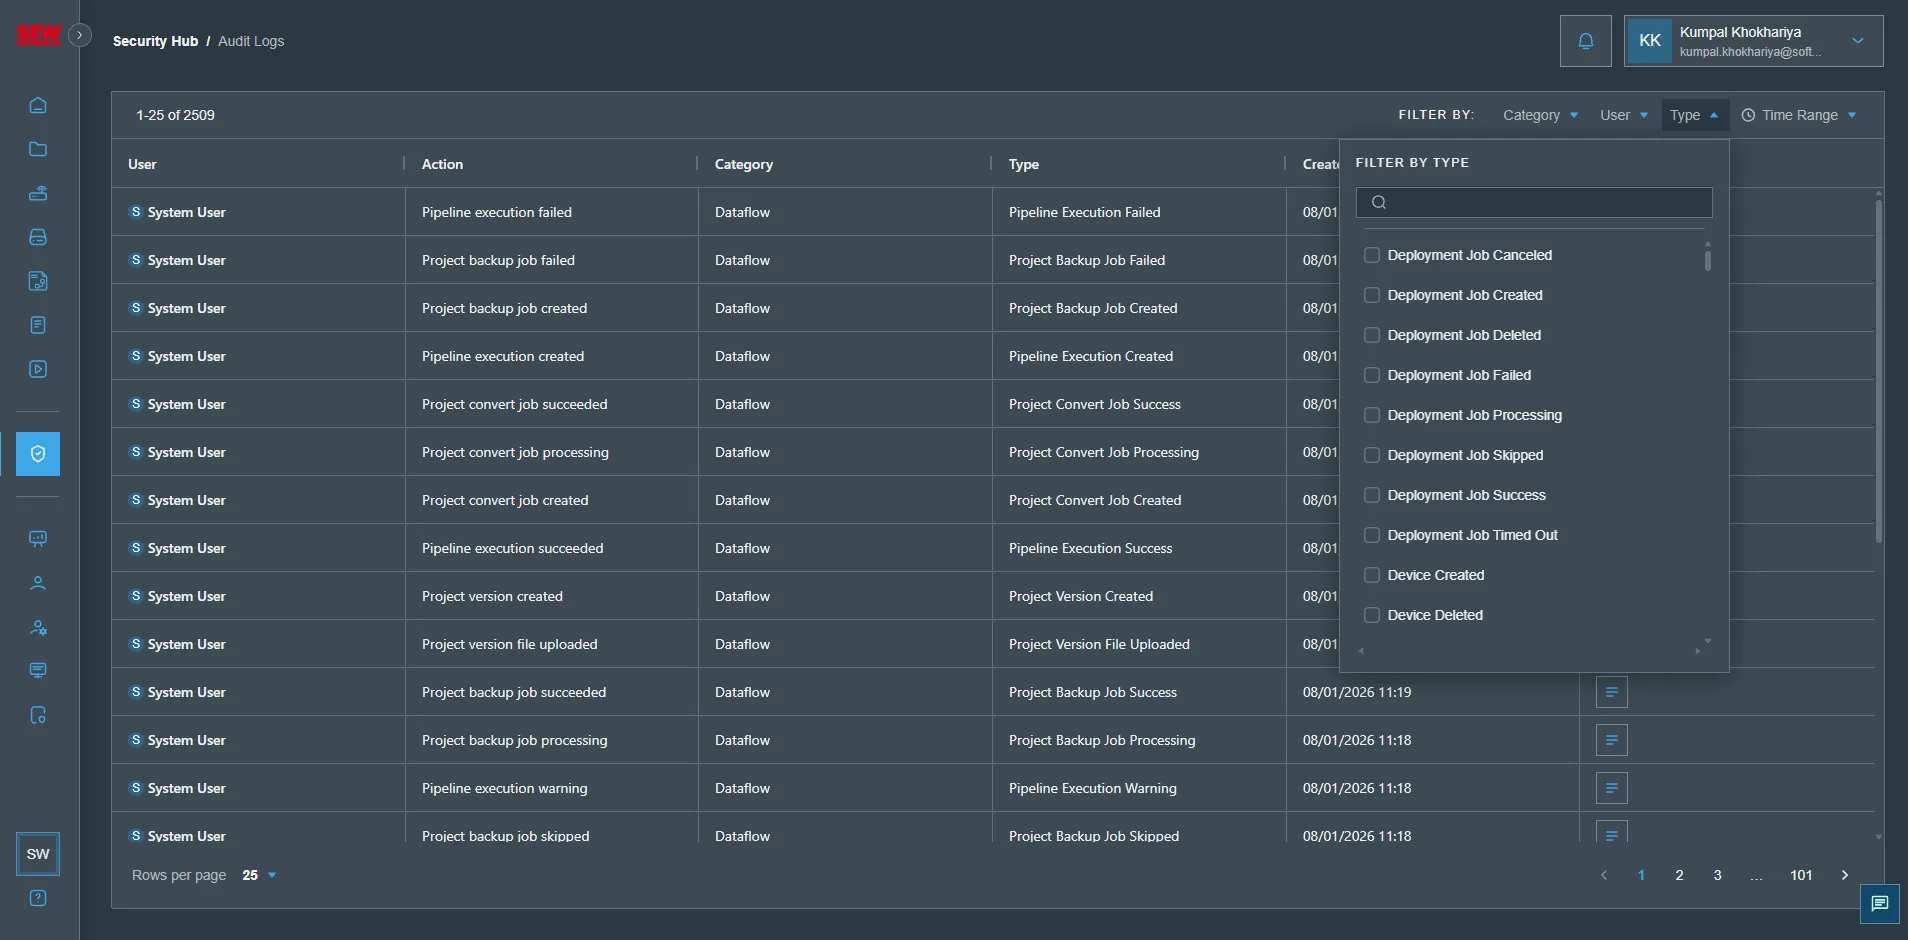
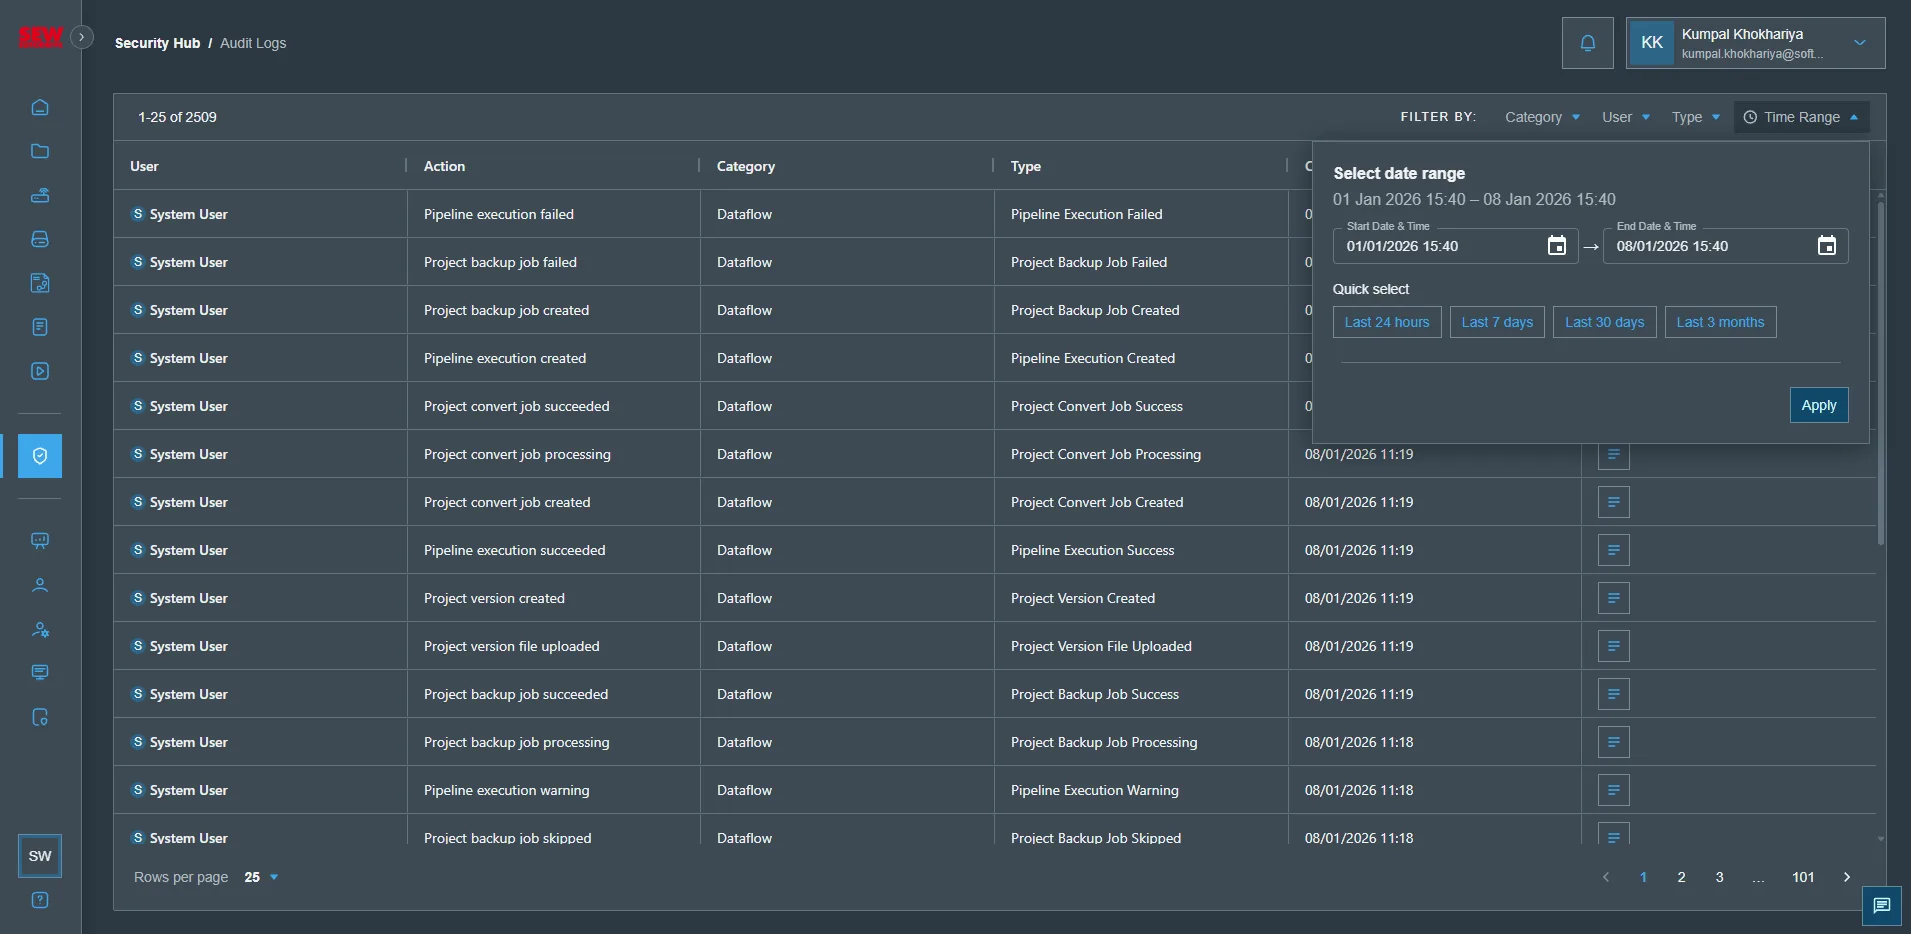
- U kunt de logboeken ook filteren op logcategorie, op logtype of op tijdsbereik.
Deze functie is momenteel in ontwikkeling en sommige gebruikersactiviteiten worden nog niet gelogd in de SEW OrchestrationSuite.