Dzienniki audytu
Przegląd
Dzienniki audytu zapewniają scentralizowany, odporny na manipulacje zapis każdego działania istotnego dla bezpieczeństwa, które ma miejsce w Twoim tenancie SEW. Rejestrują zdarzenia dotyczące użytkowników, urządzeń, projektów, potoków i usług platformy — dając pełną możliwość śledzenia, kto co zrobił, kiedy i skąd.
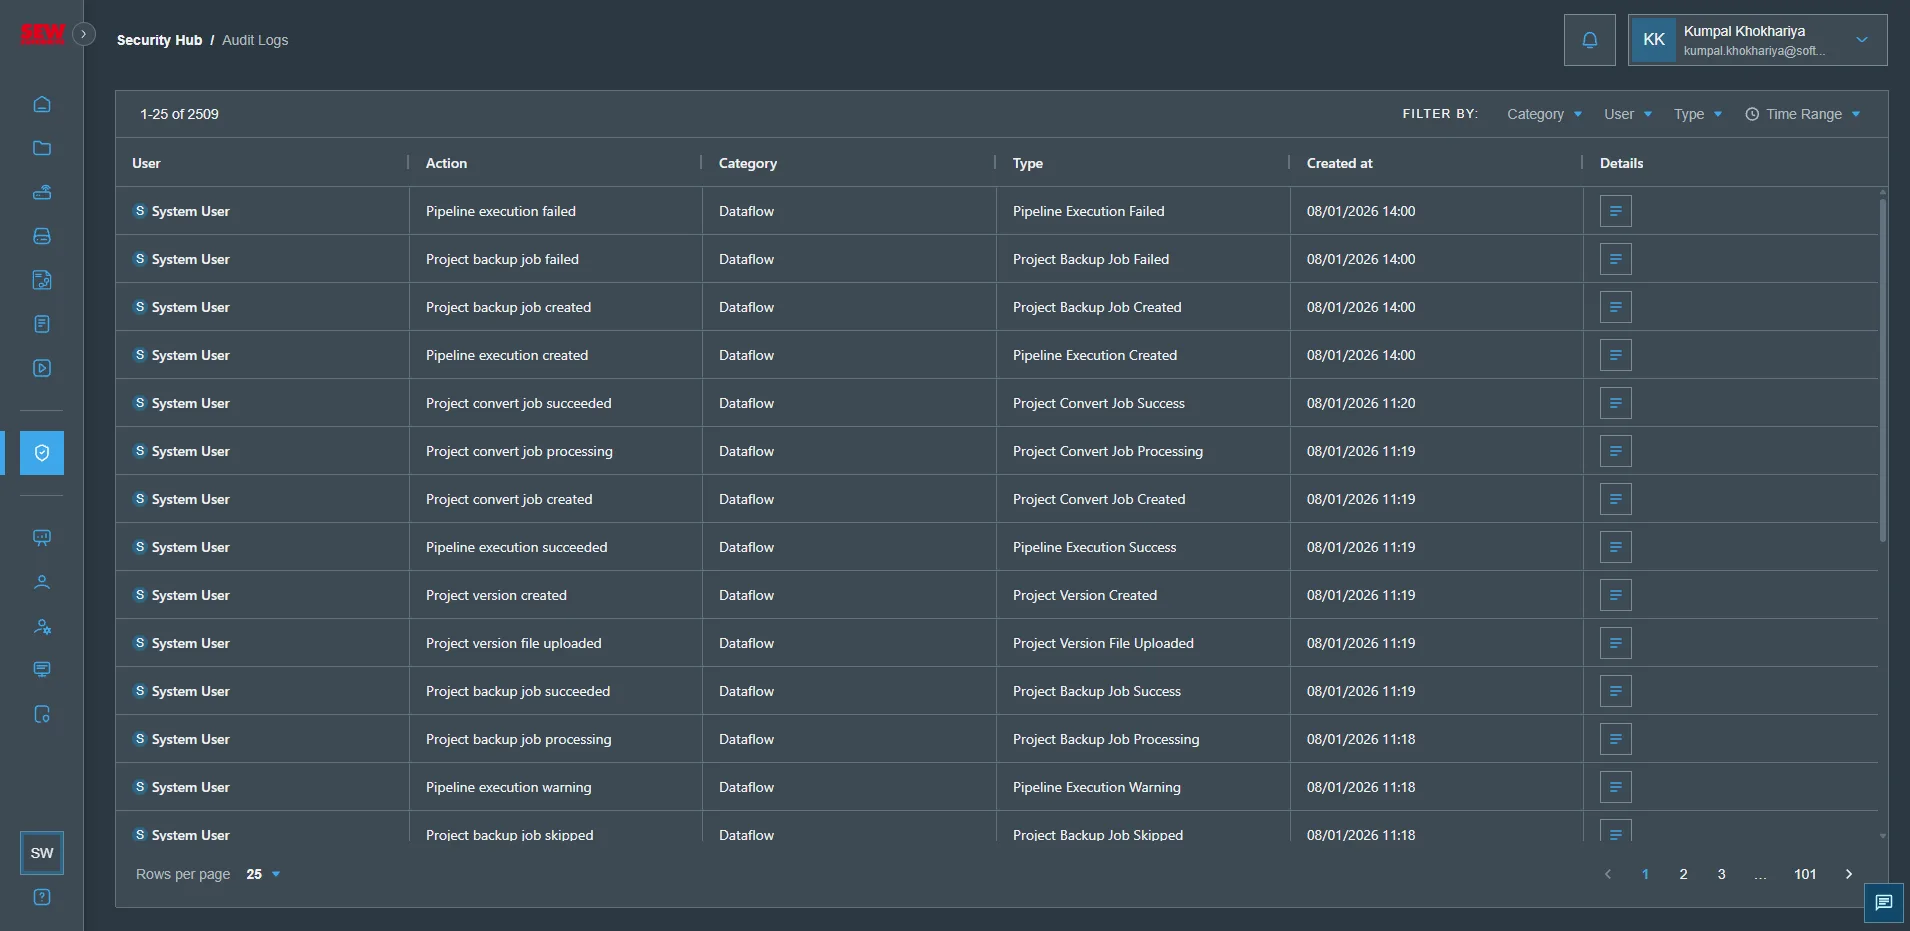
Jako część Security Hub, Dzienniki audytu działają wspólnie z Vaults & Secrets, aby zapewnić, że Twoje środowisko operacyjne pozostaje przejrzyste, zgodne z wymogami i w pełni audytowalne. Każdy wpis dziennika zawiera kluczowe metadane, takie jak znacznik czasu, wykonawca, typ akcji, dotknięty zasób oraz wynik, co pozwala zespołom badać zmiany, wspierać reagowanie na incydenty, spełniać wymagania zgodności i utrzymywać wysoki poziom bezpieczeństwa w przemysłowych przepływach pracy automatyki.
Dzienniki audytu można filtrować, przeglądać i eksportować w celu pogłębionej analizy, co czyni je niezbędnym elementem bezpiecznych, nadzorowanych i rozliczalnych operacji w SEW.
Korzystanie z Dzienników audytu
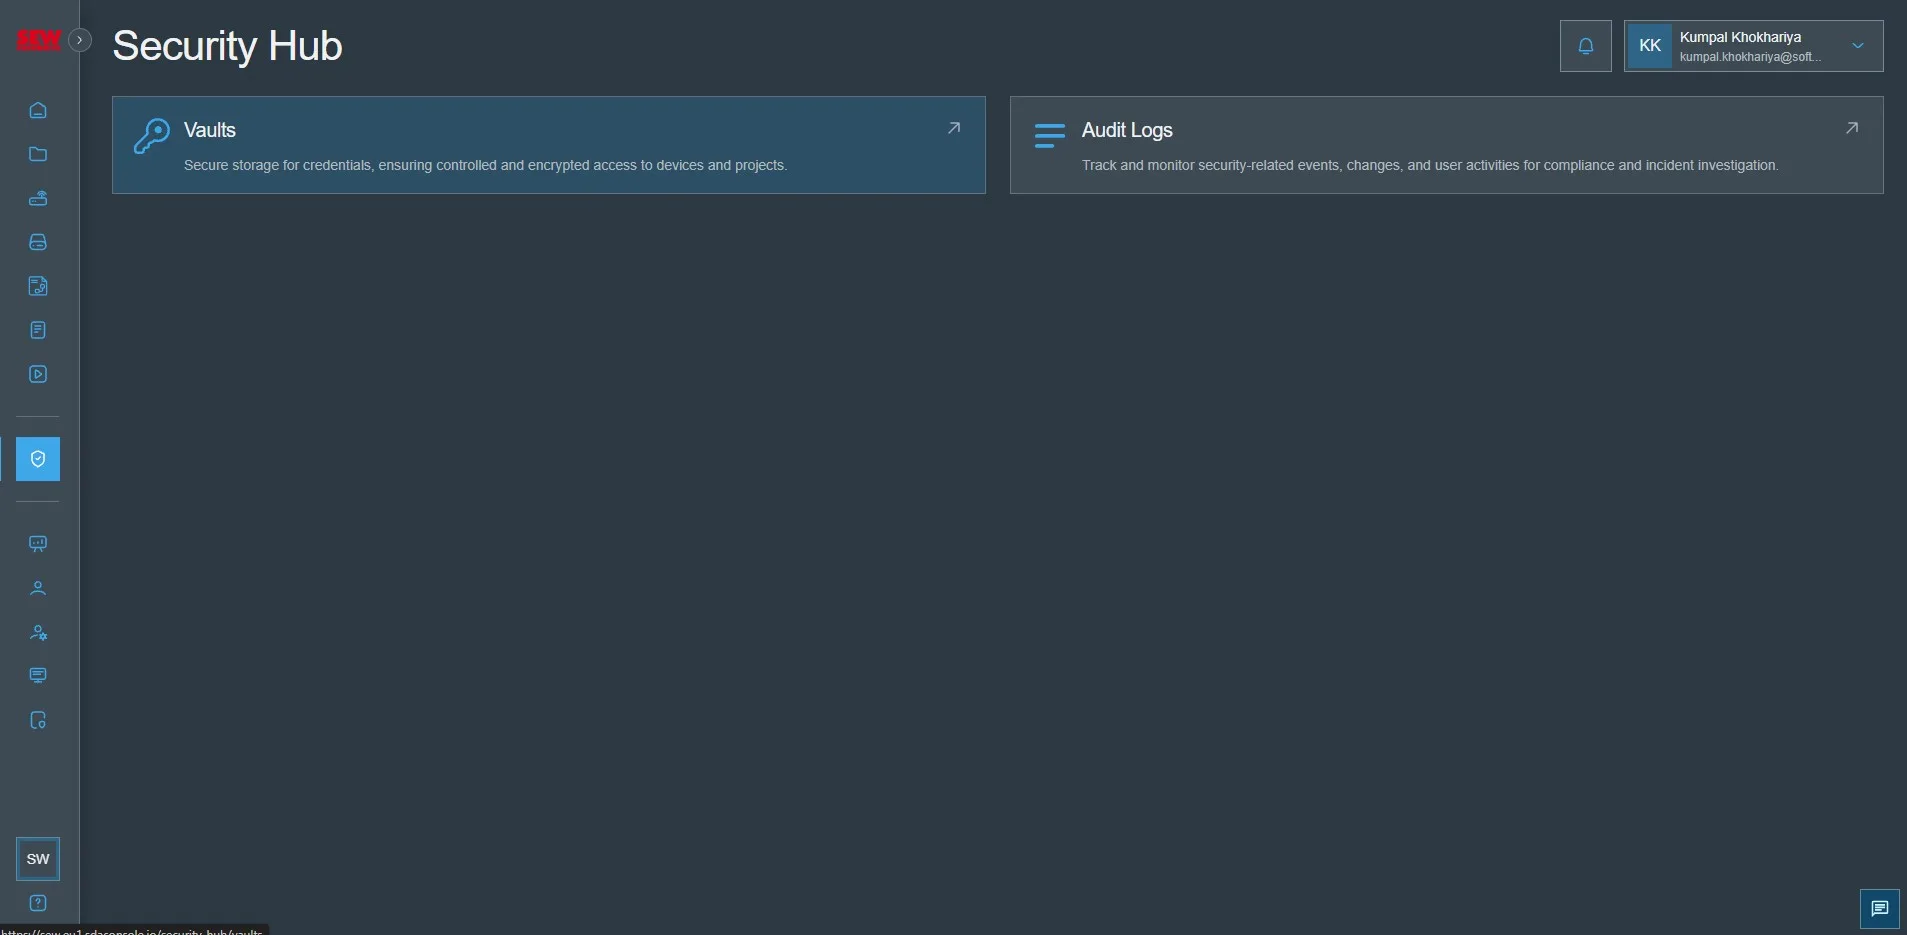
SEW OrchestrationSuite umożliwia również audytowanie działań na platformie poprzez sekcję Audit Logs w Security Hub.
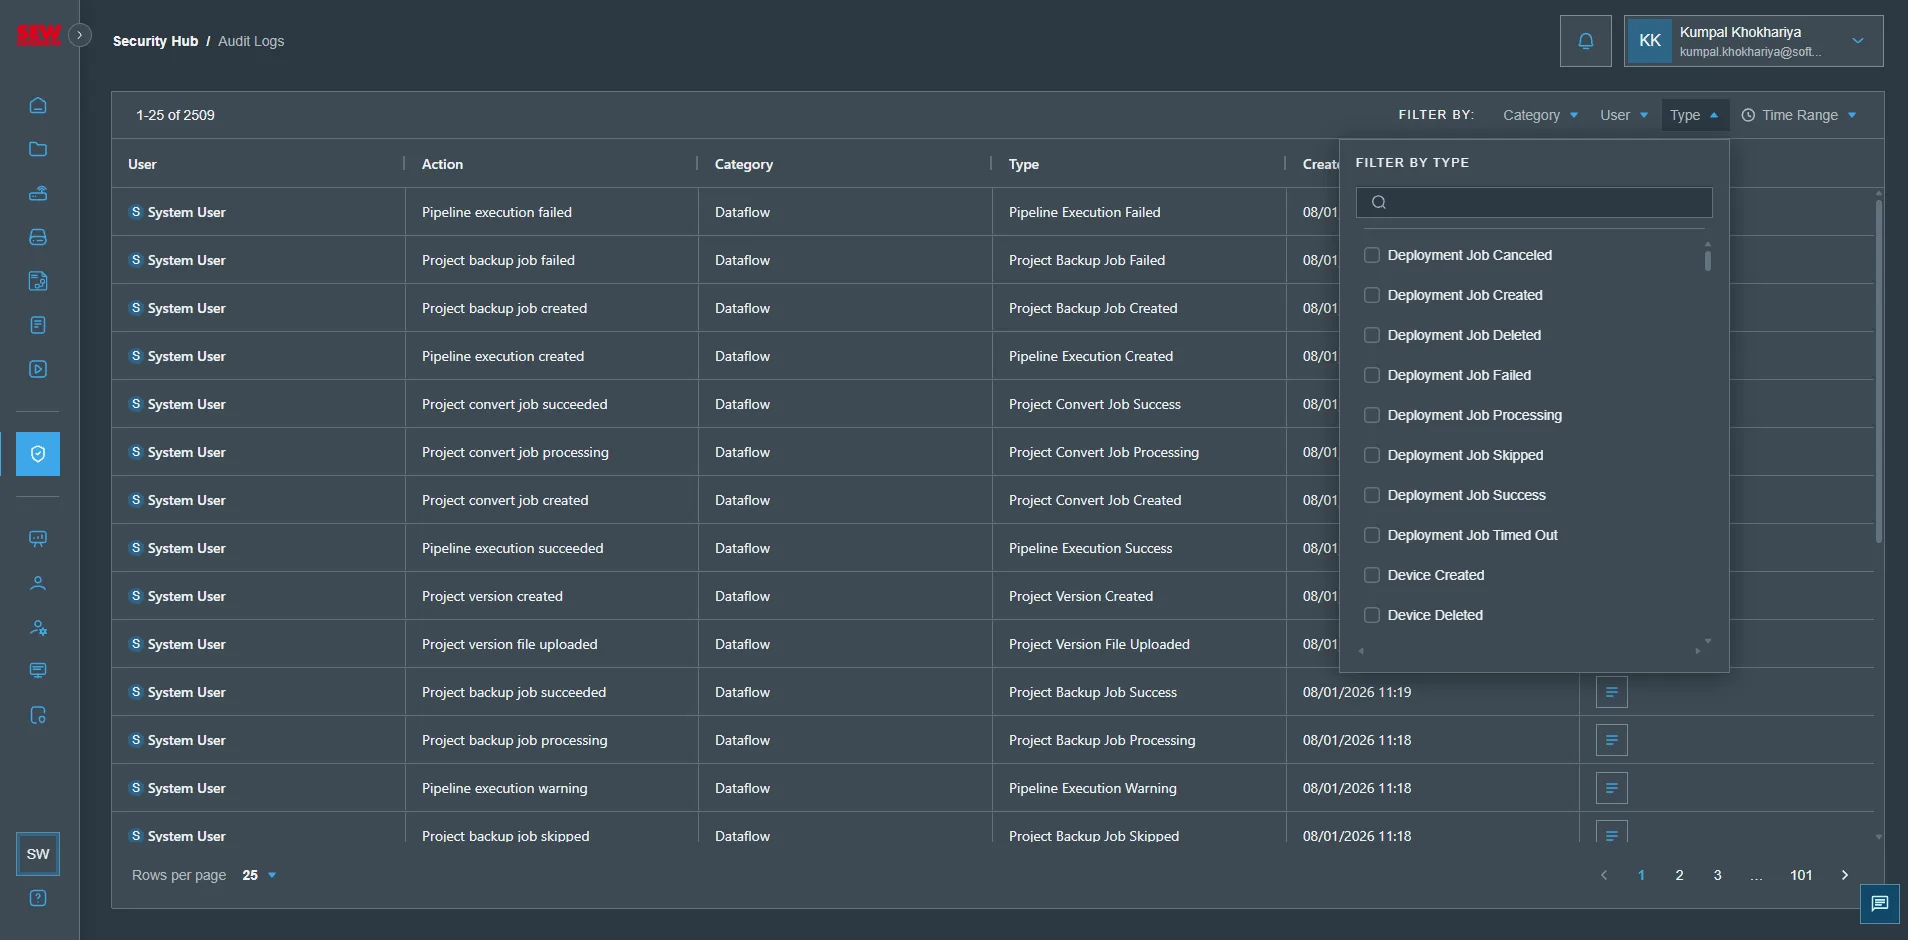
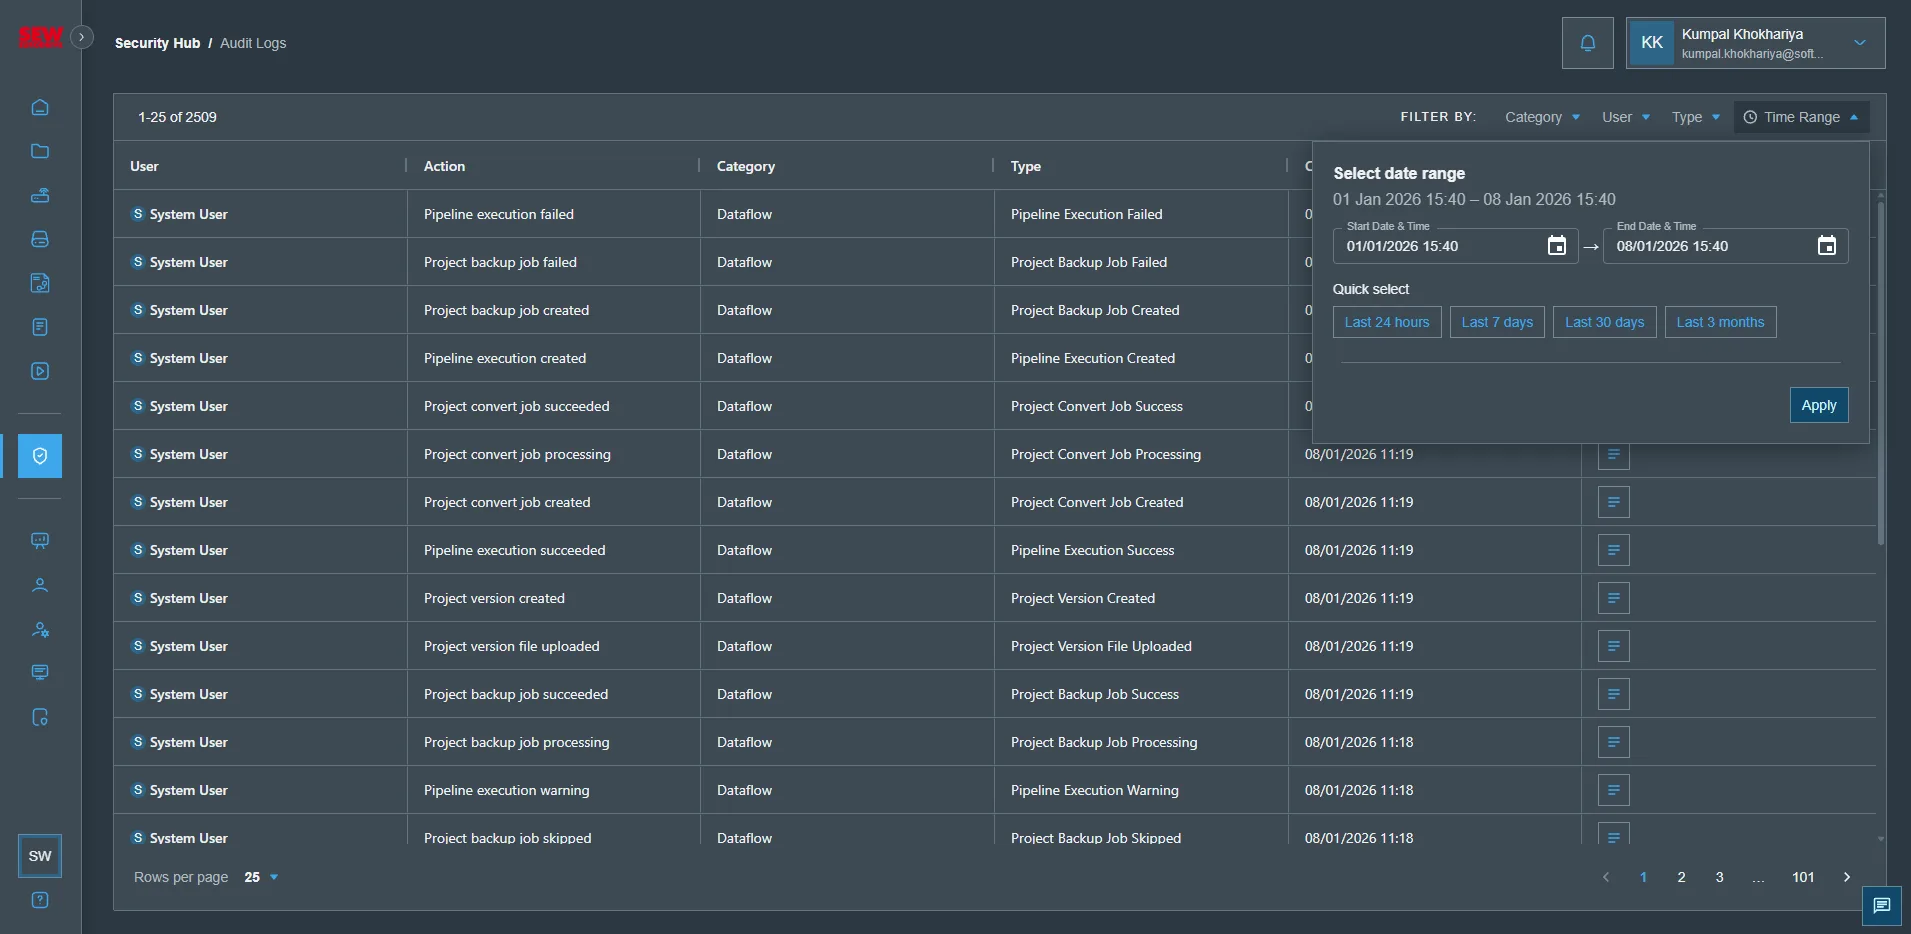
- Przejdź do Security Hub i kliknij łącze Audit Logs
- Zobaczysz dzienniki aktywności użytkowników w SEW OrchestrationSuite
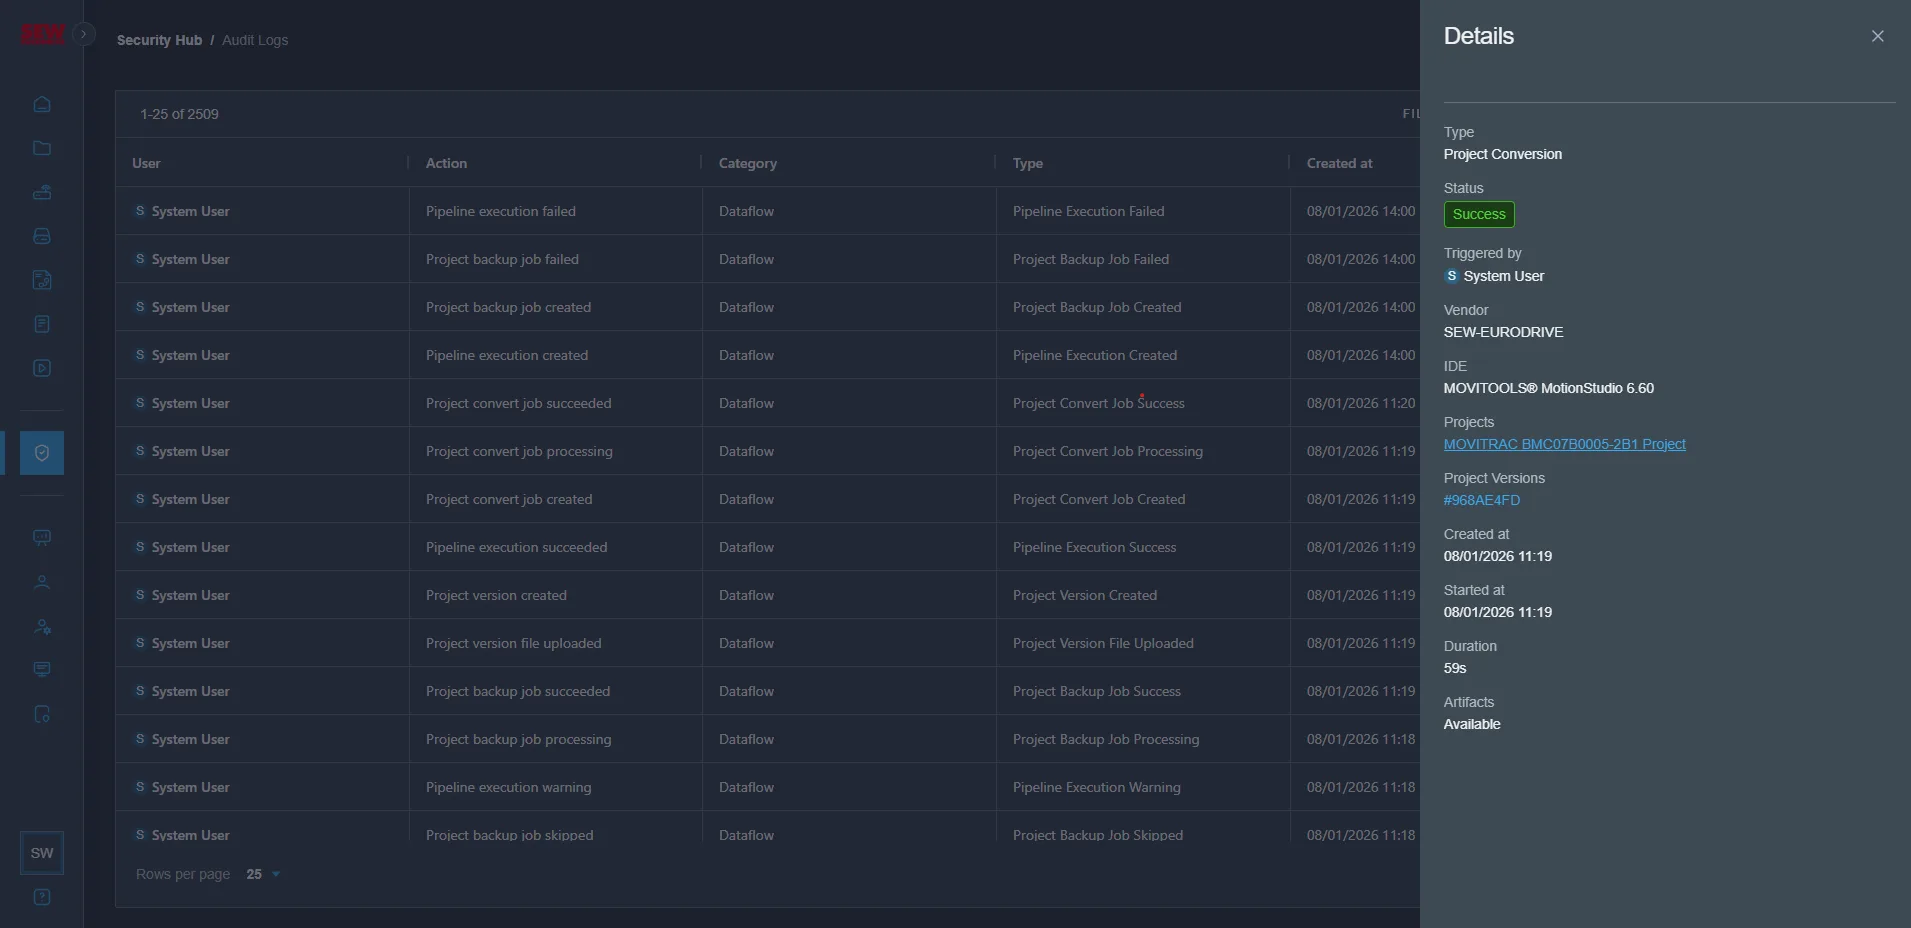
- Klikając
Details, możesz zobaczyć szczegółowy dziennik danego działania
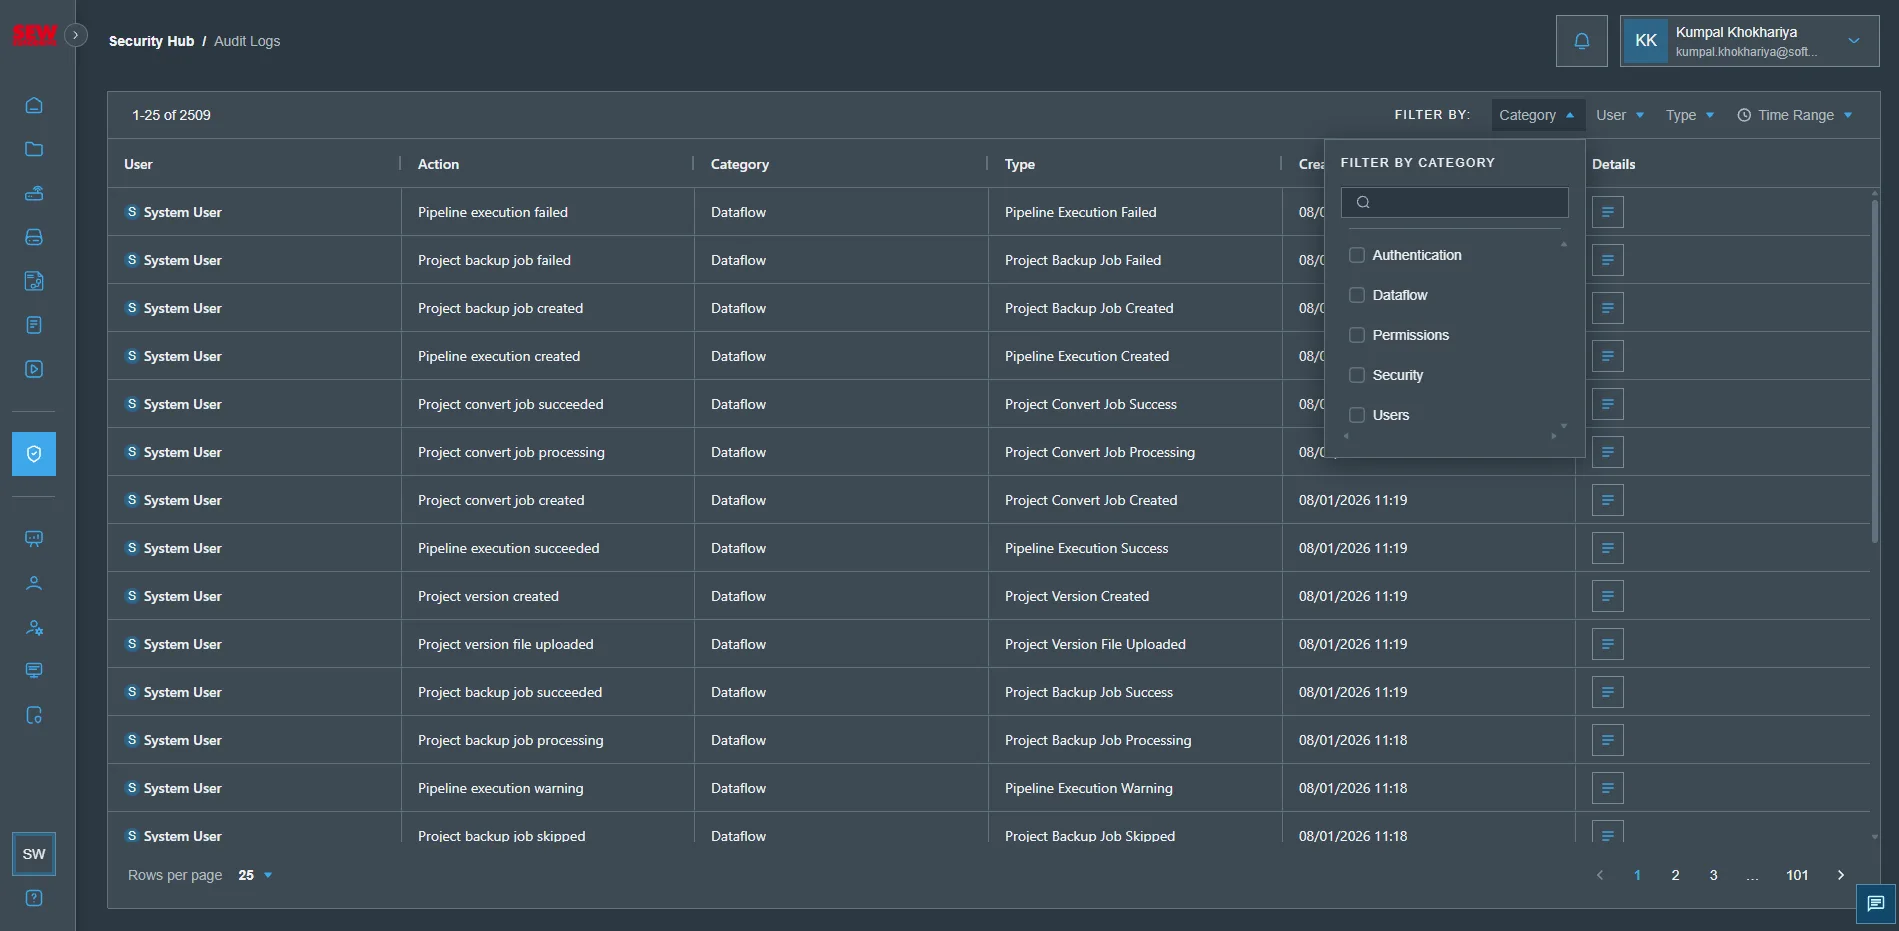
- Możesz również filtrować dzienniki według kategorii dziennika, typu dziennika lub zakresu czasu.
Ta funkcja jest obecnie w trakcie opracowywania i niektóre działania użytkowników nie są jeszcze rejestrowane w SEW OrchestrationSuite.