SSO via Azure Active Directory
Overzicht
In dit hoofdstuk wordt uitgelegd hoe u Single Sign-On (SSO) configureert voor uw SEW-tenant met behulp van Azure Active Directory—nu Microsoft Entra ID—via SAML-gebaseerde authenticatie. Het leidt u door de vereiste installatiestappen in zowel SEW als Azure om veilig, gecentraliseerd identiteitsbeheer mogelijk te maken. SEW ondersteunt ook andere identity providers zoals Okta, evenals elke dienst die standaard SAML- of OAuth-protocollen implementeert. Als u een andere provider gebruikt, neem dan contact op met SEW voor verdere begeleiding bij de integratie.
Vereisten
Als u een Enterprise Customer bent, neem dan contact op met OrchestrationSuite-Support@sew-eurodrive.de zodat SEW de Azure AD-integratie kan voorbereiden voordat u met de configuratie begint.
Vereiste SEW-parameters
Om SSO via Azure AD in te stellen, hebt u de volgende SEW-parameters nodig:
| Parameter | Waarde |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://sew.eu1.sdaconsole.io |
| Relay State | https://sew.eu1.sdaconsole.io |
| Logout URL | https://sew.eu1.sdaconsole.io |
Tijdens de integratie kunnen wij u de ondertekenings- en versleutelingscertificaten voor SAML verstrekken!
Vereiste SAML-attributen
SEW vereist dat de volgende SAML-attributen worden geconfigureerd:
| SEW-attribuut | SAML-attribuut |
| Gebruikersgroepen* | http://schemas.microsoft.com/ws/2008/06/identity/claims/groups |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | |
| Achternaam | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname |
| Voornaam | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname |
Gebruikersgroepen zijn niet verplicht als Manage Users in SEW actief is voor de IDP.
Instelling van de claim voor gebruikersgroepen
Als gebruikersgroepen in Active Directory / Entra beheerd moeten worden, moeten de volgende instellingen voor de betreffende claim worden opgegeven:
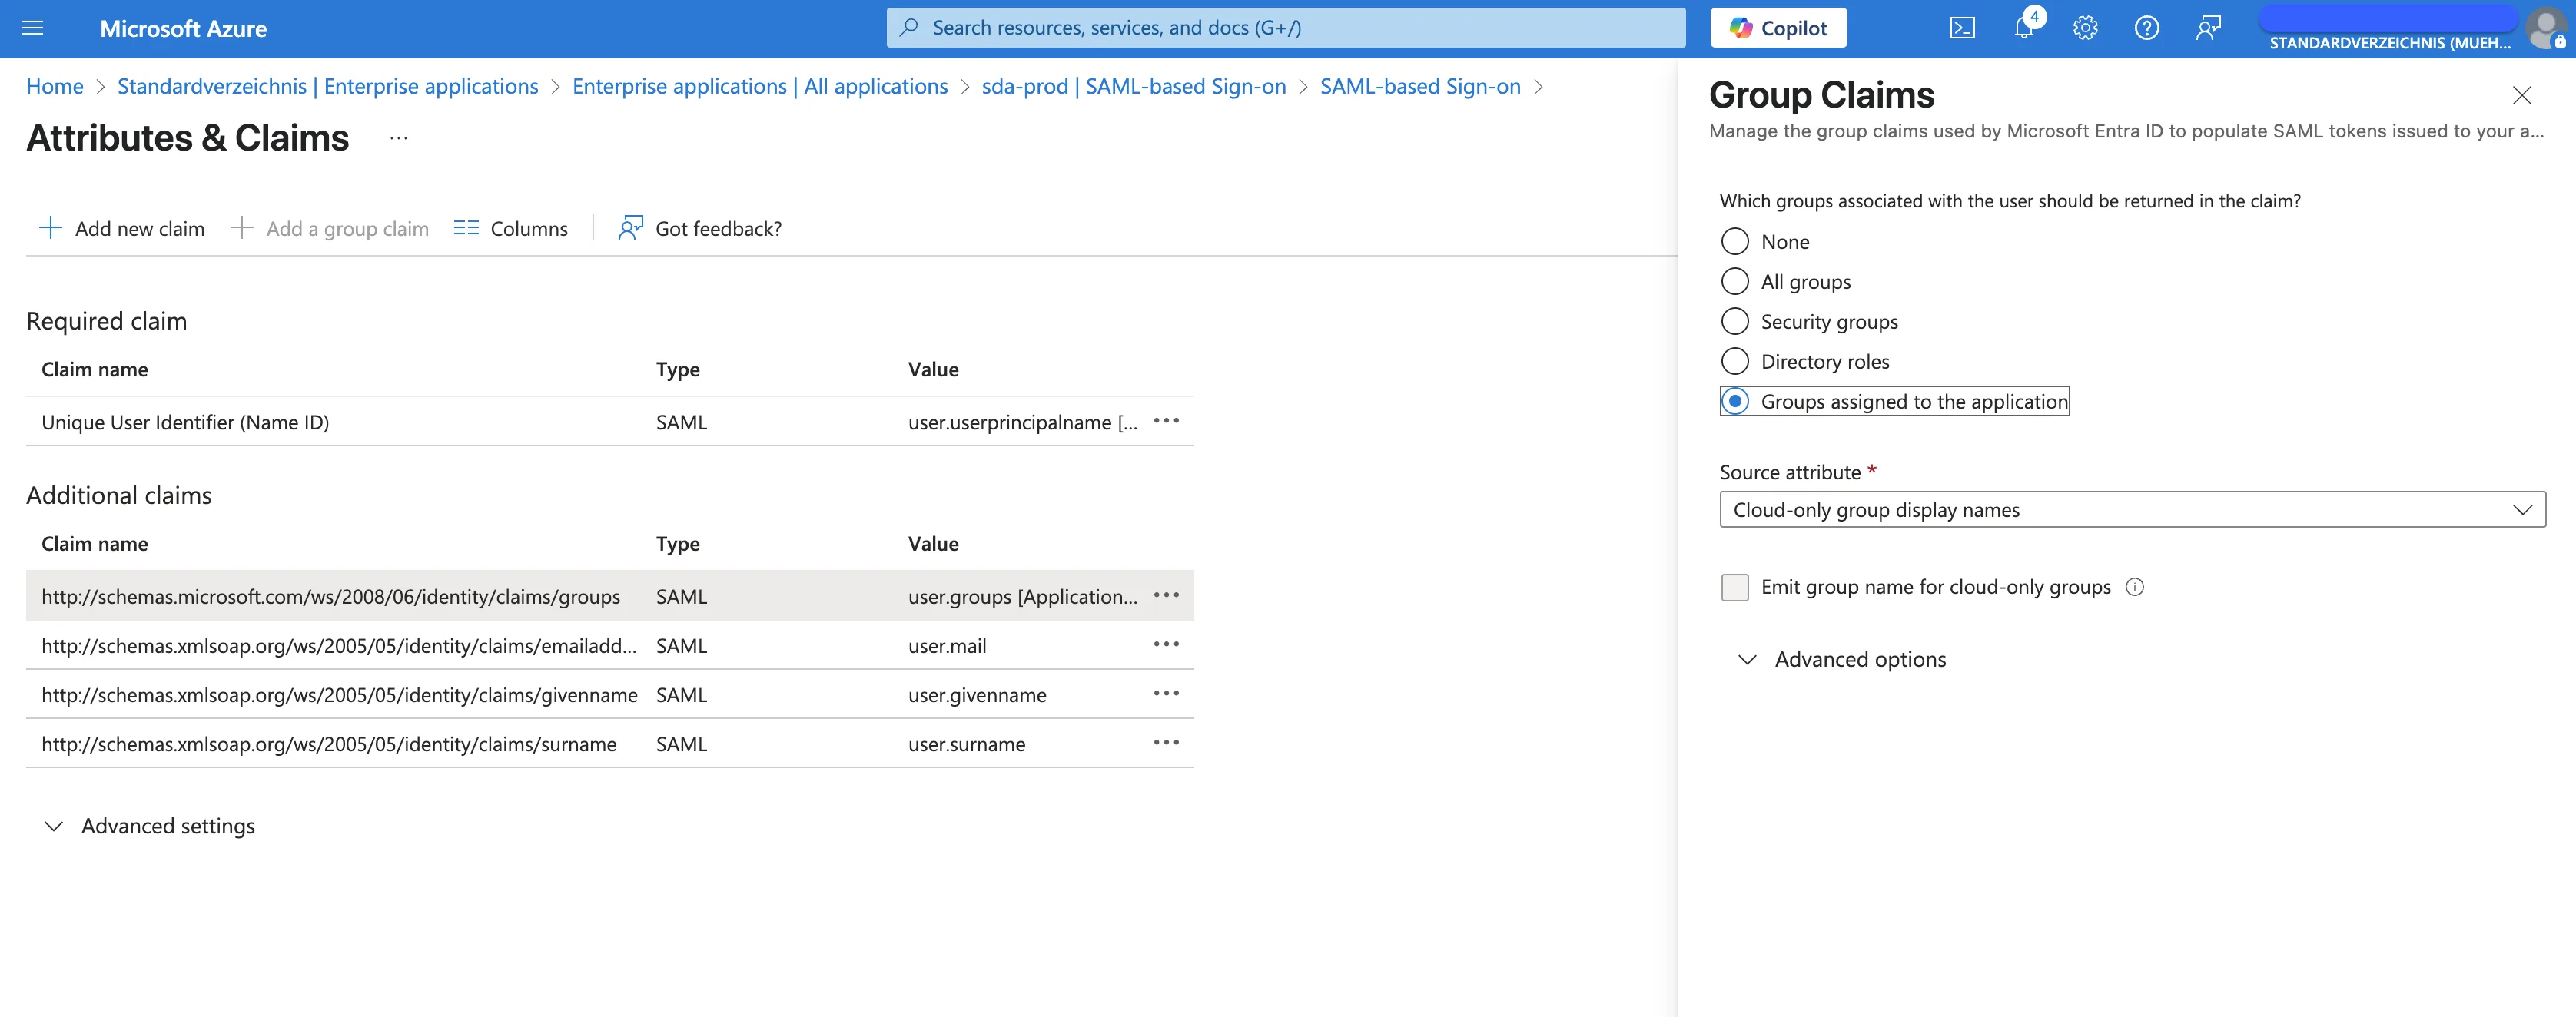
Metadatavereisten
Deze attributen moeten met uw SEW-contactpersoon worden gedeeld via een XML-"Metadata"-document met de UTF-8-tekenset.
De Name identifier format moet zijn ingesteld op Default (gelijk aan Persistent).
Configuratieopties
De SAML-integratie ondersteunt twee configuratieopties:
1. Bestaande (niet-SSO) gebruikers migreren
Deze optie bepaalt of gebruikers die via SSO inloggen automatisch worden gemigreerd naar SSO-authenticatie.
Wanneer geactiveerd:
- Als er een niet-SSO-gebruiker bestaat met hetzelfde e-mailadres, wordt de gebruiker gemigreerd naar SSO
- Inloggen via gebruikersnaam/wachtwoord is na de SSO-login niet meer mogelijk
- Alle gebruikersgroepen worden toegewezen op basis van de SSO-gebruikersgroepmapping
2. Gebruikers beheren in SEW
Deze optie bepaalt of gebruikers en gebruikersrollen binnen SEW worden beheerd voor deze identity provider.
Als een gebruikersrol een SSO-mapping SSO_DEFAULT heeft, wordt deze rol automatisch toegewezen aan nieuwe gebruikers!
Wanneer geactiveerd:
- SEW beheert gebruikers en gebruikersrollen intern
- De Identity Provider (IDP) hoeft geen gebruikersgroepen door te geven
- Gebruikers moeten in SEW worden aangemaakt voordat zij kunnen inloggen
- Tenzij er een
SSO_DEFAULT-gebruikersrol is gedefinieerd!
- Tenzij er een
- Aan gebruikers moeten de juiste gebruikersrollen zijn gekoppeld
Gebruikersgroepen en rolmapping
Note: Als SSO is ingeschakeld voor het tenant-account, kan bij het bewerken van bestaande rollen een SSO-mapping op gebruikersrollen worden toegepast.
Wanneer SSO is geconfigureerd, kunnen gebruikersgroepmappings van de identity provider automatisch worden toegepast op de bijbehorende gebruikersrollen binnen SEW, wat het gebruikersbeheerproces vereenvoudigt.