SSO poprzez Azure Active Directory
Przegląd
Ta sekcja wyjaśnia, jak skonfigurować logowanie jednokrotne (SSO) dla Twojego tenanta SEW przy użyciu Azure Active Directory — obecnie Microsoft Entra ID — za pośrednictwem uwierzytelniania opartego na SAML. Przeprowadza Cię przez wymagane kroki konfiguracji zarówno w SEW, jak i w Azure, aby umożliwić bezpieczne, scentralizowane zarządzanie tożsamościami. SEW obsługuje również innych dostawców tożsamości, takich jak Okta, a także dowolne usługi implementujące standardowe protokoły SAML lub OAuth. Jeśli korzystasz z innego dostawcy, skontaktuj się z SEW w celu uzyskania dalszych wskazówek dotyczących integracji.
Wymagania wstępne
Jeśli jesteś Klientem Enterprise, skontaktuj się z OrchestrationSuite-Support@sew-eurodrive.de, aby SEW przygotował integrację z Azure AD przed przystąpieniem do konfiguracji.
Wymagane parametry SEW
Aby skonfigurować SSO poprzez Azure AD, potrzebne będą następujące parametry SEW:
| Parametr | Wartość |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://sew.eu1.sdaconsole.io |
| Relay State | https://sew.eu1.sdaconsole.io |
| Logout URL | https://sew.eu1.sdaconsole.io |
Podczas integracji możemy dostarczyć Ci certyfikaty podpisujące i szyfrujące dla SAML!
Wymagane atrybuty SAML
SEW wymaga skonfigurowania następujących atrybutów SAML:
Grupy użytkowników nie są obowiązkowe, jeśli dla danego IDP aktywna jest opcja Manage Users in SEW.
Ustawienie oświadczenia (claim) grup użytkowników
Jeśli Grupy użytkowników mają być zarządzane w Active Directory / Entra, należy zastosować następujące ustawienia dla powiązanego oświadczenia:
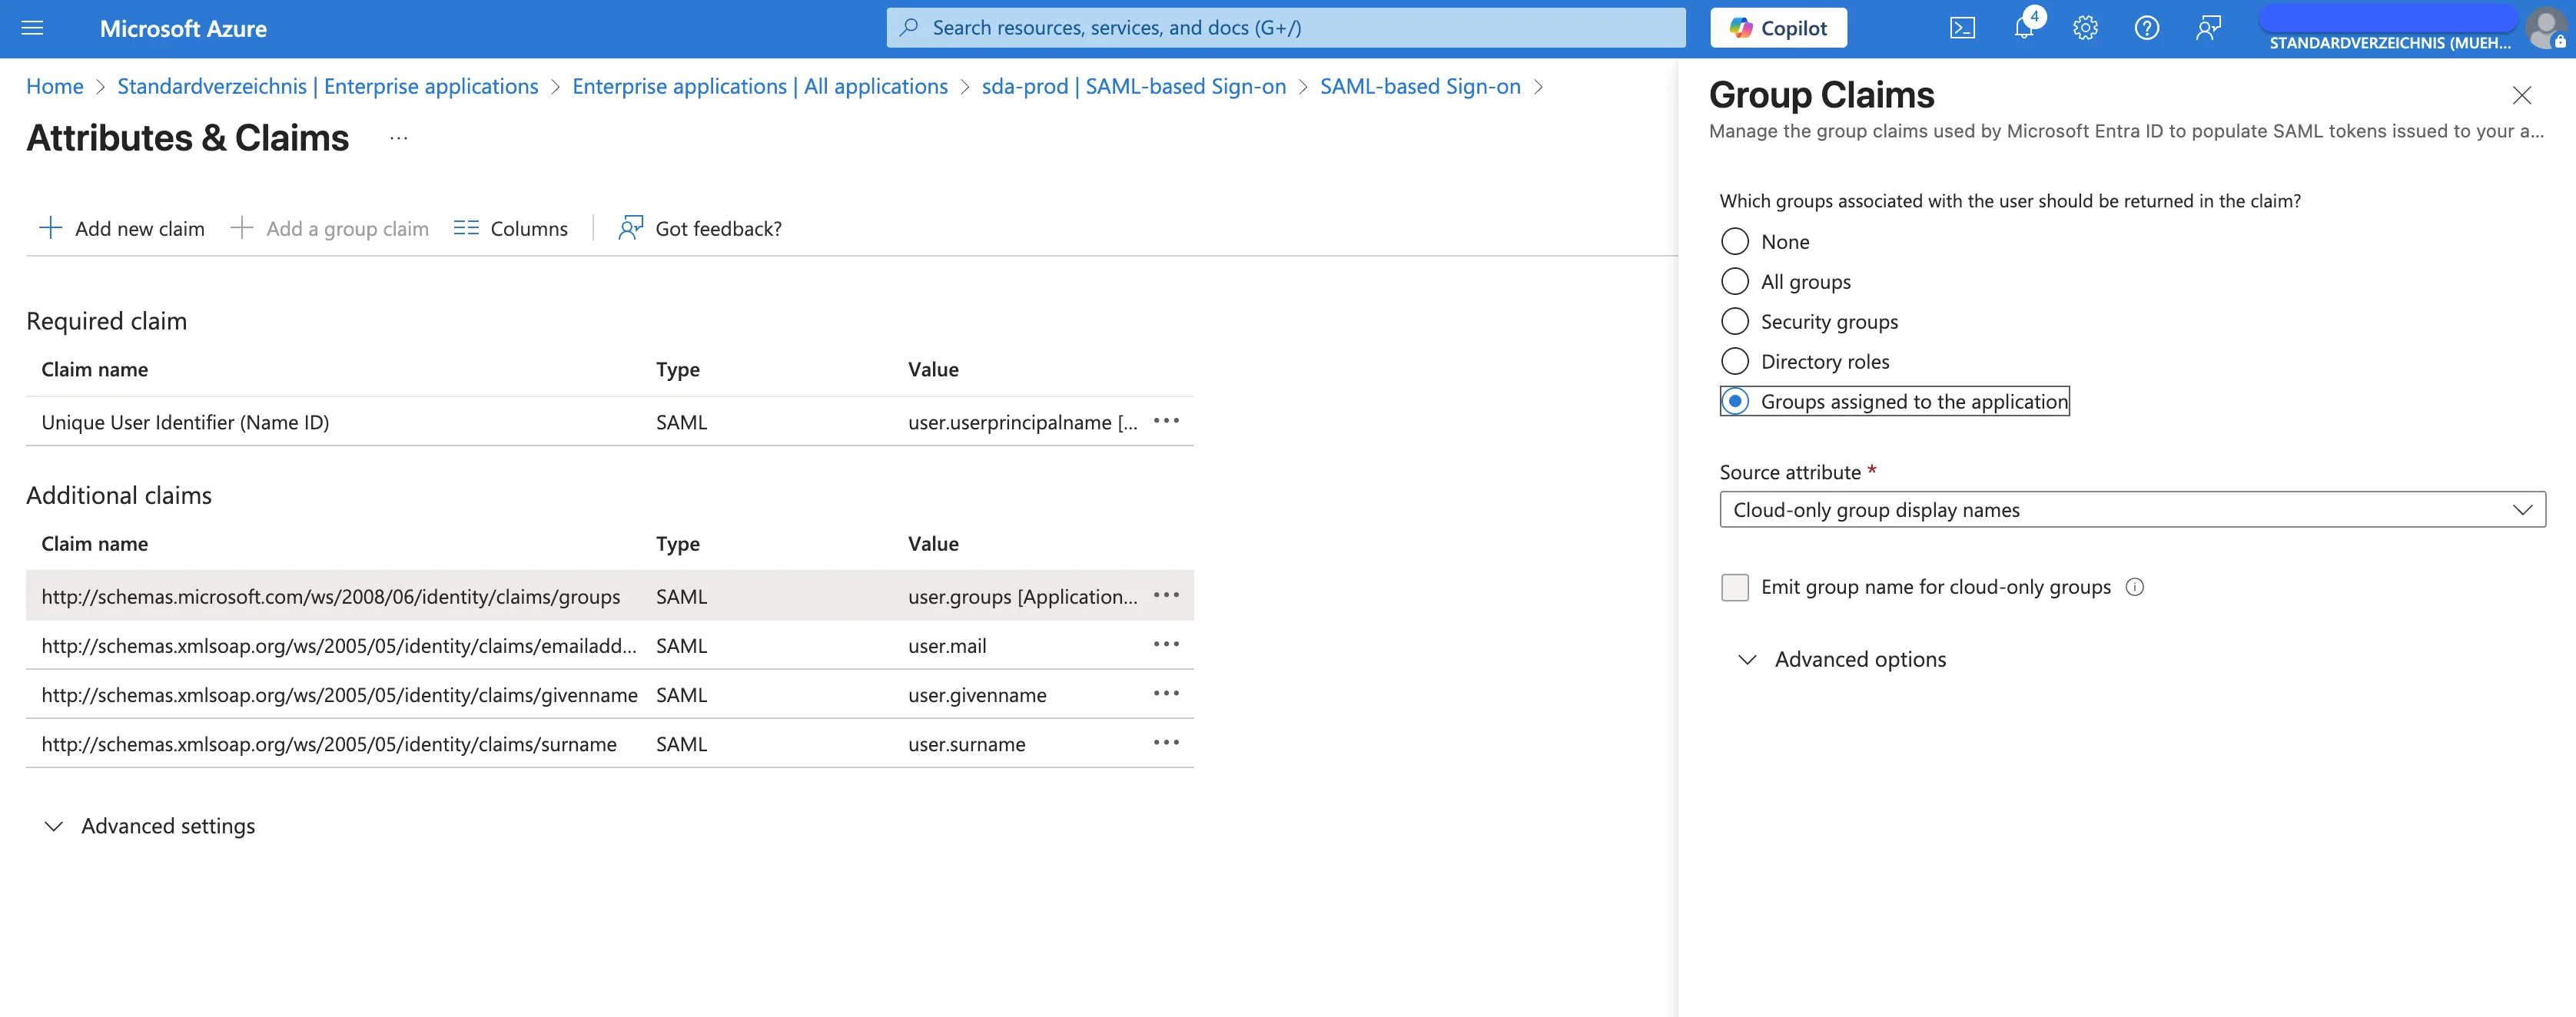
Wymagania dotyczące metadanych
Atrybuty te należy udostępnić osobie kontaktowej w SEW za pomocą dokumentu XML „Metadata” z użyciem zestawu znaków UTF-8.
Format identyfikatora nazwy (Name identifier format) musi być ustawiony na Default (co odpowiada Persistent).
Opcje konfiguracji
Integracja SAML obsługuje dwie opcje konfiguracji:
1. Migracja istniejących użytkowników (bez SSO)
Ta opcja określa, czy użytkownicy logujący się przez SSO są automatycznie migrowani do uwierzytelniania SSO.
Gdy aktywna:
- Jeśli istnieje użytkownik bez SSO o tym samym adresie e-mail, zostanie on zmigrowany do SSO
- Logowanie za pomocą nazwy użytkownika/hasła nie będzie już możliwe po zalogowaniu przez SSO
- Wszystkie grupy użytkowników są przypisywane na podstawie mapowania SSO – grupa użytkowników
2. Zarządzanie użytkownikami w SEW
Ta opcja określa, czy użytkownicy i role użytkowników dla tego dostawcy tożsamości mają być zarządzane w SEW.
Jeśli rola użytkownika ma mapowanie SSO SSO_DEFAULT, rola ta jest automatycznie przypisywana nowym użytkownikom!
Gdy aktywna:
- SEW będzie zarządzać użytkownikami i rolami użytkowników wewnętrznie
- Dostawca tożsamości (IDP) nie musi przekazywać grup użytkowników
- Użytkownicy muszą zostać utworzeni w SEW, zanim będą mogli się zalogować
- Chyba że zdefiniowano rolę użytkownika
SSO_DEFAULT!
- Chyba że zdefiniowano rolę użytkownika
- Użytkownicy muszą mieć przypisane odpowiednie role użytkowników
Grupy użytkowników i mapowanie ról
Uwaga: Jeśli SSO jest włączone dla konta tenanta, mapowanie SSO można zastosować do ról użytkowników podczas edycji istniejących ról.
Gdy skonfigurowane jest SSO, mapowania grup użytkowników od dostawcy tożsamości mogą być automatycznie stosowane do odpowiadających im ról użytkowników w SEW, co usprawnia proces zarządzania użytkownikami.