SSO Azure Active Directory segítségével
Áttekintés
Ez a fejezet bemutatja, hogyan konfigurálható az egyszeri bejelentkezés (SSO) az Ön SEW-bérlője számára az Azure Active Directory – ma Microsoft Entra ID – használatával, SAML-alapú hitelesítéssel. Végigvezeti a SEW és az Azure oldalán szükséges beállítási lépéseken a biztonságos, központosított identitáskezelés engedélyezéséhez. A SEW más identitásszolgáltatókat is támogat, például az Oktát, valamint bármely olyan szolgáltatást, amely a standard SAML vagy OAuth protokollokat implementálja. Ha Ön más szolgáltatót használ, kérjük, forduljon a SEW-hez az integrációval kapcsolatos további útmutatásért.
Előfeltételek
Ha Ön vállalati ügyfél (Enterprise Customer), kérjük, a beállítás elkezdése előtt vegye fel a kapcsolatot a OrchestrationSuite-Support@sew-eurodrive.de címen, hogy a SEW előkészítse az Azure AD-integrációt.
Szükséges SEW-paraméterek
Az SSO Azure AD-n keresztüli beállításához a következő SEW-paraméterekre lesz szüksége:
| Paraméter | Érték |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://sew.eu1.sdaconsole.io |
| Relay State | https://sew.eu1.sdaconsole.io |
| Logout URL | https://sew.eu1.sdaconsole.io |
Az integráció során biztosítani tudjuk Önnek a SAML aláíró és titkosító tanúsítványokat!
Szükséges SAML-attribútumok
A SEW a következő SAML-attribútumok konfigurálását igényli:
| SEW-attribútum | SAML-attribútum |
| Felhasználói csoportok* | http://schemas.microsoft.com/ws/2008/06/identity/claims/groups |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | |
| Családi név | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname |
| Utónév | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname |
A felhasználói csoportok megadása nem kötelező, ha az adott IDP esetén a Manage Users in SEW beállítás aktív.
Felhasználói csoportok claim beállítása
Ha a felhasználói csoportokat az Active Directory / Entra rendszerben kell kezelni, akkor a kapcsolódó claim esetén a következő beállításokat kell megadni:
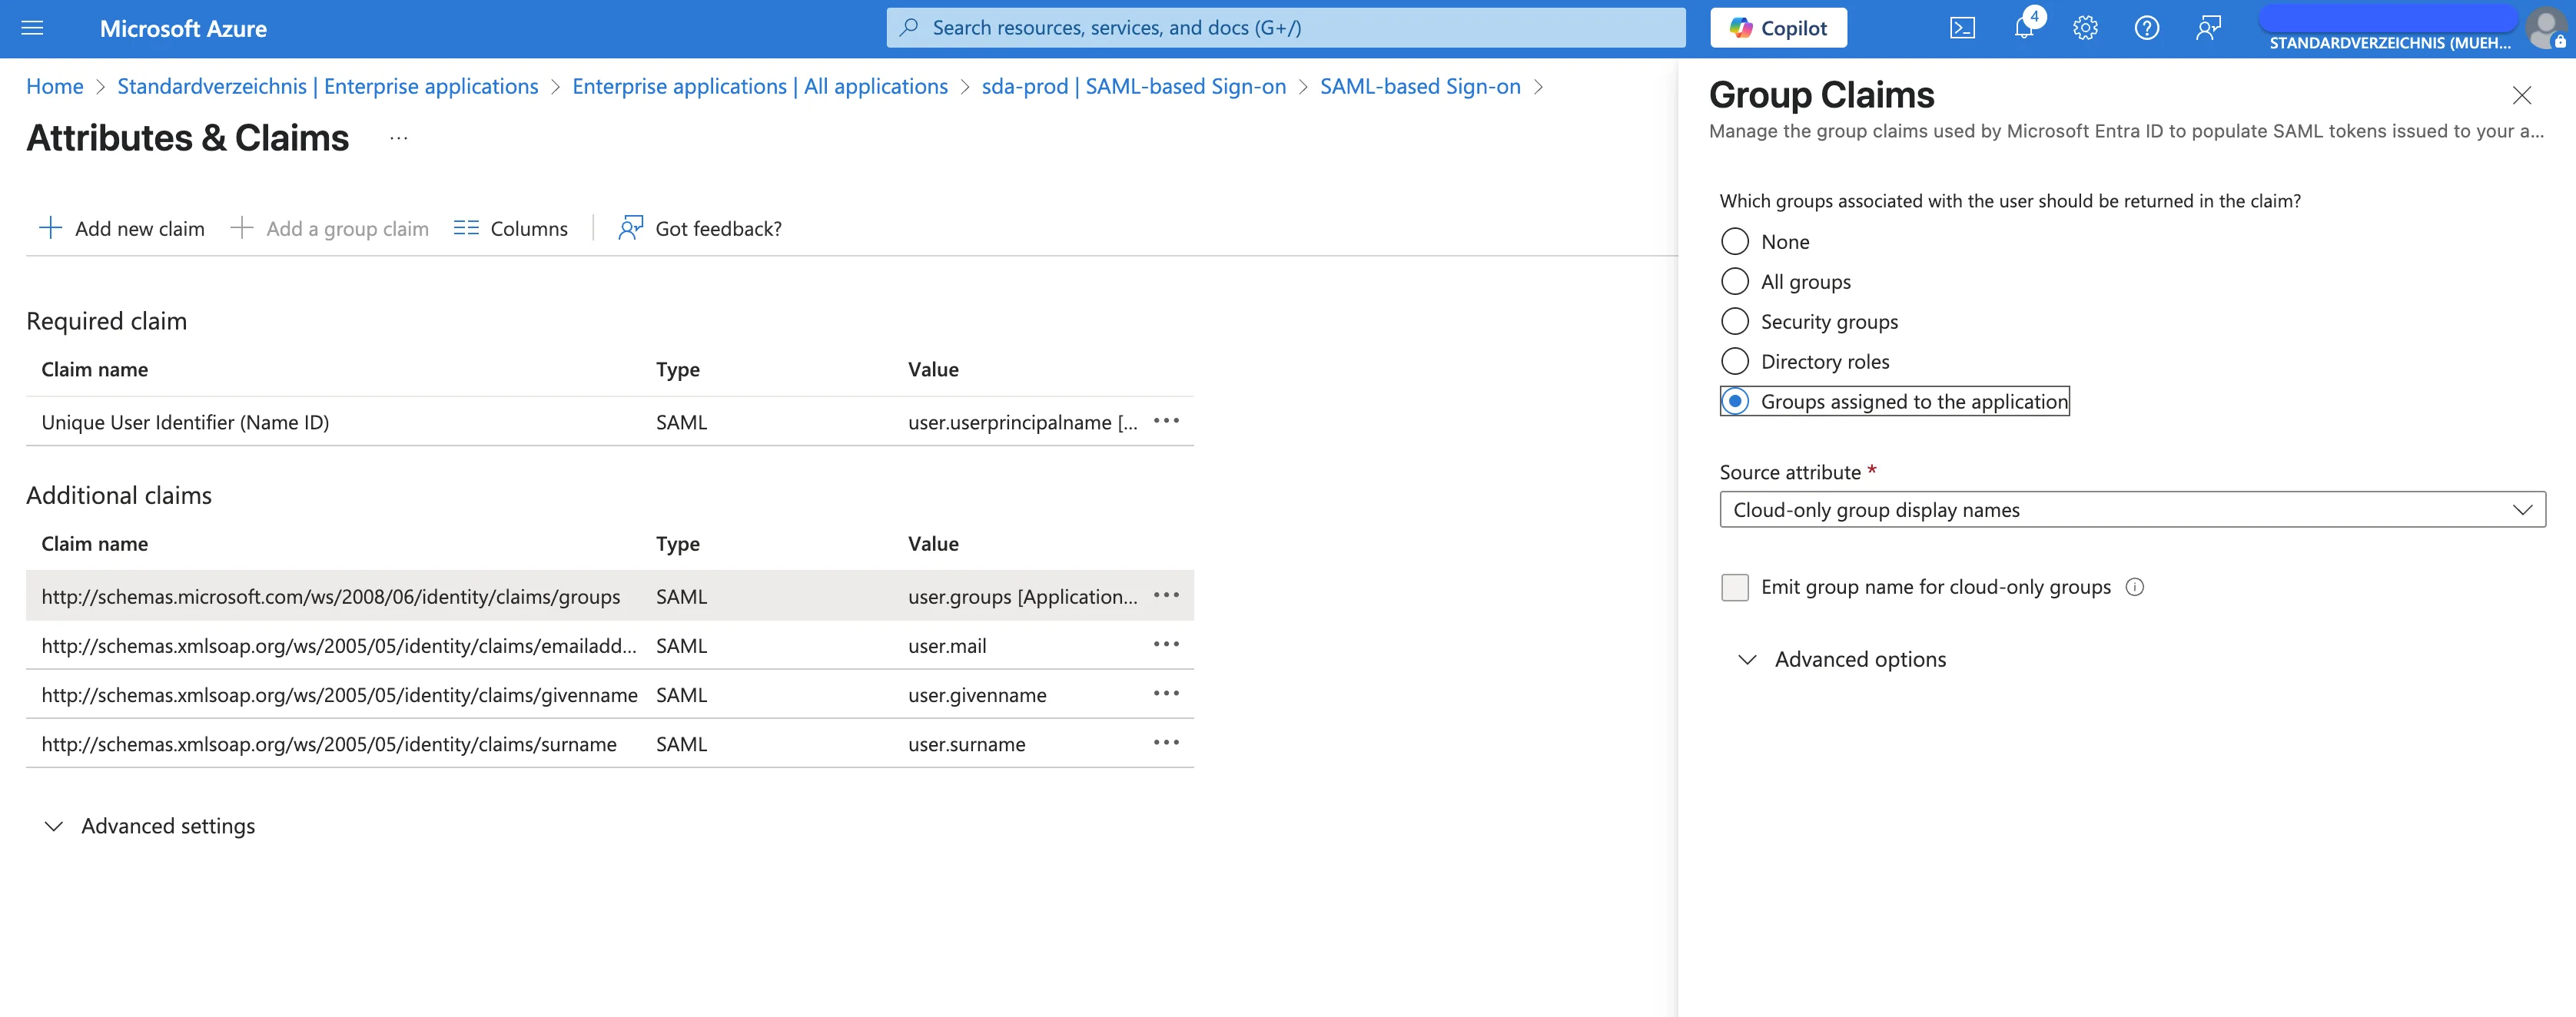
Metaadatokra vonatkozó követelmények
Ezeket az attribútumokat egy XML „Metadata” dokumentum formájában, UTF-8 karakterkészlettel kell megosztani a SEW kapcsolattartójával.
A Name identifier format értékét Default (azaz Persistent) értékre kell állítani.
Konfigurációs lehetőségek
A SAML-integráció két konfigurációs lehetőséget támogat:
1. Meglévő (nem SSO-s) felhasználók migrálása
Ez a beállítás határozza meg, hogy az SSO-n keresztül bejelentkező felhasználók automatikusan átkerülnek-e SSO-hitelesítésre.
Aktiválás esetén:
- Ha ugyanahhoz az e-mail-címhez létezik nem SSO-s felhasználó, a felhasználó migrálásra kerül SSO-ra
- Az SSO-bejelentkezést követően a felhasználónévvel/jelszóval történő bejelentkezés már nem lehetséges
- Minden felhasználói csoport az SSO–felhasználói csoport hozzárendelés alapján kerül kiosztásra
2. Felhasználók kezelése a SEW-ben
Ez a beállítás határozza meg, hogy az adott identitásszolgáltató esetén a felhasználók és a felhasználói szerepkörök a SEW-en belül kerülnek-e kezelésre.
Ha egy felhasználói szerepkörhöz SSO_DEFAULT SSO-hozzárendelés tartozik, ez a szerepkör automatikusan kiosztásra kerül az új felhasználók számára!
Aktiválás esetén:
- A SEW belsőleg kezeli a felhasználókat és a felhasználói szerepköröket
- Az identitásszolgáltatónak (IDP) nem kell felhasználói csoportokat átadnia
- A felhasználókat a bejelentkezés előtt létre kell hozni a SEW-ben
- Kivéve, ha van definiálva
SSO_DEFAULTfelhasználói szerepkör!
- Kivéve, ha van definiálva
- A felhasználókhoz hozzá kell rendelni a megfelelő felhasználói szerepköröket
Felhasználói csoportok és szerepkör-hozzárendelés
Megjegyzés: Ha az SSO engedélyezve van a bérlői fiók számára, a meglévő szerepkörök szerkesztésekor SSO-hozzárendelés alkalmazható a felhasználói szerepkörökre.
Az SSO konfigurálása után az identitásszolgáltatótól származó felhasználói csoport-hozzárendelések automatikusan alkalmazhatók a SEW-en belüli megfelelő felhasználói szerepkörökre, ami egyszerűsíti a felhasználókezelési folyamatot.