SSO via Azure Active Directory
Översikt
Detta avsnitt beskriver hur du konfigurerar Single Sign-On (SSO) för din SEW-tenant med Azure Active Directory – numera Microsoft Entra ID – via SAML-baserad autentisering. Det vägleder dig genom de nödvändiga installationsstegen i både SEW och Azure för att möjliggöra säker, centraliserad identitetshantering. SEW stöder även andra identitetsleverantörer, såsom Okta, samt alla tjänster som implementerar standardprotokollen SAML eller OAuth. Om du använder en annan leverantör, kontakta SEW för ytterligare vägledning kring integrationen.
Förutsättningar
Om du är företagskund (Enterprise Customer), kontakta OrchestrationSuite-Support@sew-eurodrive.de så att SEW kan förbereda Azure AD-integrationen innan du fortsätter med konfigurationen.
Nödvändiga SEW-parametrar
För att konfigurera SSO via Azure AD behöver du följande SEW-parametrar:
| Parameter | Värde |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://sew.eu1.sdaconsole.io |
| Relay State | https://sew.eu1.sdaconsole.io |
| Logout URL | https://sew.eu1.sdaconsole.io |
Under integrationen kan vi tillhandahålla signerings- och krypteringscertifikaten för SAML!
Nödvändiga SAML-attribut
SEW kräver att följande SAML-attribut konfigureras:
| SEW-attribut | SAML-attribut |
| Användargrupper* | http://schemas.microsoft.com/ws/2008/06/identity/claims/groups |
| E-post | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress |
| Efternamn | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname |
| Förnamn | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname |
Användargrupper är inte obligatoriska om Hantera användare i SEW är aktiverat för identitetsleverantören (IDP).
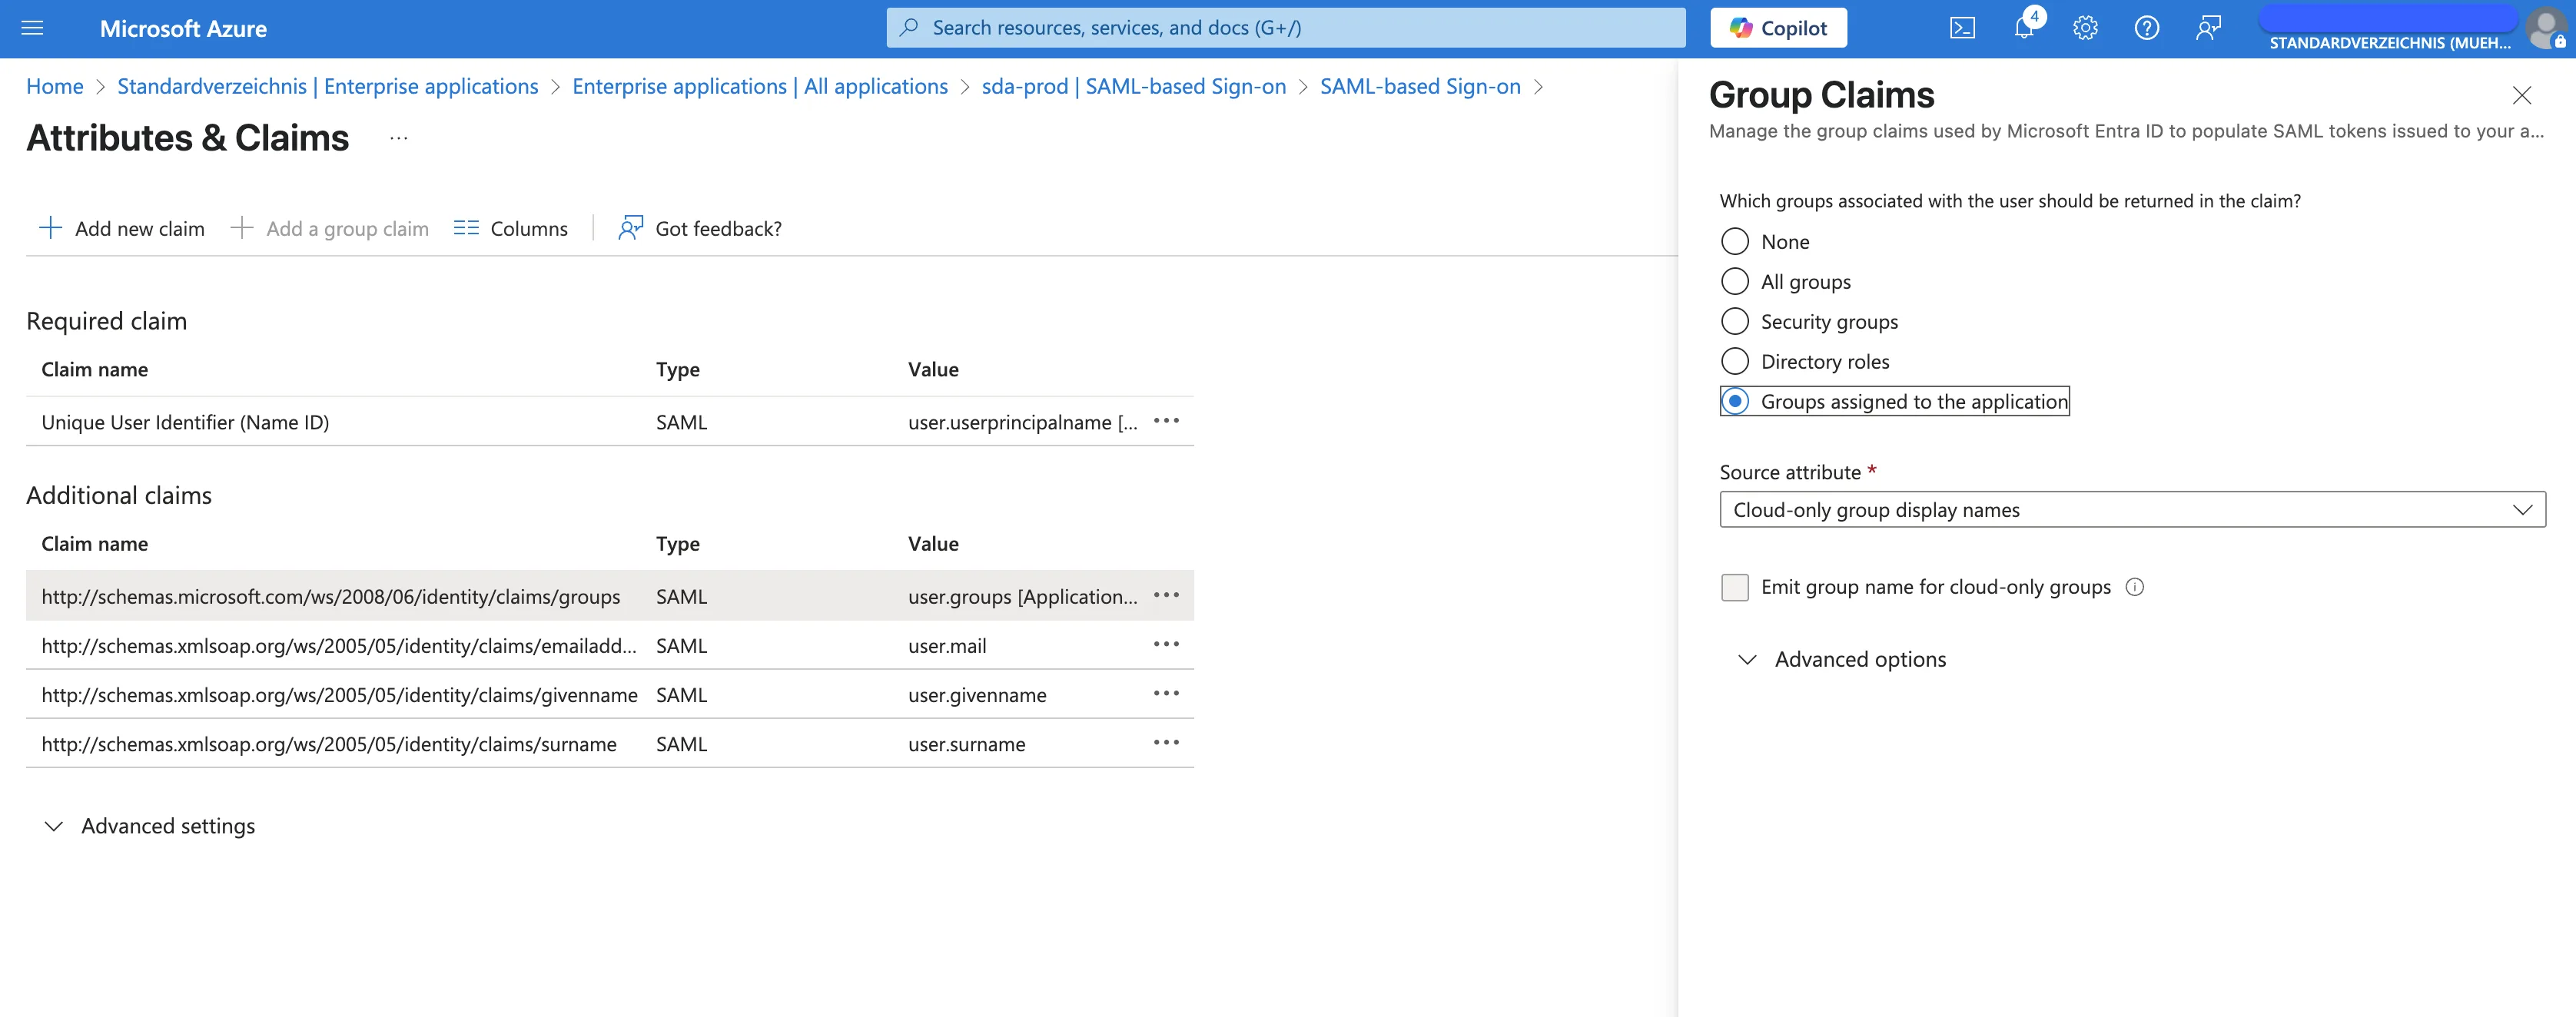
Inställning för anspråket Användargrupper
Om Användargrupper ska hanteras i Active Directory / Entra måste följande inställningar för det relaterade anspråket anges:
Metadatakrav
Dessa attribut ska delas med din SEW-kontakt via ett XML-dokument med "Metadata" i teckenuppsättningen UTF-8.
Name identifier format måste vara inställt på Default (motsvarar Persistent).
Konfigurationsalternativ
SAML-integrationen stöder två konfigurationsalternativ:
1. Migrera befintliga (icke-SSO) användare
Detta alternativ avgör om användare som loggar in via SSO automatiskt migreras till SSO-autentisering.
När det är aktiverat:
- Om en icke-SSO-användare finns med samma e-postadress migreras användaren till SSO
- Inloggning med användarnamn/lösenord är inte längre möjlig efter SSO-inloggning
- Alla användargrupper tilldelas utifrån mappningen mellan SSO och användargrupper
2. Hantera användare i SEW
Detta alternativ anger om användare och användarroller ska hanteras inom SEW för denna identitetsleverantör.
Om en användarroll har SSO-mappningen SSO_DEFAULT tilldelas denna roll automatiskt till nya användare!
När det är aktiverat:
- SEW hanterar användare och användarroller internt
- Identitetsleverantören (IDP) behöver inte skicka med användargrupper
- Användare måste skapas i SEW innan de kan logga in
- Utom om en användarroll med
SSO_DEFAULTär definierad!
- Utom om en användarroll med
- Användare måste ha lämpliga användarroller kopplade till sig
Användargrupper och rollmappning
Observera: Om SSO är aktiverat för tenant-kontot kan en SSO-mappning tillämpas på användarroller när befintliga roller redigeras.
När SSO är konfigurerat kan mappningar av användargrupper från identitetsleverantören automatiskt tillämpas på motsvarande användarroller inom SEW, vilket effektiviserar användarhanteringen.