SSO cez Azure Active Directory
Prehľad
Táto časť vysvetľuje, ako nakonfigurovať Single Sign-On (SSO) pre váš SEW tenant pomocou Azure Active Directory – teraz Microsoft Entra ID – prostredníctvom autentifikácie založenej na SAML. Prevedie vás potrebnými krokmi nastavenia v SEW aj v Azure, aby ste umožnili bezpečnú a centralizovanú správu identít. SEW podporuje aj ďalších poskytovateľov identity, ako je Okta, ako aj akúkoľvek službu, ktorá implementuje štandardné protokoly SAML alebo OAuth. Ak používate iného poskytovateľa, kontaktujte prosím SEW pre ďalšie pokyny k integrácii.
Predpoklady
Ak ste Enterprise Customer, kontaktujte prosím OrchestrationSuite-Support@sew-eurodrive.de, aby SEW pripravilo integráciu s Azure AD ešte pred samotným nastavením.
Požadované parametre SEW
Na nastavenie SSO cez Azure AD budete potrebovať nasledujúce parametre SEW:
| Parameter | Hodnota |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://sew.eu1.sdaconsole.io |
| Relay State | https://sew.eu1.sdaconsole.io |
| Logout URL | https://sew.eu1.sdaconsole.io |
Počas integrácie vám môžeme poskytnúť podpisové a šifrovacie certifikáty pre SAML!
Požadované atribúty SAML
SEW vyžaduje konfiguráciu nasledujúcich atribútov SAML:
| Atribút SEW | Atribút SAML |
| Používateľské skupiny* | http://schemas.microsoft.com/ws/2008/06/identity/claims/groups |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | |
| Priezvisko | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname |
| Meno | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname |
Používateľské skupiny nie sú povinné, ak je pre IDP aktívna možnosť Manage Users in SEW.
Nastavenie claimu pre používateľské skupiny
Ak sa majú Používateľské skupiny spravovať v Active Directory / Entra, musia byť pre príslušný claim poskytnuté nasledujúce nastavenia:
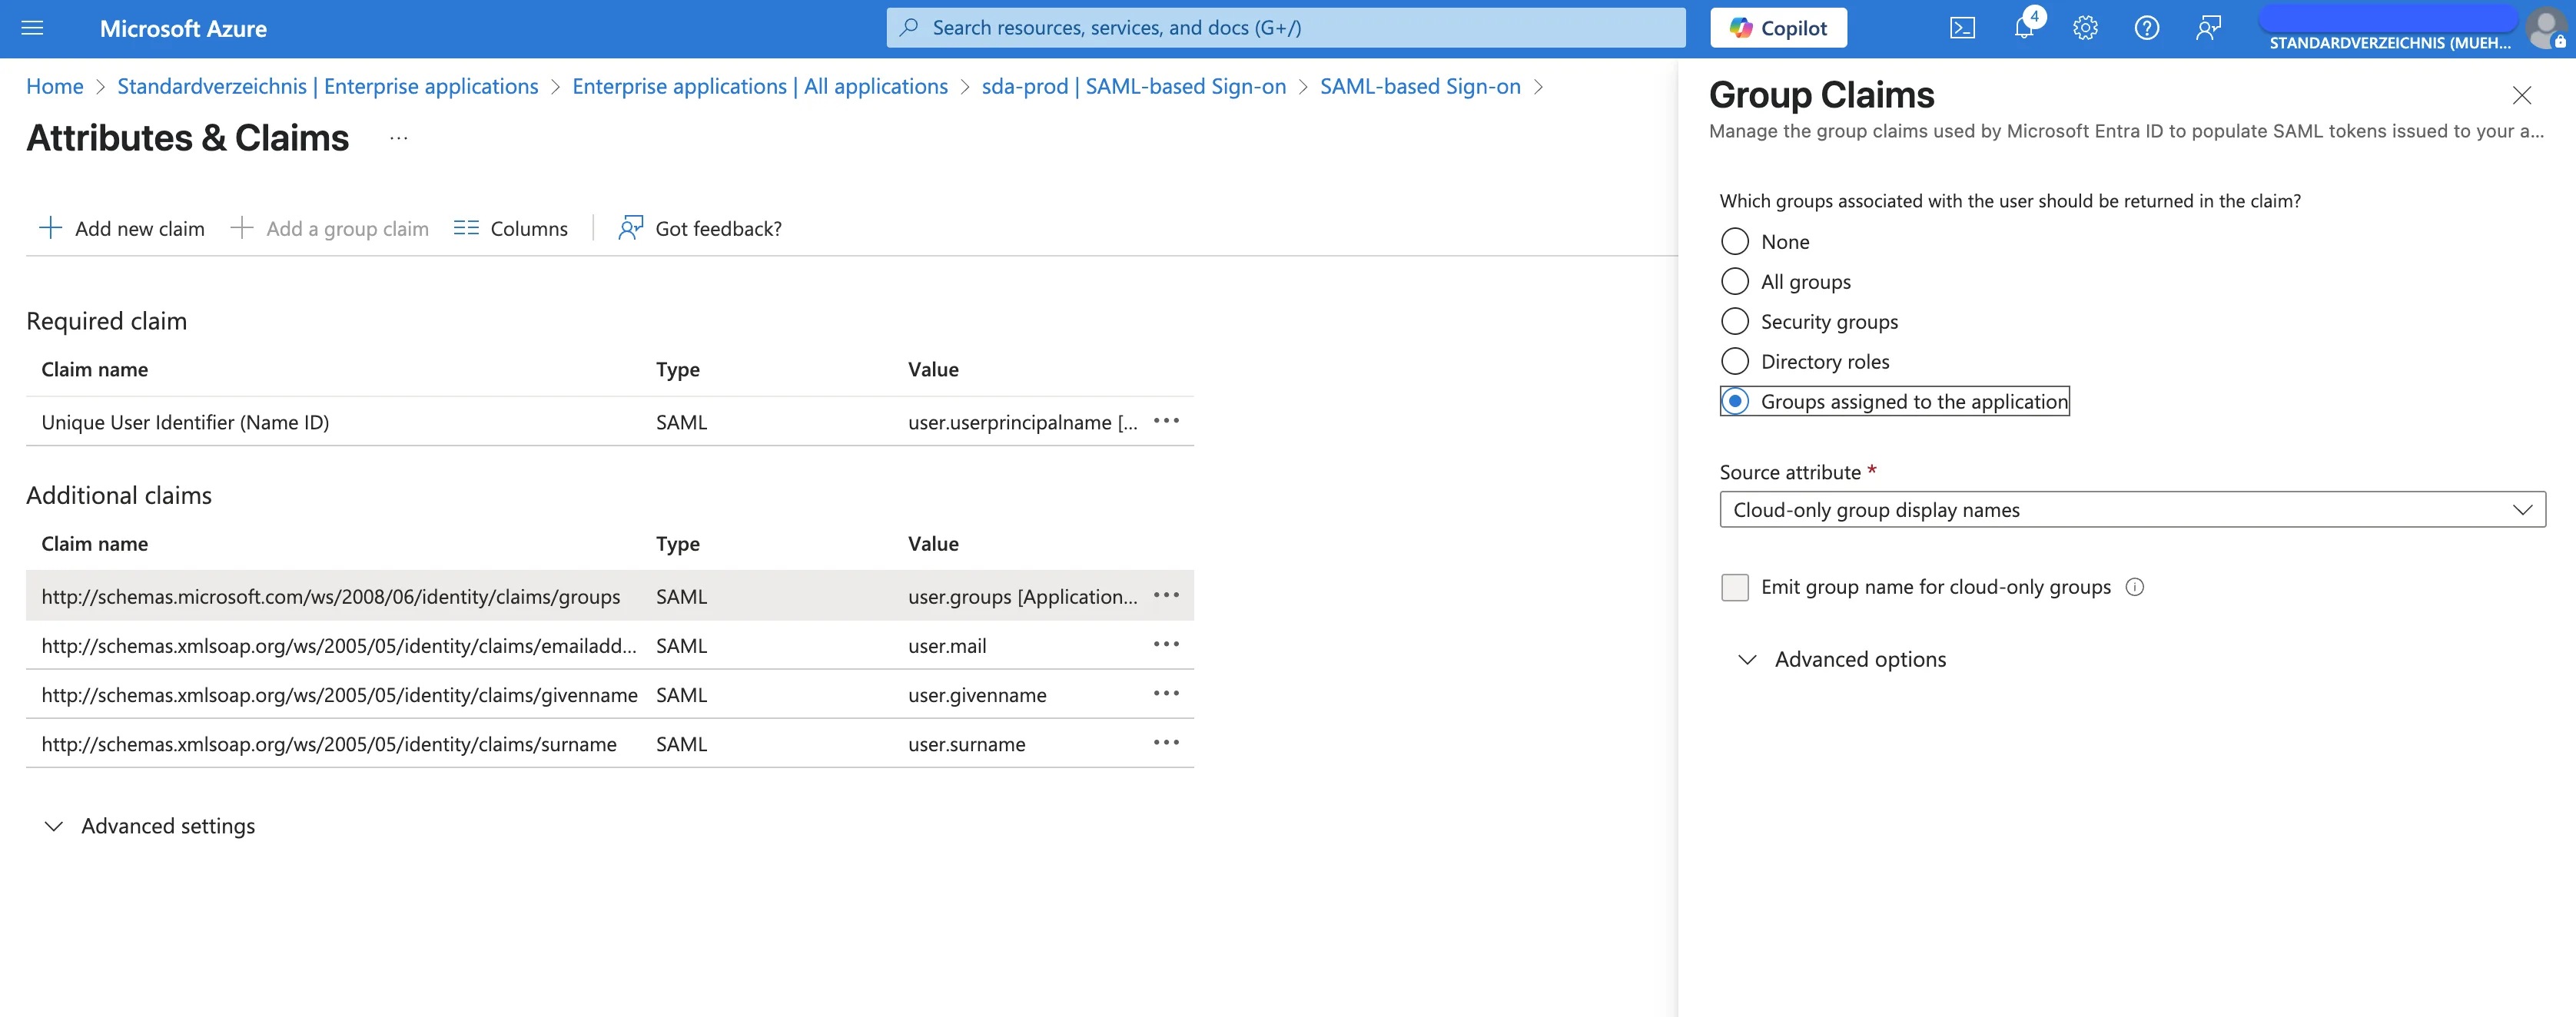
Požiadavky na metadáta
Tieto atribúty by ste mali zdieľať so svojím kontaktom v SEW prostredníctvom XML dokumentu „Metadata“ s použitím znakovej sady UTF-8.
Formát identifikátora mena (Name identifier format) musí byť nastavený na Default (zodpovedá hodnote Persistent).
Možnosti konfigurácie
Integrácia SAML podporuje dve možnosti konfigurácie:
1. Migrácia existujúcich (non-SSO) používateľov
Táto možnosť určuje, či sa používatelia prihlasujúci sa cez SSO automaticky migrujú na autentifikáciu SSO.
Keď je aktivovaná:
- Ak pre rovnakú e-mailovú adresu existuje non-SSO používateľ, používateľ bude migrovaný na SSO
- Prihlásenie pomocou používateľského mena/hesla už po prihlásení cez SSO nebude možné
- Všetky používateľské skupiny sa priradia z mapovania SSO – používateľská skupina
2. Správa používateľov v SEW
Táto možnosť určuje, či sa používatelia a používateľské role pre tohto poskytovateľa identity majú spravovať v rámci SEW.
Ak má používateľská rola SSO mapovanie SSO_DEFAULT, táto rola sa novým používateľom priraďuje automaticky!
Keď je aktivovaná:
- SEW bude spravovať používateľov a používateľské role interne
- Poskytovateľ identity (IDP) nemusí odovzdávať používateľské skupiny
- Používatelia musia byť vytvorení v SEW skôr, než sa budú môcť prihlásiť
- Okrem prípadu, keď je definovaná používateľská rola
SSO_DEFAULT!
- Okrem prípadu, keď je definovaná používateľská rola
- Používatelia musia mať priradené príslušné používateľské role
Používateľské skupiny a mapovanie rolí
Poznámka: Ak je pre tenant účet povolené SSO, pri úprave existujúcich rolí je možné na používateľské role aplikovať SSO mapovanie.
Keď je SSO nakonfigurované, mapovania používateľských skupín od poskytovateľa identity je možné automaticky aplikovať na zodpovedajúce používateľské role v SEW, čím sa zjednoduší proces správy používateľov.