SSO via Azure Active Directory
Visão geral
Esta seção explica como configurar o Single Sign-On (SSO) para o seu tenant SEW usando o Azure Active Directory — agora Microsoft Entra ID — por meio de autenticação baseada em SAML. Ela orienta você pelas etapas de configuração necessárias tanto no SEW quanto no Azure para habilitar um gerenciamento de identidades seguro e centralizado. O SEW também oferece suporte a outros provedores de identidade, como o Okta, bem como a qualquer serviço que implemente os protocolos padrão SAML ou OAuth. Se você utiliza um provedor diferente, entre em contato com a SEW para obter orientações adicionais sobre a integração.
Pré-requisitos
Se você é um Cliente Enterprise, entre em contato com OrchestrationSuite-Support@sew-eurodrive.de para que a SEW prepare a integração com o Azure AD antes de prosseguir com a configuração.
Parâmetros SEW necessários
Para configurar o SSO via Azure AD, você precisará dos seguintes parâmetros SEW:
| Parâmetro | Valor |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://sew.eu1.sdaconsole.io |
| Relay State | https://sew.eu1.sdaconsole.io |
| Logout URL | https://sew.eu1.sdaconsole.io |
Durante a integração, podemos fornecer os certificados de assinatura e criptografia para SAML!
Atributos SAML necessários
O SEW requer que os seguintes atributos SAML sejam configurados:
| Atributo SEW | Atributo SAML |
| Grupos de Usuários* | http://schemas.microsoft.com/ws/2008/06/identity/claims/groups |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | |
| Sobrenome | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname |
| Nome | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname |
Grupos de Usuários não são obrigatórios se Gerenciar Usuários no SEW estiver ativo para o IDP.
Configuração da claim de Grupos de Usuários
Se os Grupos de Usuários devem ser gerenciados no Active Directory / Entra, as seguintes configurações da claim relacionada devem ser fornecidas:
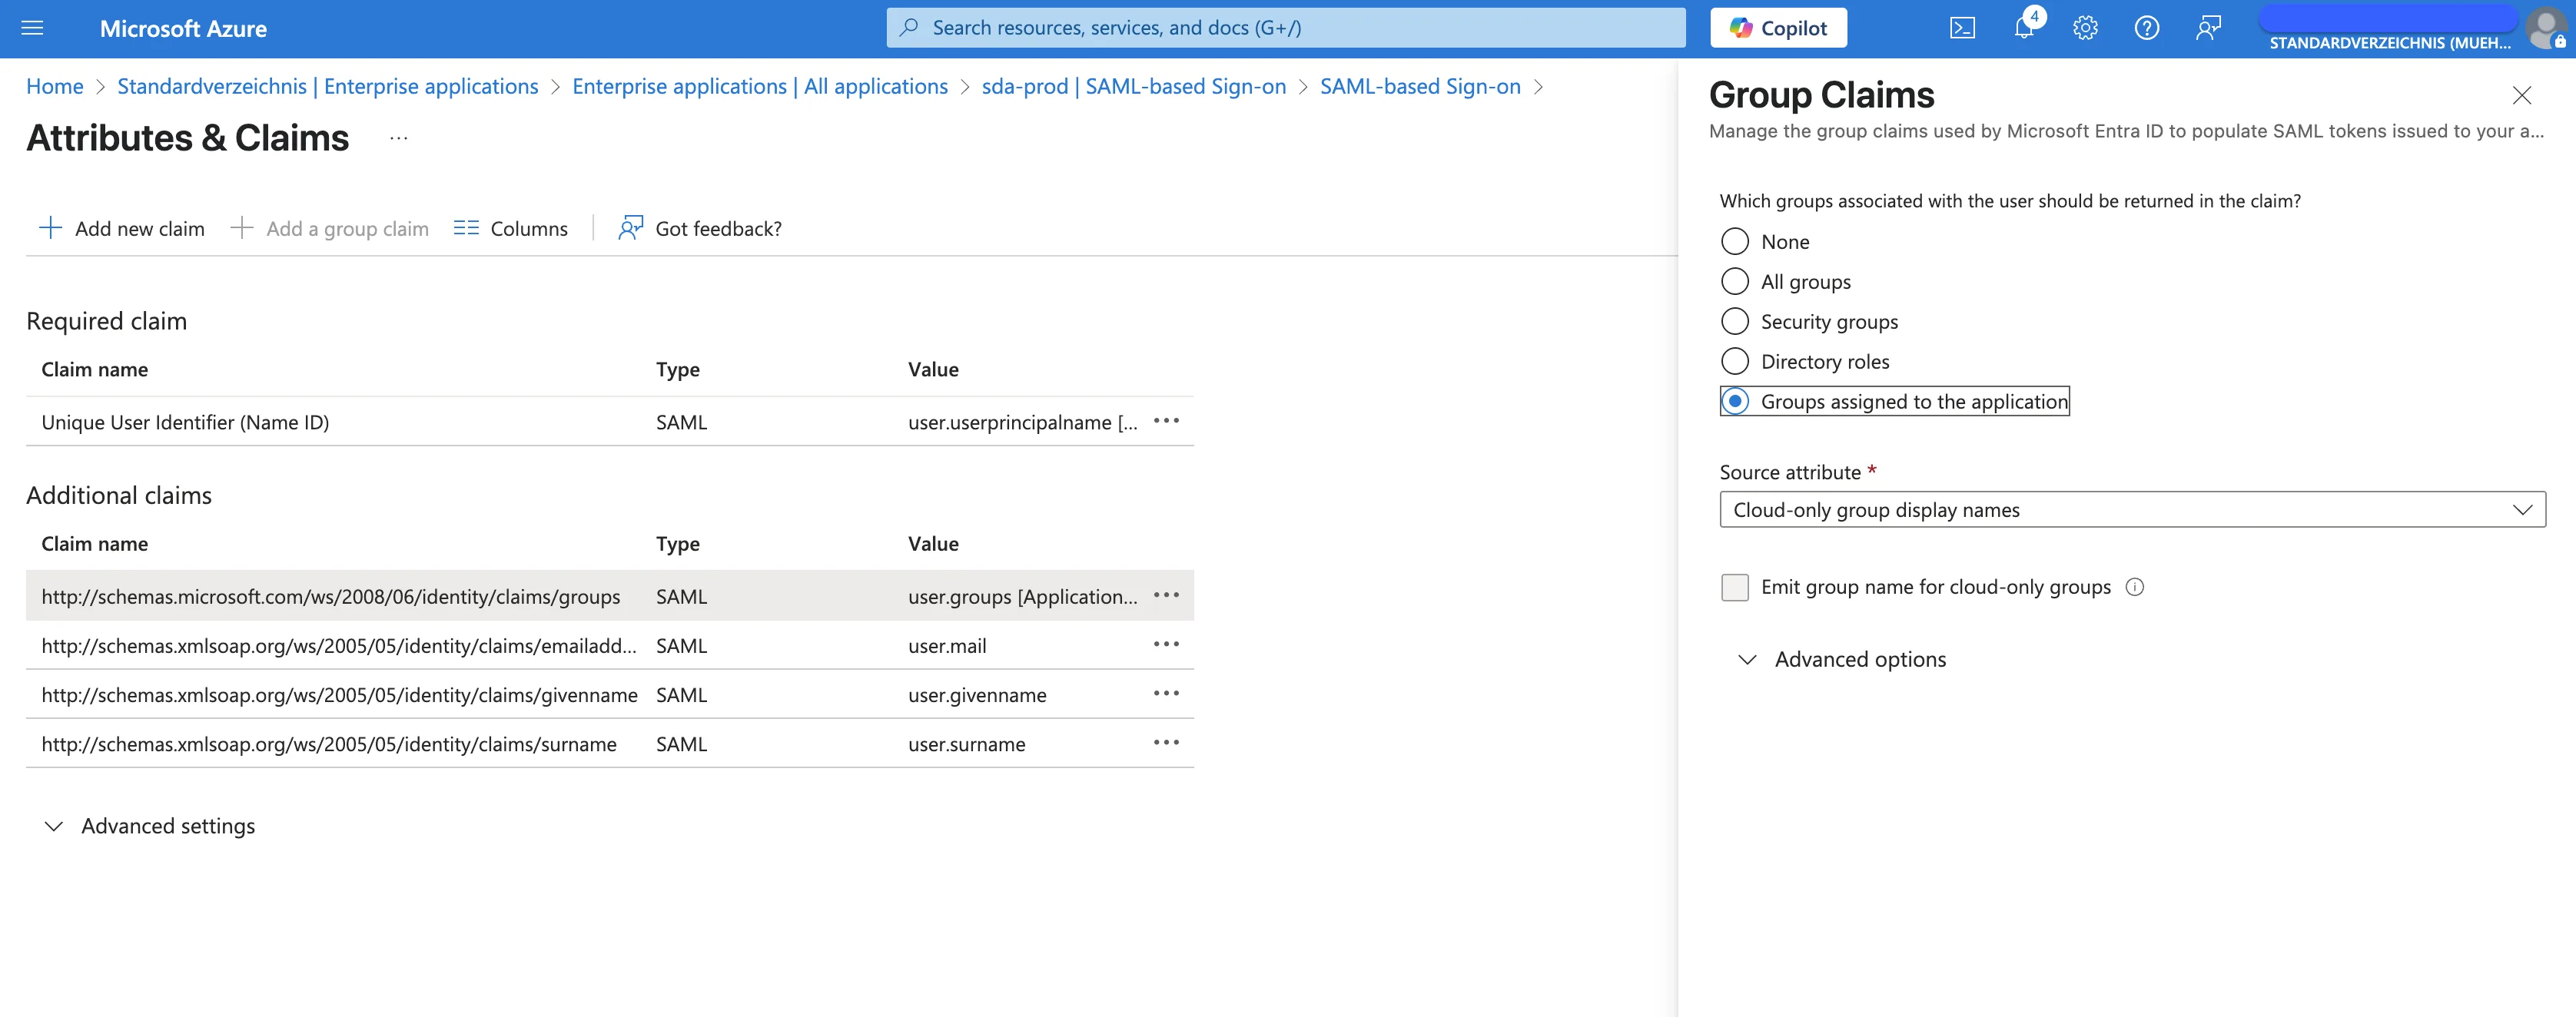
Requisitos de metadados
Esses atributos devem ser compartilhados com o seu contato SEW por meio de um documento XML de "Metadados" usando o conjunto de caracteres UTF-8.
O formato do identificador de nome deve ser definido como Default (equivalente a Persistent).
Opções de configuração
A integração SAML oferece suporte a duas opções de configuração:
1. Migrar usuários existentes (não SSO)
Esta opção determina se os usuários que fazem login via SSO são migrados automaticamente para a autenticação SSO.
Quando ativada:
- Se existir um usuário não SSO com o mesmo endereço de e-mail, o usuário será migrado para SSO
- O login via nome de usuário/senha não será mais possível após o login por SSO
- Todos os grupos de usuários são atribuídos a partir do mapeamento SSO–Grupo de Usuários
2. Gerenciar usuários no SEW
Esta opção especifica se os usuários e as funções de usuário devem ser gerenciados dentro do SEW para este provedor de identidade.
Se uma função de usuário tiver um mapeamento SSO SSO_DEFAULT, essa função será atribuída automaticamente a novos usuários!
Quando ativada:
- O SEW gerenciará os usuários e as funções de usuário internamente
- O Provedor de Identidade (IDP) não precisa transmitir grupos de usuários
- Os usuários devem ser criados no SEW antes de poderem fazer login
- Exceto se houver uma função de usuário
SSO_DEFAULTdefinida!
- Exceto se houver uma função de usuário
- Os usuários devem ter as funções de usuário apropriadas atribuídas
Grupos de usuários e mapeamento de funções
Nota: Se o SSO estiver habilitado para a conta do tenant, um mapeamento SSO pode ser aplicado às Funções de Usuário ao editar funções existentes.
Quando o SSO está configurado, os mapeamentos de grupos de usuários do provedor de identidade podem ser aplicados automaticamente às funções de usuário correspondentes no SEW, simplificando o processo de gerenciamento de usuários.