SSO über Azure Active Directory
Überblick
Dieser Abschnitt erläutert, wie Sie Single Sign-On (SSO) für Ihren SEW-Mandanten mit Azure Active Directory – jetzt Microsoft Entra ID – über SAML-basierte Authentifizierung konfigurieren. Er führt Sie durch die erforderlichen Einrichtungsschritte sowohl in SEW als auch in Azure, um ein sicheres, zentralisiertes Identitätsmanagement zu ermöglichen. SEW unterstützt außerdem weitere Identitätsanbieter wie Okta sowie jeden Dienst, der die Standardprotokolle SAML oder OAuth implementiert. Wenn Sie einen anderen Anbieter verwenden, wenden Sie sich bitte an SEW, um weitere Hinweise zur Integration zu erhalten.
Voraussetzungen
Wenn Sie Enterprise-Kunde sind, wenden Sie sich bitte an OrchestrationSuite-Support@sew-eurodrive.de, damit SEW die Azure-AD-Integration vorbereiten kann, bevor Sie mit der Einrichtung fortfahren.
Erforderliche SEW-Parameter
Für die Einrichtung von SSO über Azure AD benötigen Sie die folgenden SEW-Parameter:
| Parameter | Wert |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://sew.eu1.sdaconsole.io |
| Relay State | https://sew.eu1.sdaconsole.io |
| Logout URL | https://sew.eu1.sdaconsole.io |
Während der Integration können wir Ihnen die Signatur- und Verschlüsselungszertifikate für SAML bereitstellen!
Erforderliche SAML-Attribute
SEW erfordert die Konfiguration der folgenden SAML-Attribute:
Benutzergruppen sind nicht zwingend erforderlich, wenn Benutzer in SEW verwalten für den IDP aktiviert ist.
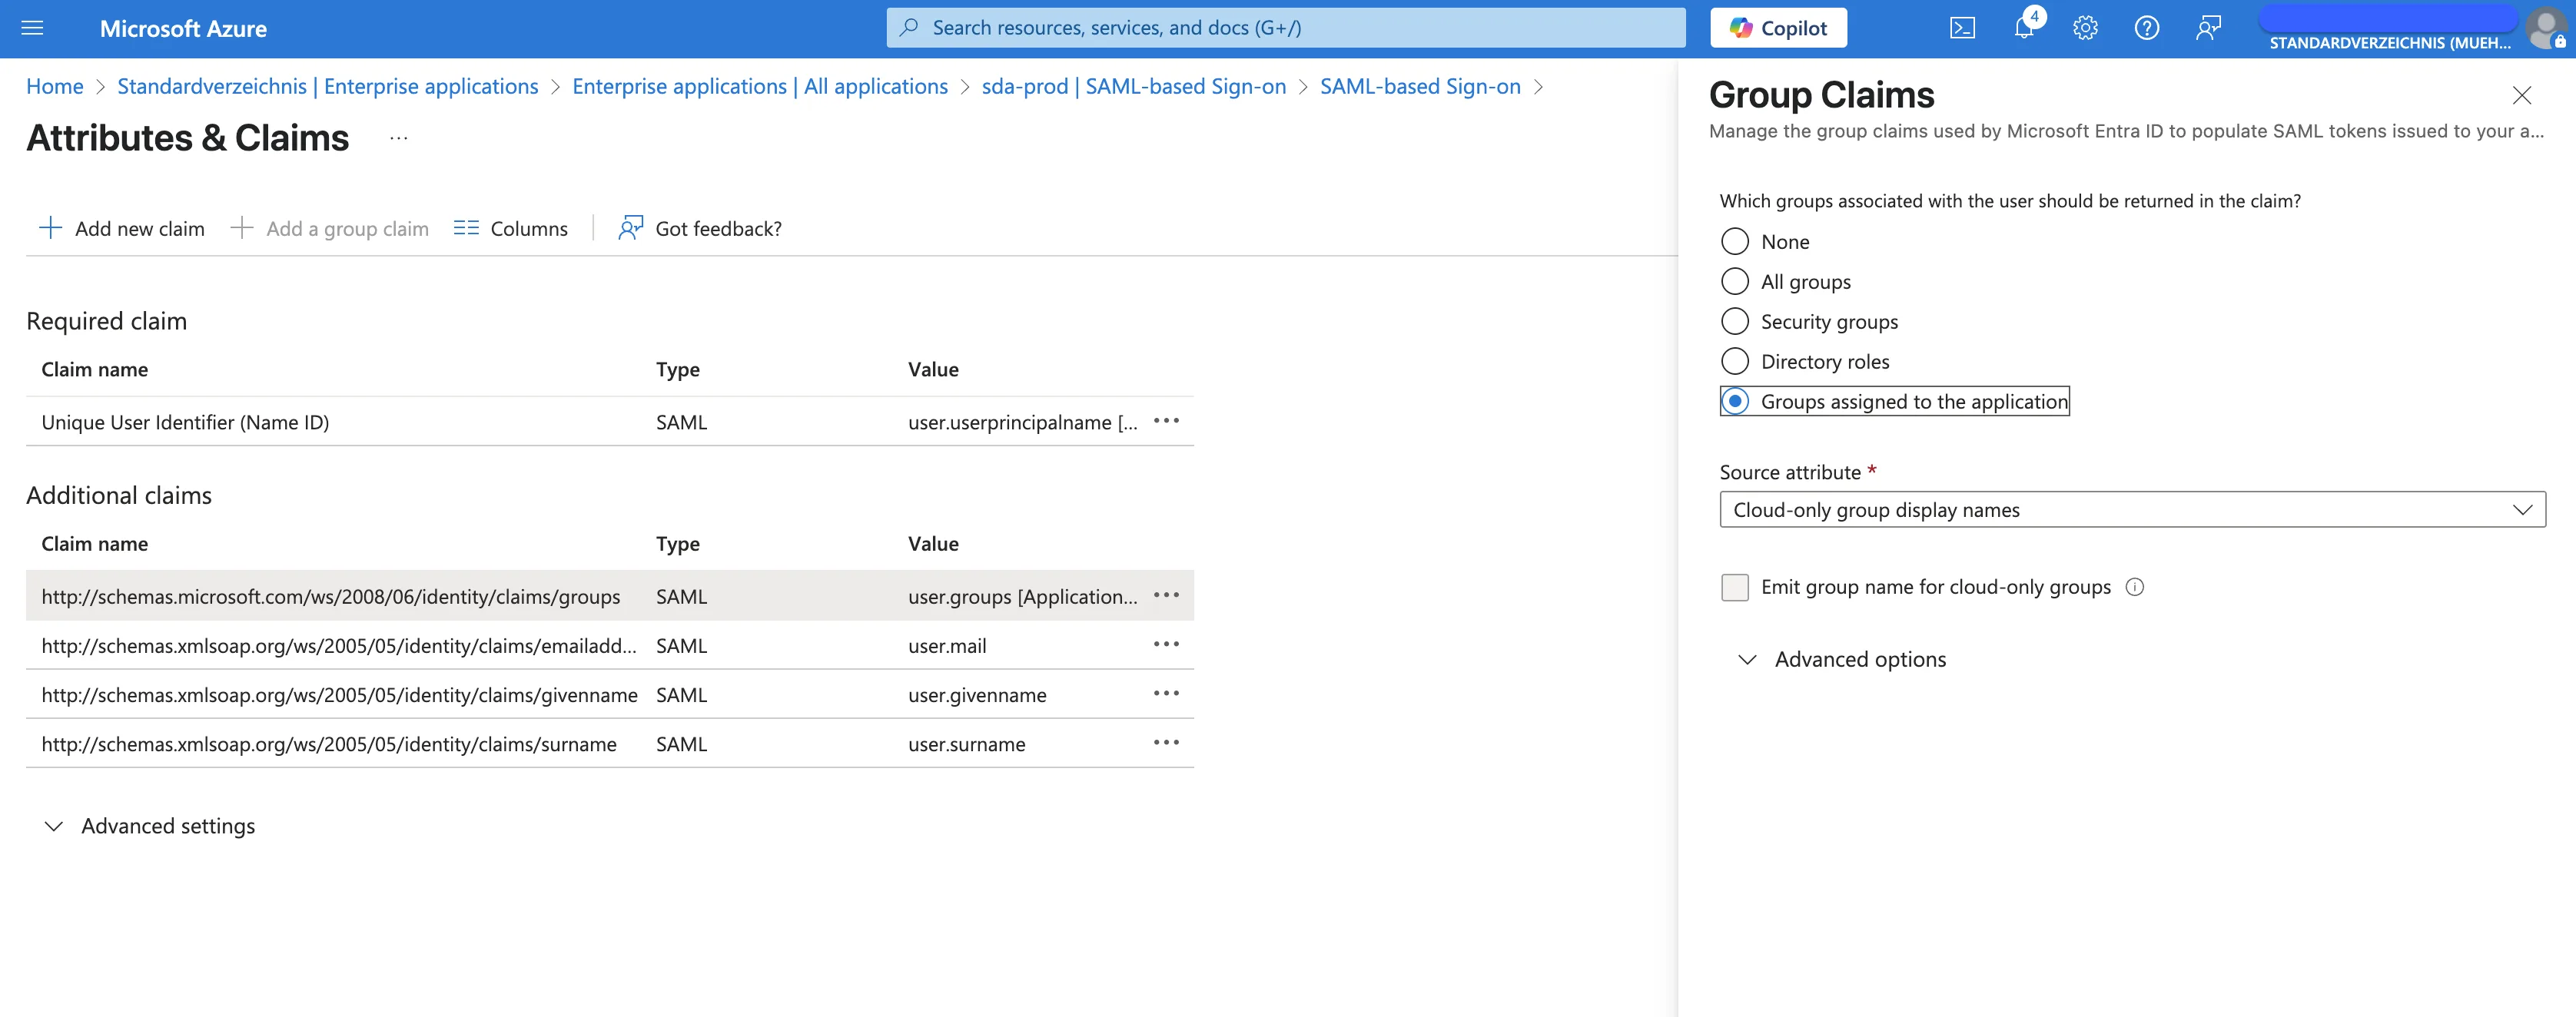
Einstellung des Benutzergruppen-Claims
Wenn Benutzergruppen in Active Directory / Entra verwaltet werden sollen, müssen die folgenden Einstellungen für den zugehörigen Claim vorgenommen werden:
Anforderungen an die Metadaten
Diese Attribute sollten Ihrem SEW-Ansprechpartner über ein XML-„Metadata“-Dokument im UTF-8-Zeichensatz bereitgestellt werden.
Das Namensbezeichner-Format muss auf Default (entspricht Persistent) gesetzt werden.
Konfigurationsoptionen
Die SAML-Integration unterstützt zwei Konfigurationsoptionen:
1. Bestehende (Nicht-SSO-)Benutzer migrieren
Diese Option legt fest, ob Benutzer, die sich über SSO anmelden, automatisch auf die SSO-Authentifizierung migriert werden.
Bei Aktivierung:
- Wenn ein Nicht-SSO-Benutzer mit derselben E-Mail-Adresse existiert, wird der Benutzer auf SSO migriert
- Eine Anmeldung mit Benutzername/Passwort ist nach der SSO-Anmeldung nicht mehr möglich
- Alle Benutzergruppen werden aus dem SSO-Benutzergruppen-Mapping zugewiesen
2. Benutzer in SEW verwalten
Diese Option gibt an, ob Benutzer und Benutzerrollen für diesen Identitätsanbieter innerhalb von SEW verwaltet werden.
Wenn eine Benutzerrolle das SSO-Mapping SSO_DEFAULT besitzt, wird diese Rolle neuen Benutzern automatisch zugewiesen!
Bei Aktivierung:
- SEW verwaltet Benutzer und Benutzerrollen intern
- Der Identitätsanbieter (IDP) muss keine Benutzergruppen übergeben
- Benutzer müssen in SEW angelegt werden, bevor sie sich anmelden können
- Es sei denn, es ist eine
SSO_DEFAULT-Benutzerrolle definiert!
- Es sei denn, es ist eine
- Benutzern müssen die entsprechenden Benutzerrollen zugewiesen sein
Benutzergruppen und Rollen-Mapping
Hinweis: Wenn SSO für das Mandantenkonto aktiviert ist, kann beim Bearbeiten bestehender Rollen ein SSO-Mapping auf Benutzerrollen angewendet werden.
Wenn SSO konfiguriert ist, können Benutzergruppen-Mappings des Identitätsanbieters automatisch auf entsprechende Benutzerrollen innerhalb von SEW angewendet werden, was die Benutzerverwaltung vereinfacht.