SSO tramite Azure Active Directory
Panoramica
Questa sezione illustra come configurare il Single Sign-On (SSO) per il vostro tenant SEW utilizzando Azure Active Directory—ora Microsoft Entra ID—tramite autenticazione basata su SAML. Vi guida attraverso i passaggi di configurazione necessari sia in SEW sia in Azure per abilitare una gestione delle identità sicura e centralizzata. SEW supporta anche altri provider di identità come Okta, oltre a qualsiasi servizio che implementi i protocolli standard SAML o OAuth. Se utilizzate un provider differente, contattate SEW per ulteriori indicazioni sull'integrazione.
Prerequisiti
Se siete un Enterprise Customer, contattate OrchestrationSuite-Support@sew-eurodrive.de affinché SEW predisponga l'integrazione con Azure AD prima di procedere con la configurazione.
Parametri SEW richiesti
Per configurare l'SSO tramite Azure AD, sono necessari i seguenti parametri SEW:
| Parametro | Valore |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://sew.eu1.sdaconsole.io |
| Relay State | https://sew.eu1.sdaconsole.io |
| Logout URL | https://sew.eu1.sdaconsole.io |
Durante l'integrazione possiamo fornirvi i certificati di firma e cifratura per SAML!
Attributi SAML richiesti
SEW richiede la configurazione dei seguenti attributi SAML:
I User Groups non sono obbligatori se per l'IDP è attiva l'opzione Manage Users in SEW.
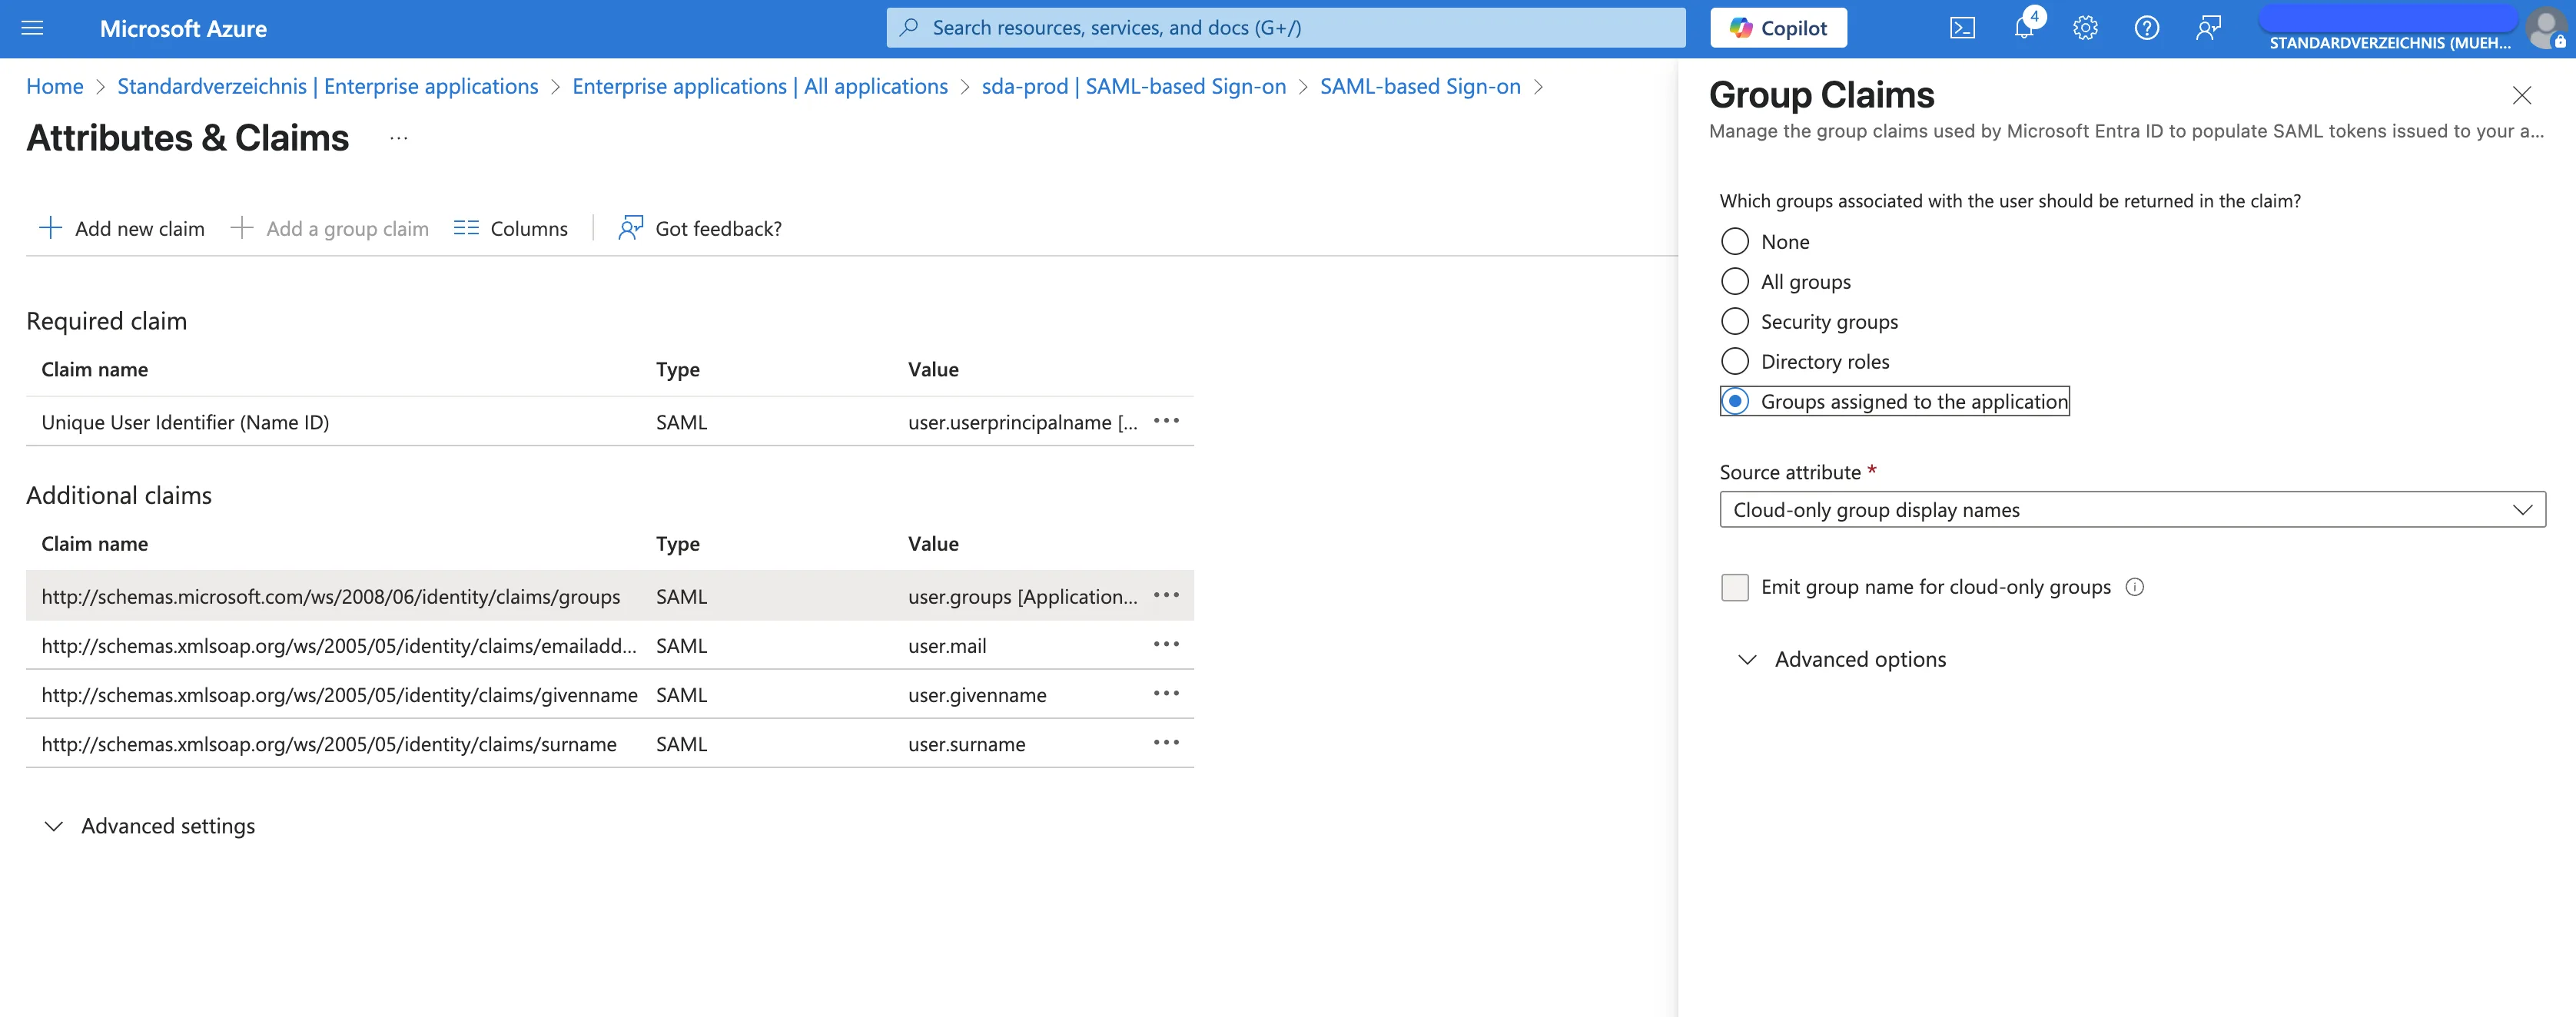
Impostazione del claim User Groups
Se i User Groups devono essere gestiti in Active Directory / Entra, è necessario fornire le seguenti impostazioni per il claim corrispondente:
Requisiti dei metadati
Questi attributi devono essere condivisi con il vostro referente SEW tramite un documento XML "Metadata" utilizzando il set di caratteri UTF-8.
Il Name identifier format deve essere impostato su Default (equivalente a Persistent).
Opzioni di configurazione
L'integrazione SAML supporta due opzioni di configurazione:
1. Migrazione degli utenti esistenti (non SSO)
Questa opzione determina se gli utenti che accedono tramite SSO vengono migrati automaticamente all'autenticazione SSO.
Quando è attivata:
- Se esiste un utente non SSO con lo stesso indirizzo email, l'utente verrà migrato a SSO
- Dopo l'accesso tramite SSO non sarà più possibile effettuare il login con nome utente/password
- Tutti i gruppi utente vengono assegnati in base alla mappatura SSO-User Group
2. Manage Users in SEW
Questa opzione specifica se gestire gli utenti e i ruoli utente all'interno di SEW per questo provider di identità.
Se un ruolo utente ha una mappatura SSO SSO_DEFAULT, tale ruolo viene assegnato automaticamente ai nuovi utenti!
Quando è attivata:
- SEW gestirà internamente gli utenti e i ruoli utente
- L'Identity Provider (IDP) non deve trasmettere i gruppi utente
- Gli utenti devono essere creati in SEW prima di poter effettuare il login
- Tranne nel caso in cui sia definito un ruolo utente
SSO_DEFAULT!
- Tranne nel caso in cui sia definito un ruolo utente
- Agli utenti devono essere associati i ruoli utente appropriati
User Groups e mappatura dei ruoli
Nota: se l'SSO è abilitato per l'account tenant, è possibile applicare una mappatura SSO ai ruoli utente durante la modifica dei ruoli esistenti.
Quando l'SSO è configurato, le mappature dei gruppi utente provenienti dal provider di identità possono essere applicate automaticamente ai corrispondenti ruoli utente all'interno di SEW, semplificando il processo di gestione degli utenti.