SSO via Azure Active Directory
Vue d'ensemble
Cette section explique comment configurer l'authentification unique (SSO) pour votre tenant SEW à l'aide d'Azure Active Directory — désormais Microsoft Entra ID — via une authentification basée sur SAML. Elle vous guide à travers les étapes de configuration requises dans SEW et dans Azure afin d'activer une gestion des identités sécurisée et centralisée. SEW prend également en charge d'autres fournisseurs d'identité tels qu'Okta, ainsi que tout service implémentant les protocoles standards SAML ou OAuth. Si vous utilisez un autre fournisseur, veuillez contacter SEW pour obtenir des conseils complémentaires sur l'intégration.
Prérequis
Si vous êtes un client Enterprise, veuillez contacter OrchestrationSuite-Support@sew-eurodrive.de afin que SEW prépare l'intégration Azure AD avant de procéder à la configuration.
Paramètres SEW requis
Pour mettre en place le SSO via Azure AD, vous aurez besoin des paramètres SEW suivants :
| Paramètre | Valeur |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://sew.eu1.sdaconsole.io |
| Relay State | https://sew.eu1.sdaconsole.io |
| Logout URL | https://sew.eu1.sdaconsole.io |
Lors de l'intégration, nous pouvons vous fournir les certificats de signature et de chiffrement pour SAML !
Attributs SAML requis
SEW nécessite la configuration des attributs SAML suivants :
| Attribut SEW | Attribut SAML |
| Groupes d'utilisateurs* | http://schemas.microsoft.com/ws/2008/06/identity/claims/groups |
| http://schemas.xmlsoap.org/ws/2005/05/identity/claims/emailaddress | |
| Nom | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/surname |
| Prénom | http://schemas.xmlsoap.org/ws/2005/05/identity/claims/givenname |
Les groupes d'utilisateurs ne sont pas obligatoires si l'option Manage Users in SEW est active pour l'IDP.
Paramétrage de la revendication « User Groups »
Si les groupes d'utilisateurs doivent être gérés dans Active Directory / Entra, les paramètres suivants doivent être définis pour la revendication correspondante :
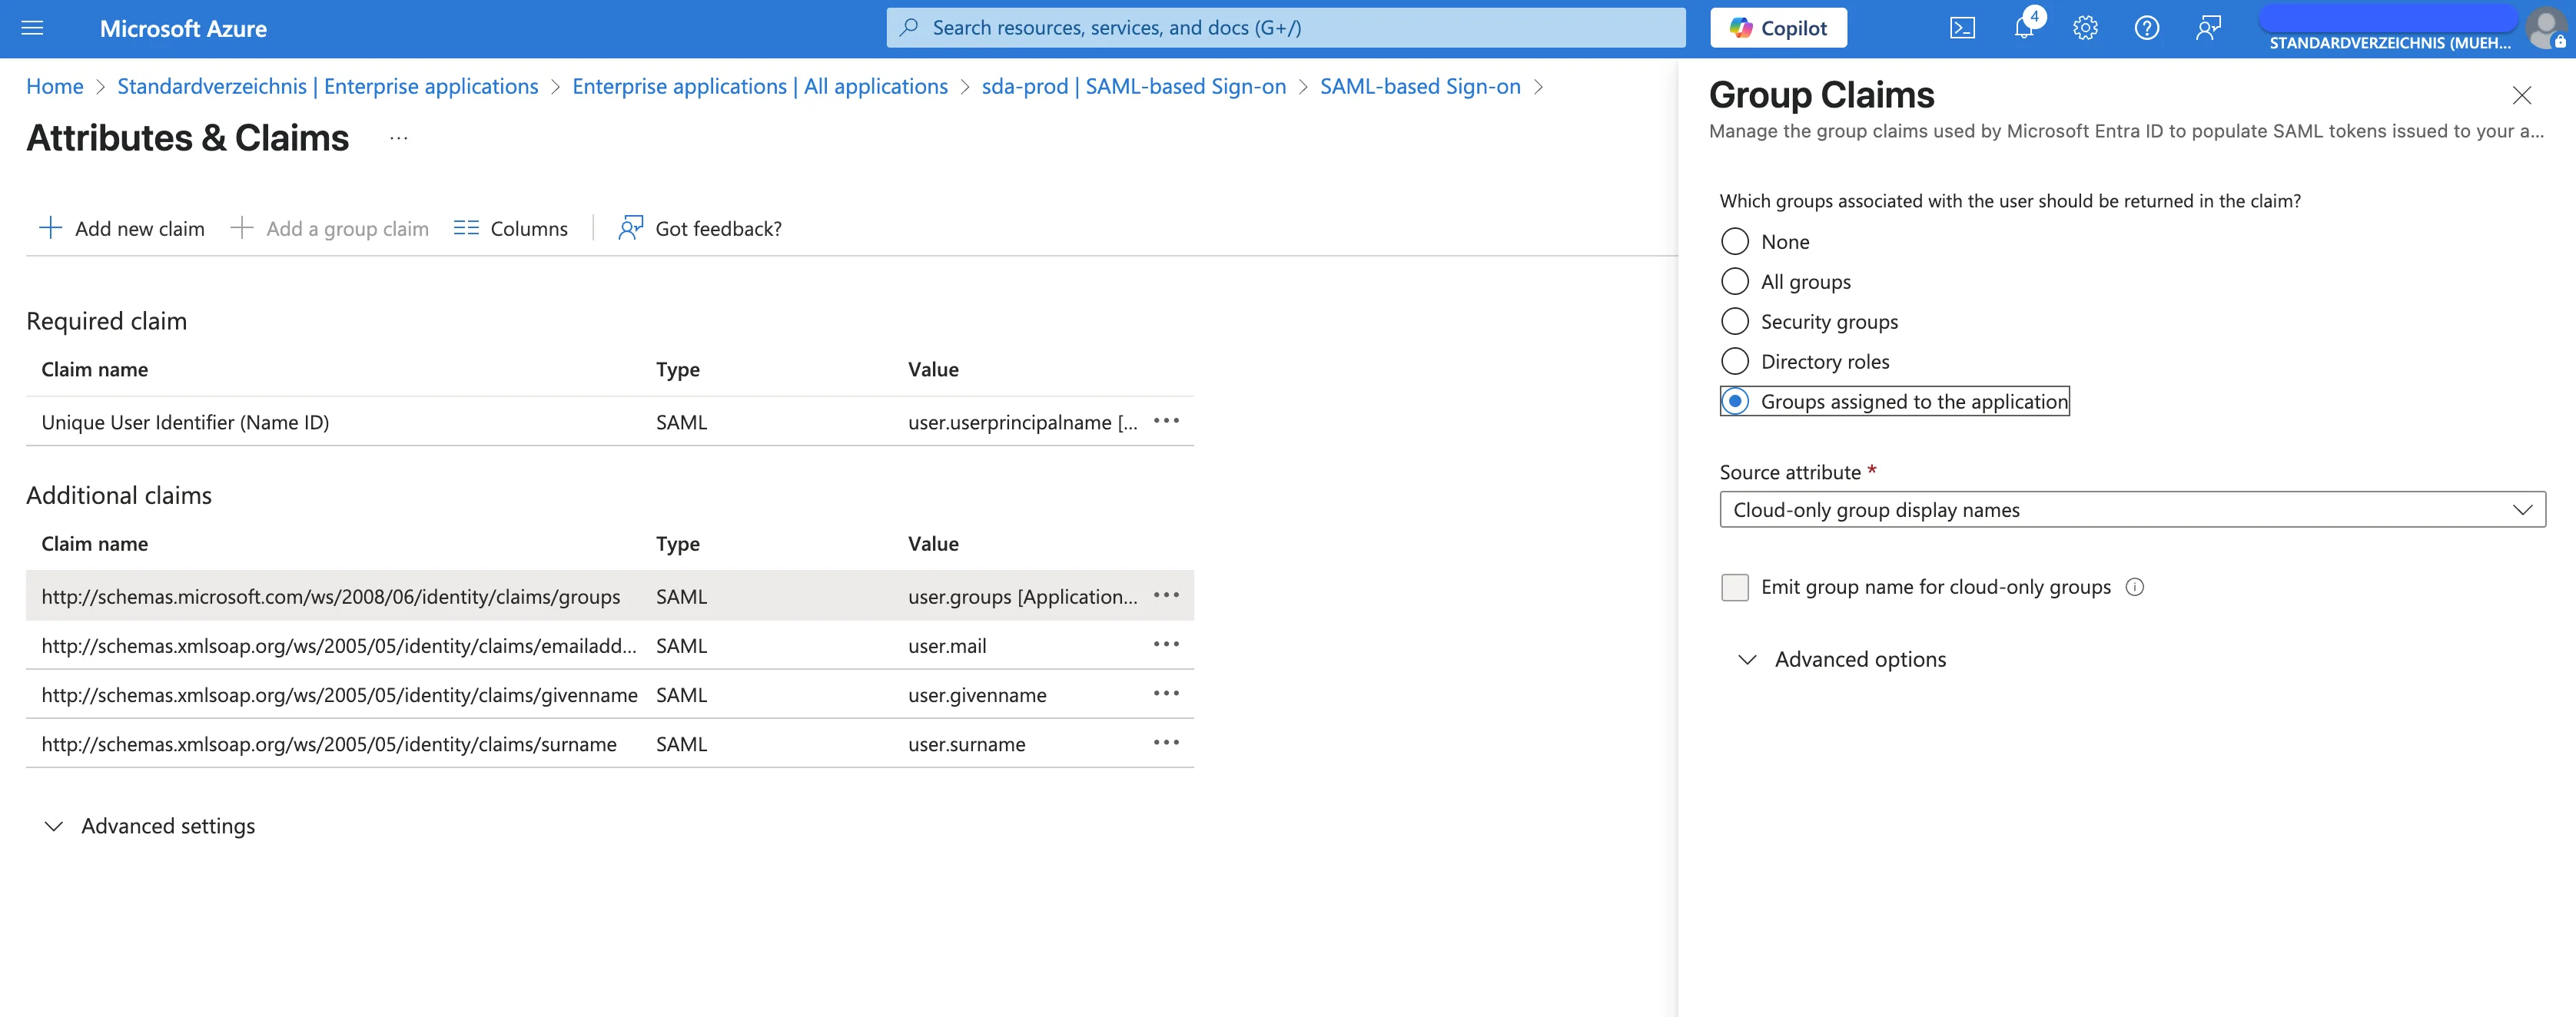
Exigences relatives aux métadonnées
Ces attributs doivent être communiqués à votre interlocuteur SEW via un document XML « Metadata » utilisant le jeu de caractères UTF-8.
Le format d'identifiant de nom (Name identifier format) doit être défini sur Default (équivalent à Persistent).
Options de configuration
L'intégration SAML prend en charge deux options de configuration :
1. Migrer les utilisateurs existants (non-SSO)
Cette option détermine si les utilisateurs se connectant via SSO sont automatiquement migrés vers l'authentification SSO.
Lorsqu'elle est activée :
- Si un utilisateur non-SSO existe pour la même adresse e-mail, l'utilisateur sera migré vers le SSO
- La connexion par nom d'utilisateur/mot de passe ne sera plus possible après une connexion SSO
- Tous les groupes d'utilisateurs sont attribués à partir du mappage SSO / groupes d'utilisateurs
2. Gérer les utilisateurs dans SEW
Cette option indique s'il convient de gérer les utilisateurs et les rôles d'utilisateur au sein de SEW pour ce fournisseur d'identité.
Si un rôle d'utilisateur possède un mappage SSO SSO_DEFAULT, ce rôle est automatiquement attribué aux nouveaux utilisateurs !
Lorsqu'elle est activée :
- SEW gère les utilisateurs et les rôles d'utilisateur en interne
- Le fournisseur d'identité (IDP) n'a pas besoin de transmettre les groupes d'utilisateurs
- Les utilisateurs doivent être créés dans SEW avant de pouvoir se connecter
- Sauf si un rôle d'utilisateur
SSO_DEFAULTest défini !
- Sauf si un rôle d'utilisateur
- Les utilisateurs doivent disposer des rôles d'utilisateur appropriés
Groupes d'utilisateurs et mappage des rôles
Note : Si le SSO est activé pour le compte du tenant, un mappage SSO peut être appliqué aux rôles d'utilisateur lors de la modification de rôles existants.
Lorsque le SSO est configuré, les mappages de groupes d'utilisateurs provenant du fournisseur d'identité peuvent être appliqués automatiquement aux rôles d'utilisateur correspondants dans SEW, ce qui simplifie le processus de gestion des utilisateurs.