Azure Active Directory による SSO
概要
このセクションでは、SAML ベースの認証を使用して、Azure Active Directory(現 Microsoft Entra ID)経由で SEW テナントのシングルサインオン(SSO)を構成する方法について説明します。安全かつ一元的な ID 管理を実現するために必要な、SEW と Azure 双方での設定手順をご案内します。SEW は Okta などの他の ID プロバイダーや、標準的な SAML または OAuth プロトコルを実装するあらゆるサービスにも対応しています。別のプロバイダーをご利用の場合は、統合に関する詳細なご案内について SEW までお問い合わせください。
前提条件
エンタープライズカスタマーの場合は、セットアップを進める前に OrchestrationSuite-Support@sew-eurodrive.de までご連絡いただき、SEW が Azure AD 統合の準備を行えるようにしてください。
必要な SEW パラメータ
Azure AD による SSO を設定するには、次の SEW パラメータが必要です。
| パラメータ | 値 |
| Entity ID | urn:amazon:cognito:sp:eu-west-1_RIyybpweM |
| Reply URL | https://auth.eu1.sdaconsole.io/saml2/idpresponse |
| Sign on URL | https://sew.eu1.sdaconsole.io |
| Relay State | https://sew.eu1.sdaconsole.io |
| Logout URL | https://sew.eu1.sdaconsole.io |
統合作業の際には、SAML 用の署名証明書および暗号化証明書をご提供できます。
必要な SAML 属性
SEW では、次の SAML 属性を構成する必要があります。
IDP に対して Manage Users in SEW が有効になっている場合、User Groups は必須ではありません。
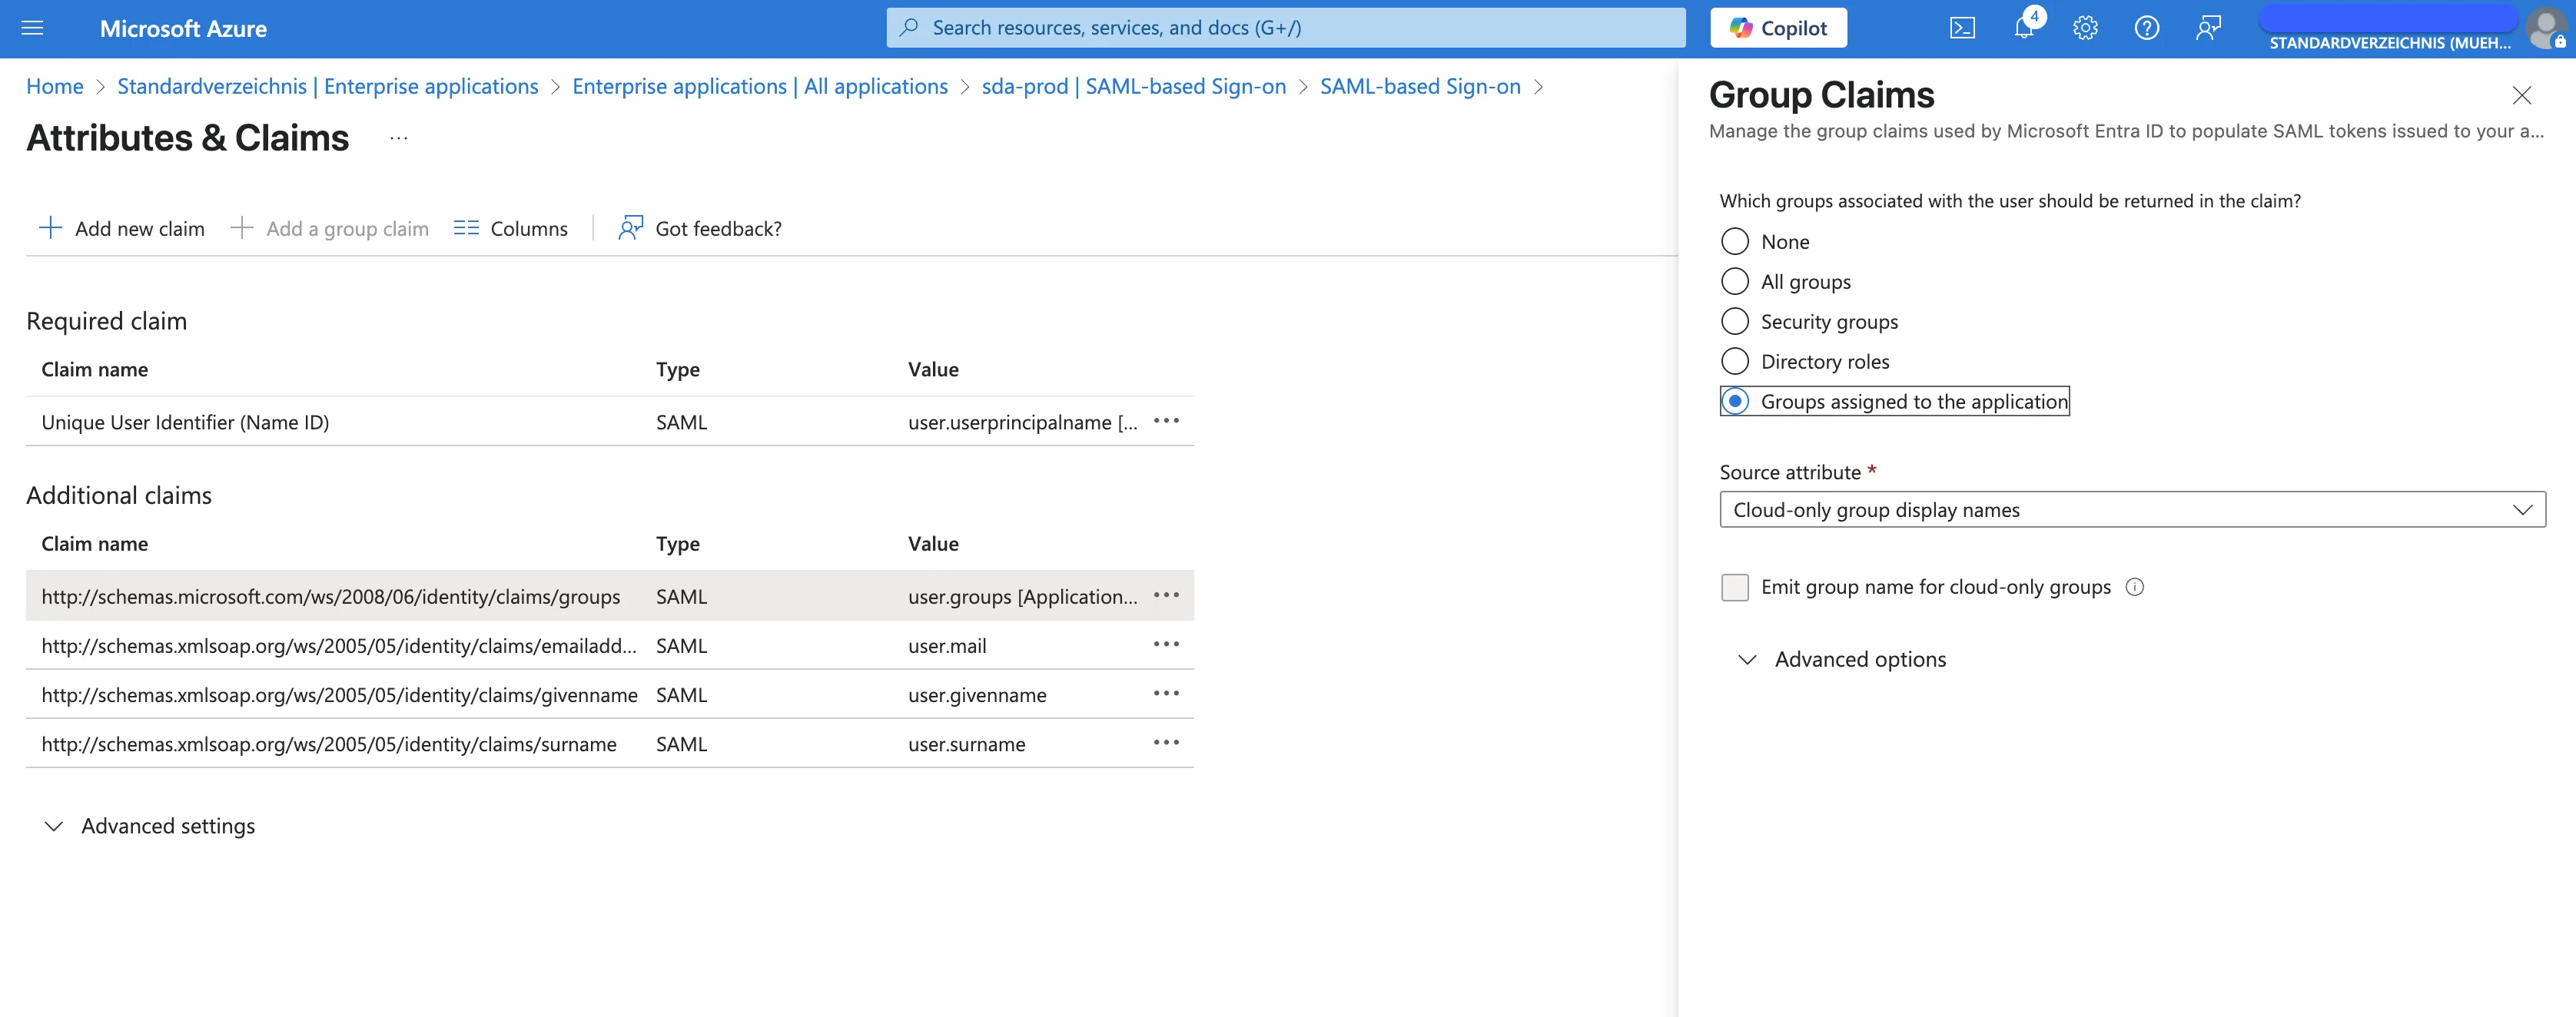
User Groups クレームの設定
User Groups を Active Directory / Entra で管理する場合は、該当するクレームについて次の設定を行う必要があります。
メタデータの要件
これらの属性は、UTF-8 文字セットを使用した XML「メタデータ」ドキュメントとして、SEW の担当者に共有してください。
Name identifier format は Default(Persistent と同等)に設定する必要があります。
構成オプション
SAML 統合では、2 つの構成オプションがサポートされています。
1. 既存(非 SSO)ユーザーの移行
このオプションは、SSO 経由でログインしたユーザーを自動的に SSO 認証へ移行するかどうかを決定します。
有効な場合:
- 同じメールアドレスの非 SSO ユーザーが存在する場合、そのユーザーは SSO に移行されます
- SSO ログイン後は、ユーザー名/パスワードによるログインができなくなります
- すべてのユーザーグループが SSO-User Group マッピングから割り当てられます
2. SEW でのユーザー管理
このオプションは、この ID プロバイダーについて、ユーザーおよびユーザーロールを SEW 内で管理するかどうかを指定します。
ユーザーロールに SSO マッピング SSO_DEFAULT が設定されている場合、このロールは新規ユーザーに自動的に割り当てられます。
有効な場合:
- SEW がユーザーおよびユーザーロールを内部で管理します
- ID プロバイダー(IDP)はユーザーグループを渡す必要がありません
- ユーザーはログインする前に SEW で作成されている必要があります
- ただし、
SSO_DEFAULTユーザーロールが定義されている場合を除きます。
- ただし、
- ユーザーには適切なユーザーロールが割り当てられている必要があります
ユーザーグループとロールのマッピング
注: テナントアカウントで SSO が有効になっている場合、既存のロールを編集する際に、ユーザーロールへ SSO マッピングを適用できます。
SSO が構成されている場合、ID プロバイダーからのユーザーグループマッピングを SEW 内の対応するユーザーロールへ自動的に適用でき、ユーザー管理プロセスを効率化できます。