Journaux d'audit
Vue d'ensemble
Les journaux d'audit fournissent un enregistrement centralisé et inviolable de chaque action pertinente pour la sécurité qui se produit au sein de votre locataire SEW. Ils capturent les événements relatifs aux utilisateurs, aux appareils, aux projets, aux pipelines et aux services de la plateforme, vous offrant une traçabilité complète : qui a fait quoi, quand et depuis où.
En tant que composant du Security Hub, les journaux d'audit fonctionnent conjointement avec Vaults & Secrets afin de garantir que votre environnement opérationnel reste transparent, conforme et entièrement auditable. Chaque entrée de journal comprend des métadonnées clés telles que l'horodatage, l'acteur, le type d'action, la ressource concernée et le résultat, permettant aux équipes d'investiguer les modifications, de soutenir la réponse aux incidents, de satisfaire aux exigences de conformité et de maintenir un niveau de sécurité élevé dans l'ensemble de leurs flux de travail d'automatisation industrielle.
Les journaux d'audit peuvent être filtrés, consultés et exportés en vue d'une analyse plus approfondie, ce qui en fait un composant essentiel d'opérations sécurisées, gouvernées et responsables dans SEW.
Utilisation des journaux d'audit
La SEW OrchestrationSuite prend également en charge l'audit des activités de la plateforme via la section Audit Logs du Security Hub.
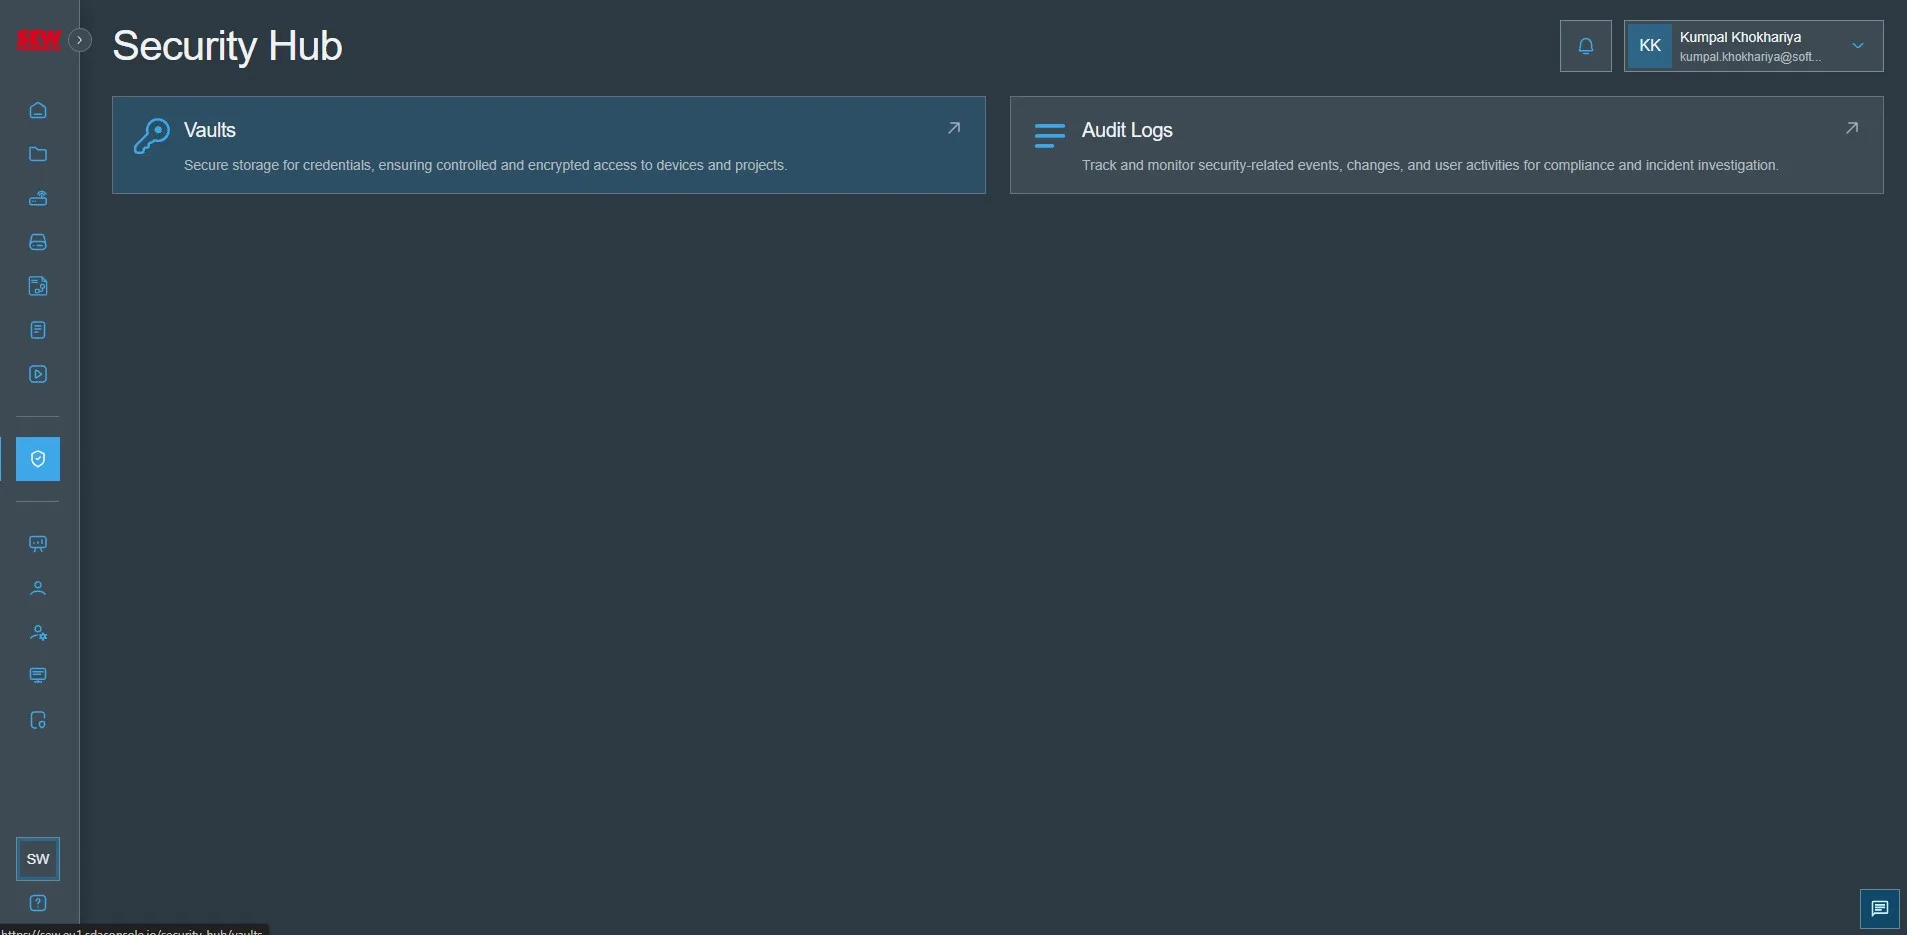
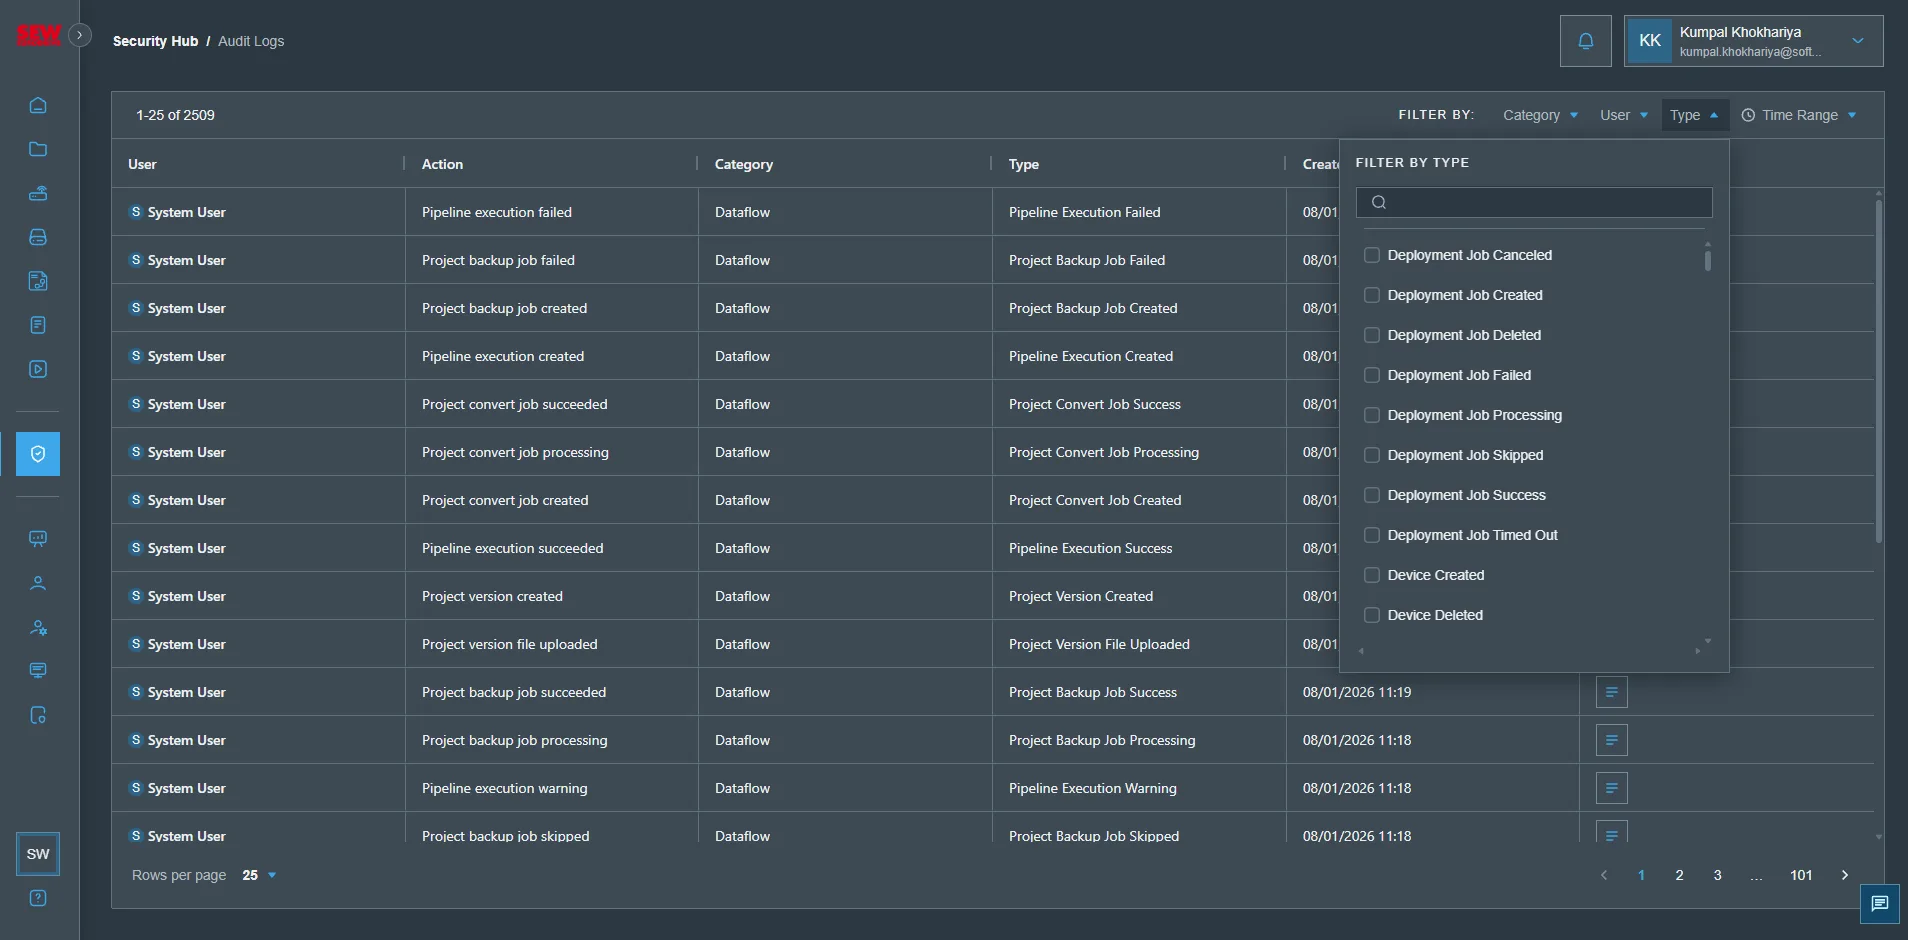
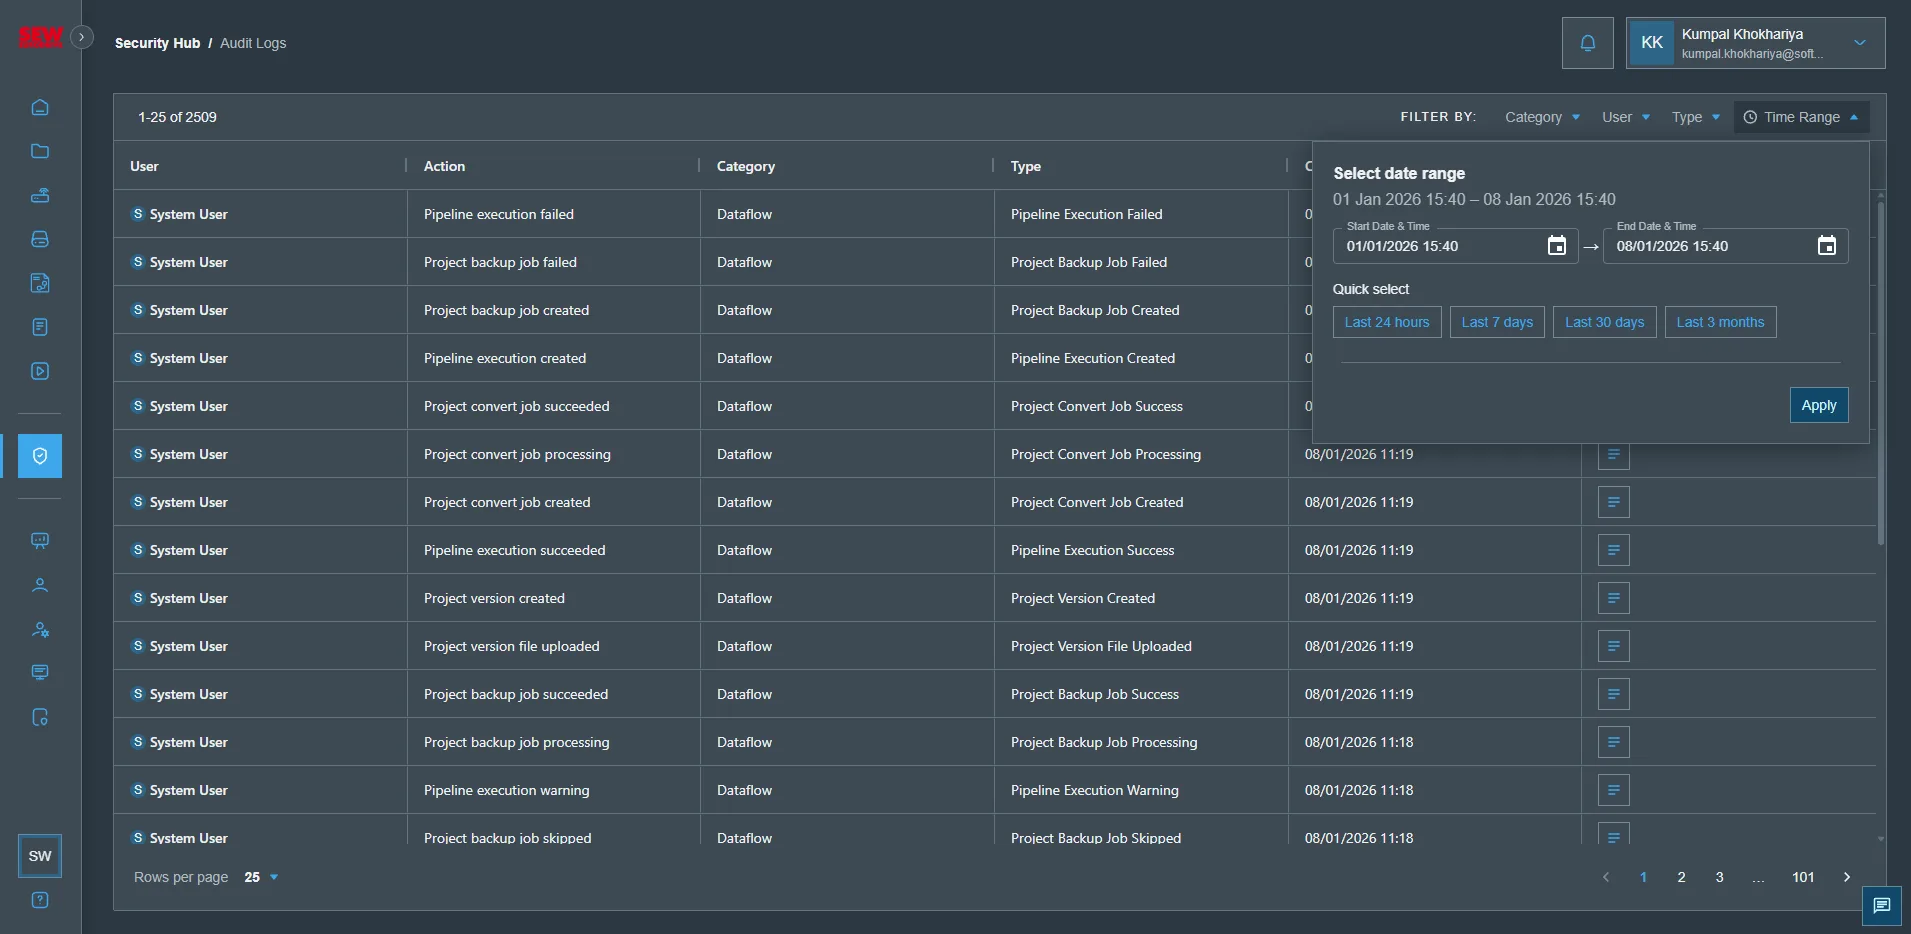
- Accédez au Security Hub et cliquez sur le lien Audit Logs
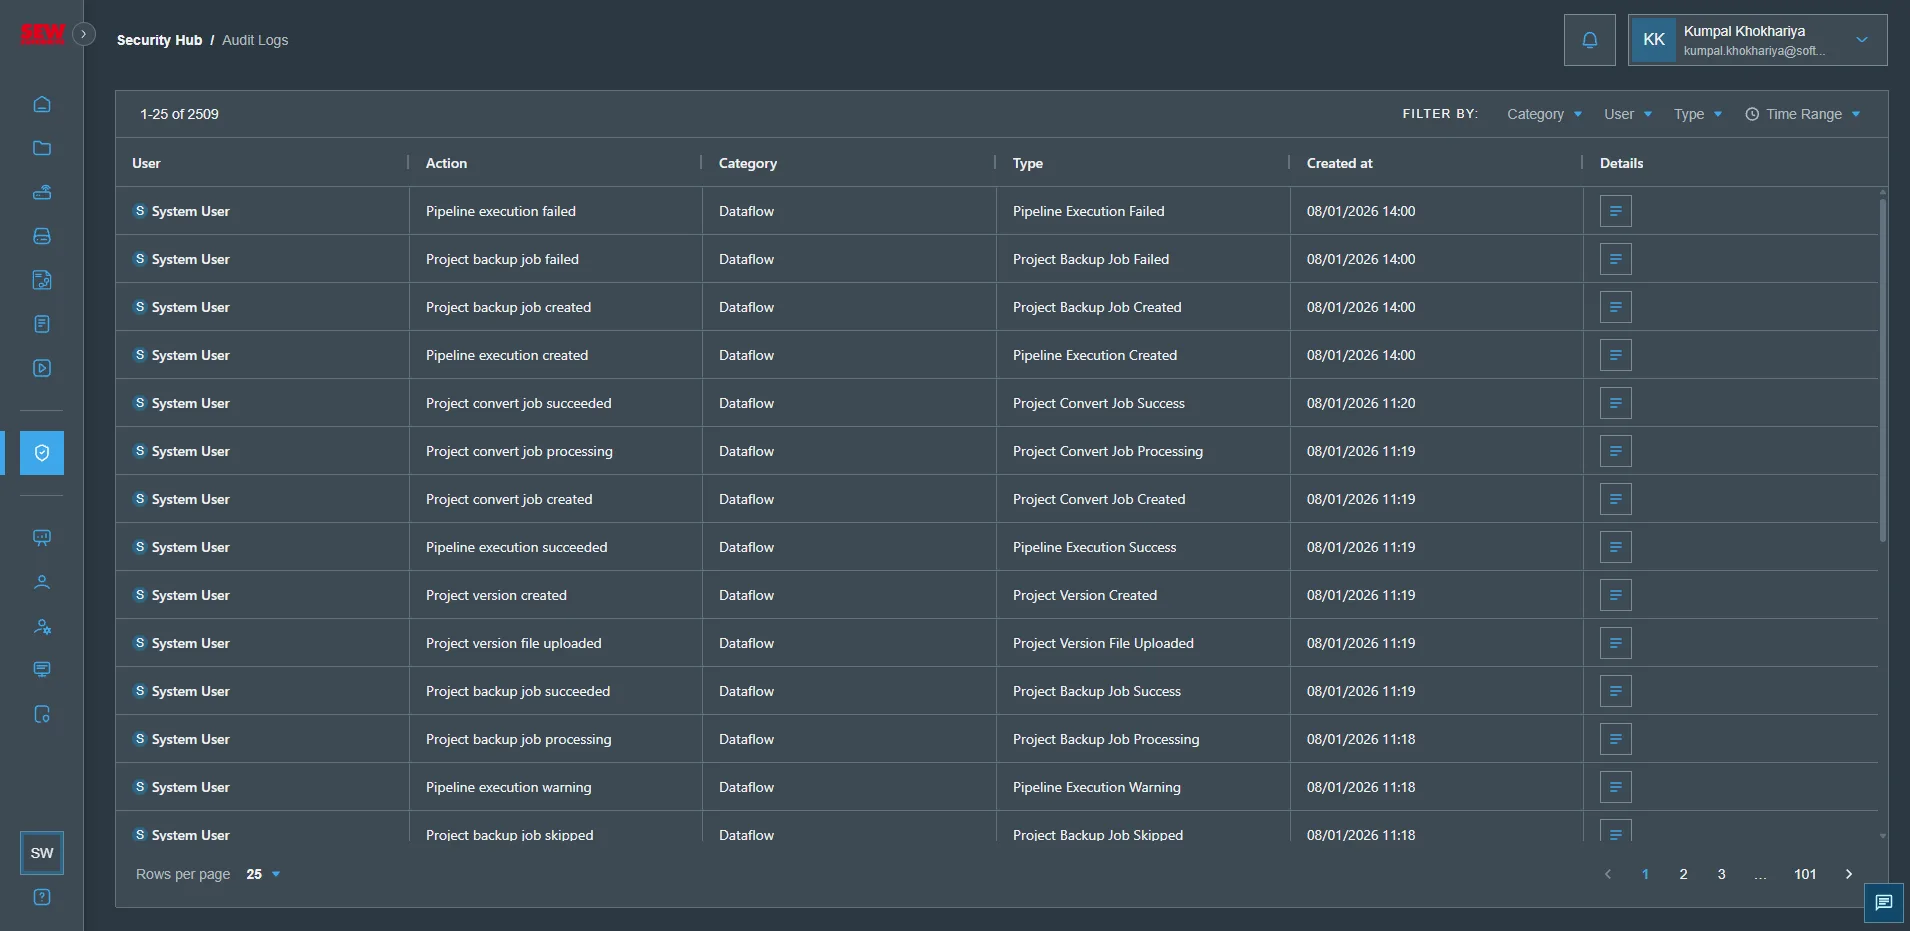
- Vous verrez les journaux des activités des utilisateurs dans la SEW OrchestrationSuite
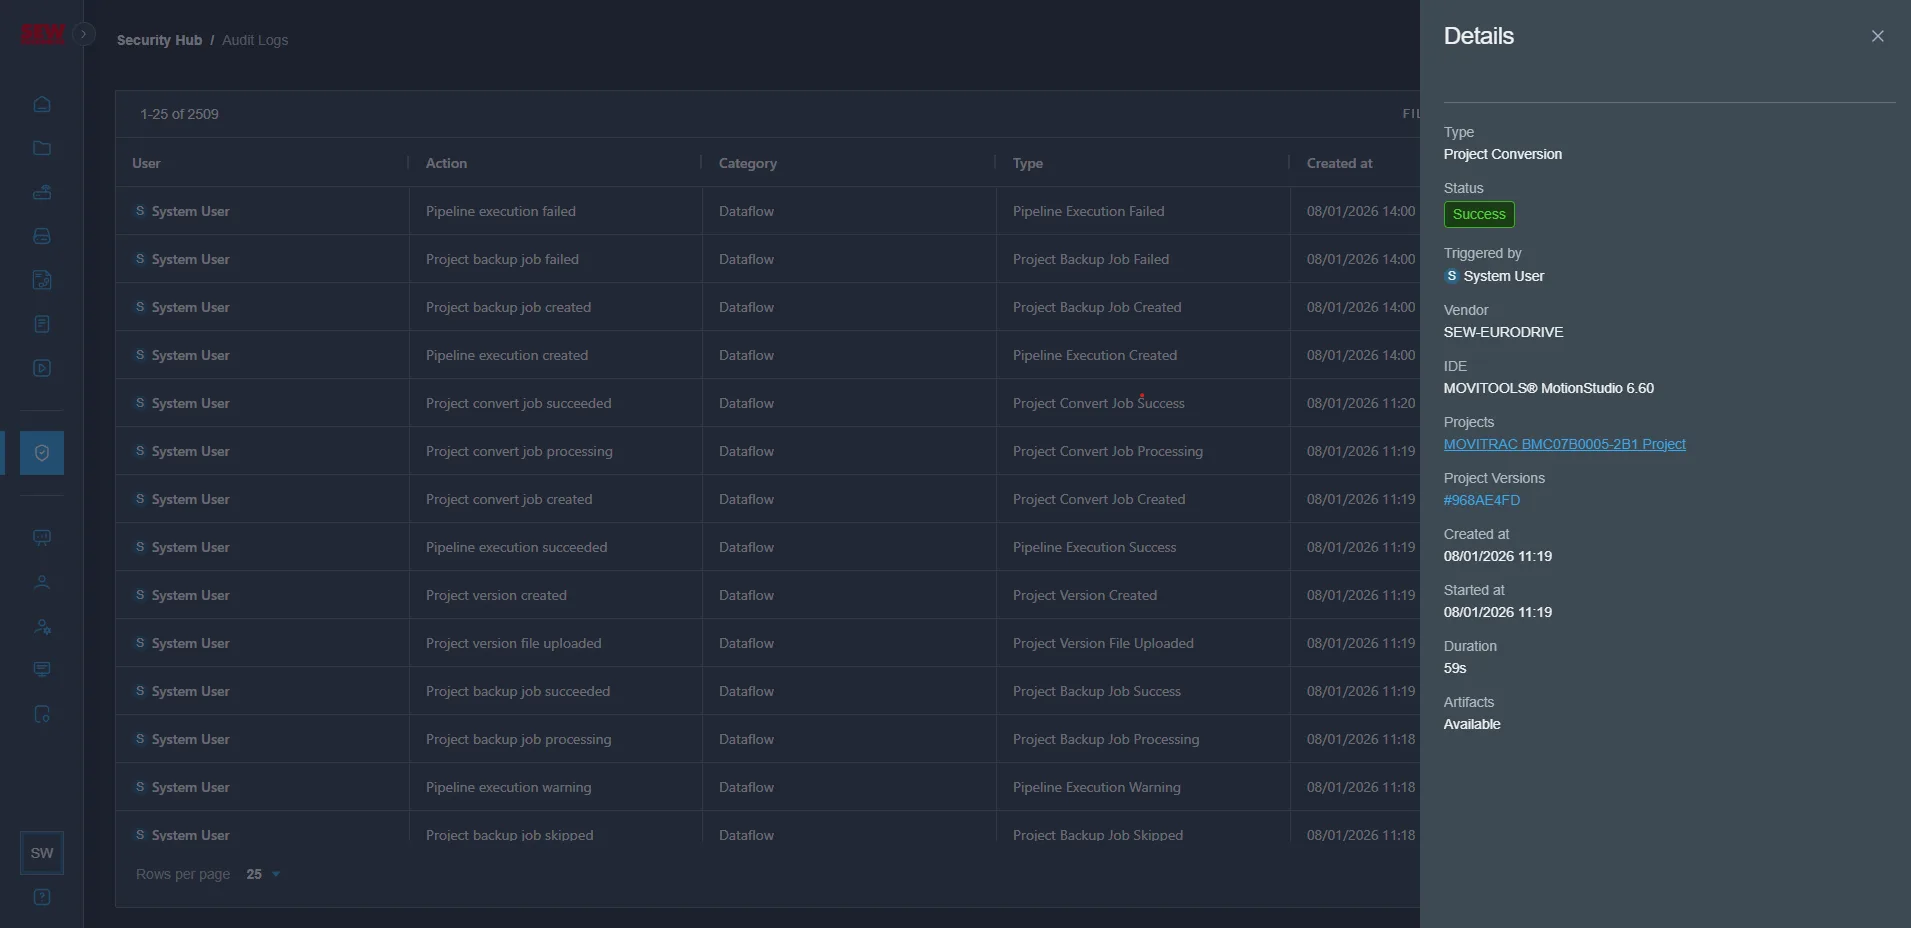
- En cliquant sur
Details, vous pouvez consulter un journal détaillé de l'activité concernée
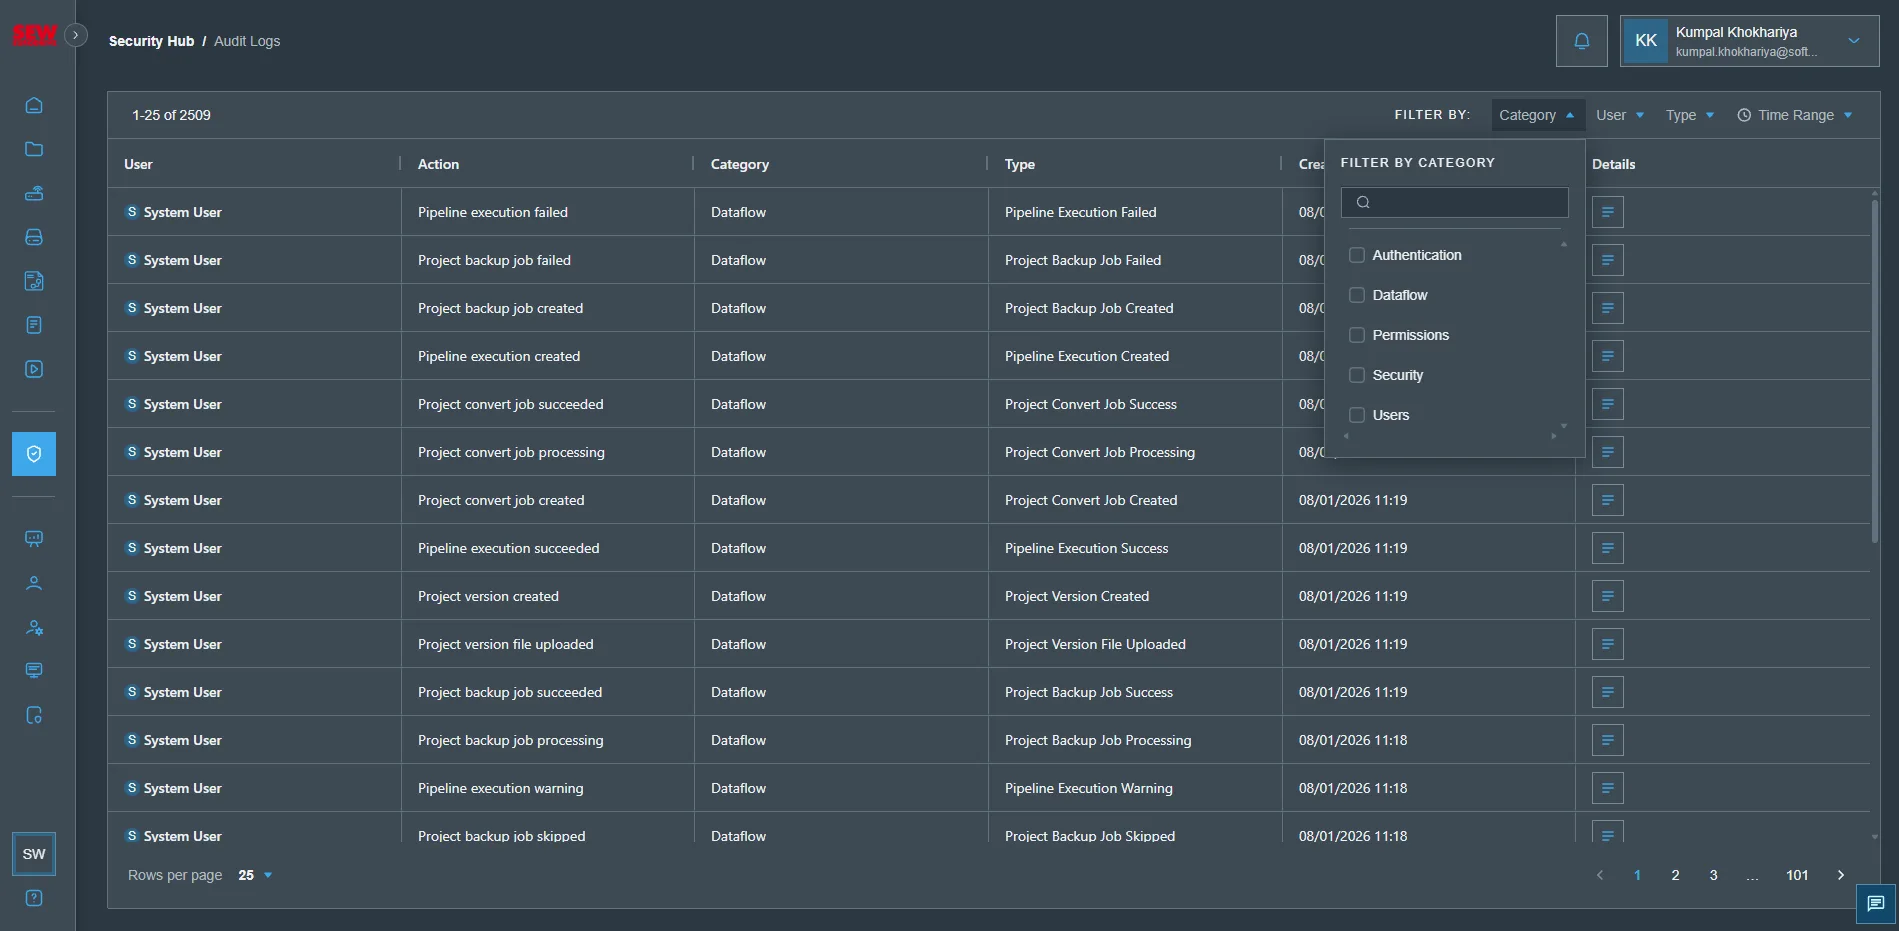
- Vous pouvez également filtrer les journaux par catégorie de journal, par type de journal ou par plage temporelle.
Cette fonctionnalité est actuellement en cours de développement et certaines activités des utilisateurs ne sont pas encore journalisées dans la SEW OrchestrationSuite.