Granskningsloggar
Översikt
Granskningsloggar tillhandahåller en centraliserad, manipuleringsskyddad dokumentation av varje säkerhetsrelevant åtgärd som sker inom din SEW-tenant. De registrerar händelser för användare, enheter, projekt, pipelines och plattformstjänster – vilket ger dig fullständig spårbarhet över vem som gjorde vad, när och varifrån.
Som en del av Security Hub fungerar granskningsloggar tillsammans med Vaults & Secrets för att säkerställa att din operativa miljö förblir transparent, regelefterlevande och fullt granskningsbar. Varje loggpost innehåller viktiga metadata såsom tidsstämpel, aktör, åtgärdstyp, påverkad resurs och resultat, vilket gör det möjligt för team att utreda ändringar, stödja incidenthantering, uppfylla regelefterlevnadskrav och upprätthålla en hög säkerhetsnivå i sina industriella automationsarbetsflöden.
Granskningsloggar kan filtreras, visas och exporteras för djupare analys, vilket gör dem till en väsentlig komponent i säker, styrd och ansvarsfull drift i SEW.
Använda granskningsloggar
SEW OrchestrationSuite stöder även granskning av aktiviteterna i plattformen via avsnittet Audit Logs i Security Hub.
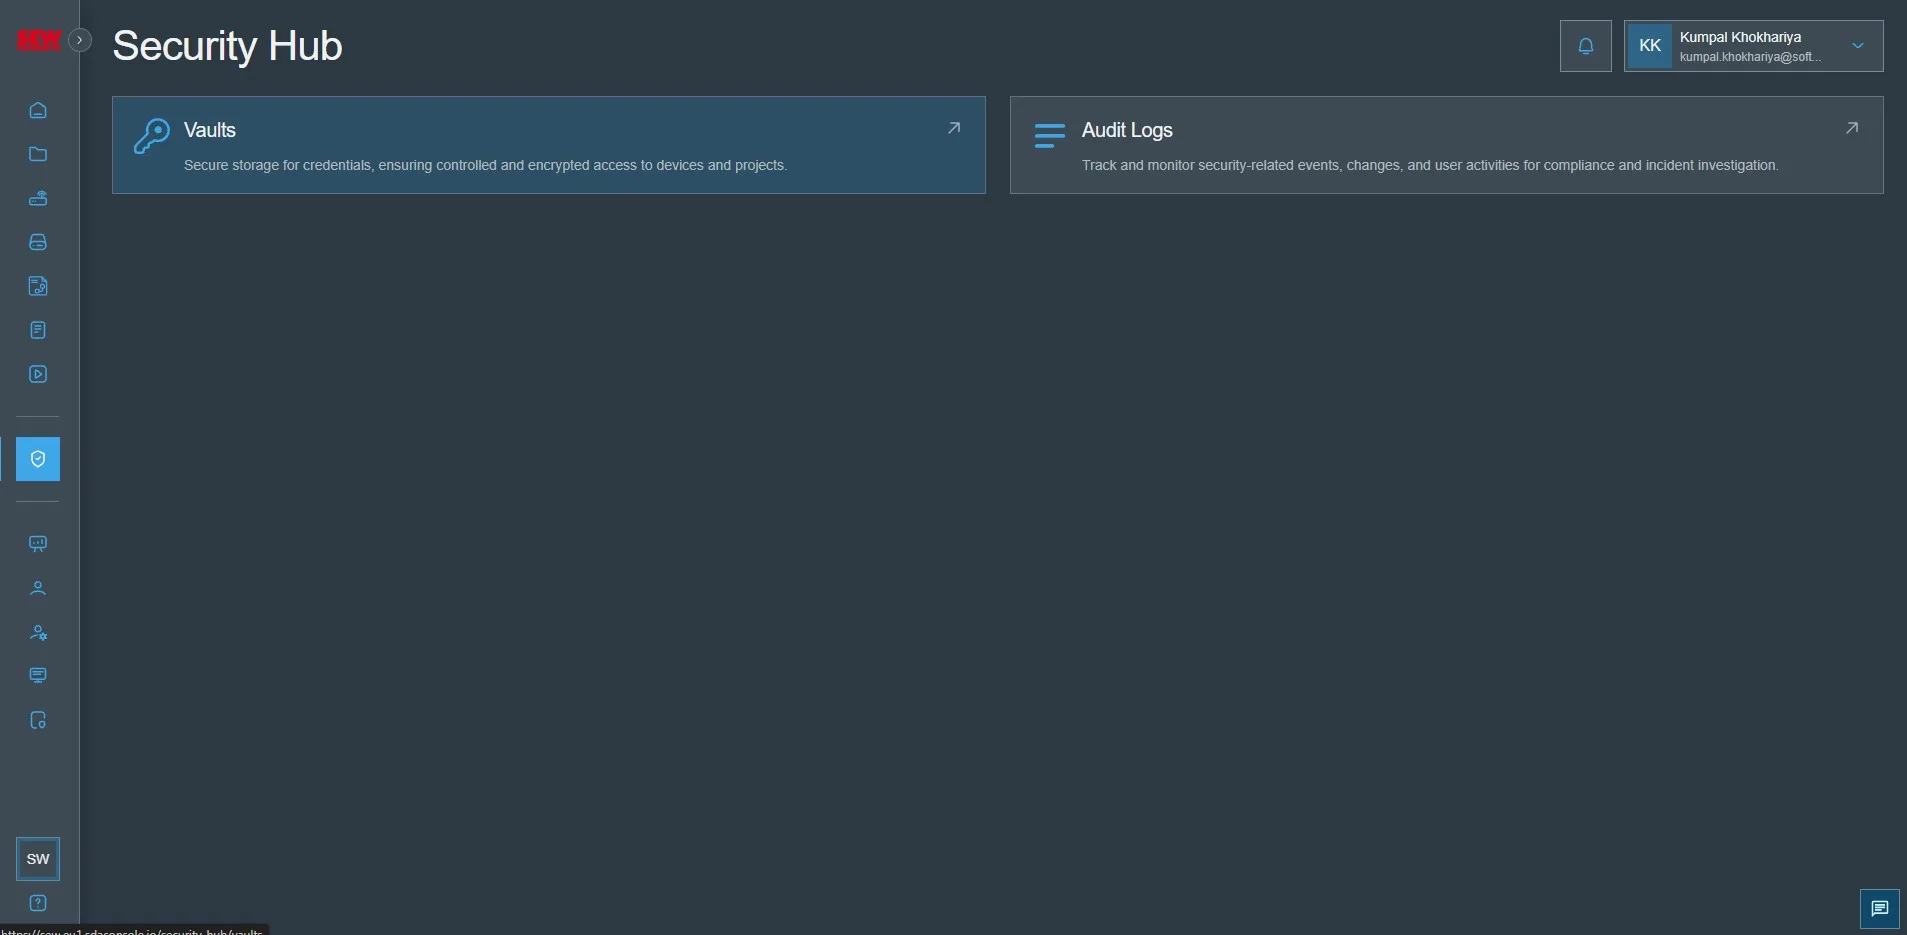
- Gå till Security Hub och klicka på länken Audit Logs
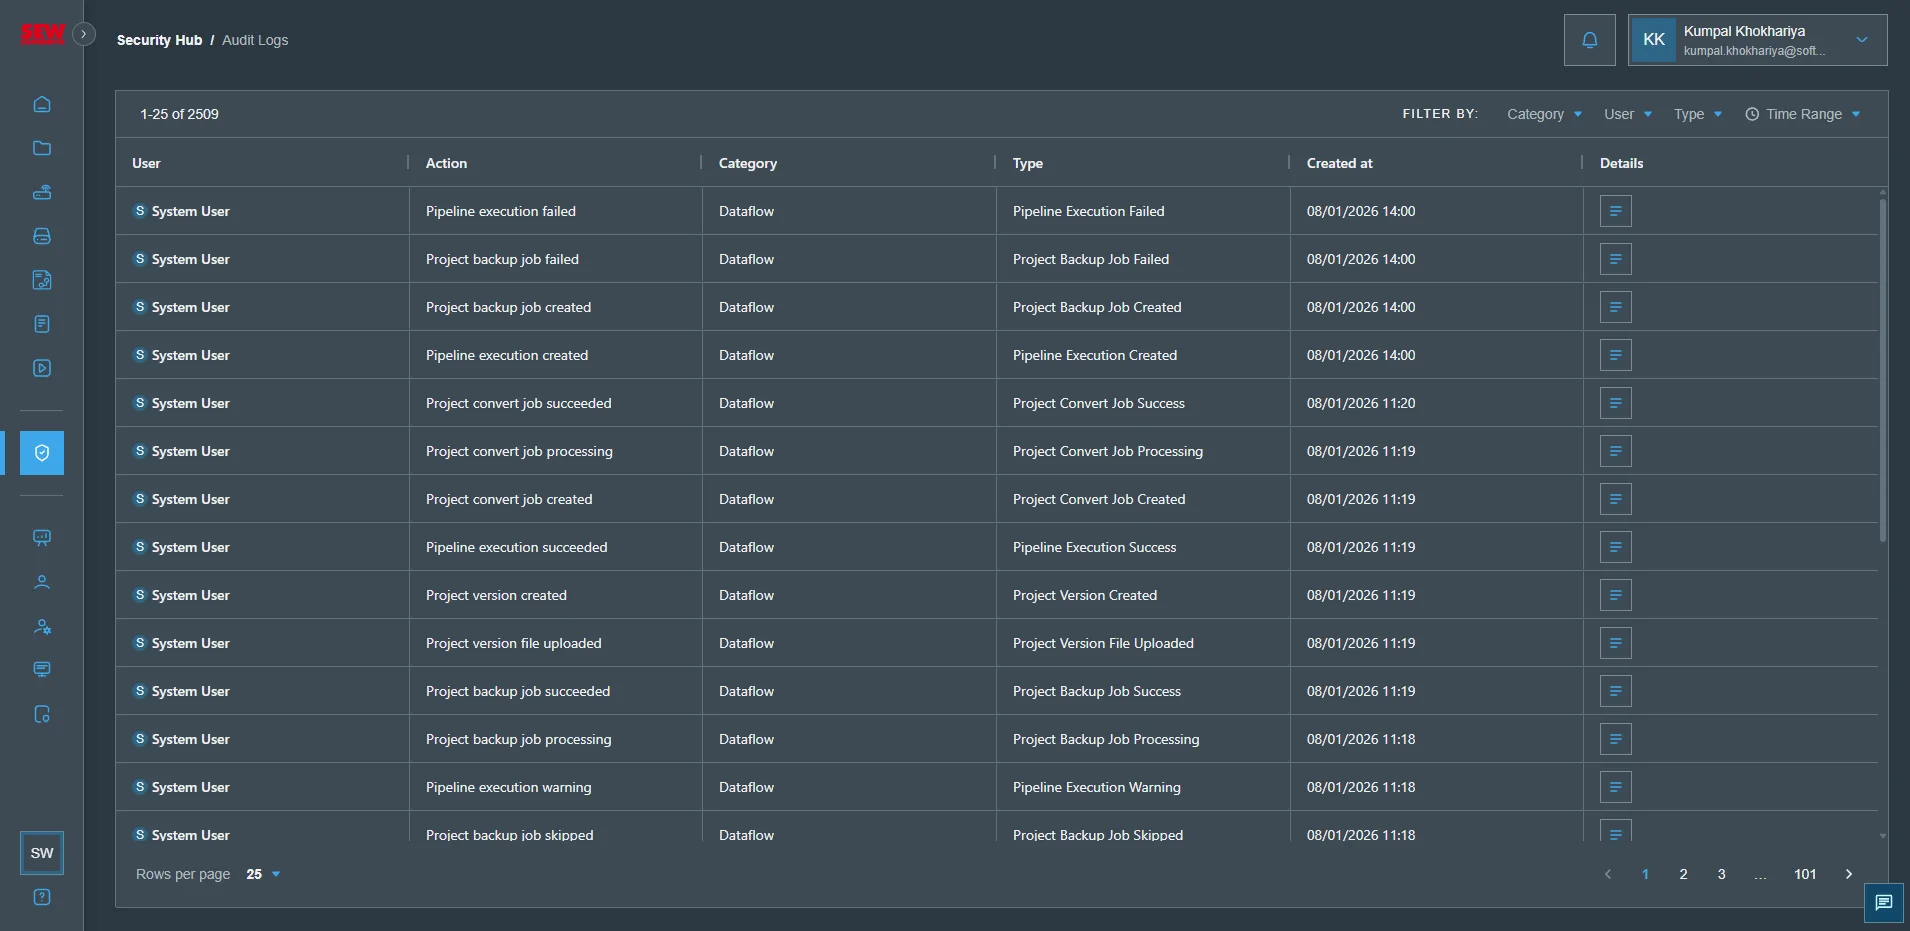
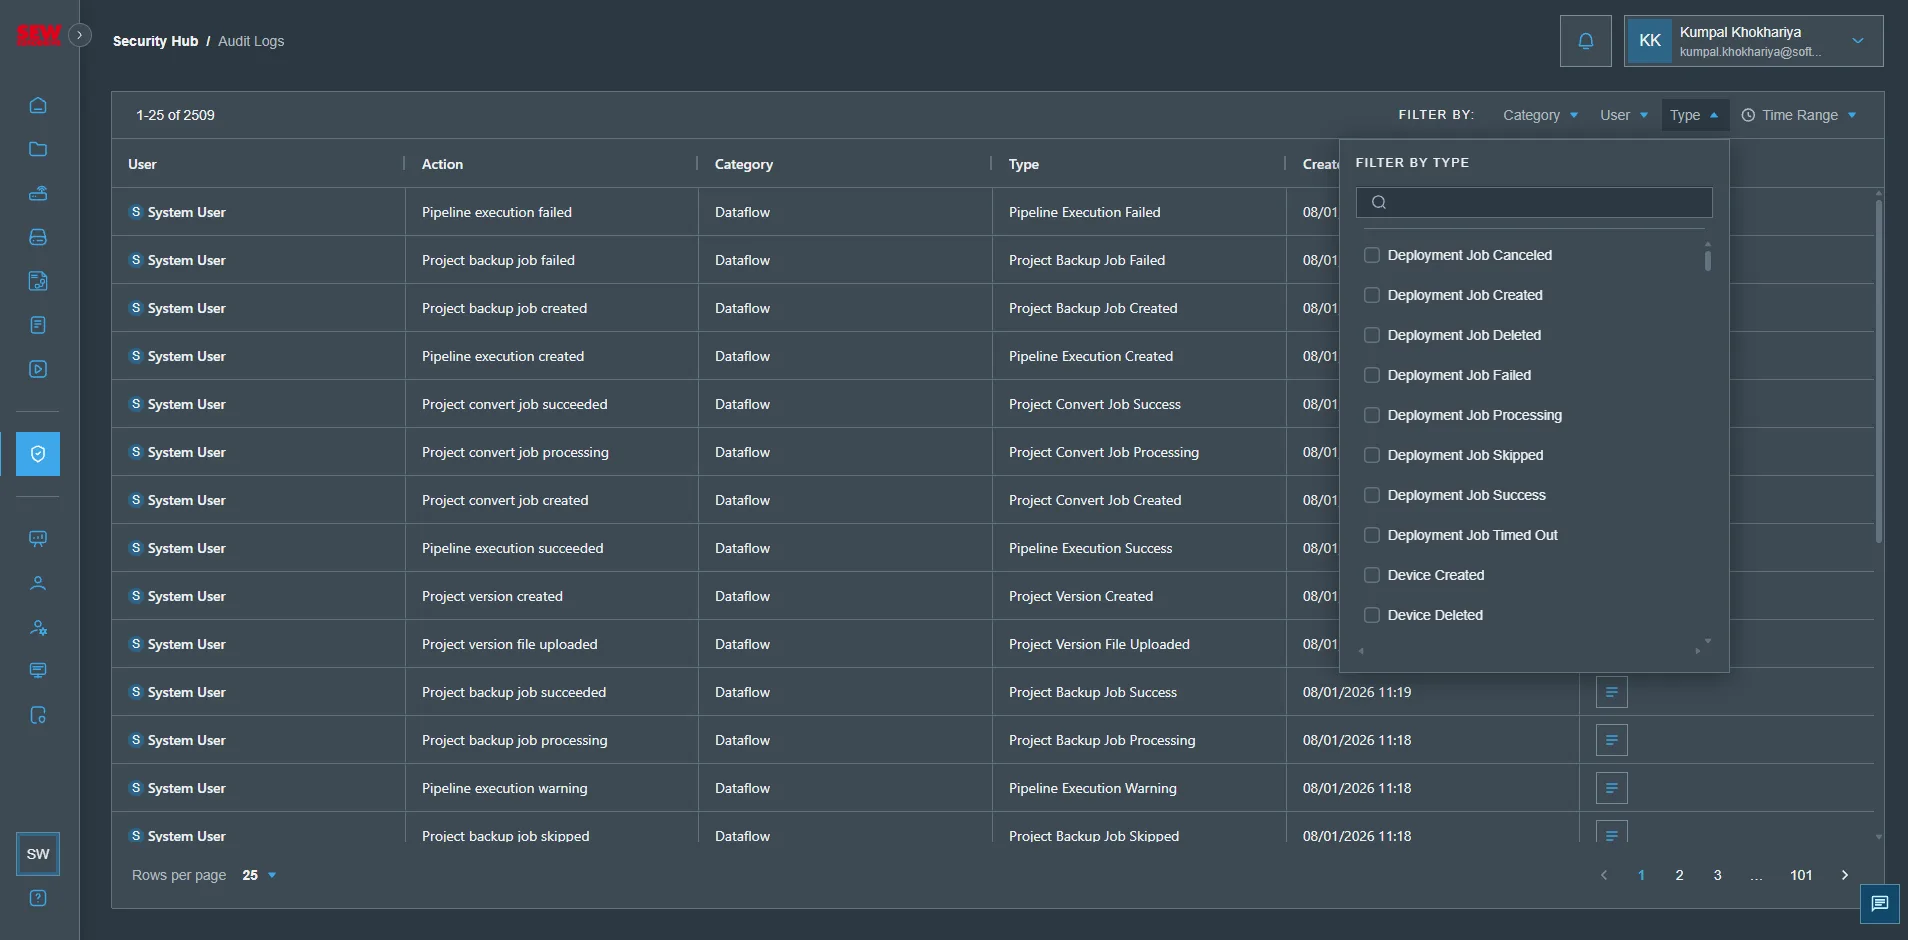
- Du kommer att se loggar över användarnas aktiviteter i SEW OrchestrationSuite
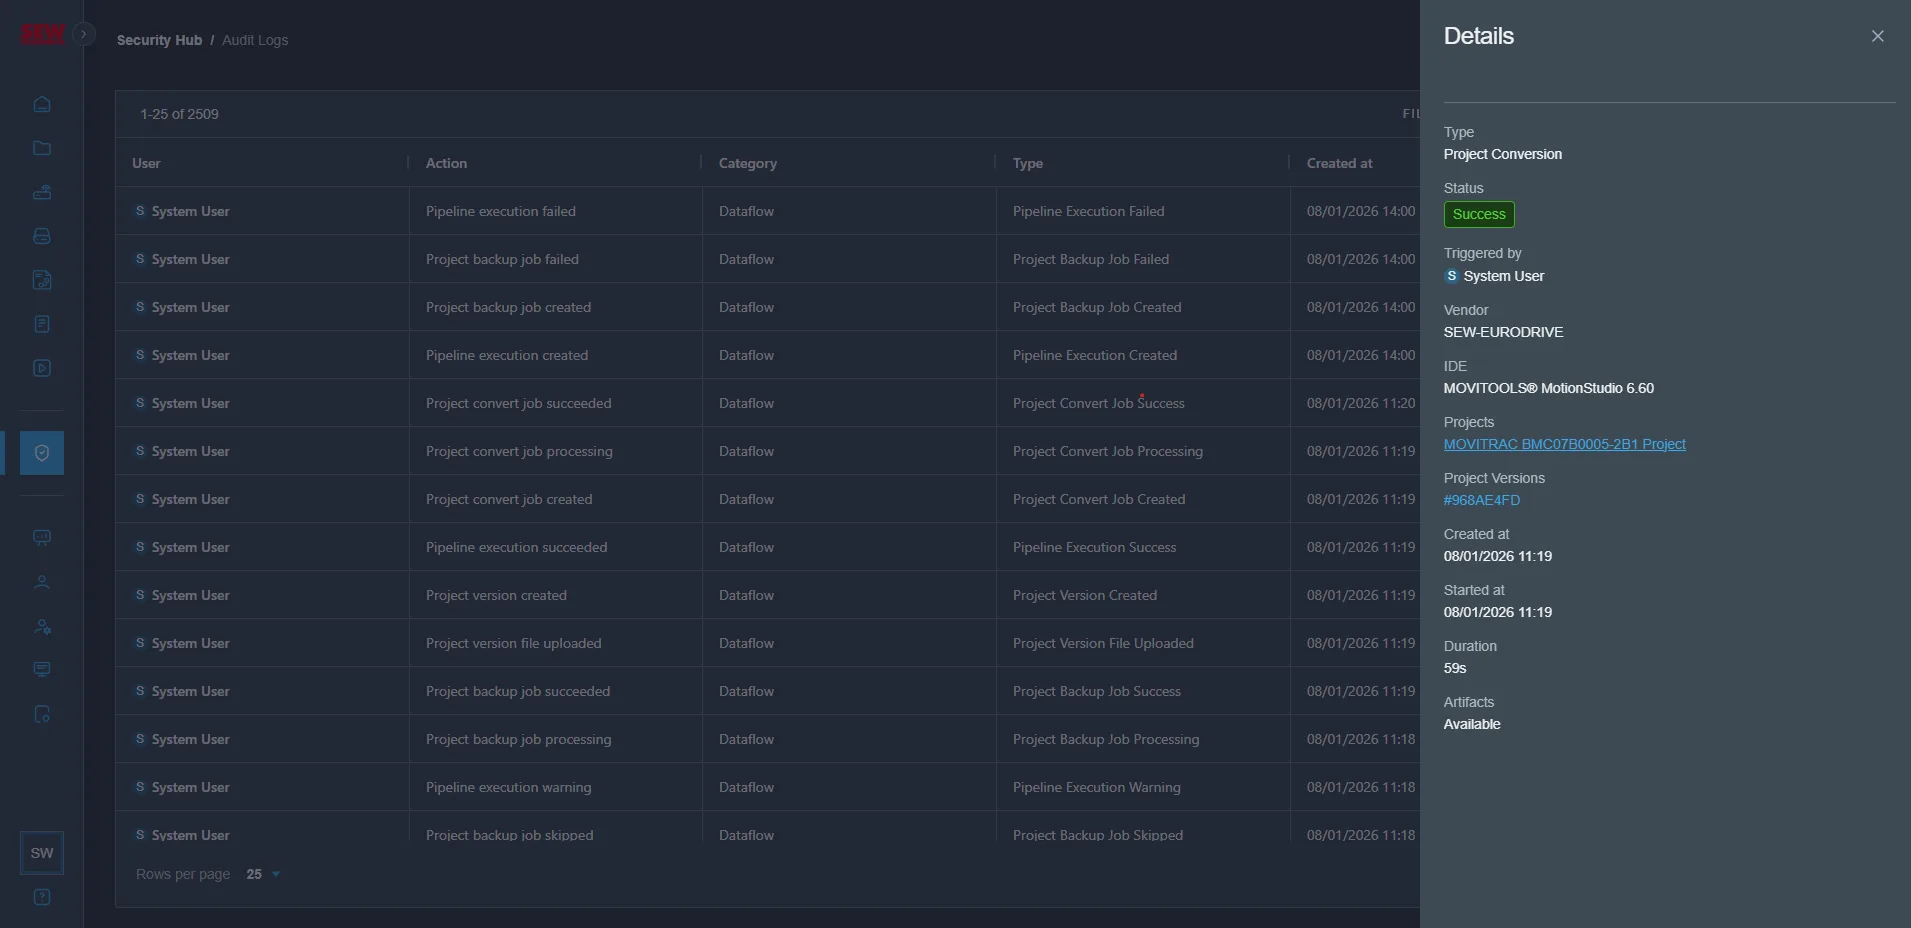
- Genom att klicka på
Detailskan du se en detaljerad logg över den aktuella aktiviteten
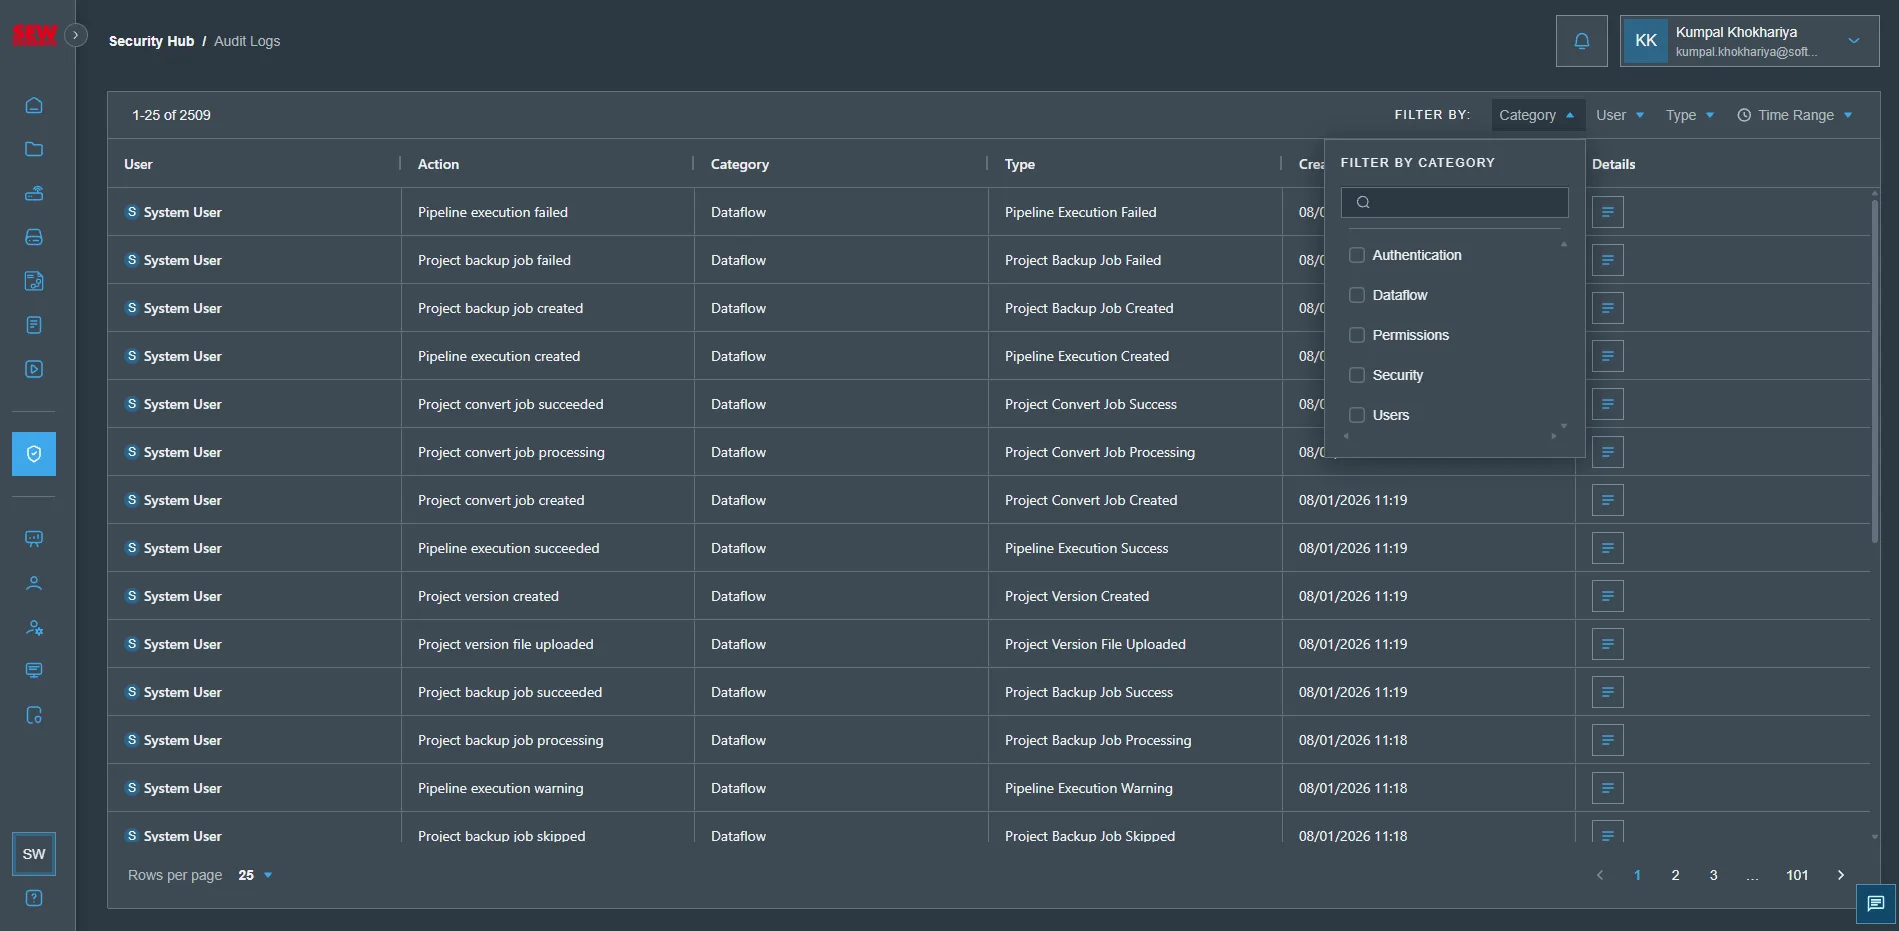
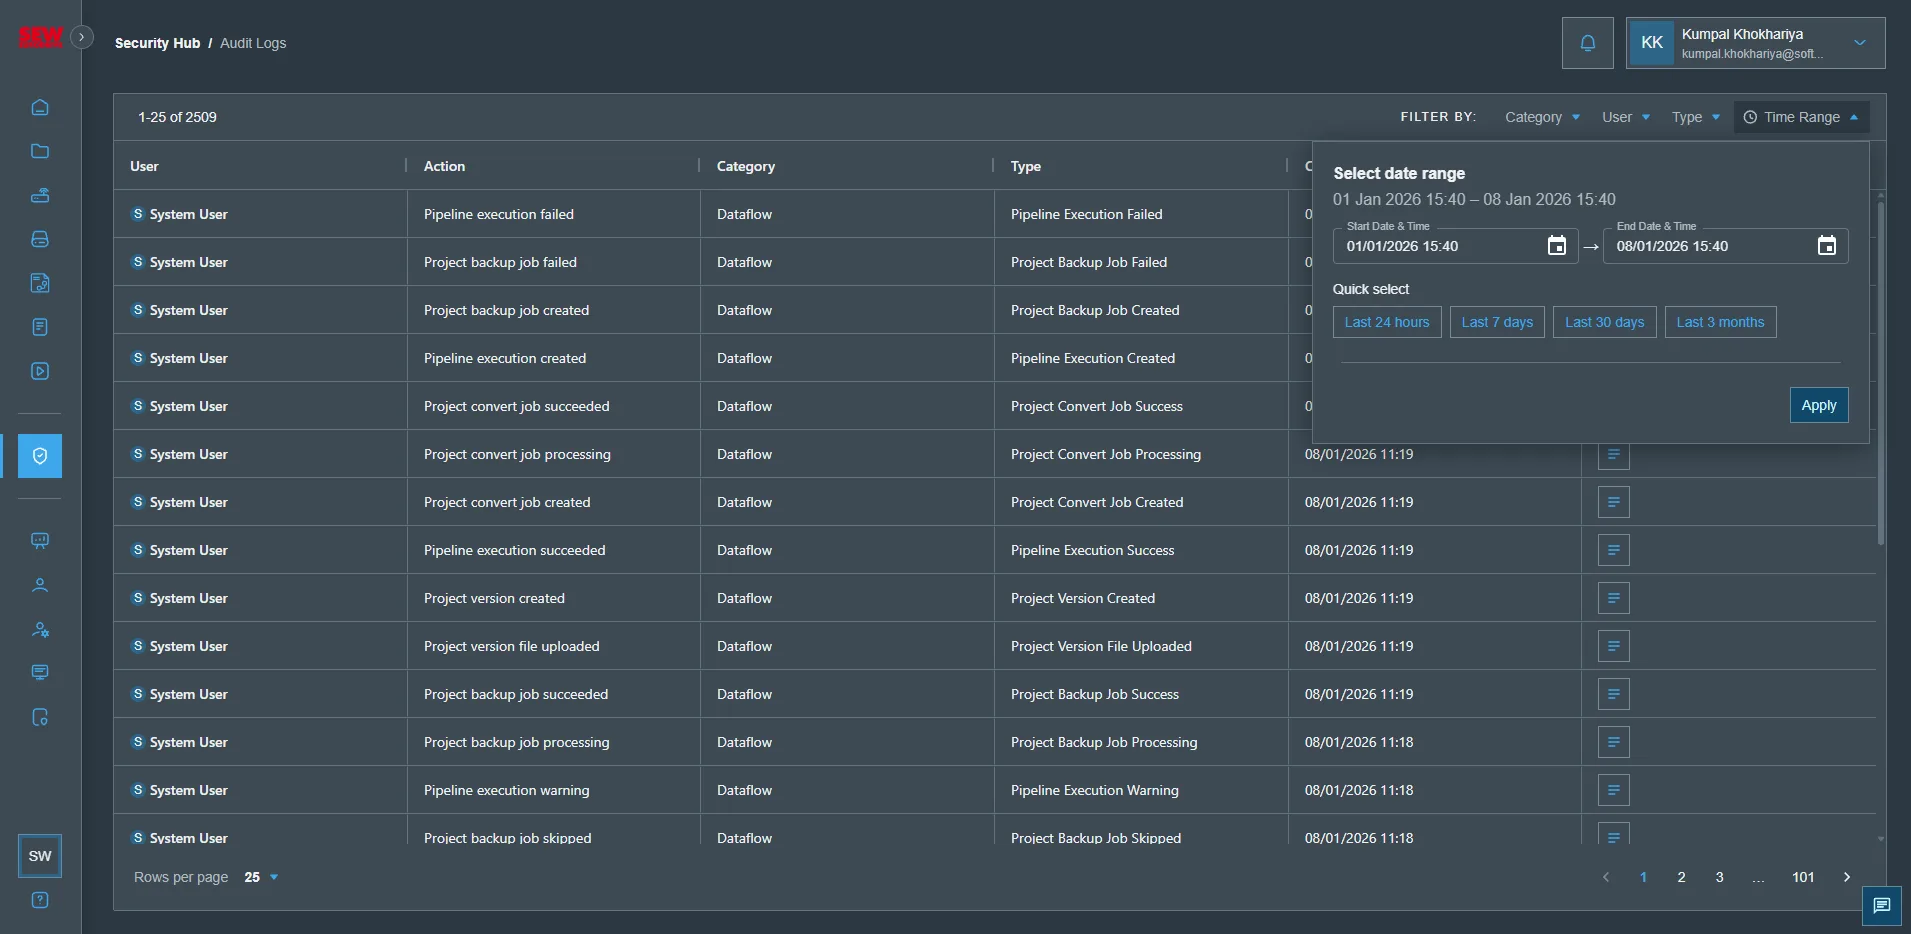
- Du kan även filtrera loggarna efter loggkategori, loggtyp eller tidsintervall.
Denna funktion är för närvarande under utveckling och vissa användaraktiviteter loggas ännu inte i SEW OrchestrationSuite.