Audit-Logs
Überblick
Audit-Logs bieten eine zentralisierte, manipulationssichere Aufzeichnung jeder sicherheitsrelevanten Aktion, die innerhalb Ihres SEW-Tenants stattfindet. Sie erfassen Ereignisse von Benutzern, Geräten, Projekten, Pipelines und Plattformdiensten – und geben Ihnen damit vollständige Nachvollziehbarkeit darüber, wer wann und von wo aus was getan hat.
Als Teil des Security Hub arbeiten Audit-Logs mit Vaults & Secrets zusammen, um sicherzustellen, dass Ihre Betriebsumgebung transparent, konform und vollständig auditierbar bleibt. Jeder Log-Eintrag enthält wesentliche Metadaten wie Zeitstempel, Akteur, Aktionstyp, betroffene Ressource und Ergebnis. So können Teams Änderungen untersuchen, die Incident Response unterstützen, Compliance-Anforderungen erfüllen und ein hohes Sicherheitsniveau über ihre industriellen Automatisierungs-Workflows hinweg aufrechterhalten.
Audit-Logs können gefiltert, angezeigt und für tiefergehende Analysen exportiert werden und sind damit ein wesentlicher Bestandteil sicherer, gesteuerter und nachvollziehbarer Abläufe in SEW.
Verwendung von Audit-Logs
Die SEW OrchestrationSuite unterstützt zudem die Auditierung der Aktivitäten in der Plattform über den Bereich Audit Logs im Security Hub.
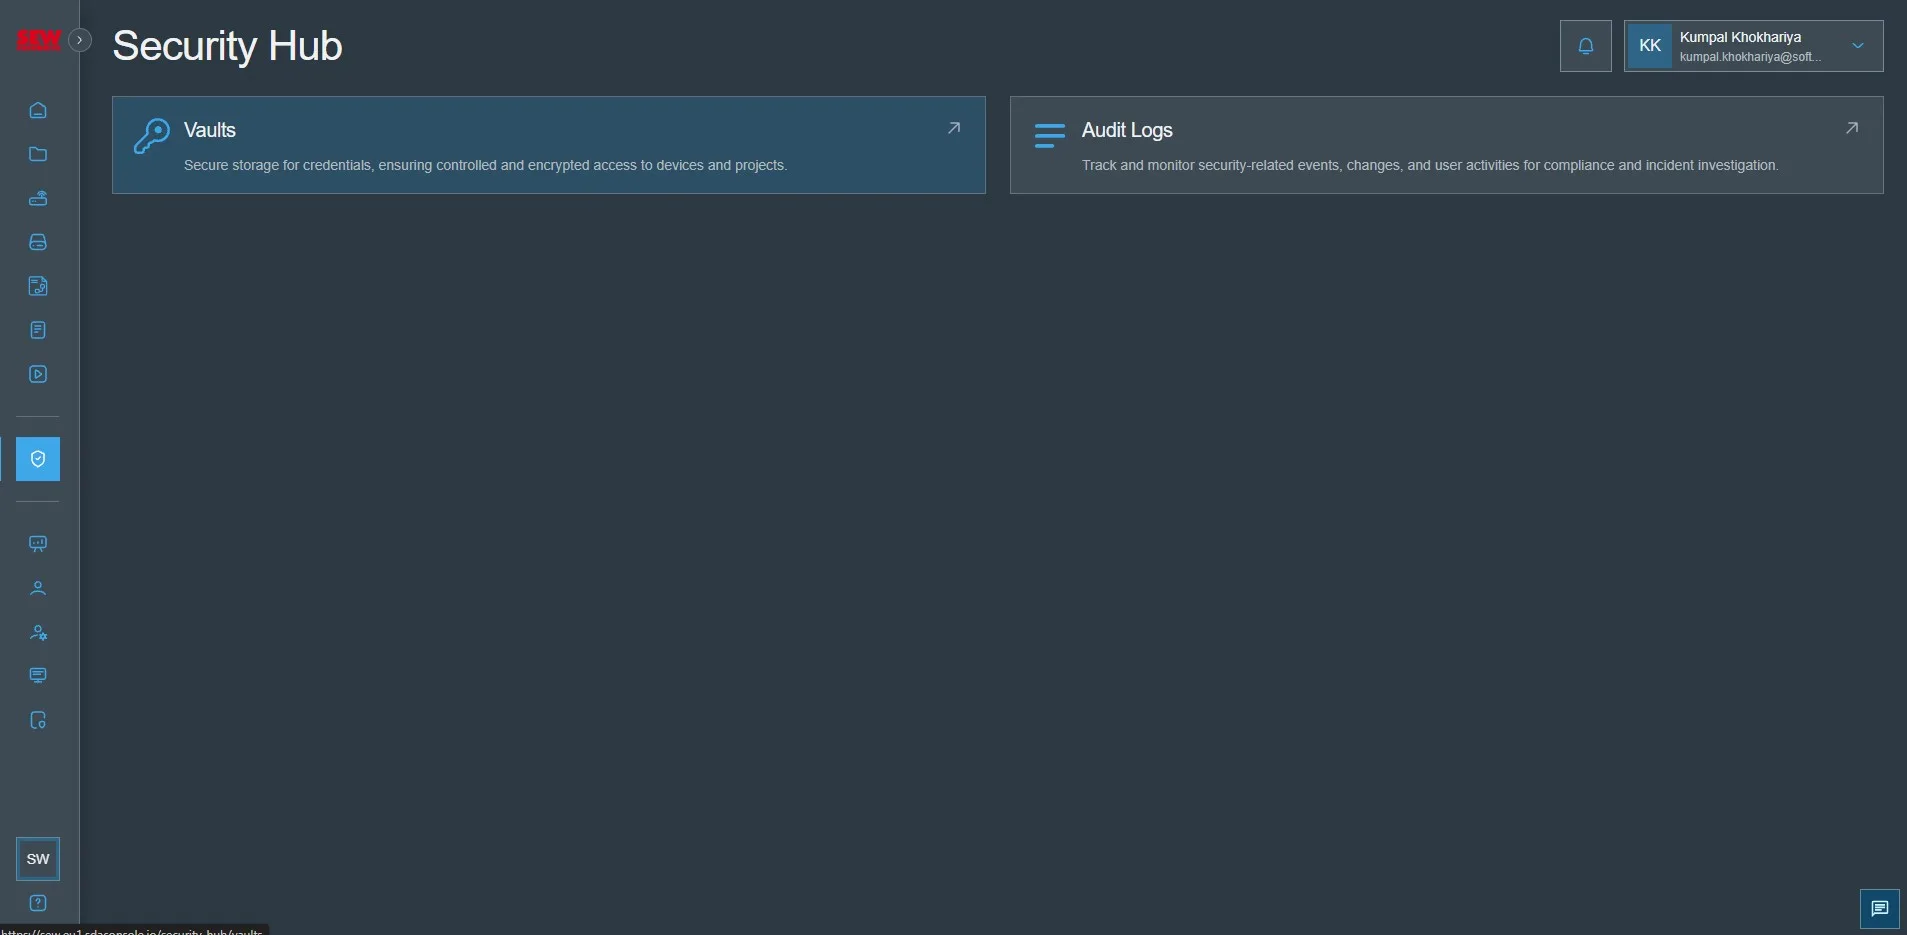
- Gehen Sie zum Security Hub und klicken Sie auf den Link Audit Logs
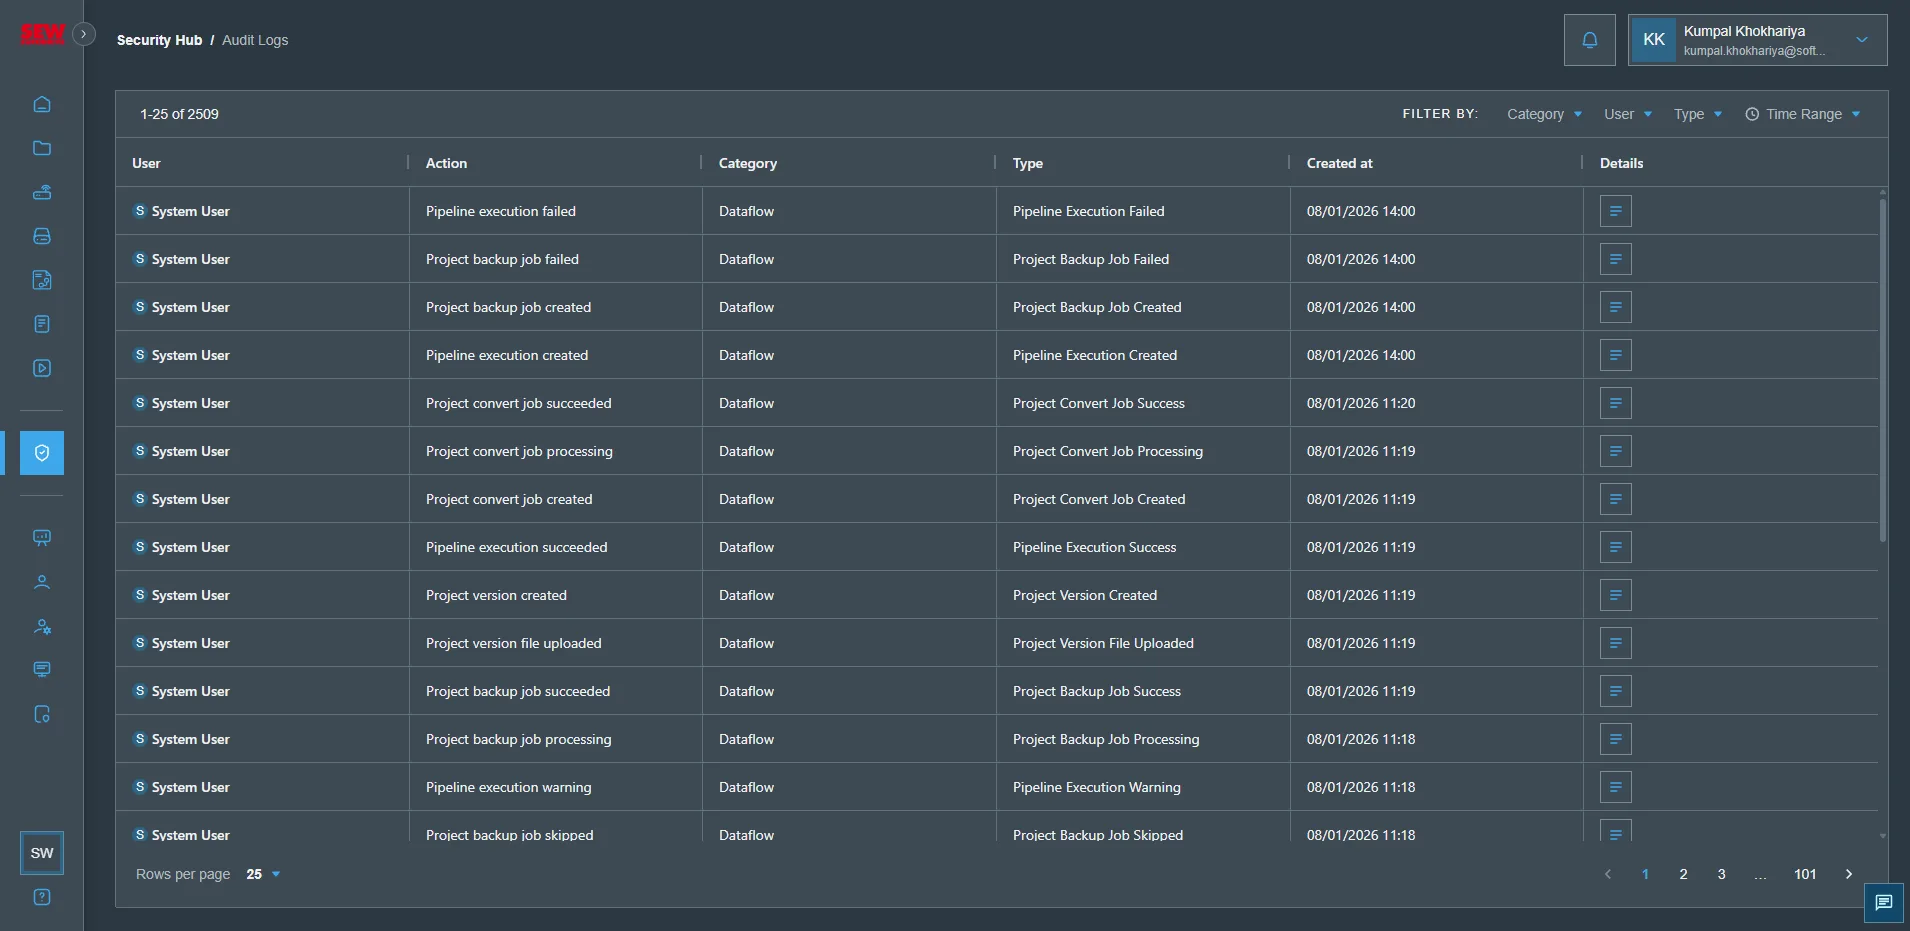
- Sie sehen Logs der Benutzeraktivitäten in der SEW OrchestrationSuite
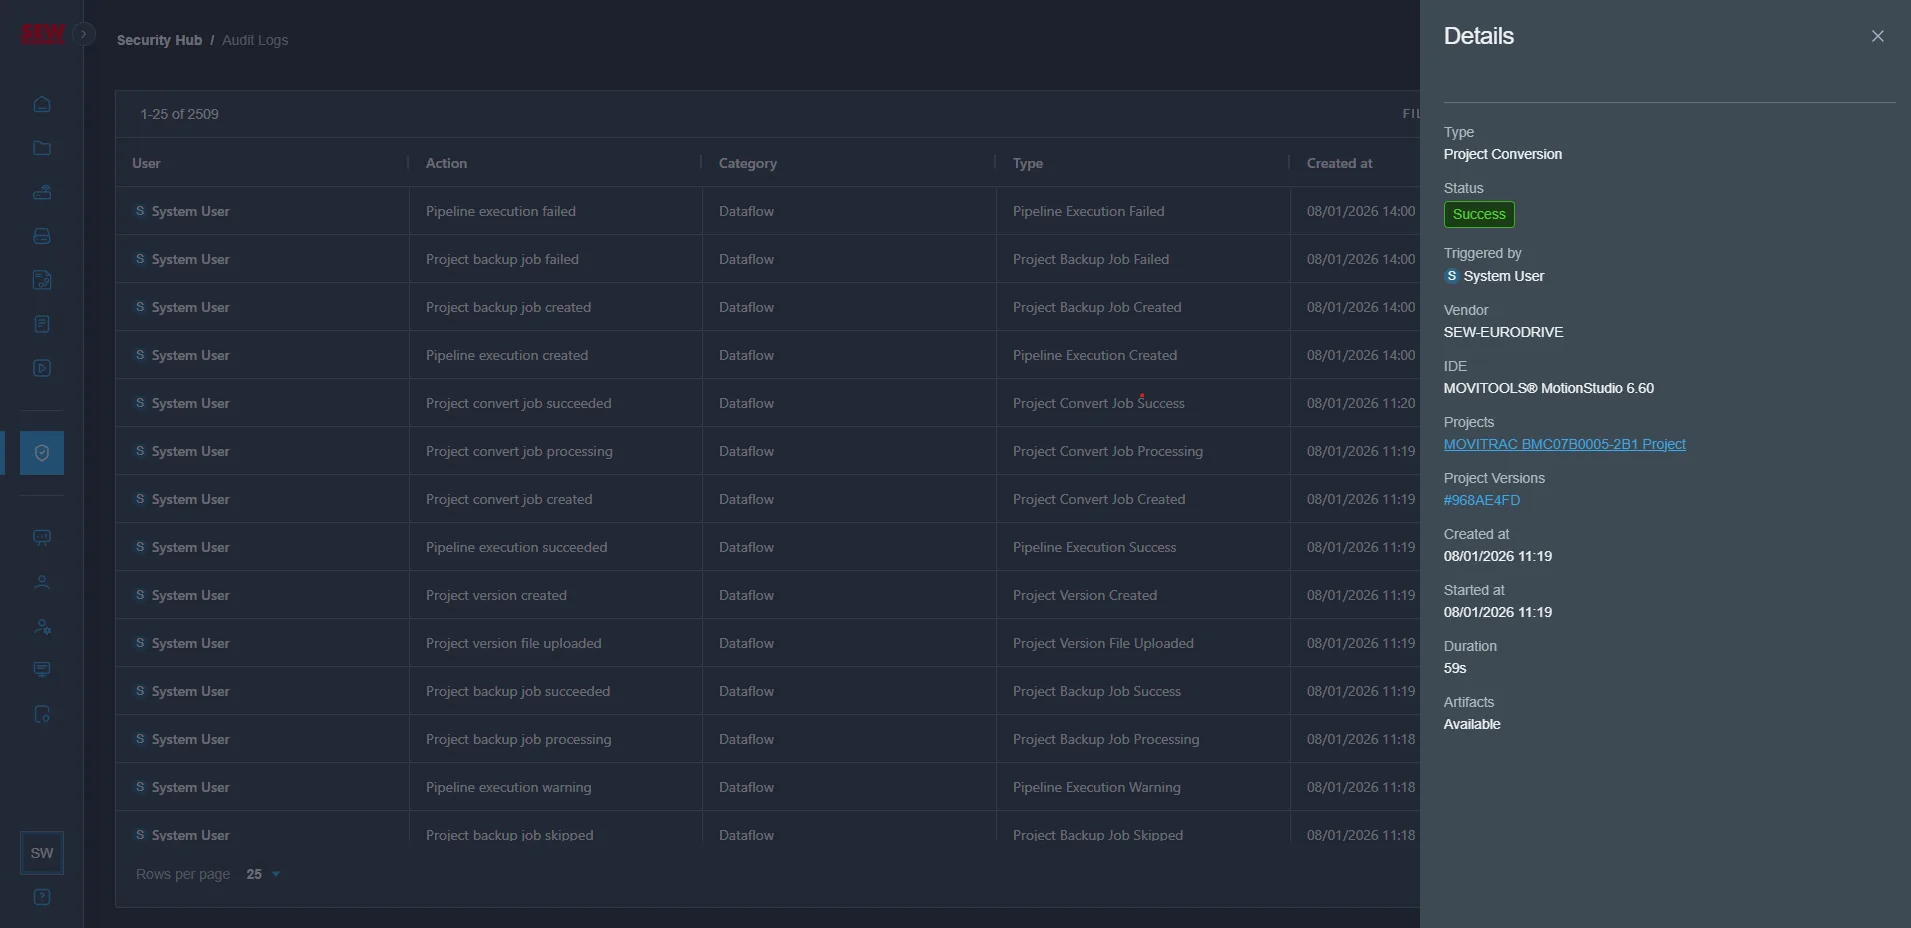
- Durch Klicken auf
Detailskönnen Sie ein detailliertes Log der jeweiligen Aktivität einsehen
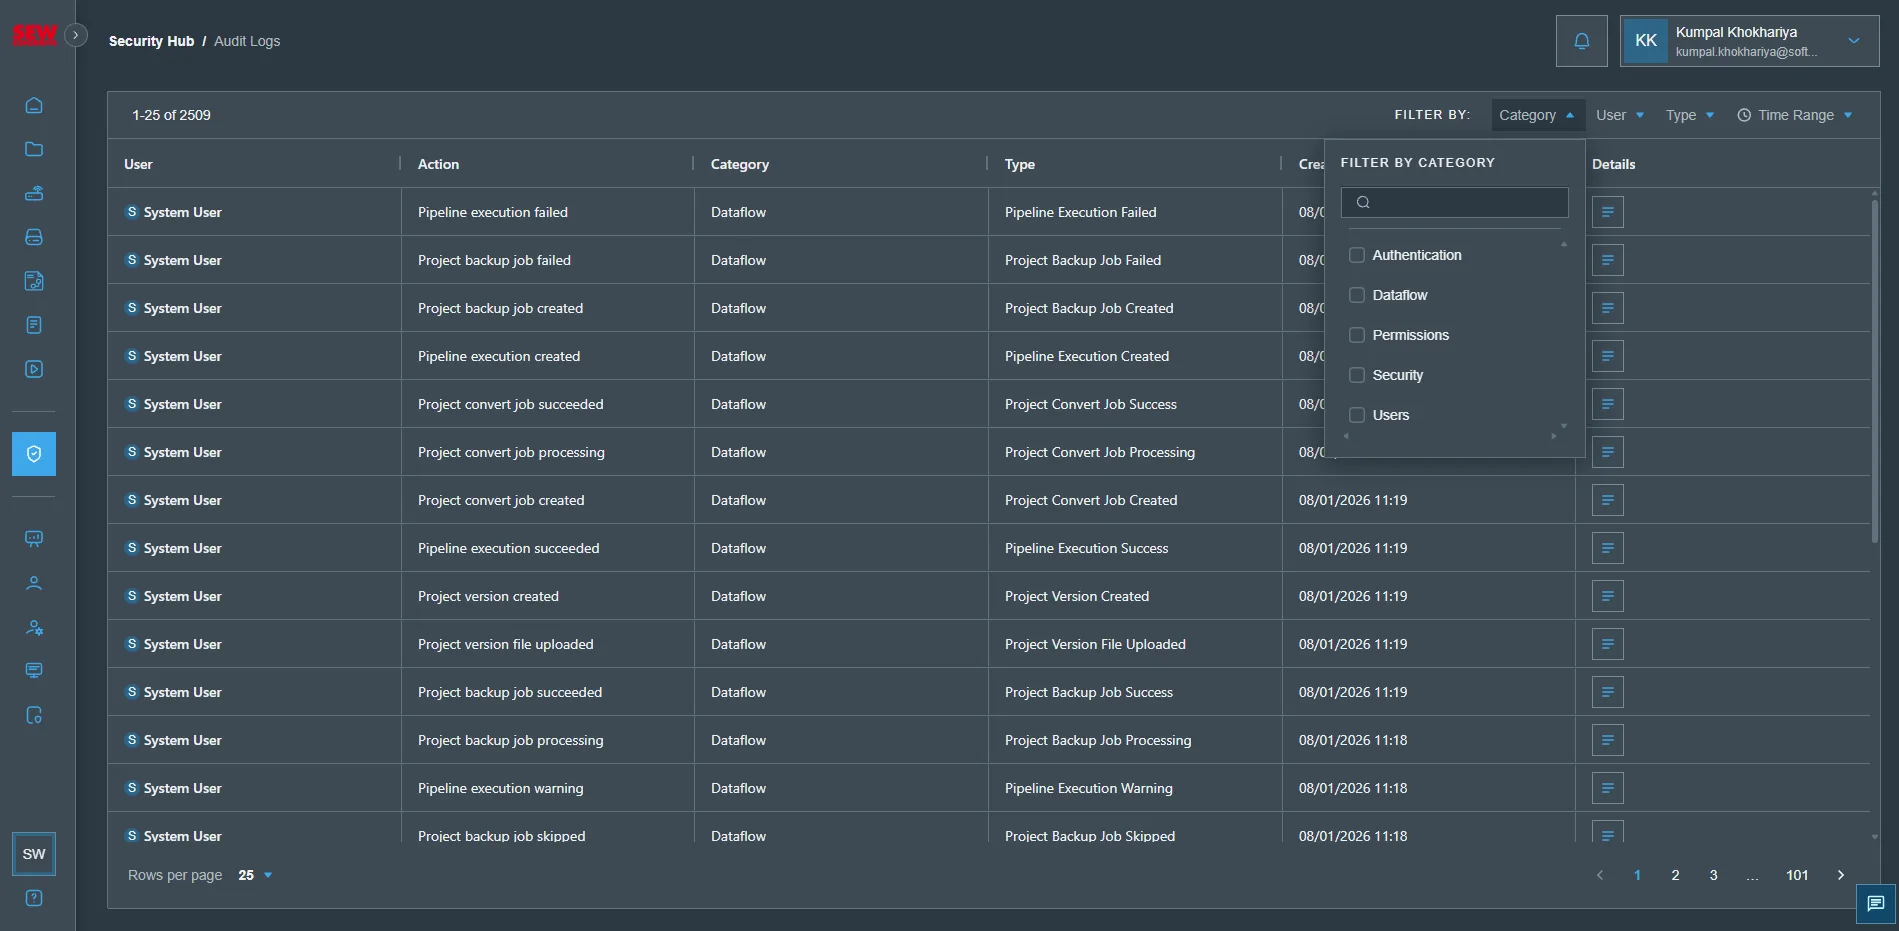
- Sie können die Logs außerdem nach Log-Kategorie, Log-Typ oder Zeitraum filtern.
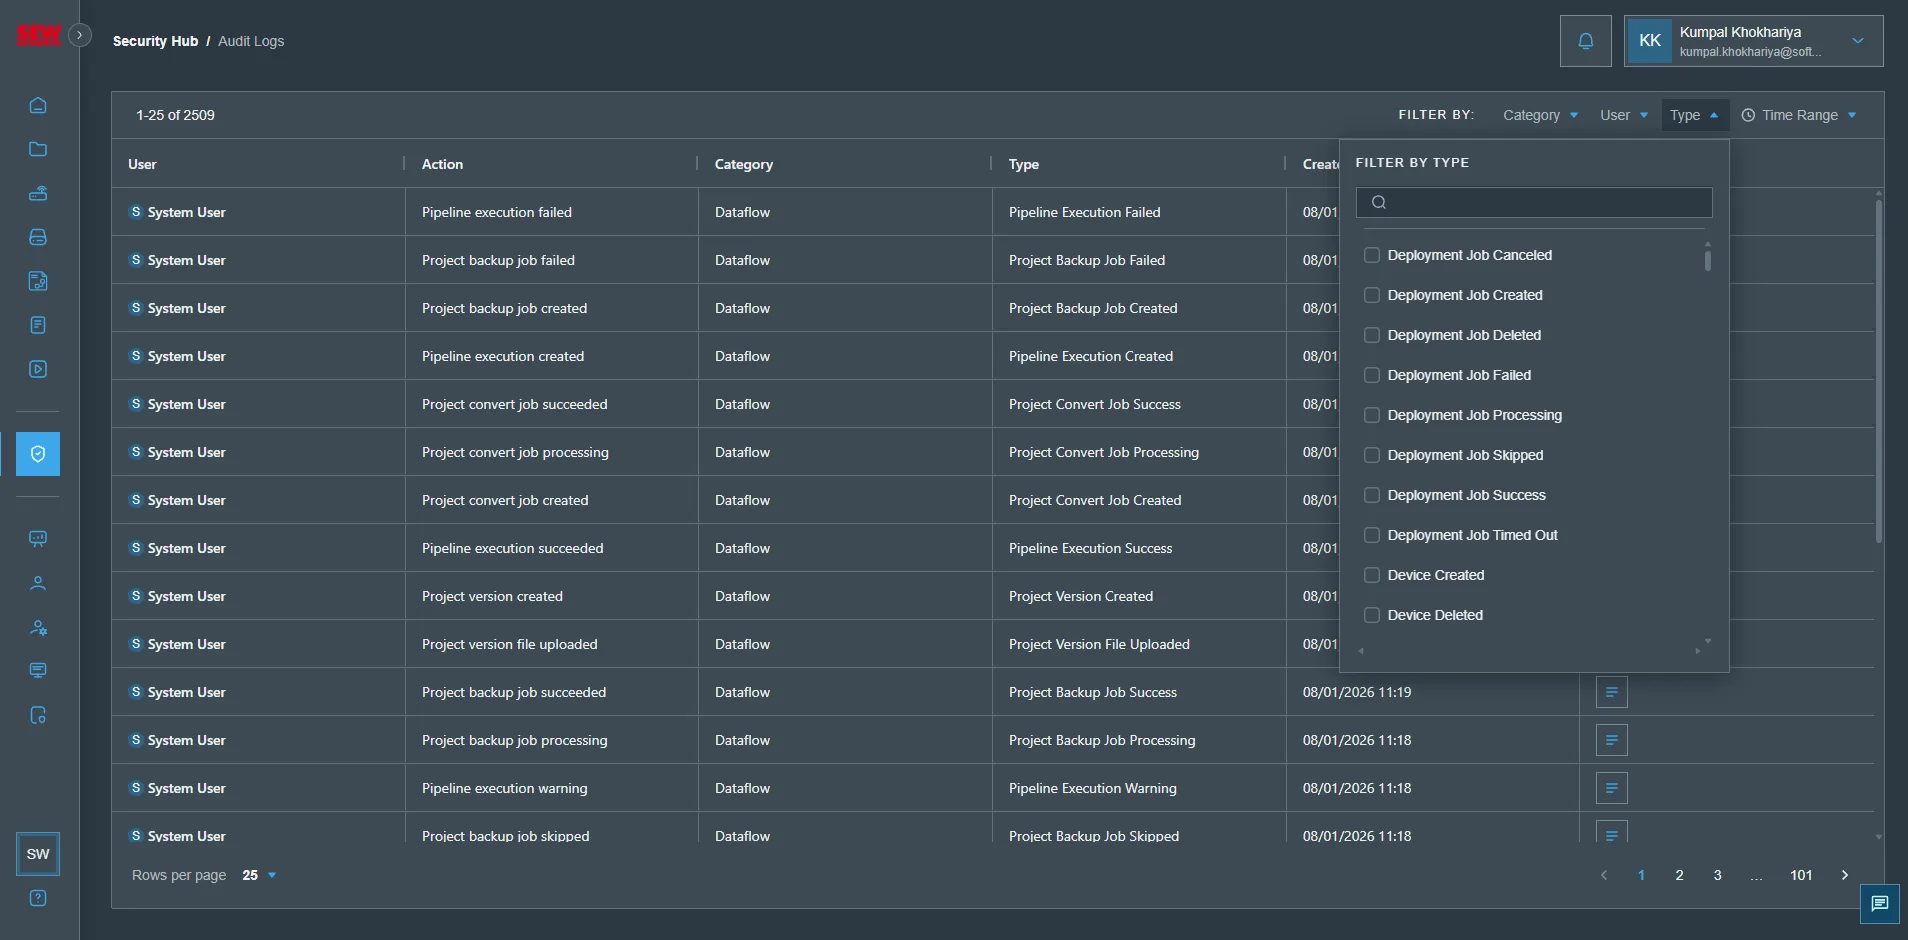
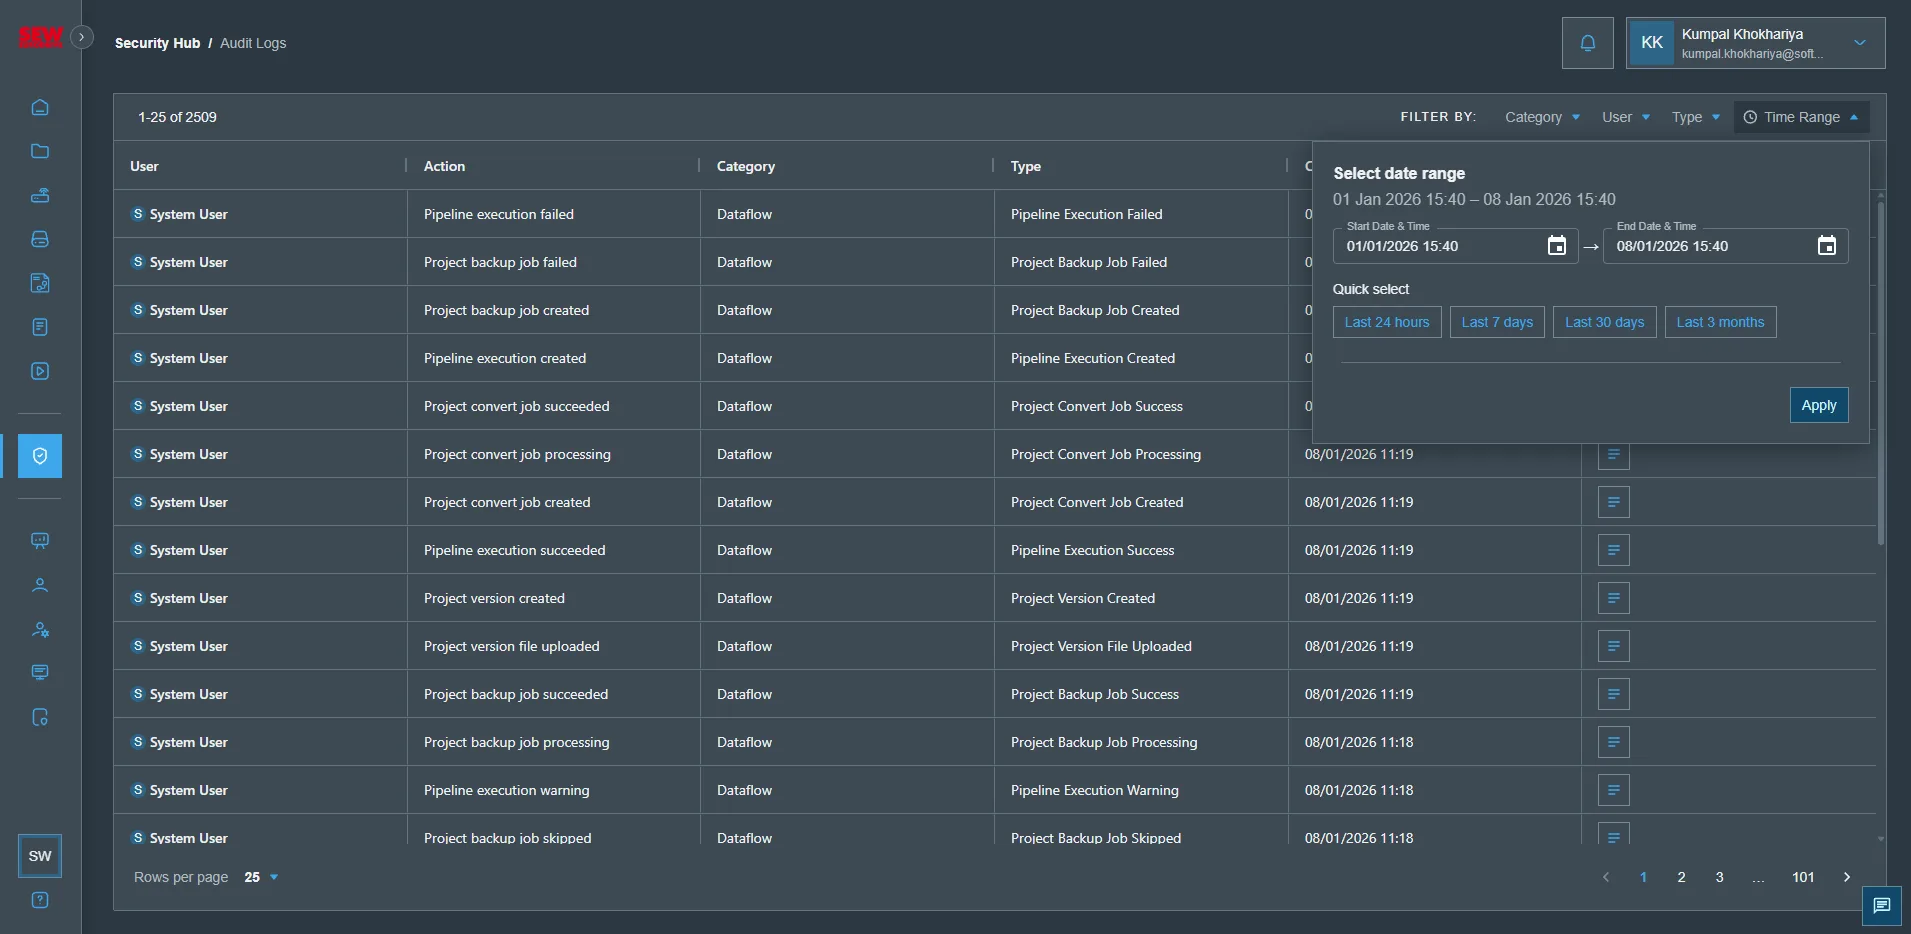
Diese Funktion befindet sich derzeit in Entwicklung, und einige Benutzeraktivitäten werden in der SEW OrchestrationSuite noch nicht protokolliert.