Logs de Auditoria
Visão Geral
Os Logs de Auditoria fornecem um registro centralizado e resistente a adulterações de cada ação relevante para a segurança que ocorre em seu tenant SEW. Eles capturam eventos de usuários, dispositivos, projetos, pipelines e serviços da plataforma — oferecendo rastreabilidade completa sobre quem fez o quê, quando e de onde.
Como parte do Security Hub, os Logs de Auditoria trabalham em conjunto com Vaults & Secrets para garantir que seu ambiente operacional permaneça transparente, em conformidade e totalmente auditável. Cada entrada de log inclui metadados essenciais, como carimbo de data/hora, autor, tipo de ação, recurso afetado e resultado, permitindo que as equipes investiguem alterações, apoiem a resposta a incidentes, atendam a requisitos de conformidade e mantenham um alto nível de segurança em seus fluxos de trabalho de automação industrial.
Os Logs de Auditoria podem ser filtrados, visualizados e exportados para uma análise mais aprofundada, tornando-se um componente essencial de operações seguras, governadas e responsáveis no SEW.
Utilizando os Logs de Auditoria
O SEW OrchestrationSuite também oferece suporte à auditoria das atividades na plataforma por meio da seção Audit Logs no Security Hub.
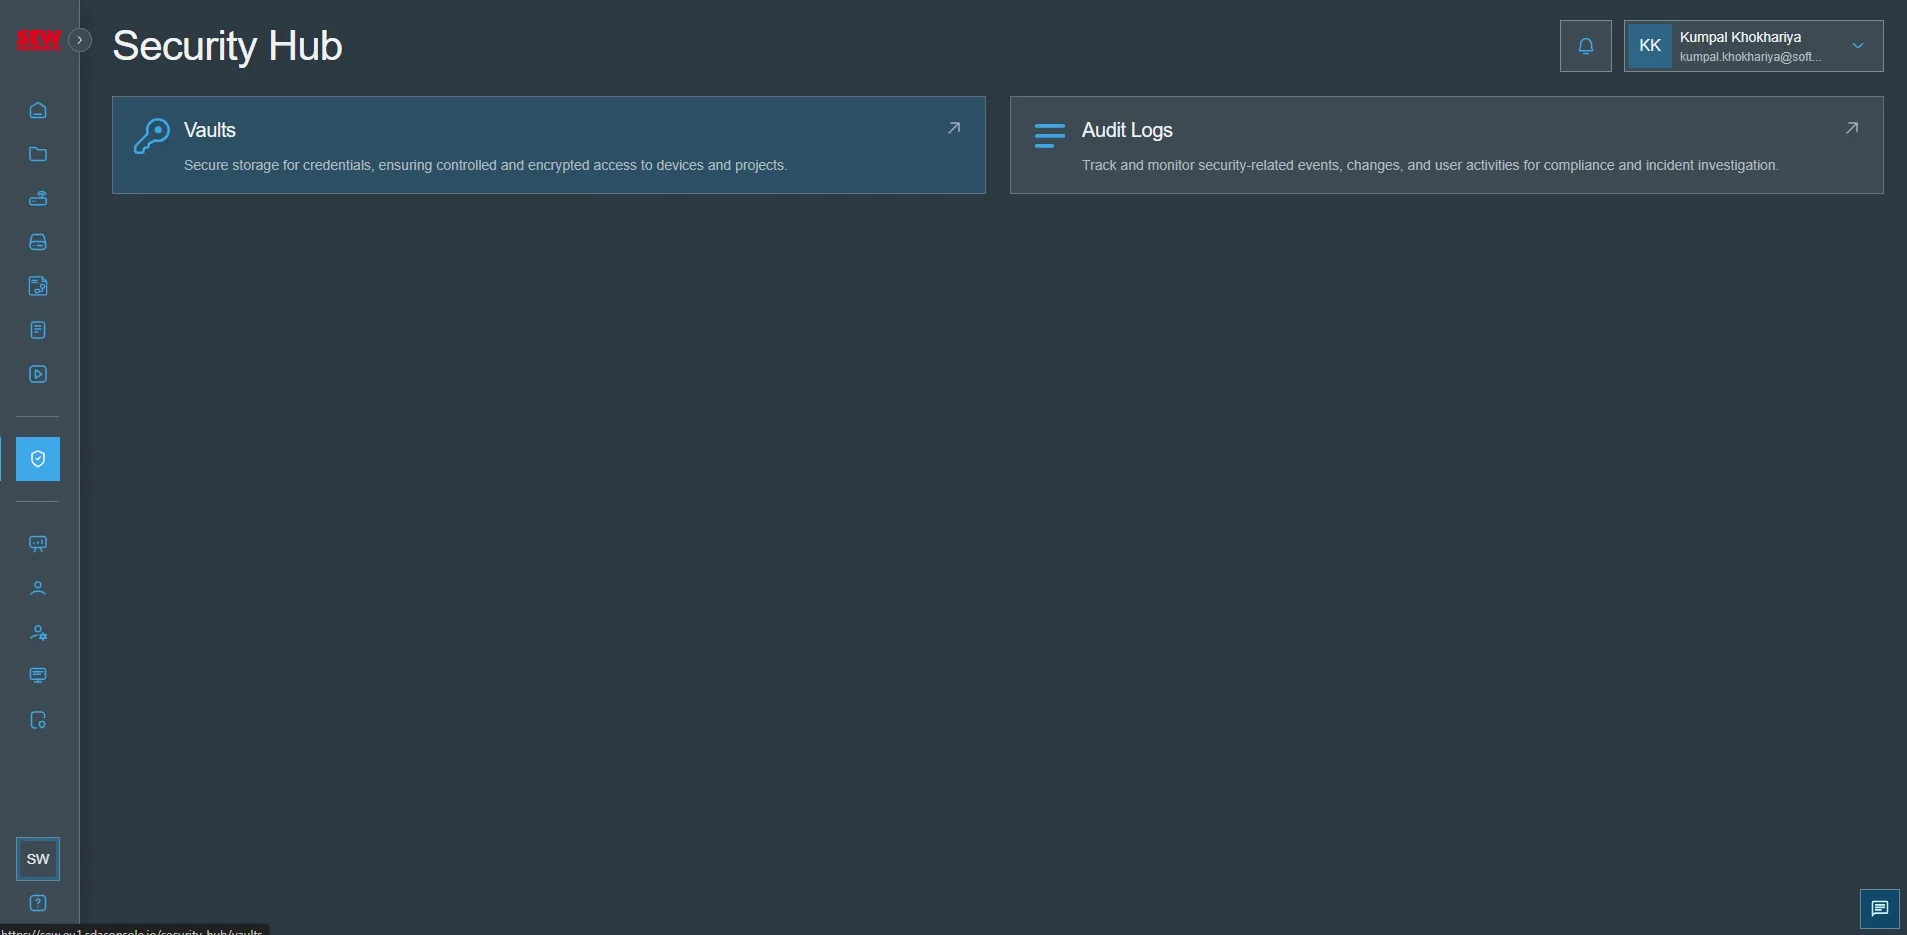
- Acesse o Security Hub e clique no link Audit Logs
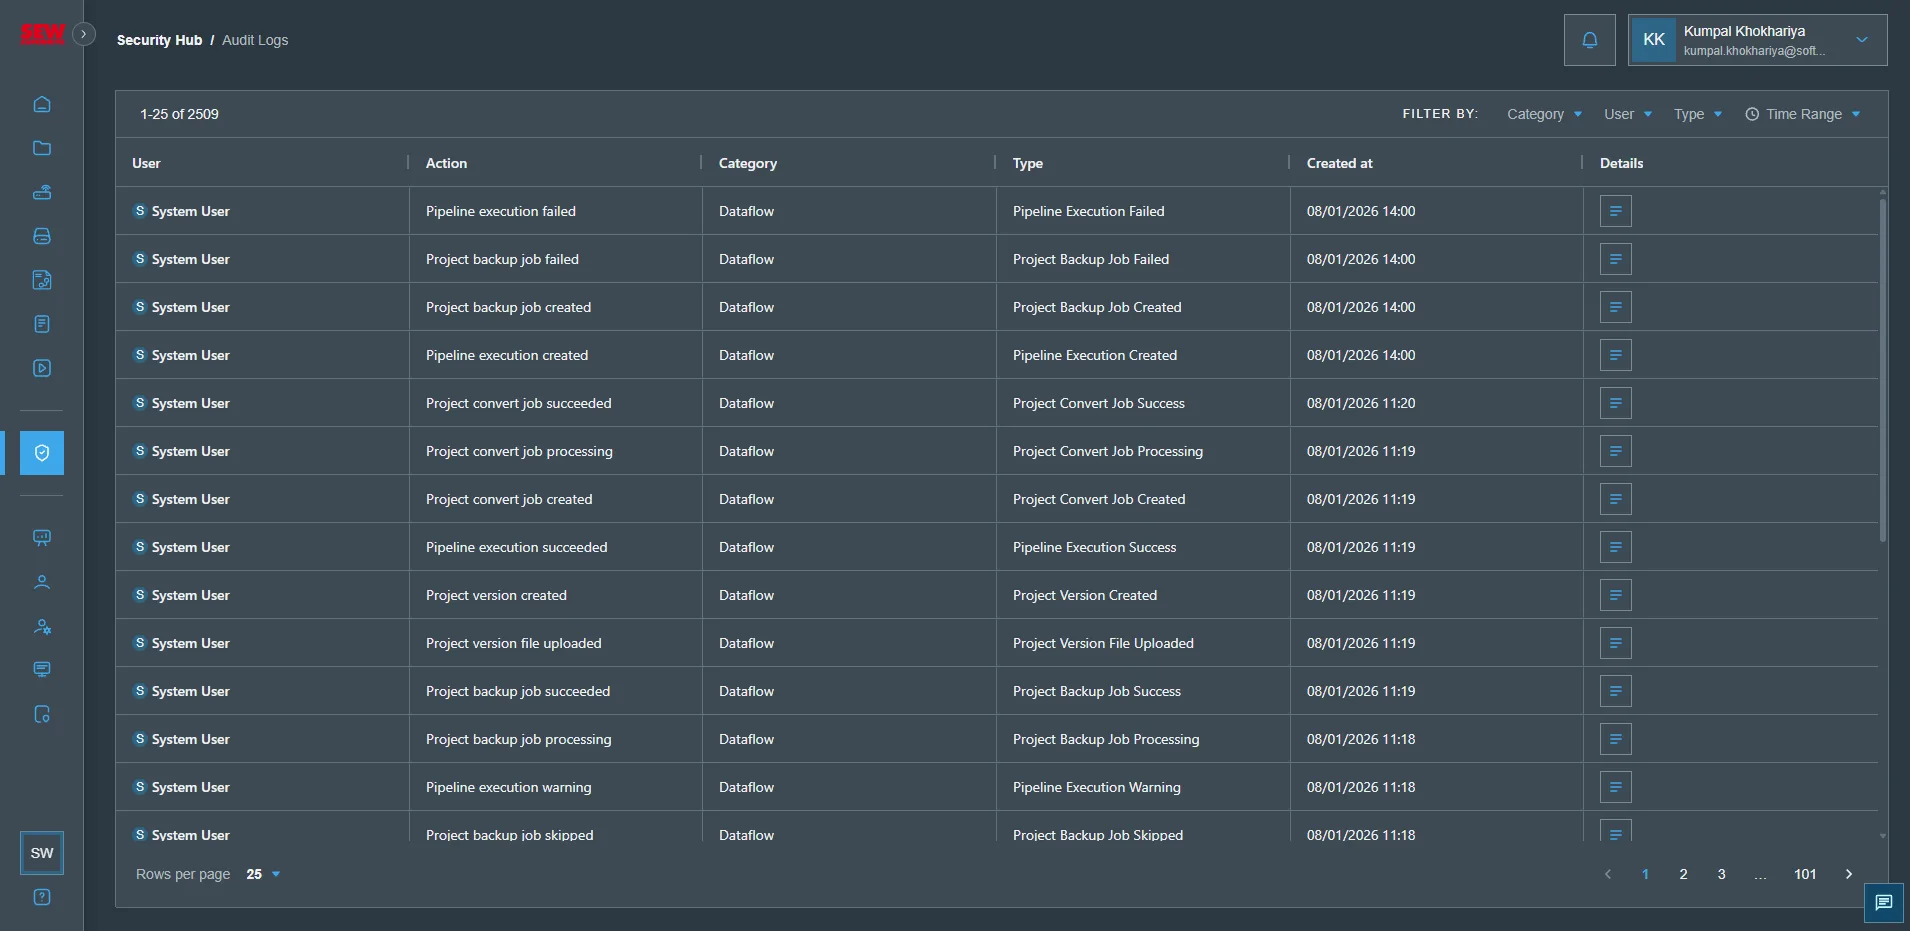
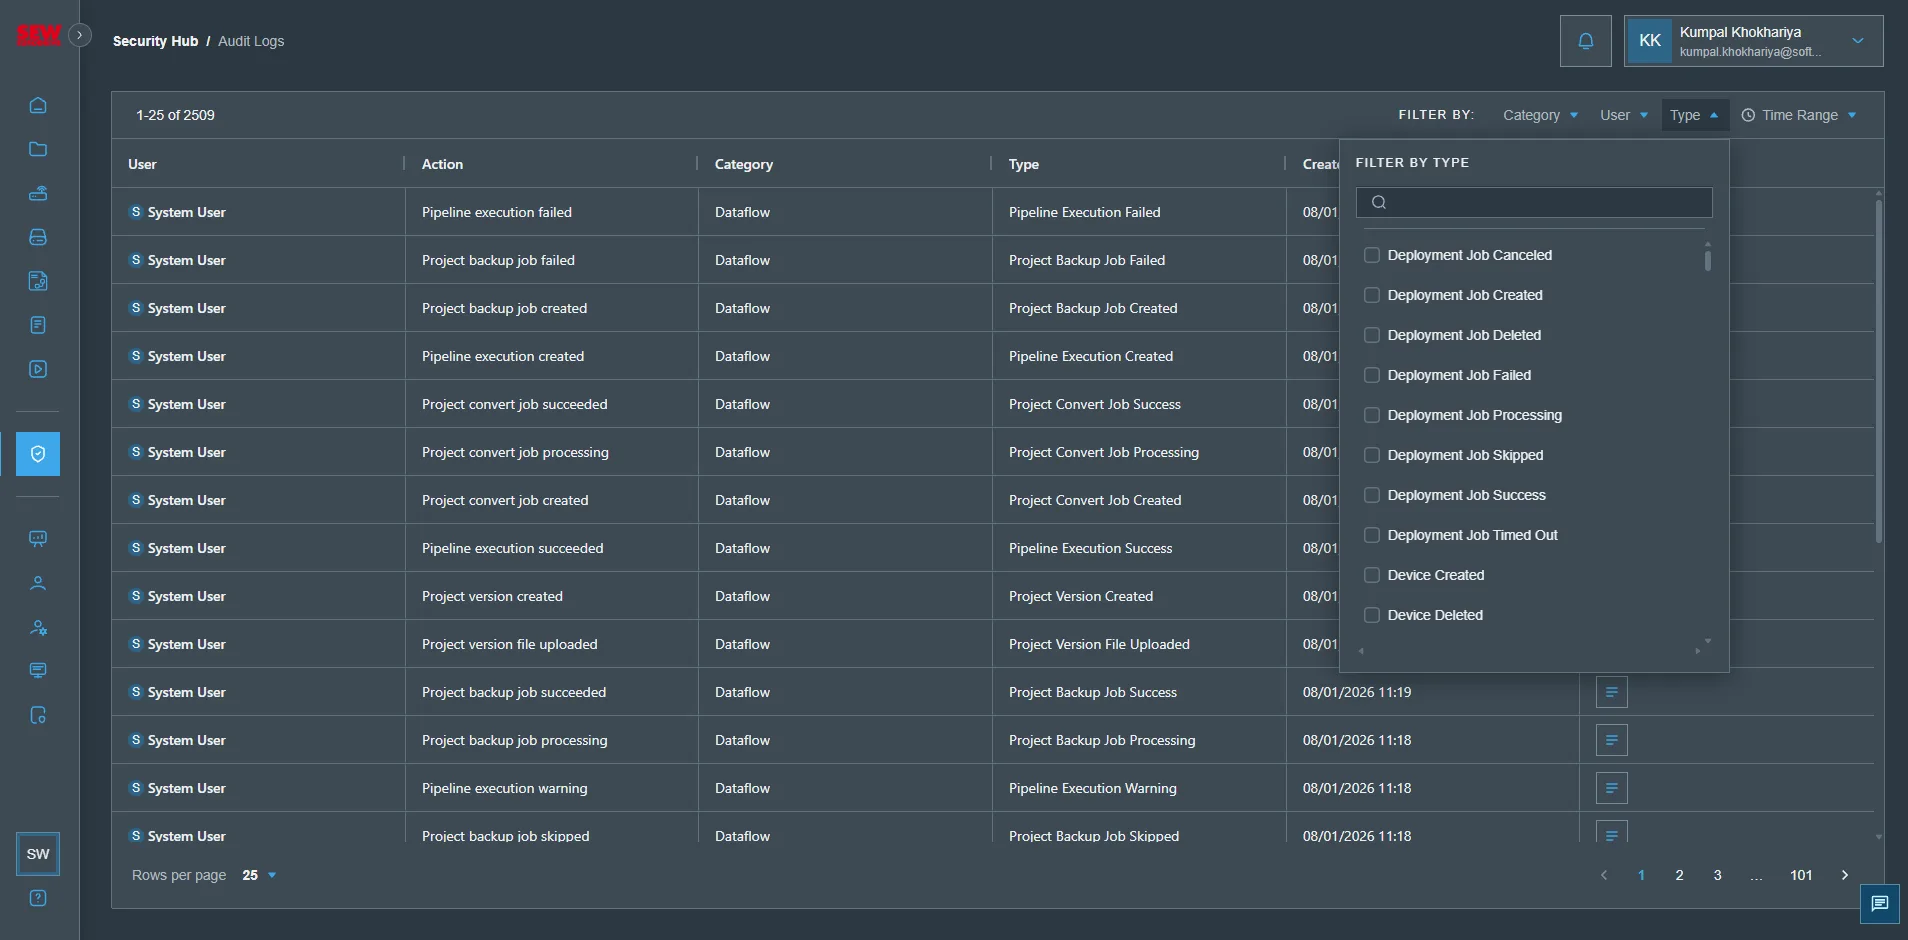
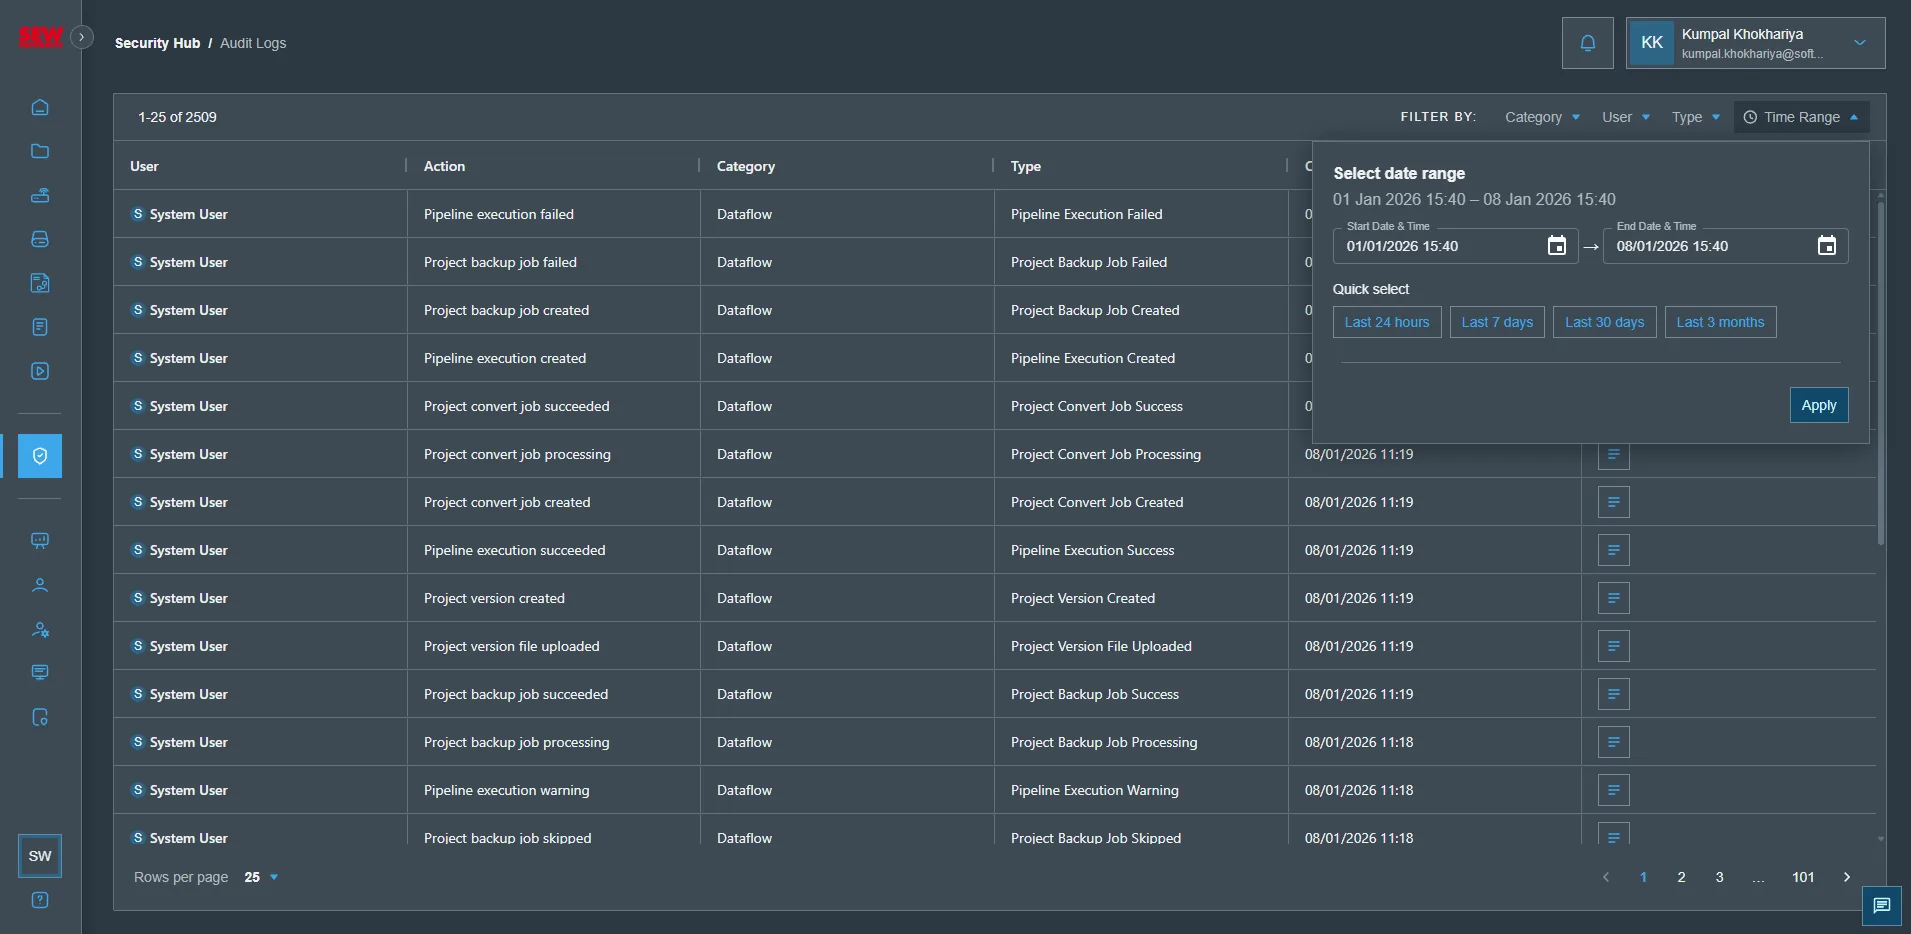
- Você verá os logs das atividades dos usuários no SEW OrchestrationSuite
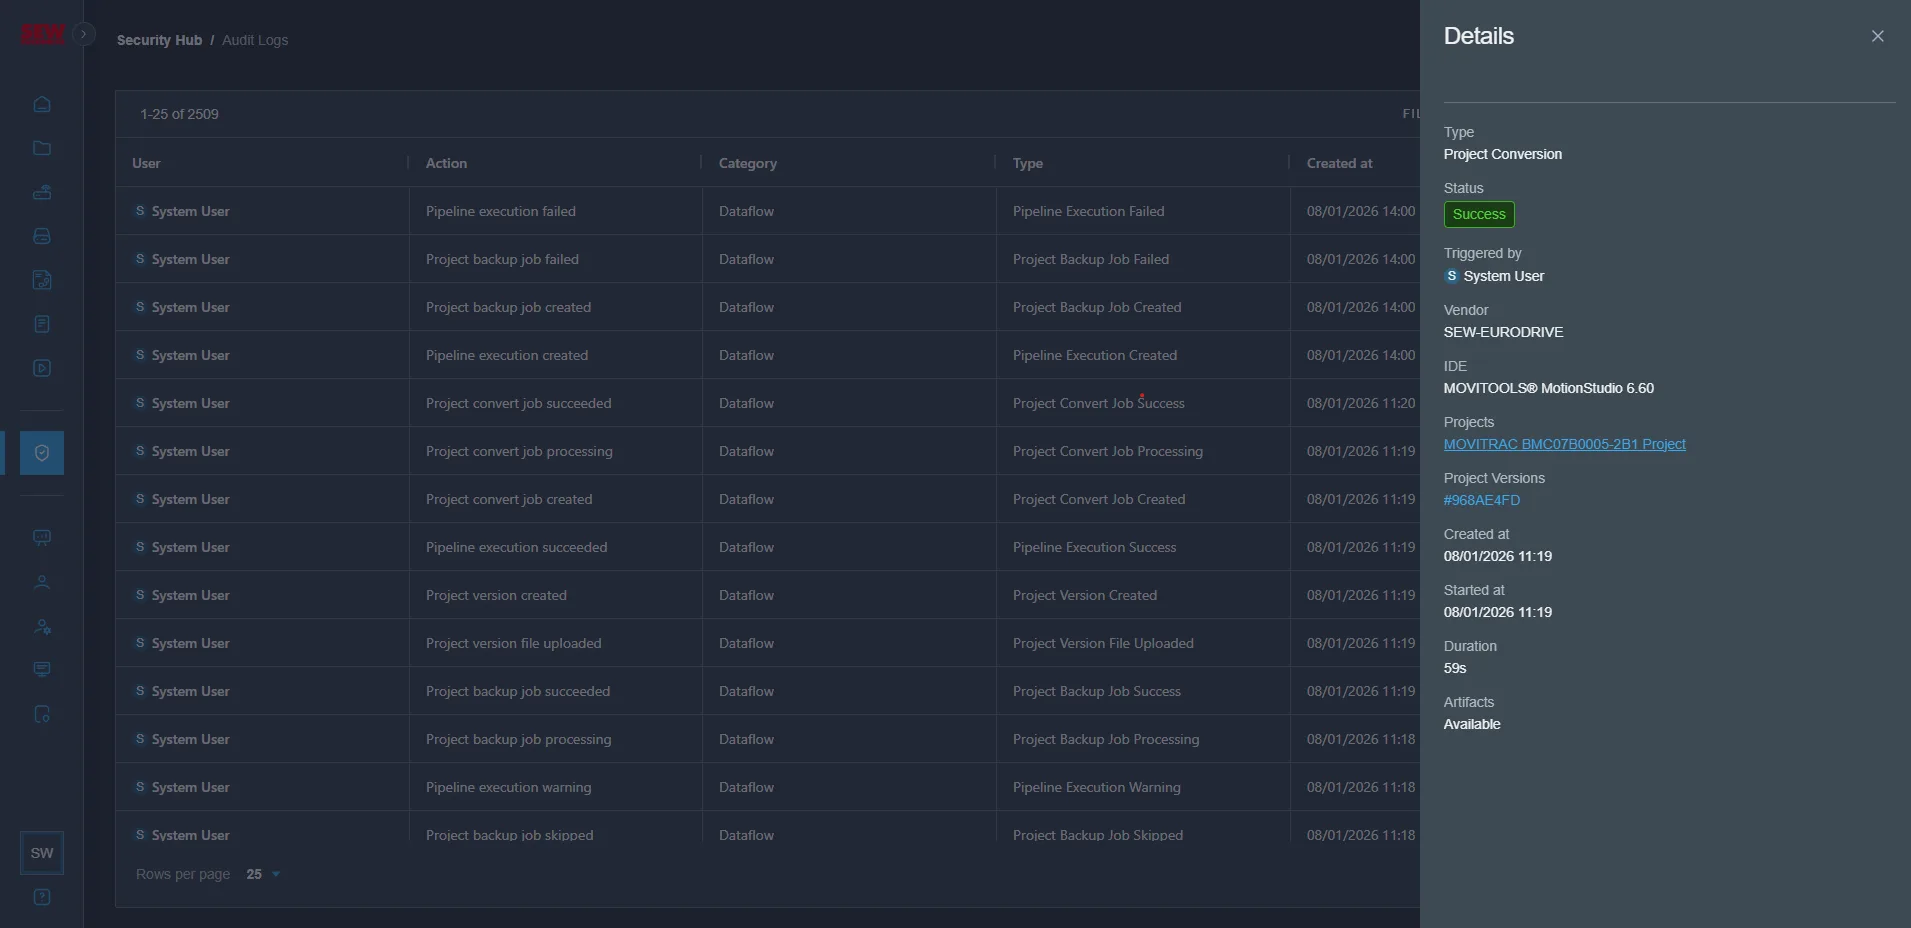
- Ao clicar em
Details, você poderá ver um log detalhado da atividade em questão
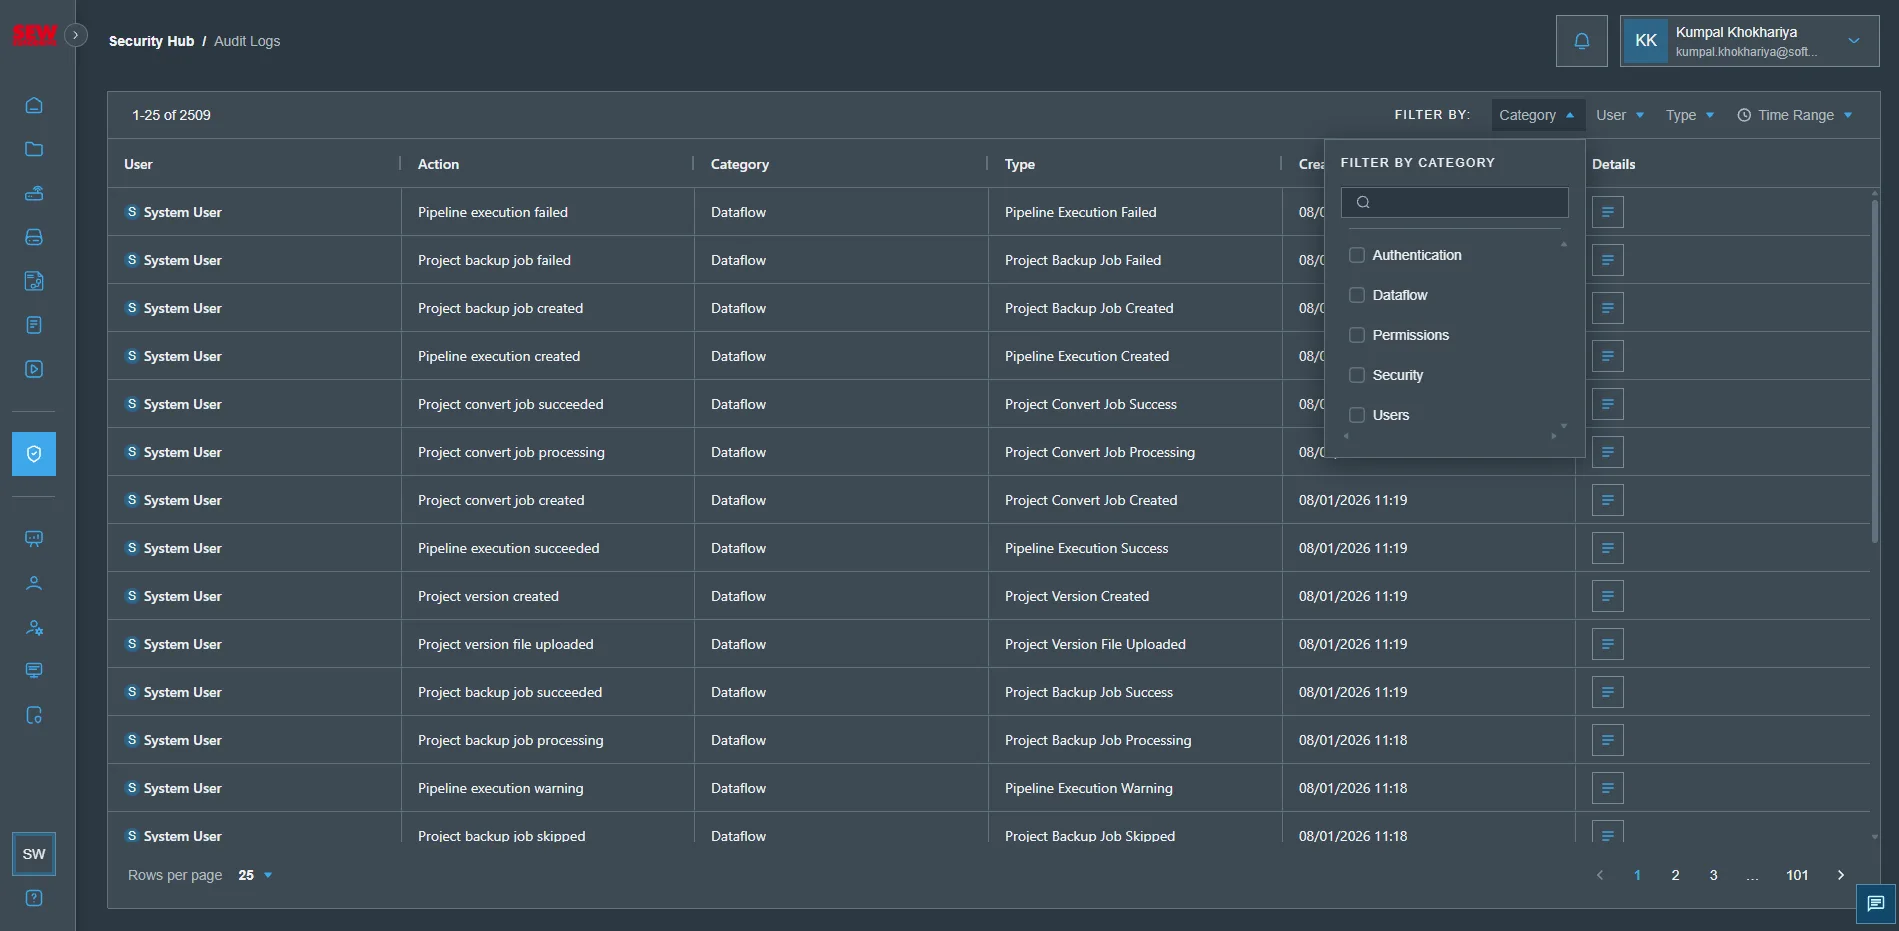
- Você também pode filtrar os logs por categoria de log, por tipo de log ou por intervalo de tempo.
Este recurso está atualmente em desenvolvimento e algumas atividades de usuários ainda não são registradas no SEW OrchestrationSuite.