Registros de auditoría
Descripción general
Los registros de auditoría proporcionan un historial centralizado y resistente a manipulaciones de cada acción relevante para la seguridad que se produce en su tenant de SEW. Capturan eventos de usuarios, dispositivos, proyectos, pipelines y servicios de la plataforma, ofreciéndole una trazabilidad completa de quién hizo qué, cuándo y desde dónde.
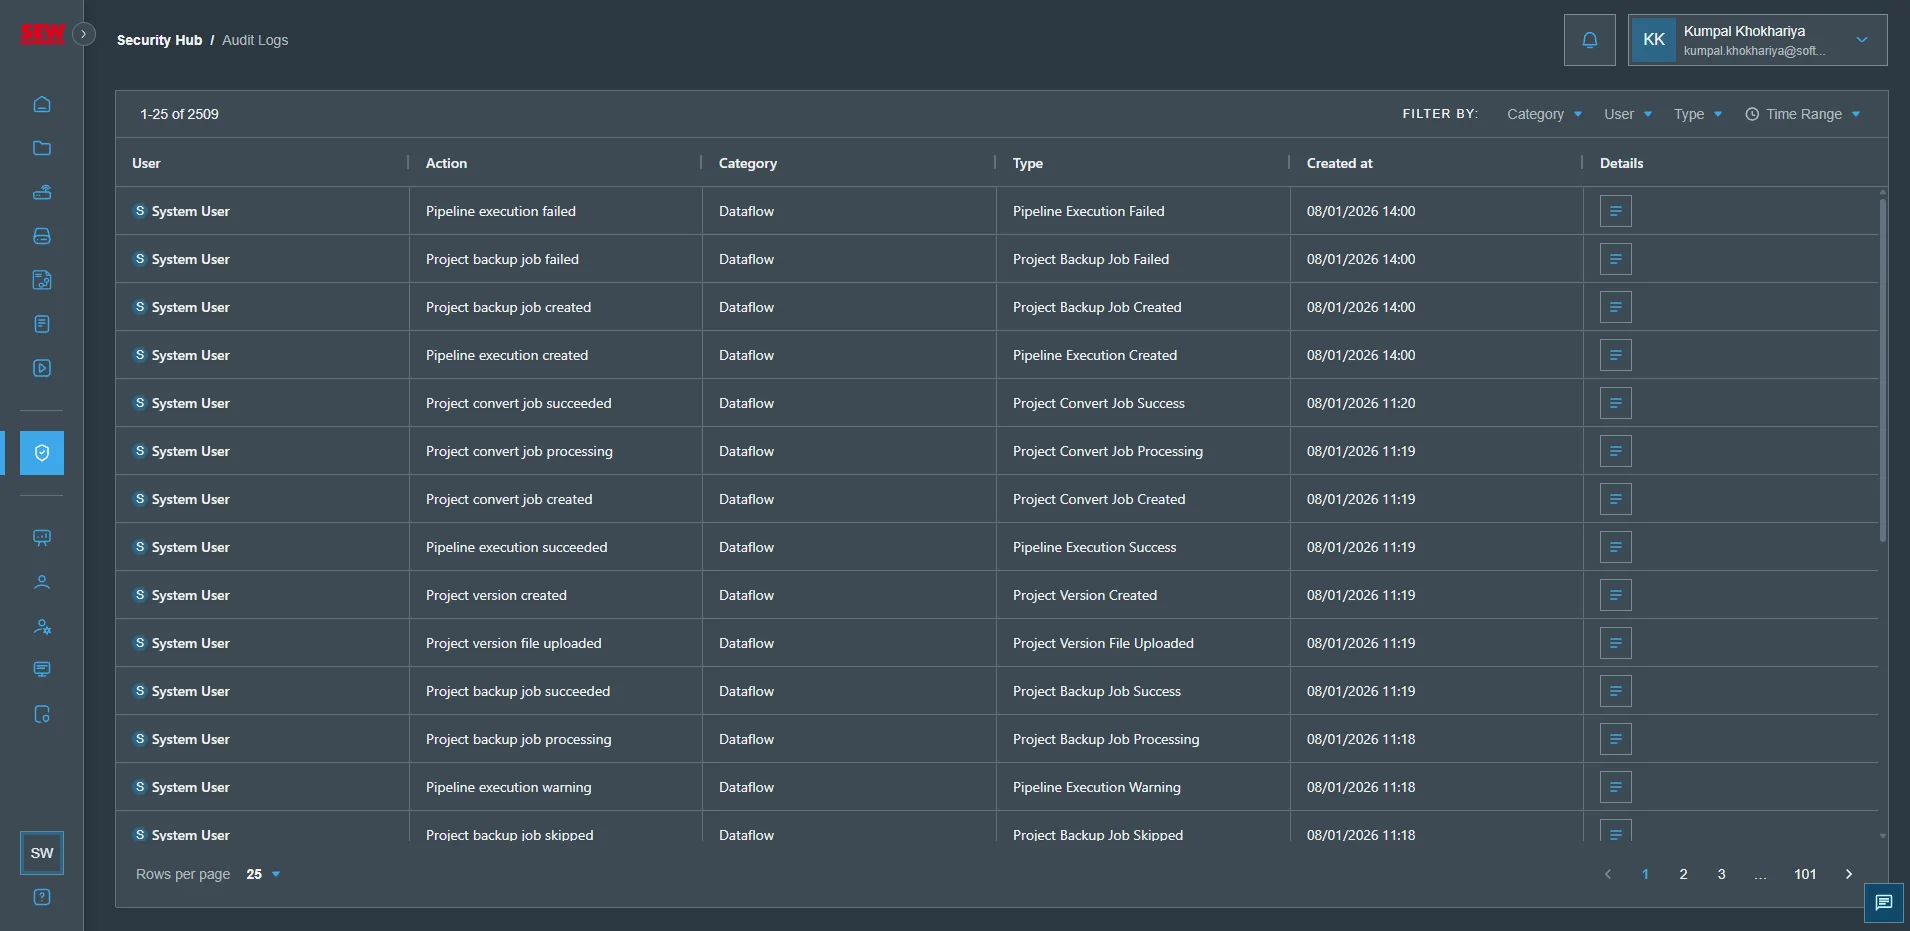
Como parte del Security Hub, los registros de auditoría funcionan junto con Vaults & Secrets para garantizar que su entorno operativo se mantenga transparente, conforme y totalmente auditable. Cada entrada de registro incluye metadatos clave, como la marca de tiempo, el actor, el tipo de acción, el recurso afectado y el resultado, lo que permite a los equipos investigar cambios, respaldar la respuesta ante incidentes, cumplir los requisitos de conformidad y mantener un alto nivel de seguridad en sus flujos de trabajo de automatización industrial.
Los registros de auditoría se pueden filtrar, visualizar y exportar para un análisis más detallado, lo que los convierte en un componente esencial de unas operaciones seguras, gobernadas y responsables en SEW.
Uso de los registros de auditoría
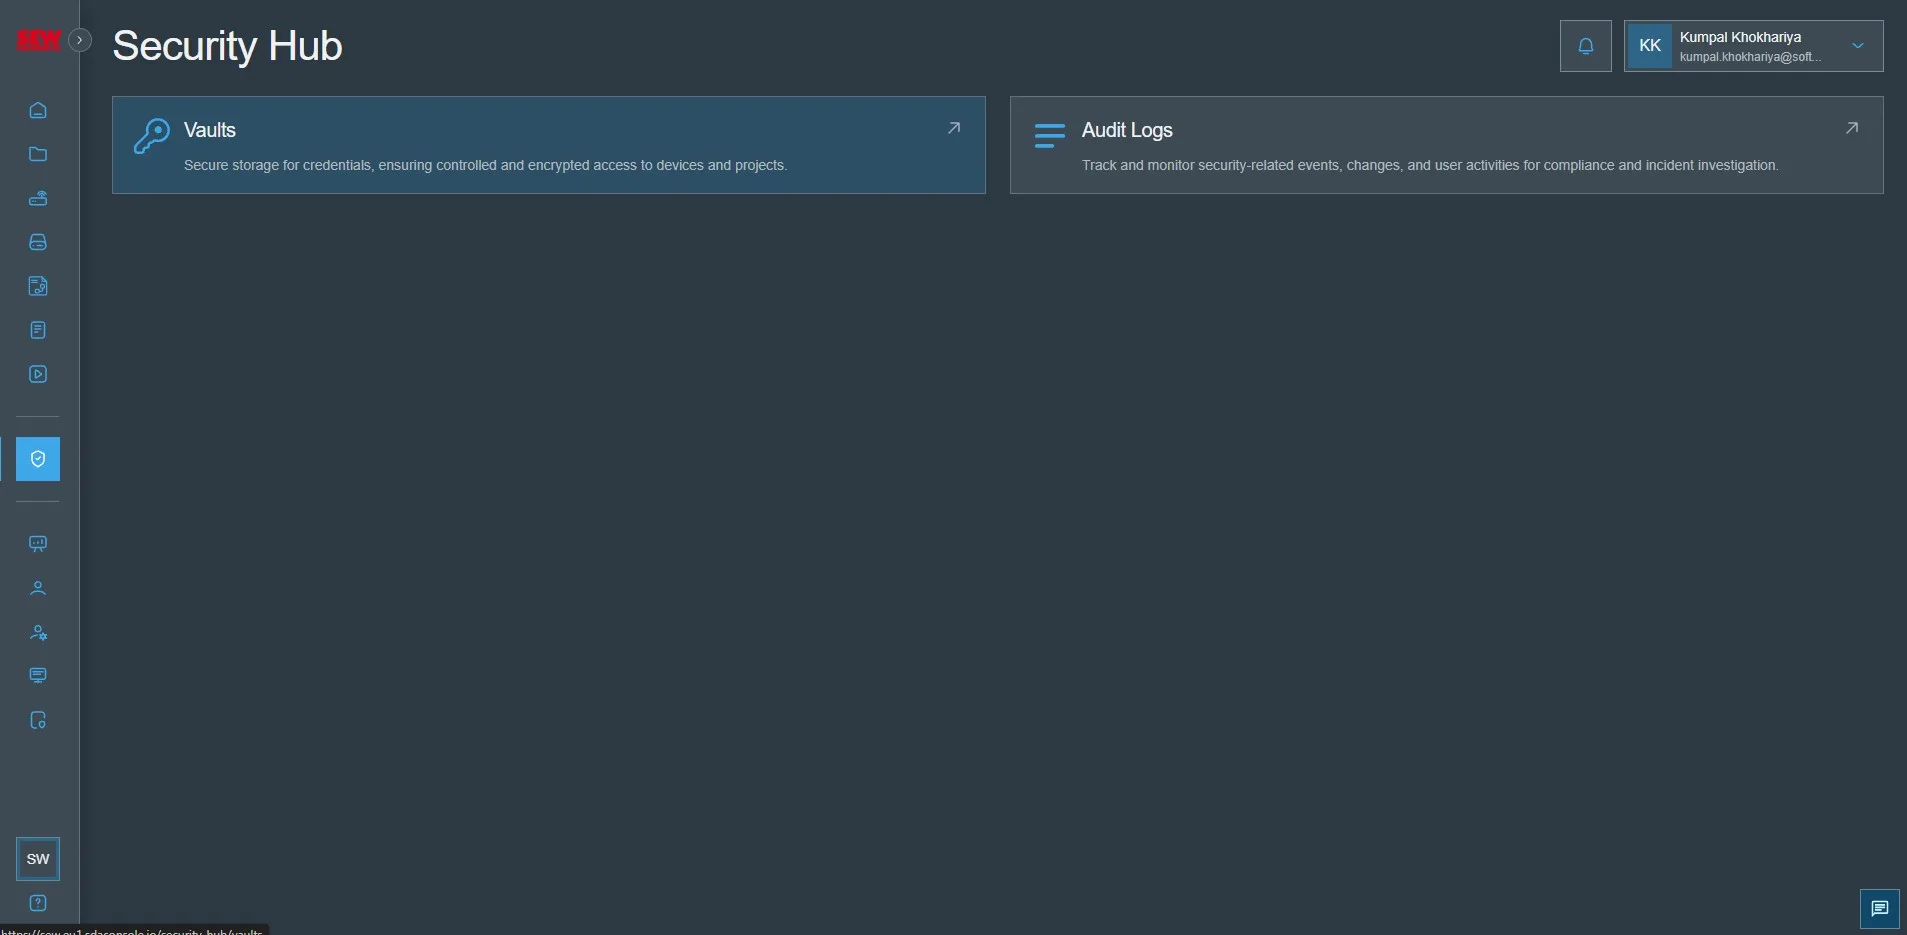
La SEW OrchestrationSuite también permite auditar las actividades de la plataforma mediante la sección Audit Logs del Security Hub.
- Vaya al Security Hub y haga clic en el enlace Audit Logs
- Verá los registros de las actividades de los usuarios en la SEW OrchestrationSuite
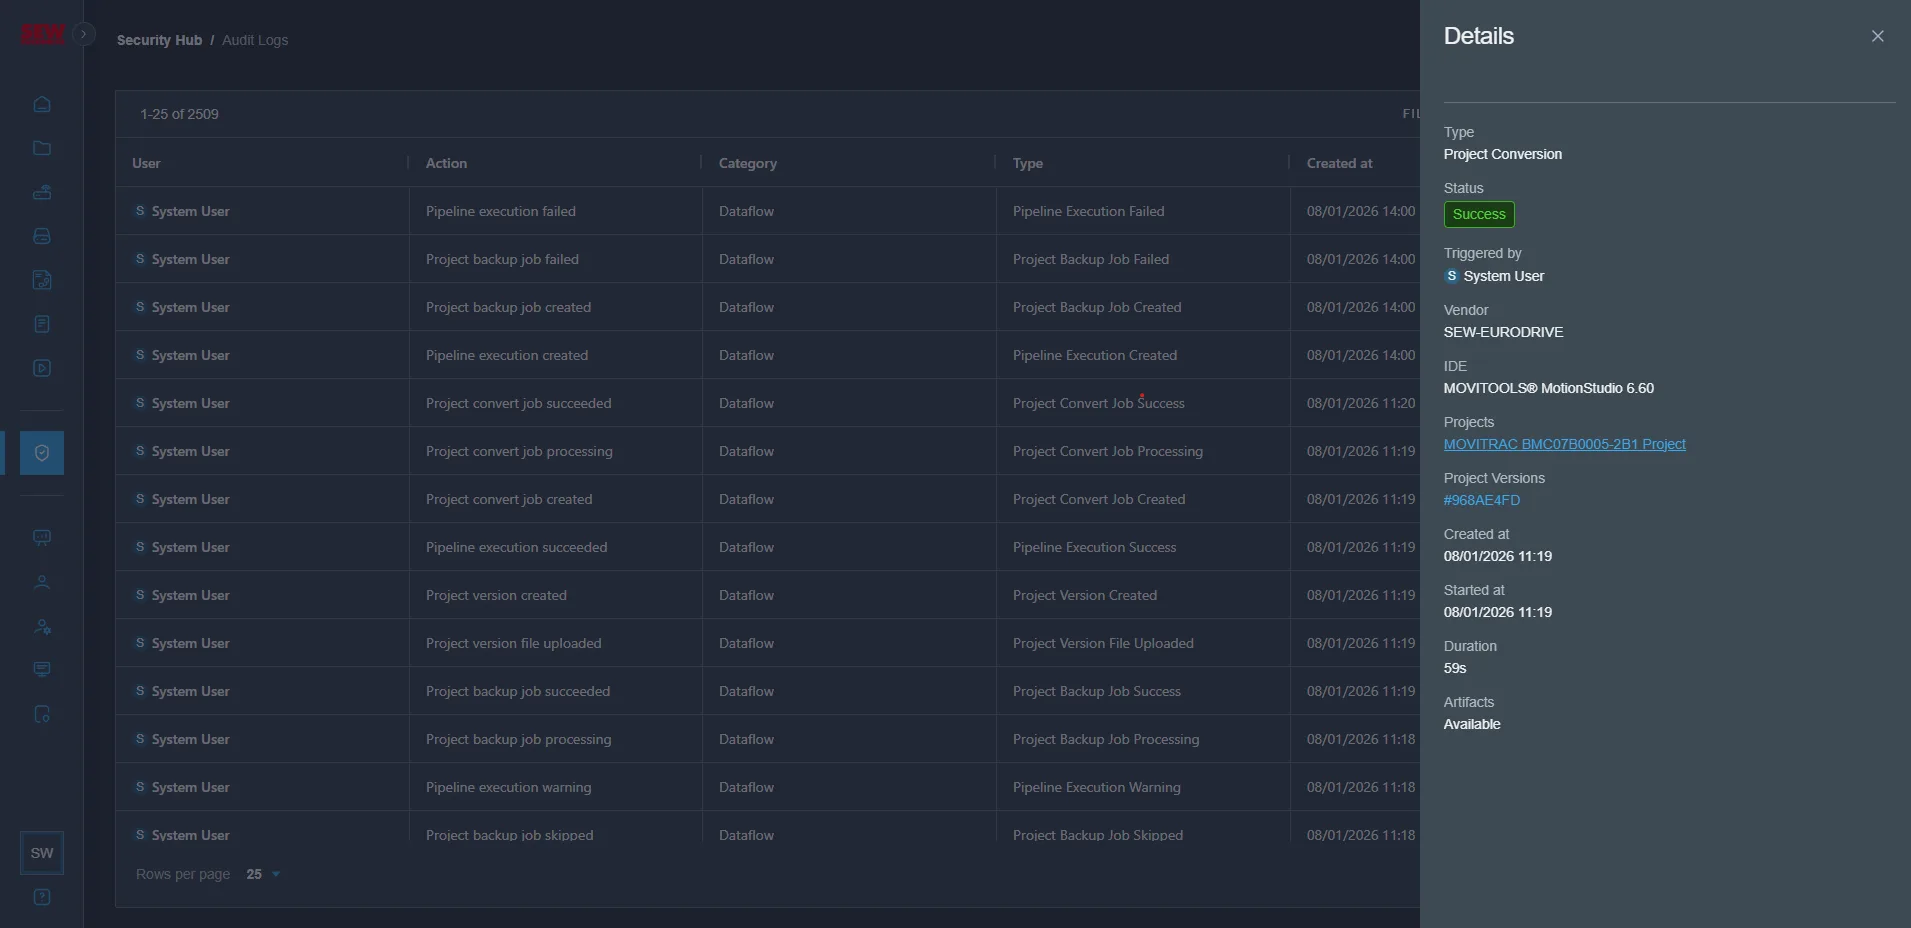
- Al hacer clic en
Details, puede ver un registro detallado de la actividad correspondiente
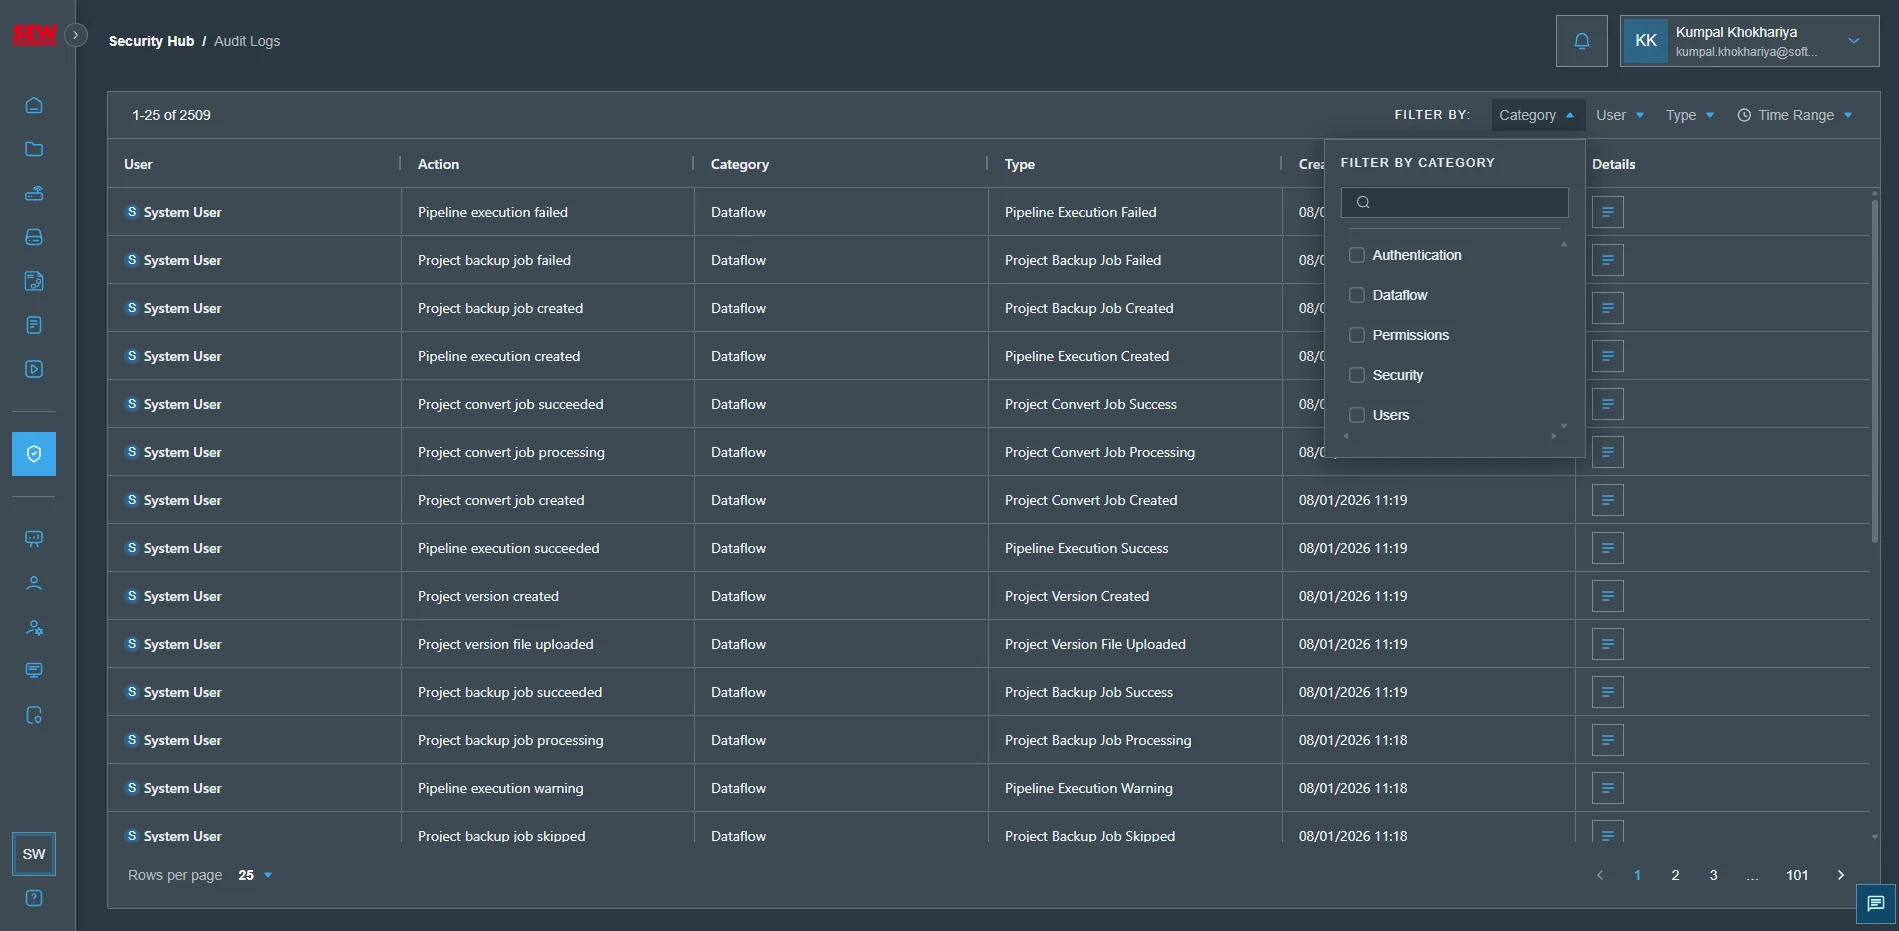
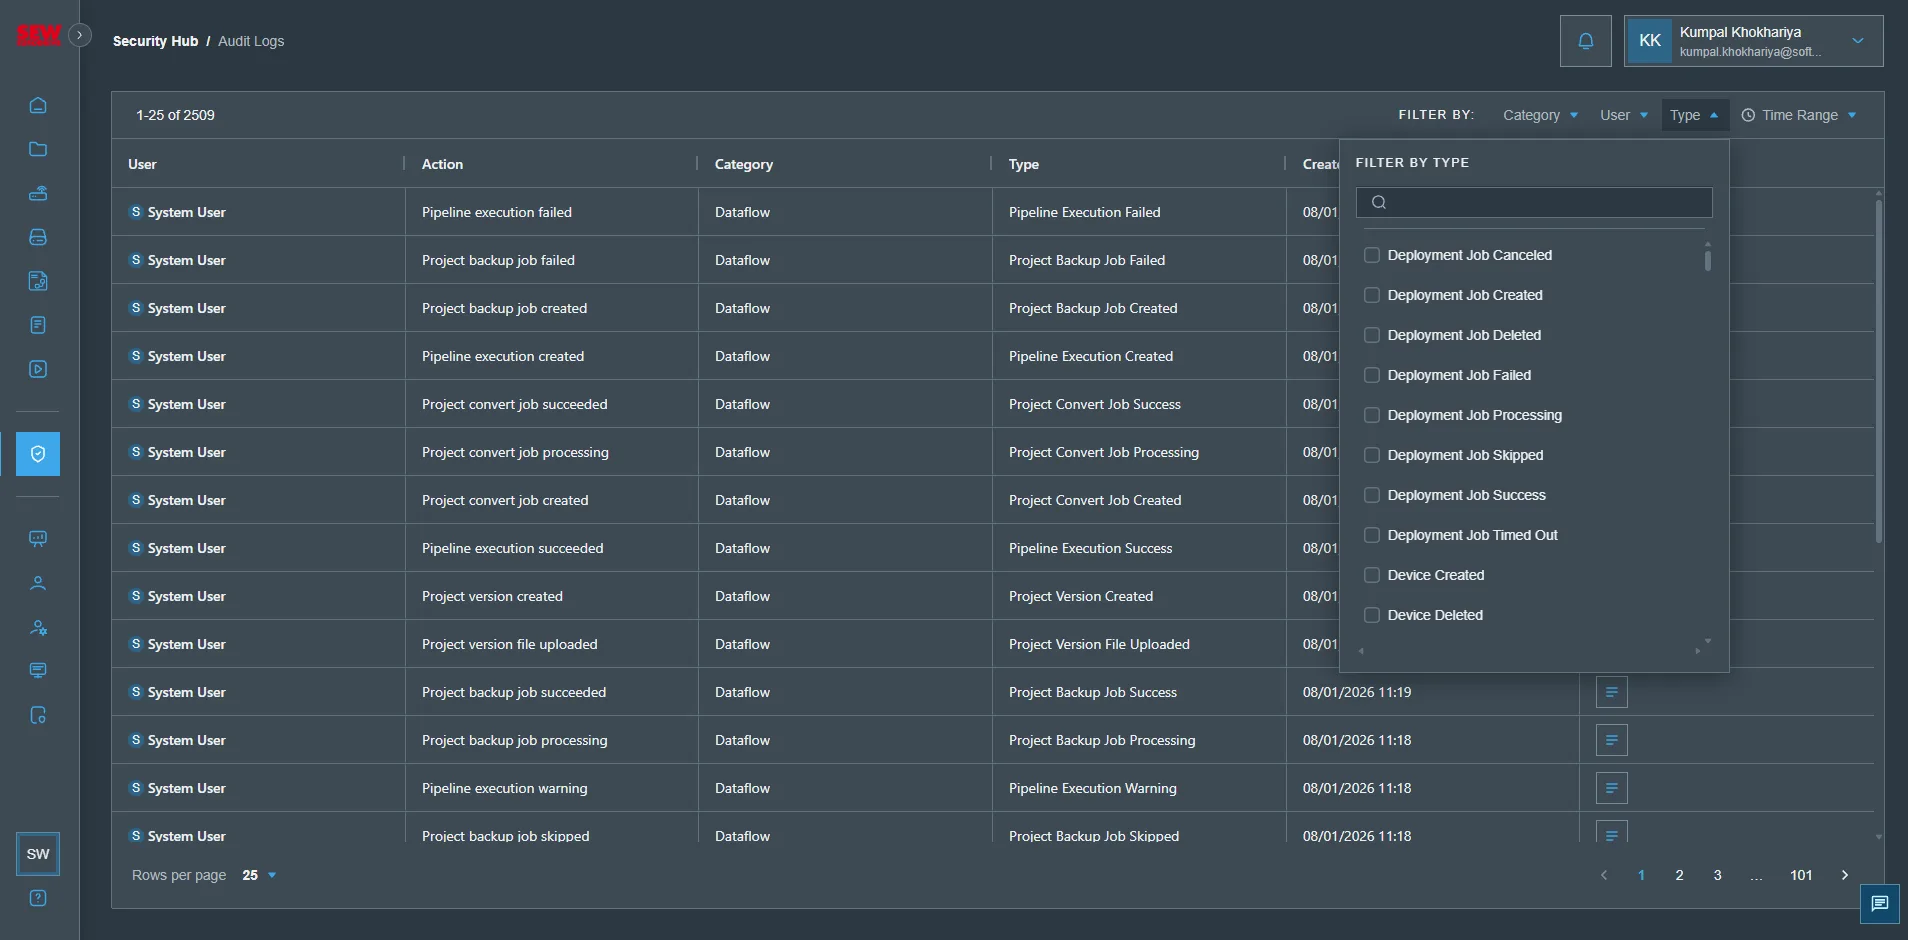
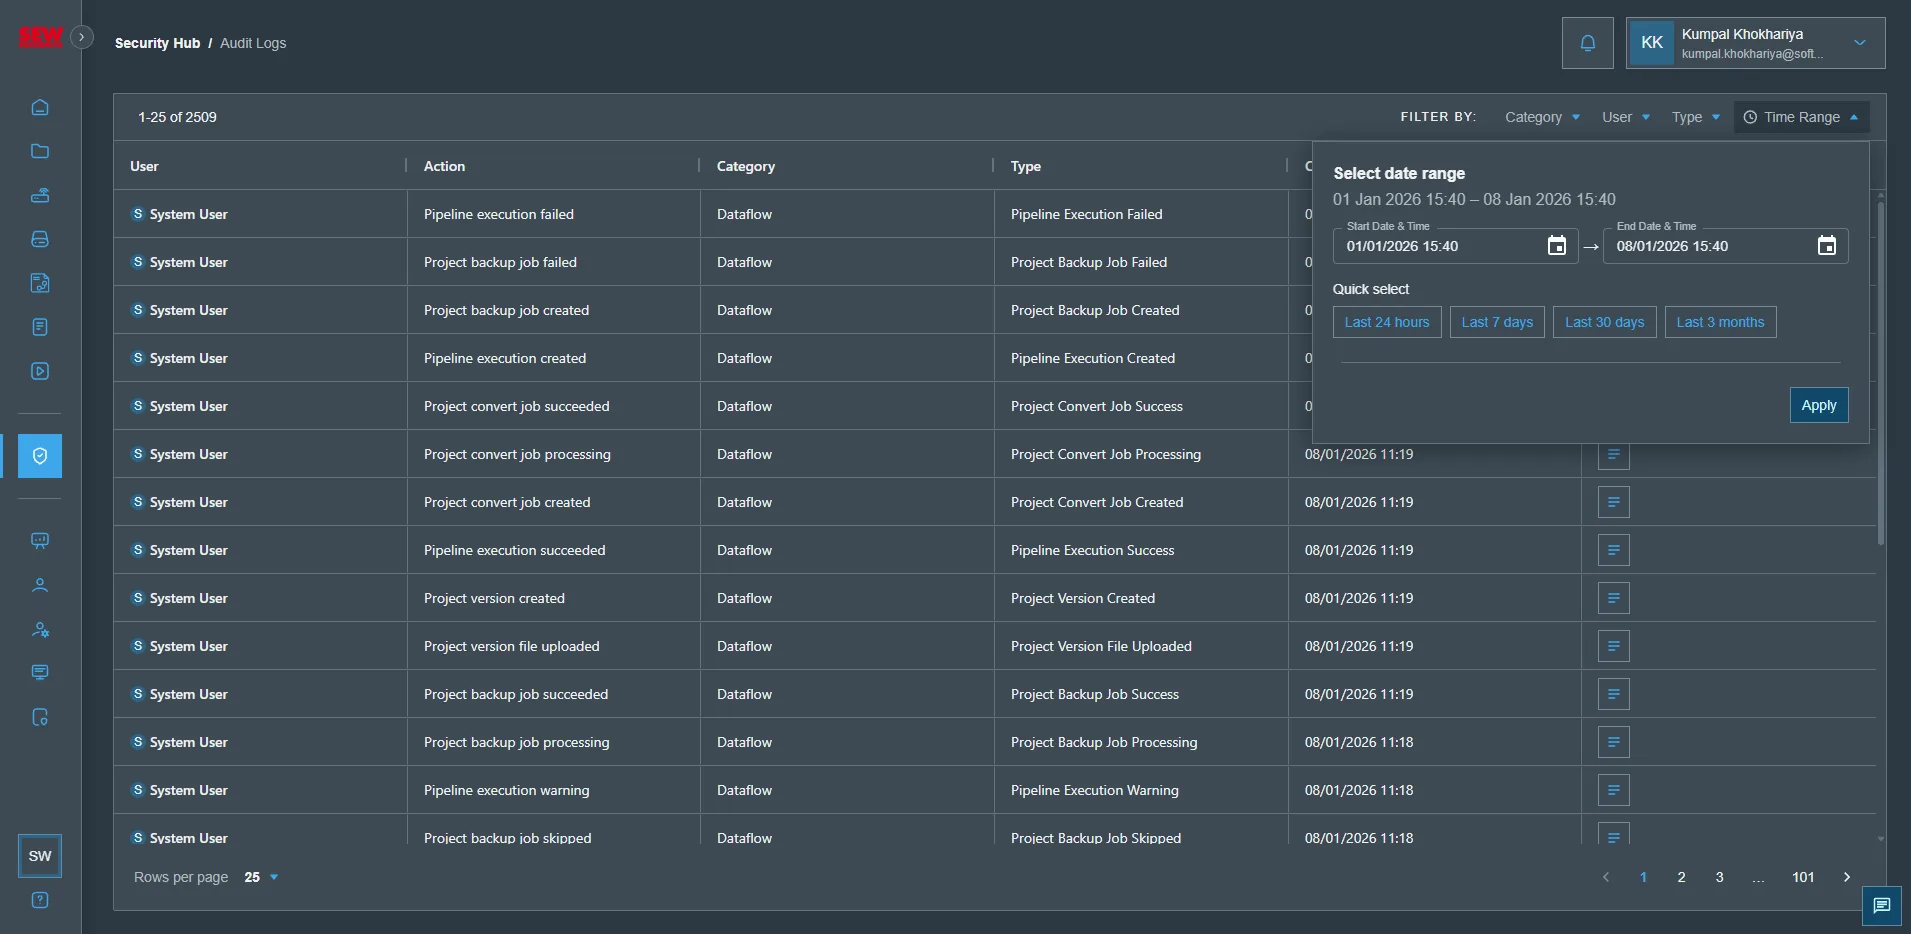
- También puede filtrar los registros por categoría de registro, por tipo de registro o por intervalo de tiempo.
Esta funcionalidad se encuentra actualmente en desarrollo y algunas actividades de los usuarios todavía no se registran en la SEW OrchestrationSuite.