監査ログ
概要
監査ログは、SEW テナント内で発生するセキュリティ関連のすべての操作について、一元化された改ざん耐性のある記録を提供します。ユーザー、デバイス、プロジェクト、パイプライン、プラットフォームサービスにまたがるイベントを記録し、誰が、いつ、どこから、何を行ったかを完全に追跡できるようにします。
Security Hub の一部として、監査ログは Vaults & Secrets と連携し、運用環境の透明性、コンプライアンス、および完全な監査可能性を確保します。各ログエントリには、タイムスタンプ、実行者、アクションの種類、影響を受けたリソース、結果といった主要なメタデータが含まれており、変更内容の調査、インシデント対応の支援、コンプライアンス要件の充足、産業オートメーションワークフロー全体における高いセキュリティ水準の維持が可能になります。
監査ログはフィルタリング、表示、エクスポートしてより詳細な分析を行うことができ、SEW における安全でガバナンスの効いた説明責任のある運用に不可欠な構成要素となっています。
監査ログの使用
SEW OrchestrationSuite では、Security Hub 内の Audit Logs セクションを通じて、プラットフォーム上のアクティビティを監査することもできます。
- Security Hub にアクセスし、Audit Logs のリンクをクリックします
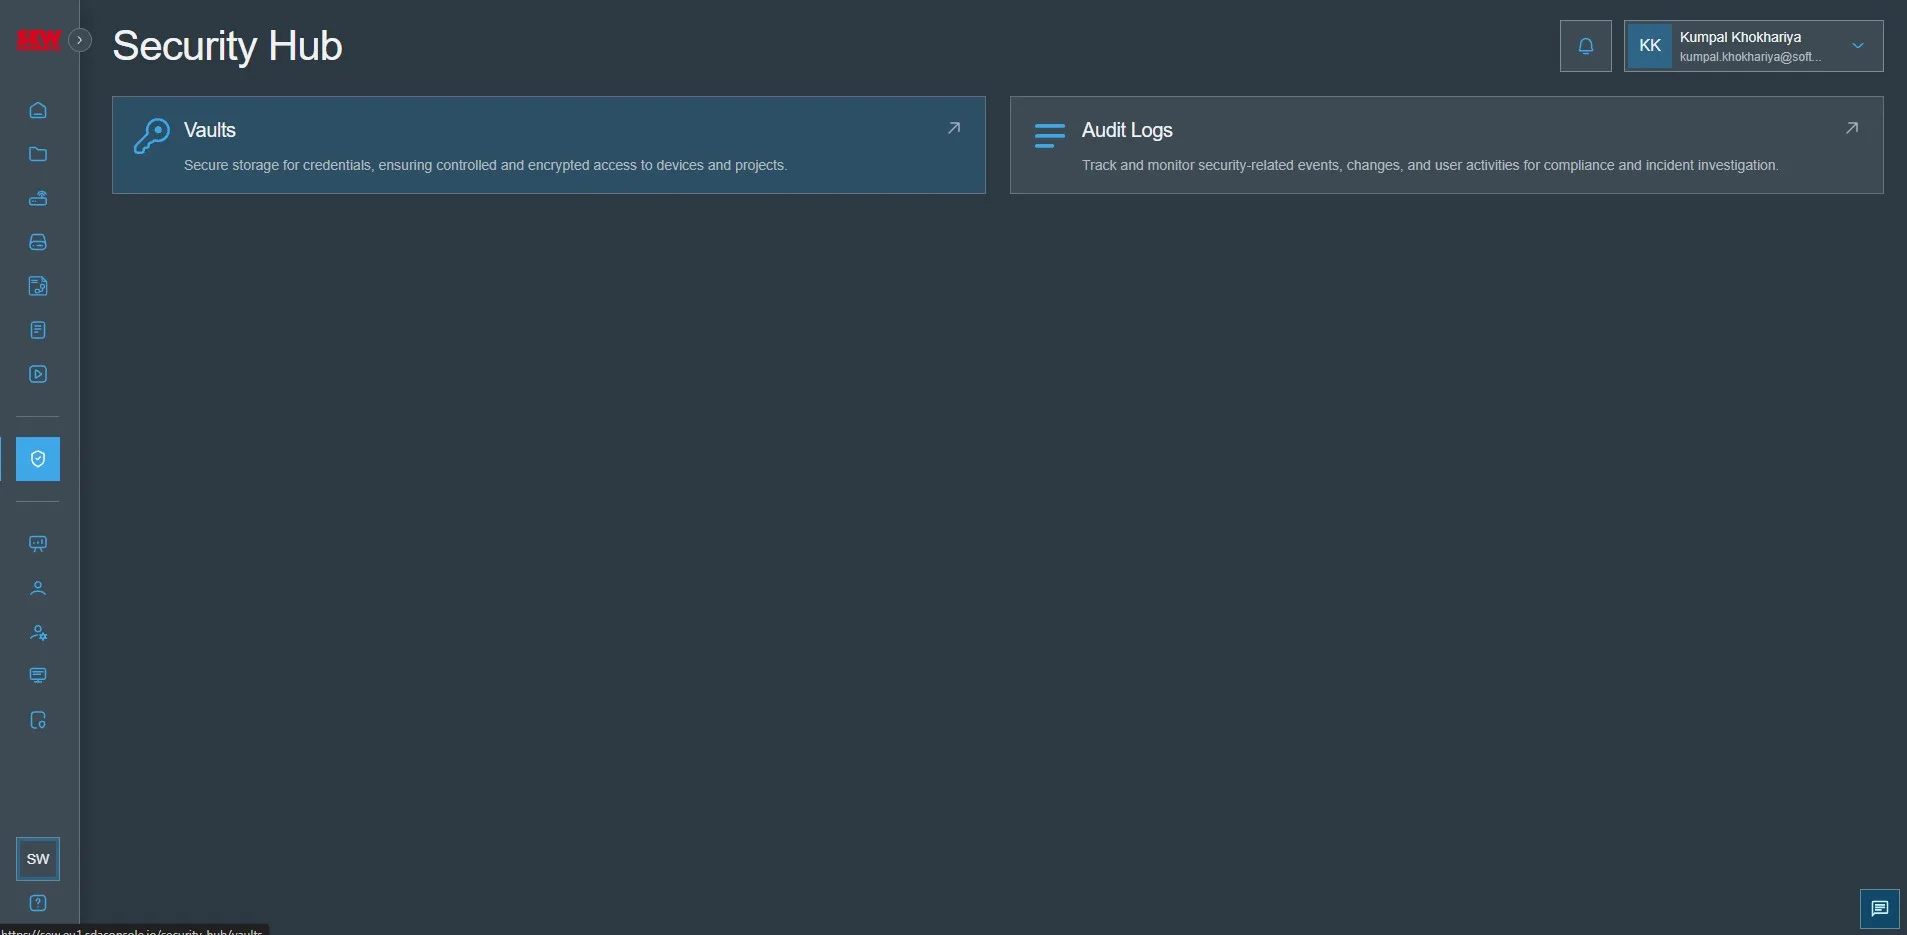
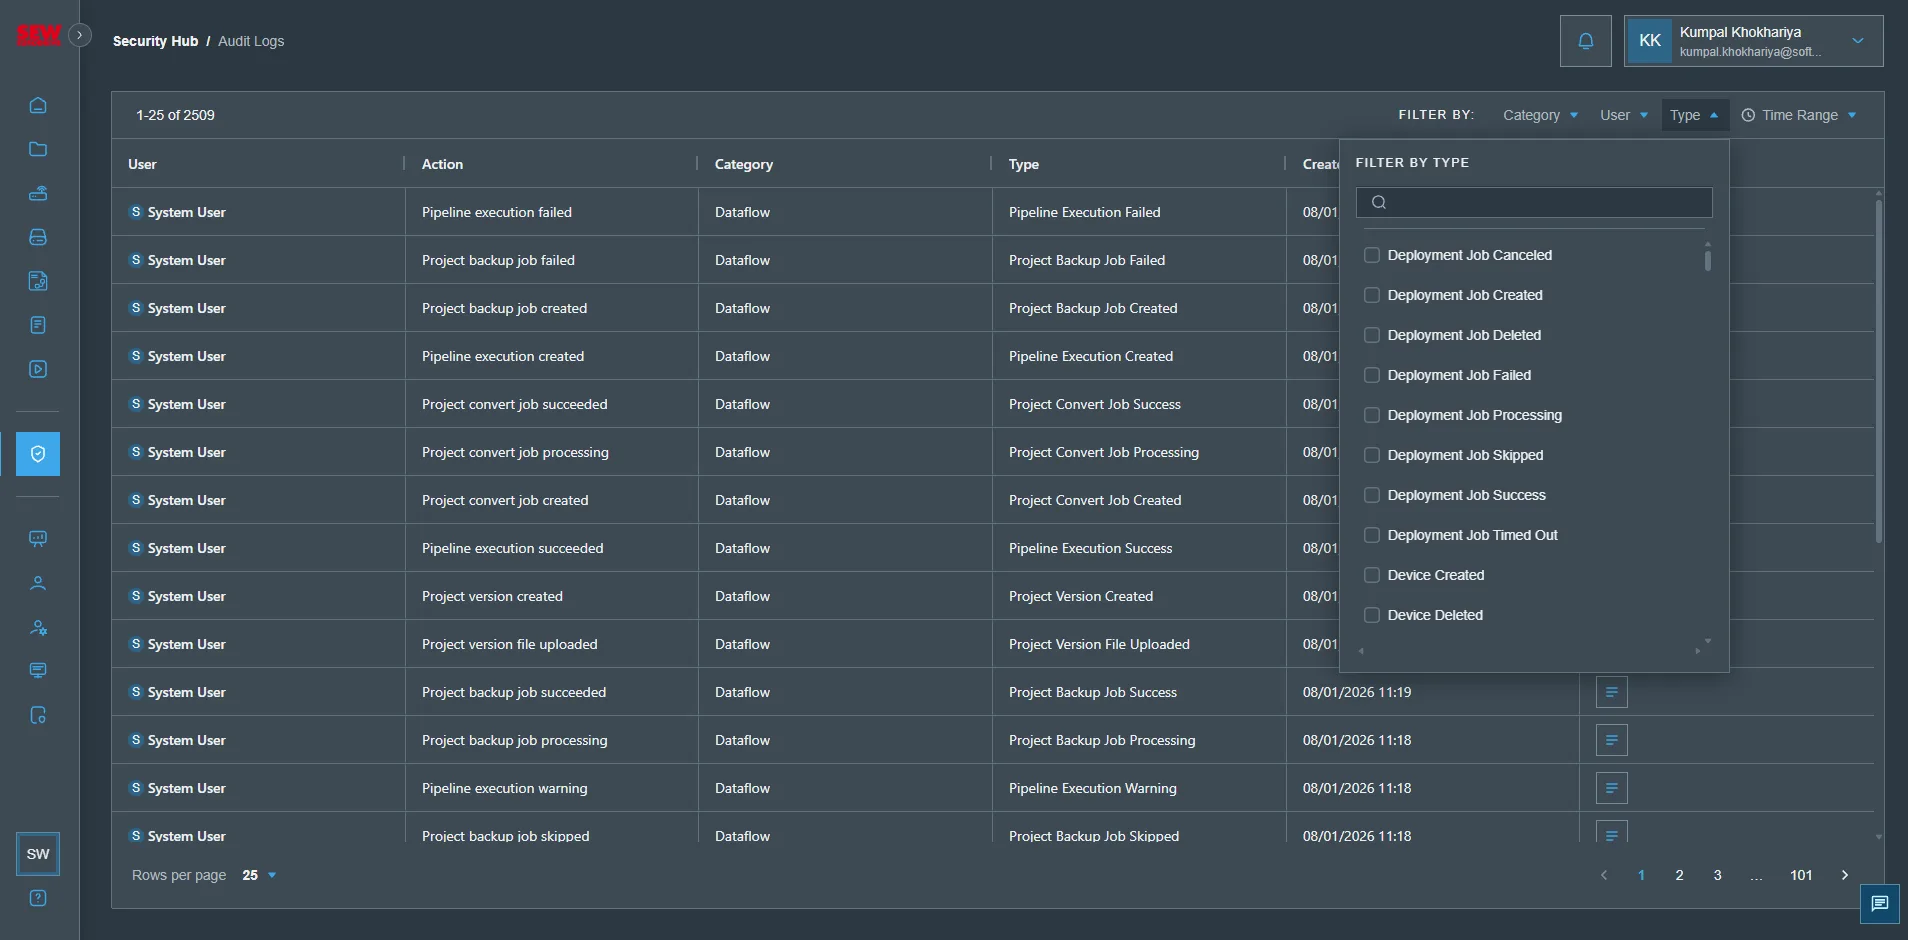
- SEW OrchestrationSuite におけるユーザーのアクティビティのログが表示されます
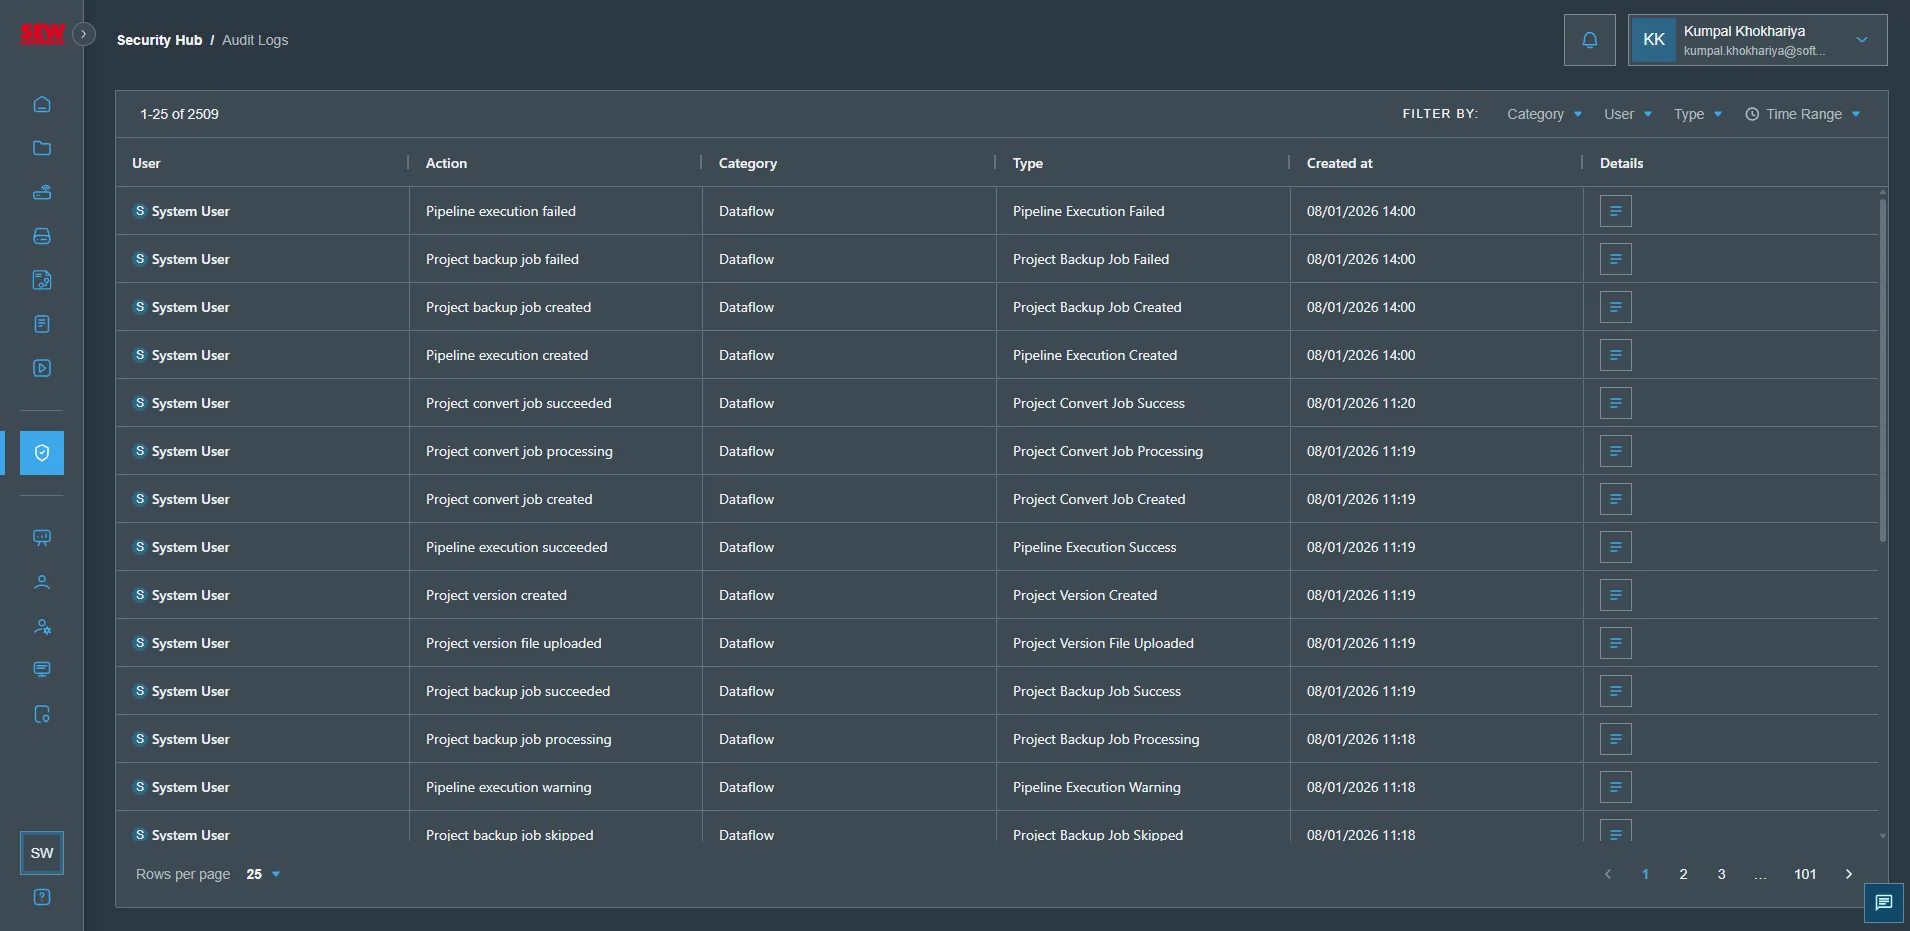
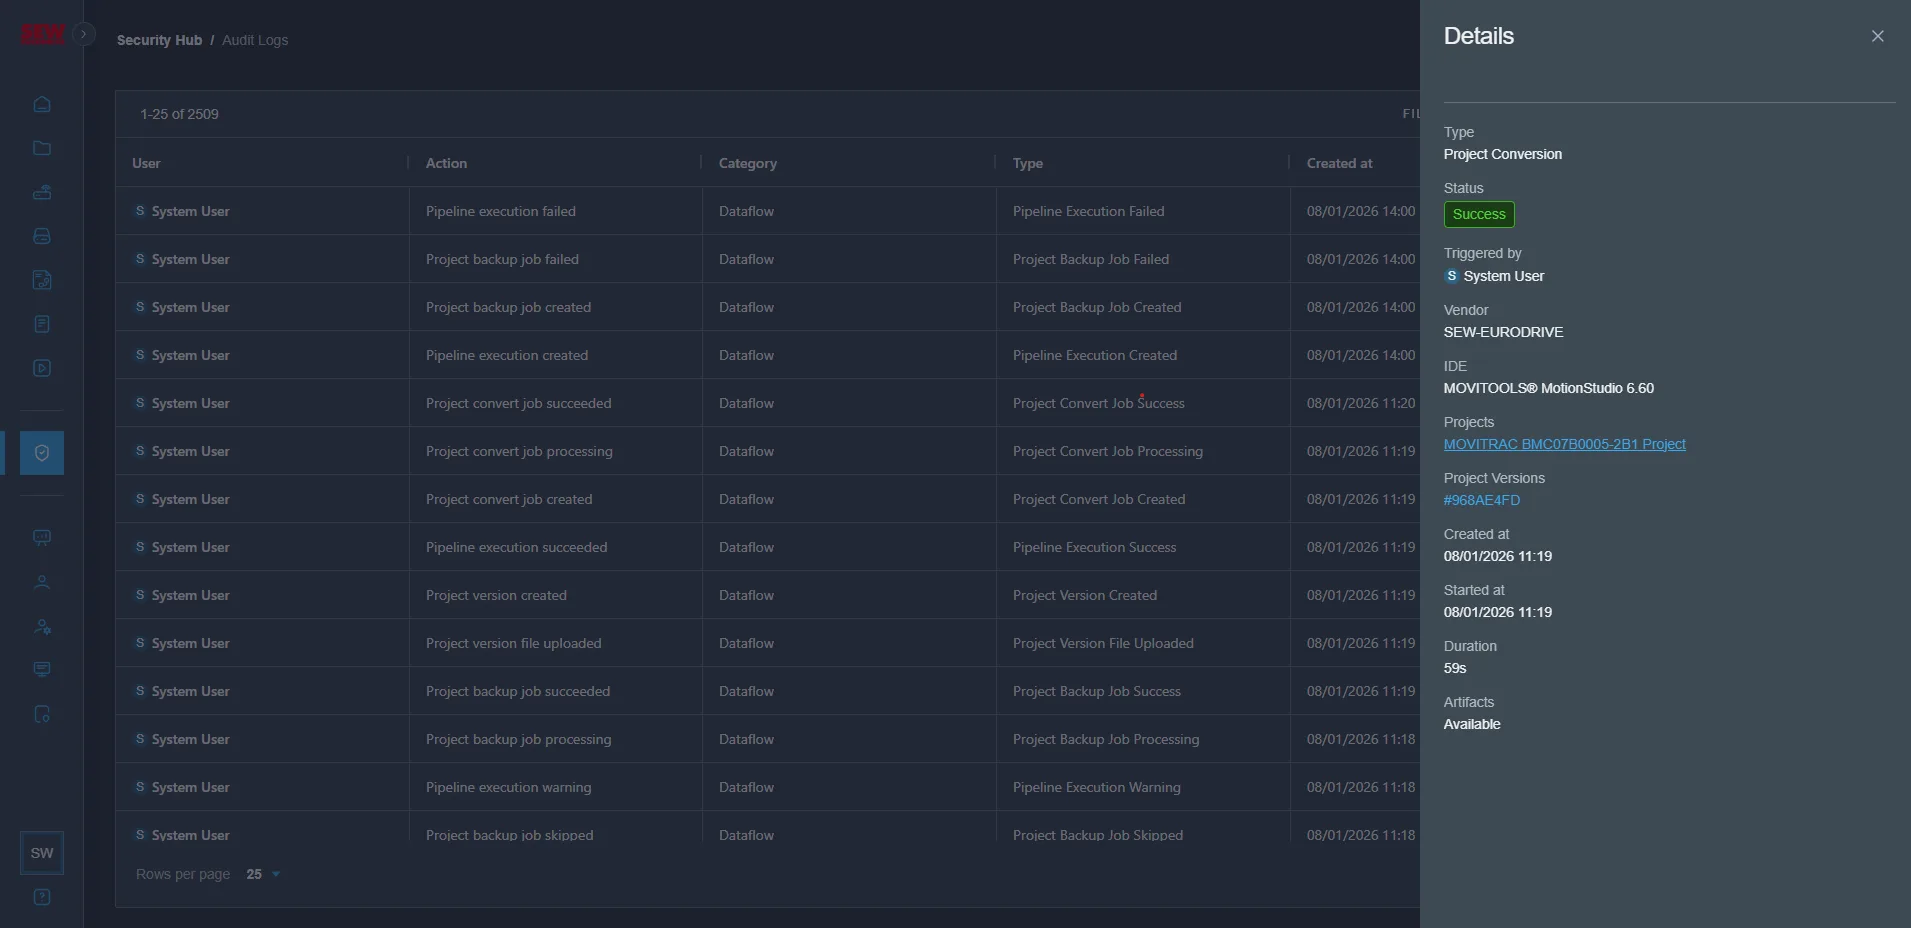
Detailsをクリックすると、該当アクティビティの詳細なログを確認できます
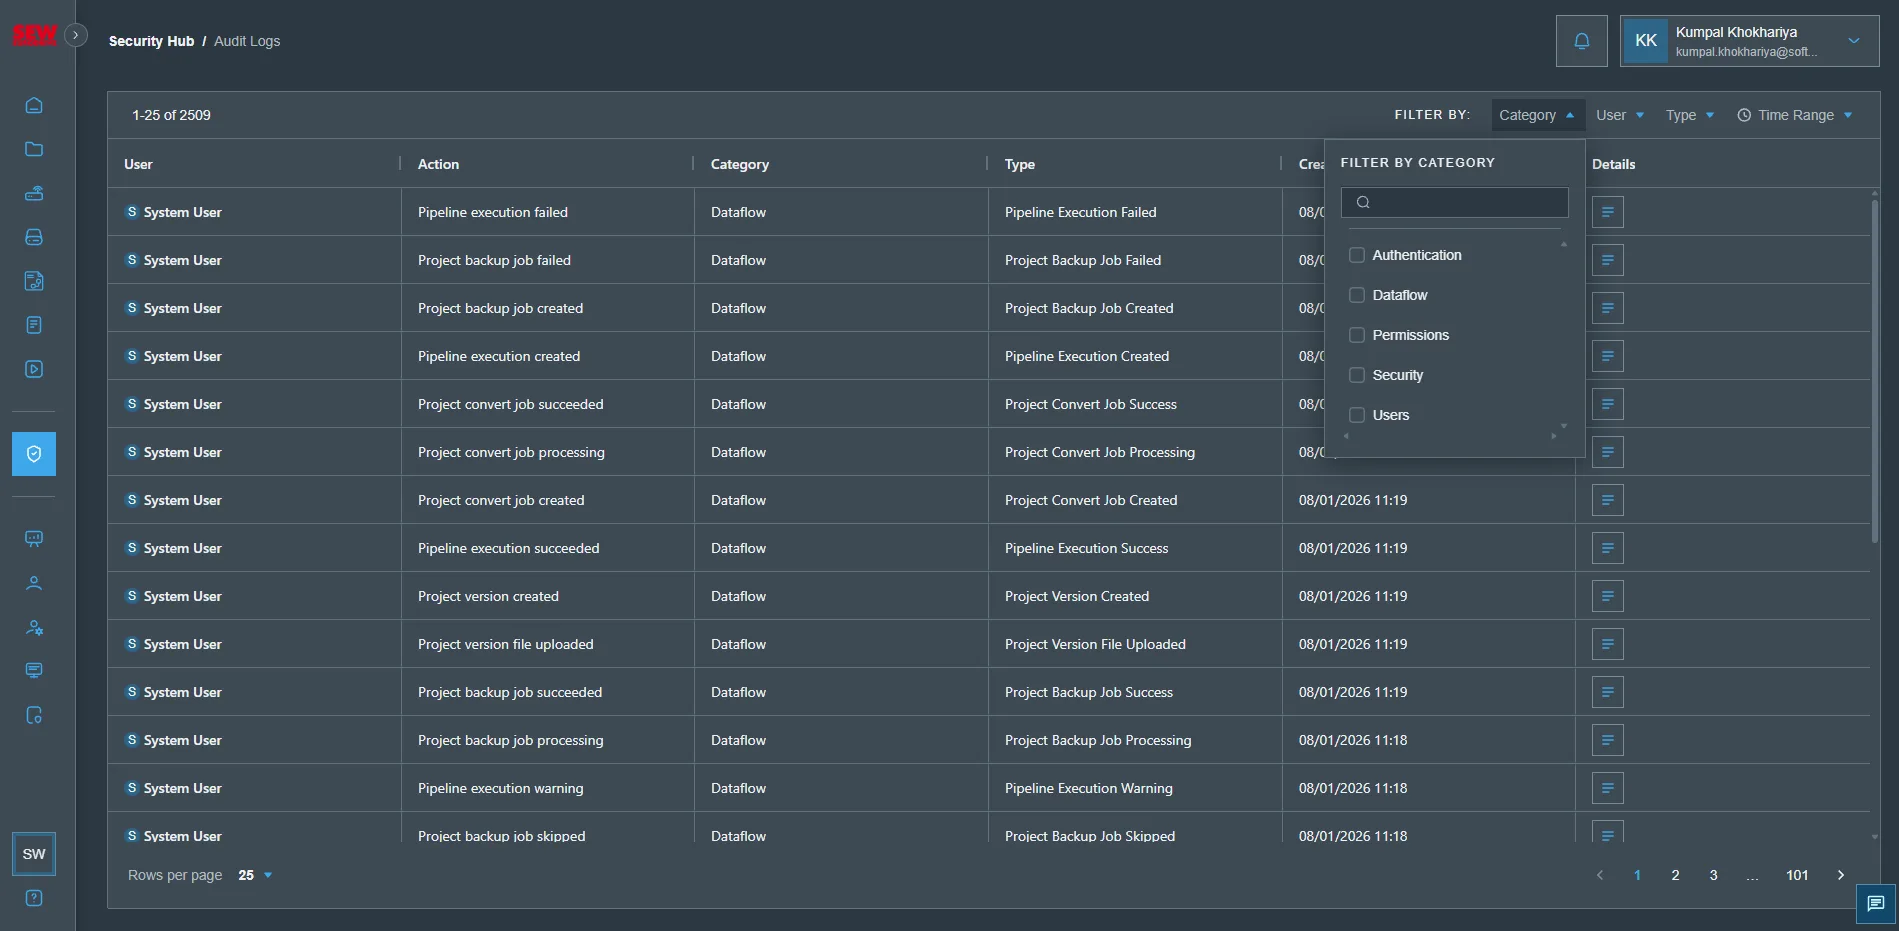
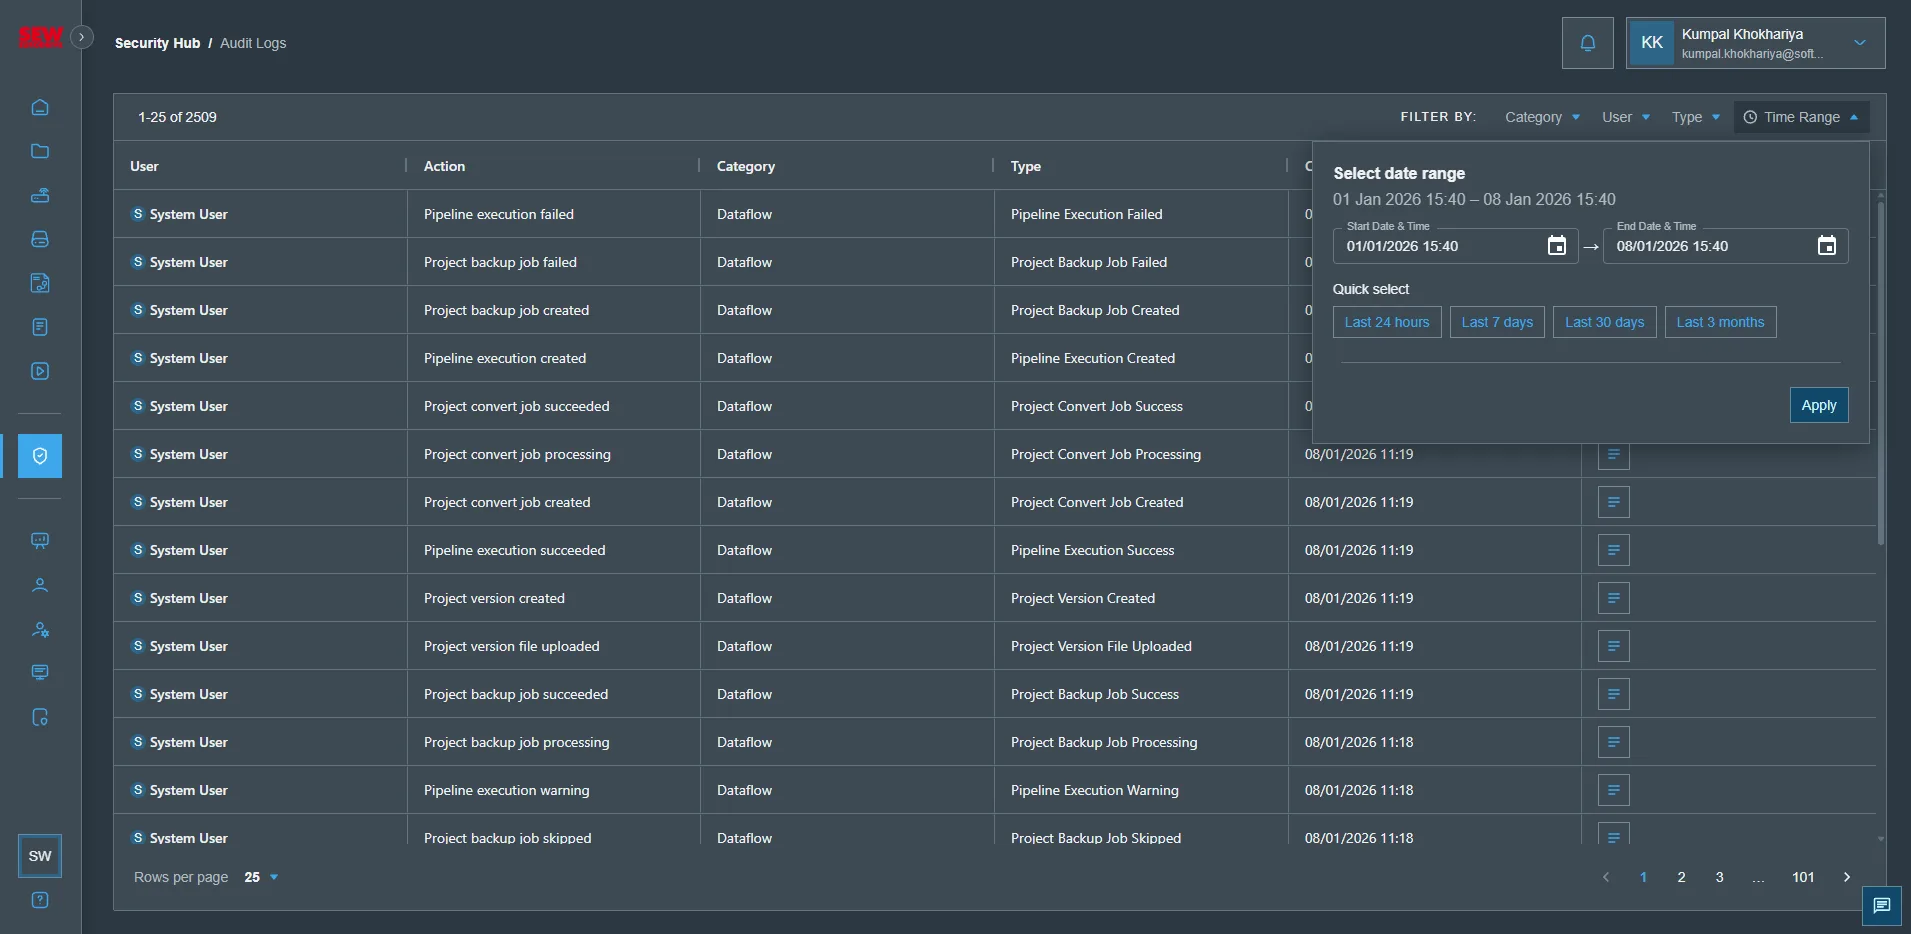
- ログはログカテゴリ、ログタイプ、または期間でフィルタリングすることもできます。
危険
この機能は現在開発中であり、一部のユーザーアクティビティは SEW OrchestrationSuite にまだ記録されていません。