Auditné záznamy
Prehľad
Auditné záznamy poskytujú centralizovaný záznam odolný voči manipulácii o každej akcii relevantnej z hľadiska bezpečnosti, ktorá sa vyskytne vo vašom tenantovi SEW. Zaznamenávajú udalosti týkajúce sa používateľov, zariadení, projektov, pipeline a platformových služieb – čím vám poskytujú úplnú sledovateľnosť, kto čo urobil, kedy a odkiaľ.
Ako súčasť Security Hub fungujú auditné záznamy spolu s Vaults & Secrets, aby zabezpečili, že vaše operačné prostredie zostane transparentné, v súlade s predpismi a plne auditovateľné. Každý záznam obsahuje kľúčové metadáta, ako sú časová značka, aktér, typ akcie, ovplyvnený zdroj a výsledok, čo tímom umožňuje vyšetrovať zmeny, podporovať reakciu na incidenty, plniť požiadavky na súlad s predpismi a udržiavať vysokú úroveň bezpečnosti v rámci svojich priemyselných automatizačných pracovných postupov.
Auditné záznamy je možné filtrovať, zobrazovať a exportovať na podrobnejšiu analýzu, čo z nich robí nevyhnutnú súčasť bezpečných, riadených a zodpovedných operácií v SEW.
Používanie auditných záznamov
SEW OrchestrationSuite podporuje aj auditovanie aktivít v platforme prostredníctvom sekcie Audit Logs v Security Hub.
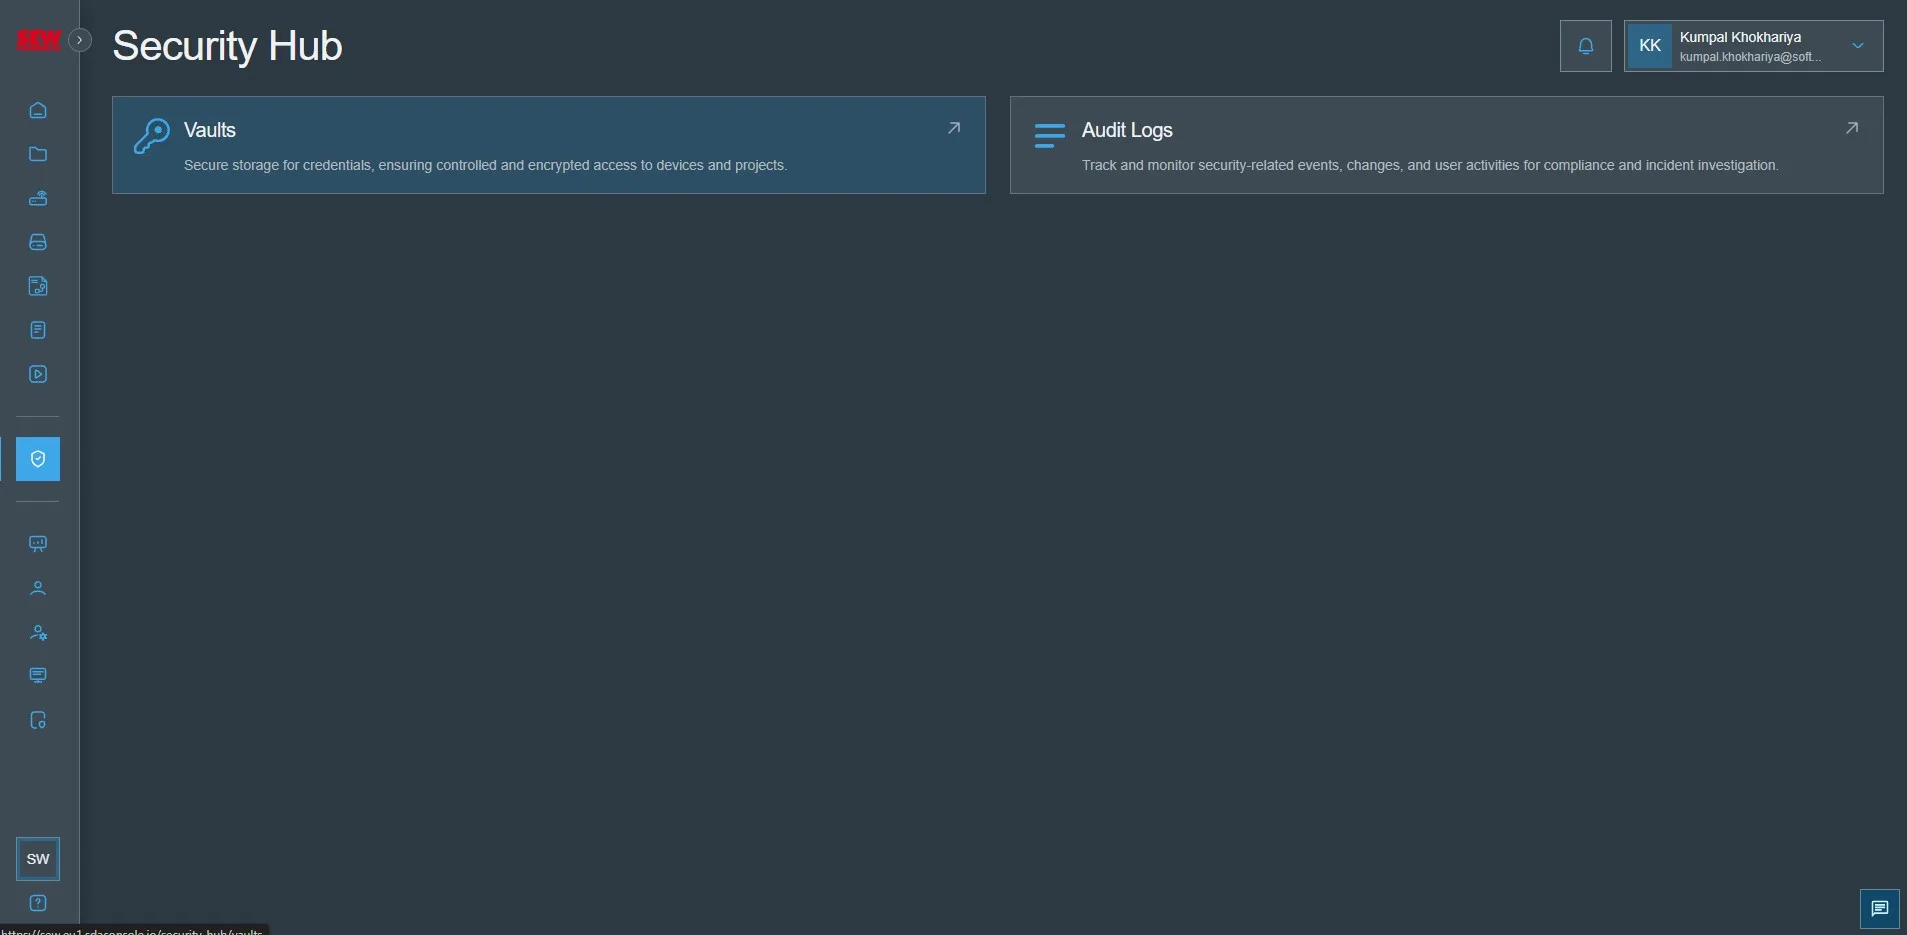
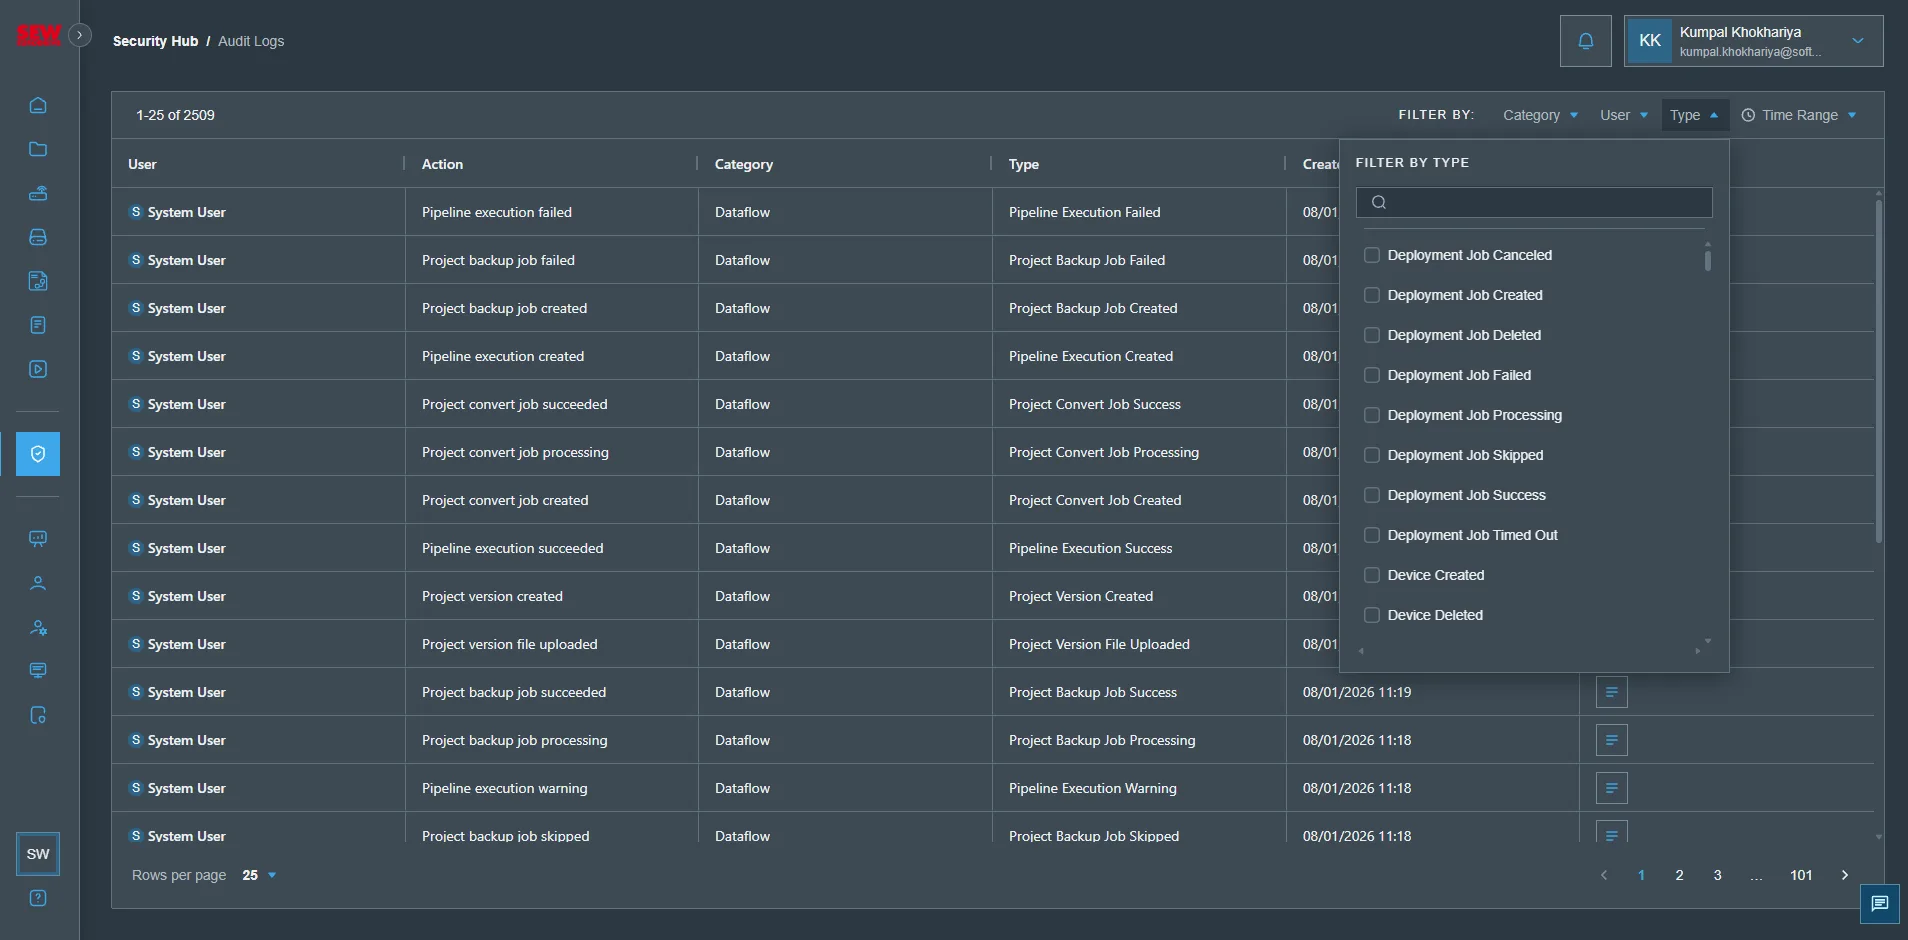
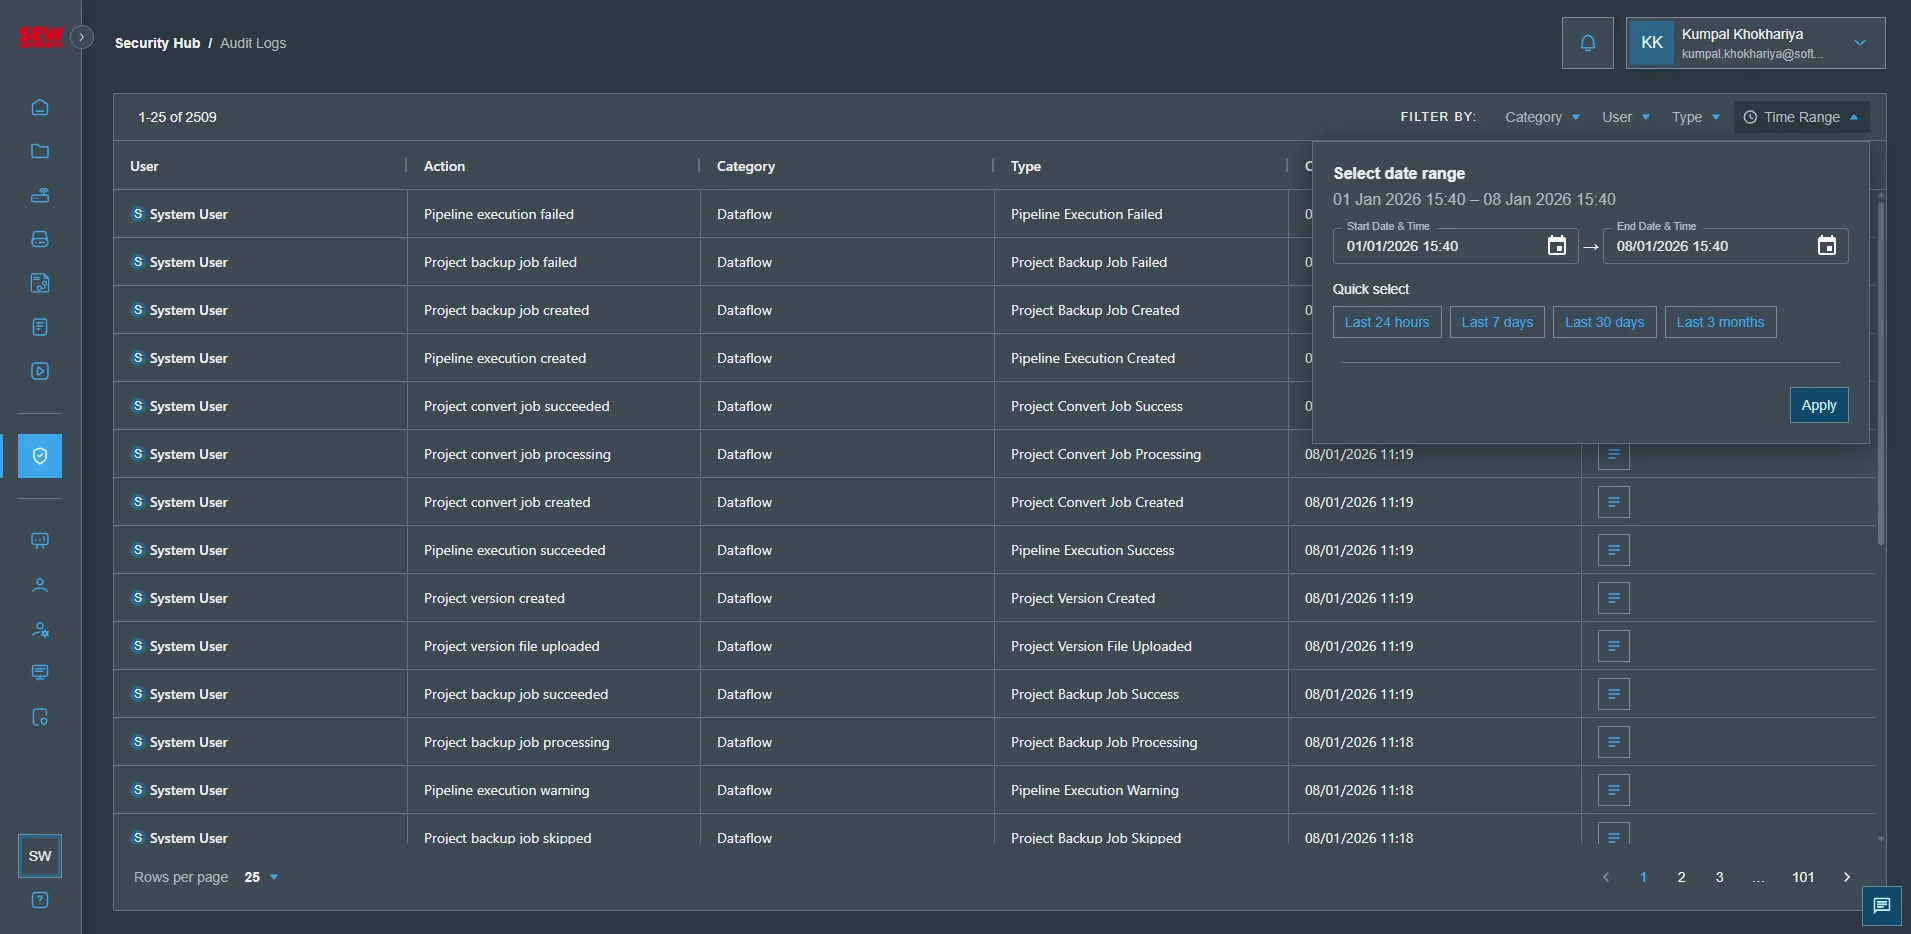
- Prejdite do Security Hub a kliknite na odkaz Audit Logs
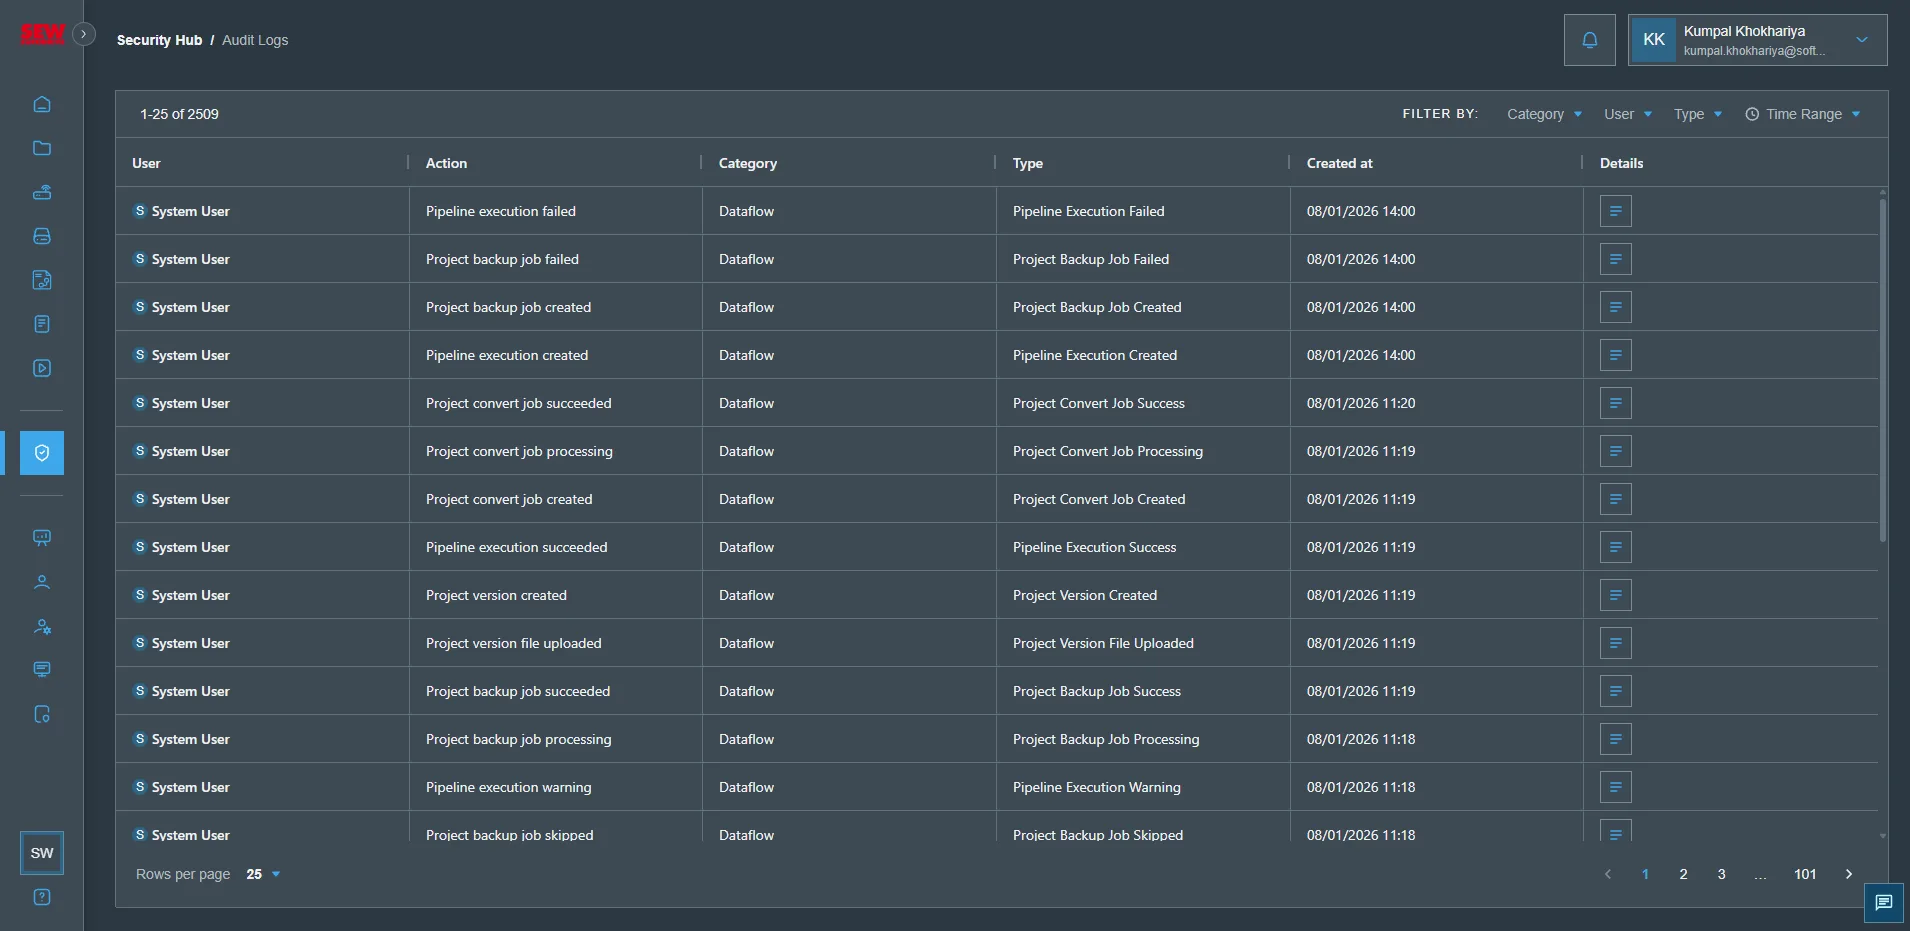
- Zobrazia sa vám záznamy o aktivitách používateľov v SEW OrchestrationSuite
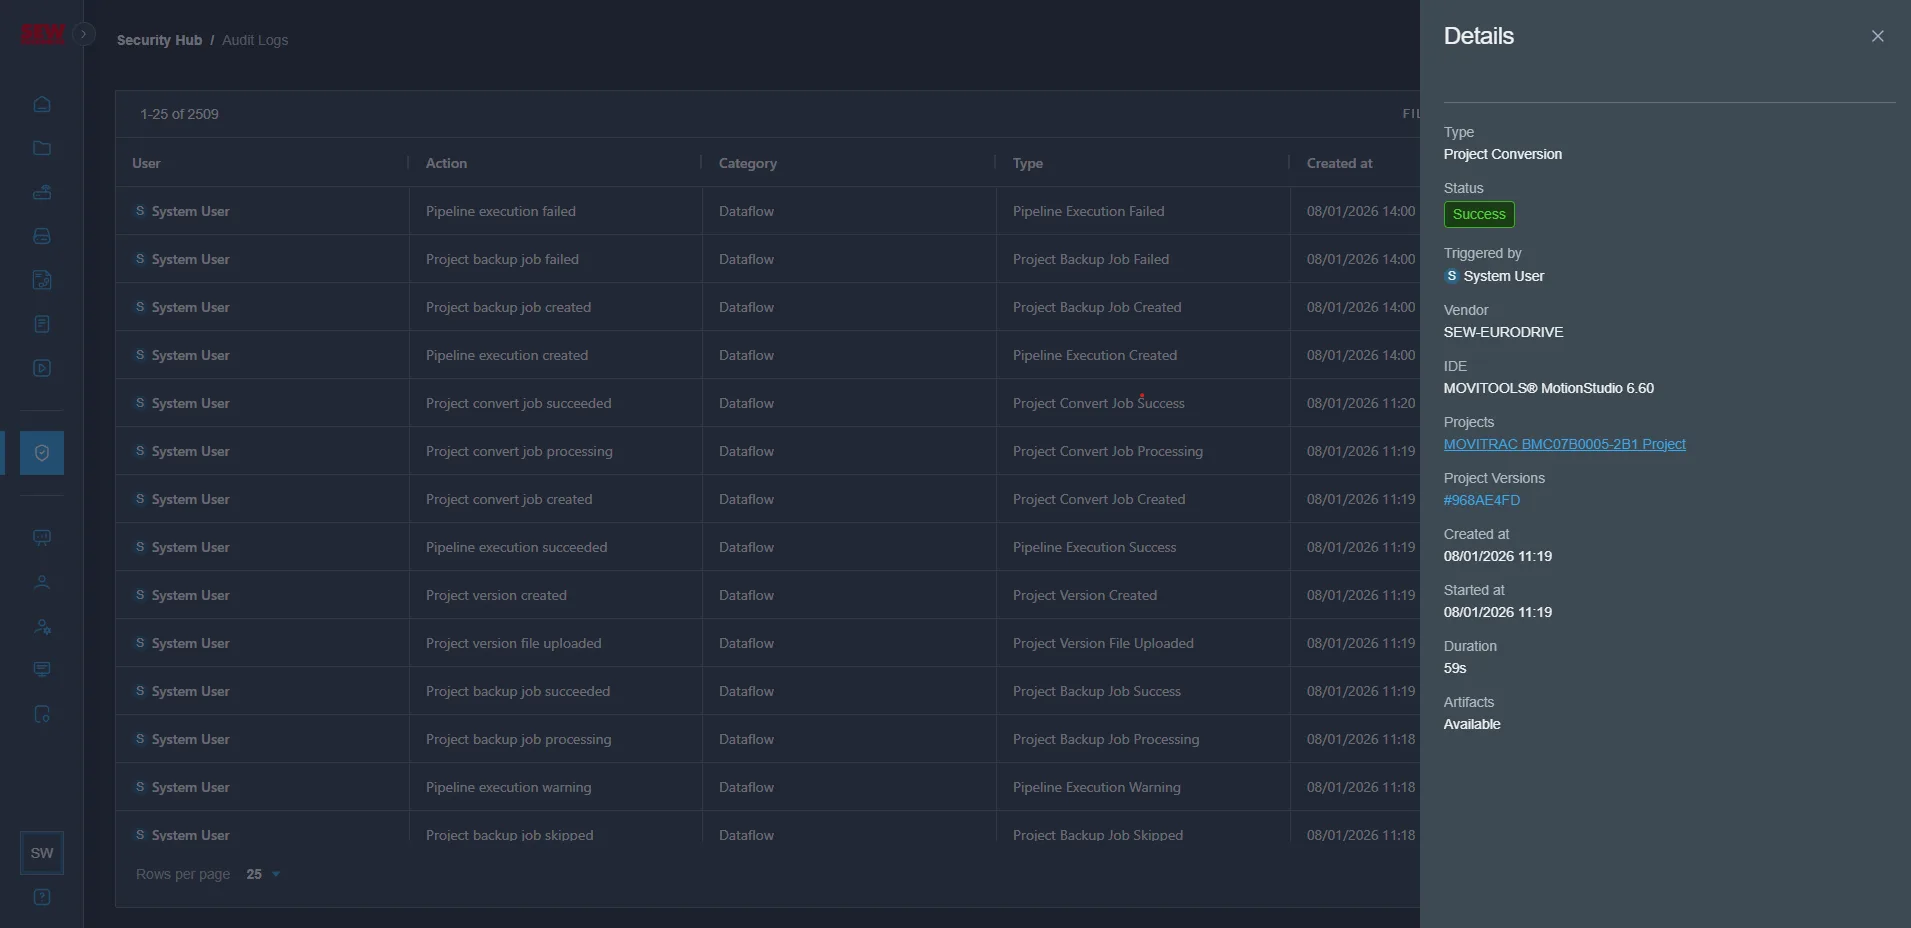
- Kliknutím na
Detailssi môžete zobraziť podrobný záznam danej aktivity
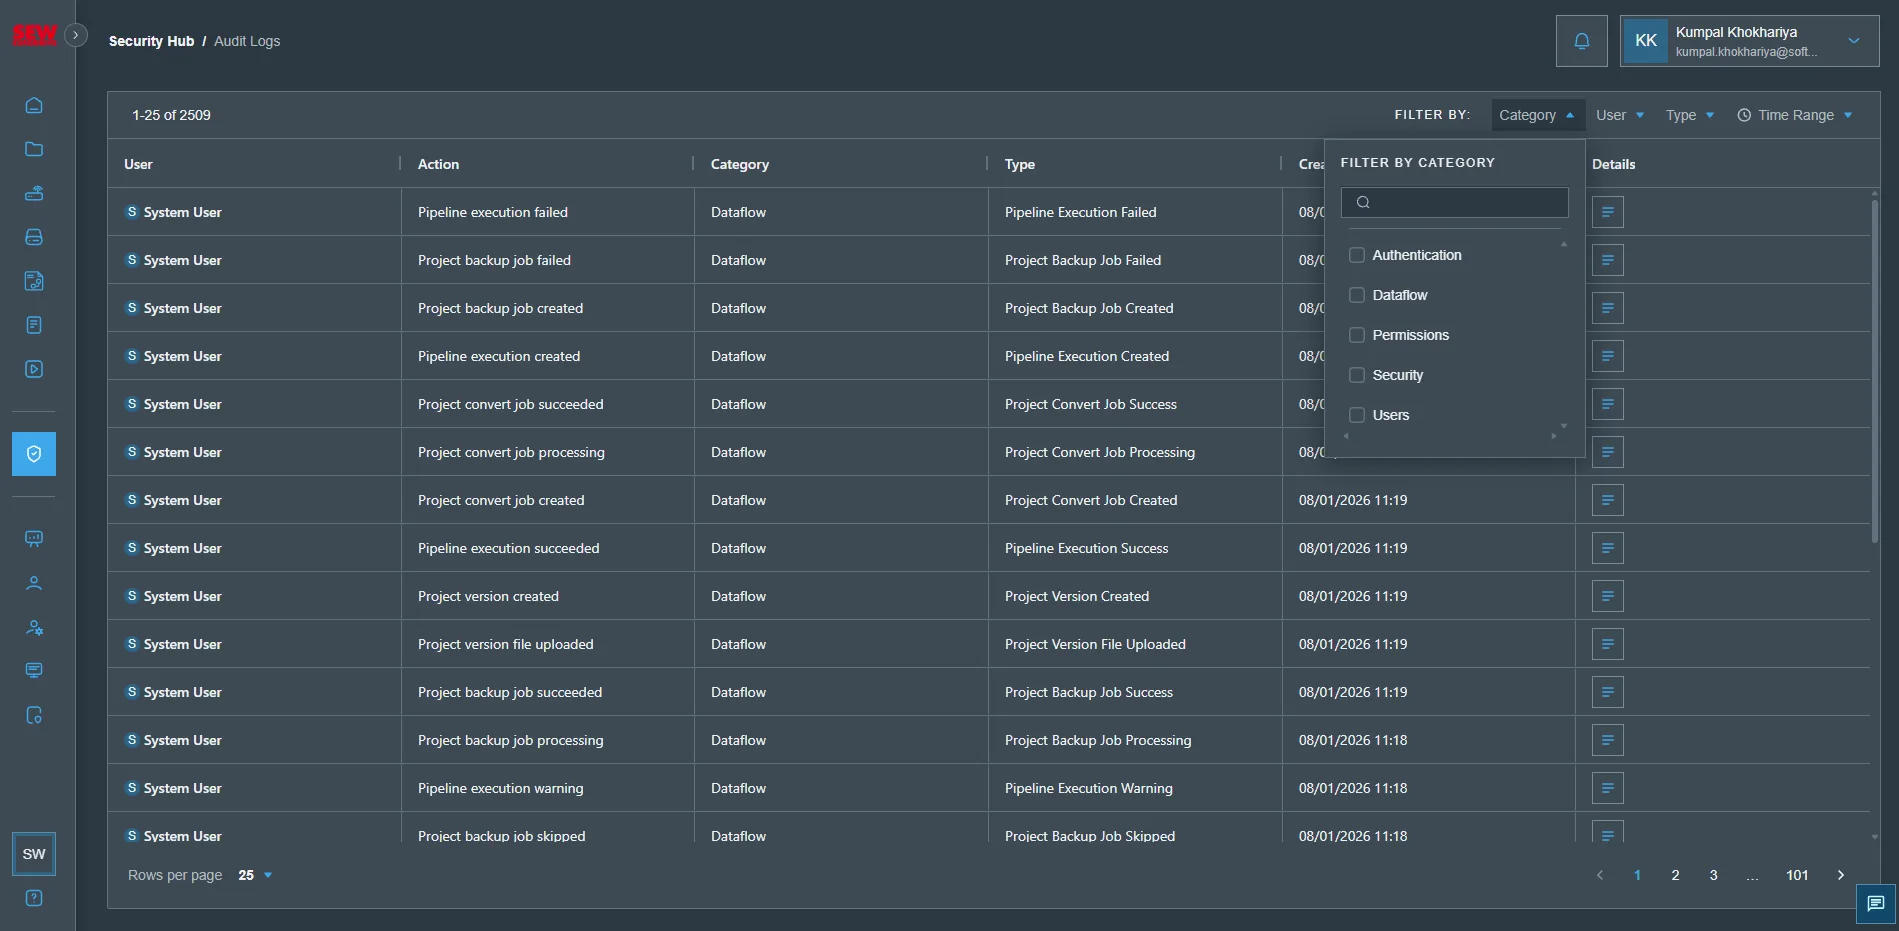
- Záznamy môžete filtrovať aj podľa kategórie záznamu, typu záznamu alebo časového rozsahu.
Táto funkcia je momentálne vo vývoji a niektoré aktivity používateľov sa v SEW OrchestrationSuite ešte nezaznamenávajú.