Log di audit
Panoramica
I log di audit forniscono un registro centralizzato e a prova di manomissione di ogni azione rilevante per la sicurezza che si verifica all'interno del vostro tenant SEW. Acquisiscono gli eventi relativi a utenti, dispositivi, progetti, pipeline e servizi di piattaforma, offrendo una tracciabilità completa su chi ha fatto cosa, quando e da dove.
Come parte del Security Hub, i log di audit operano insieme a Vaults & Secrets per garantire che il vostro ambiente operativo rimanga trasparente, conforme e completamente verificabile. Ogni voce di log include metadati chiave quali marca temporale, attore, tipo di azione, risorsa interessata ed esito, consentendo ai team di analizzare le modifiche, supportare la risposta agli incidenti, soddisfare i requisiti di conformità e mantenere un elevato livello di sicurezza nei propri flussi di lavoro di automazione industriale.
I log di audit possono essere filtrati, visualizzati ed esportati per analisi più approfondite, rendendoli un componente essenziale per operazioni sicure, governate e responsabili in SEW.
Utilizzo dei log di audit
La SEW OrchestrationSuite supporta inoltre l'audit delle attività nella piattaforma tramite la sezione Audit Logs nel Security Hub.
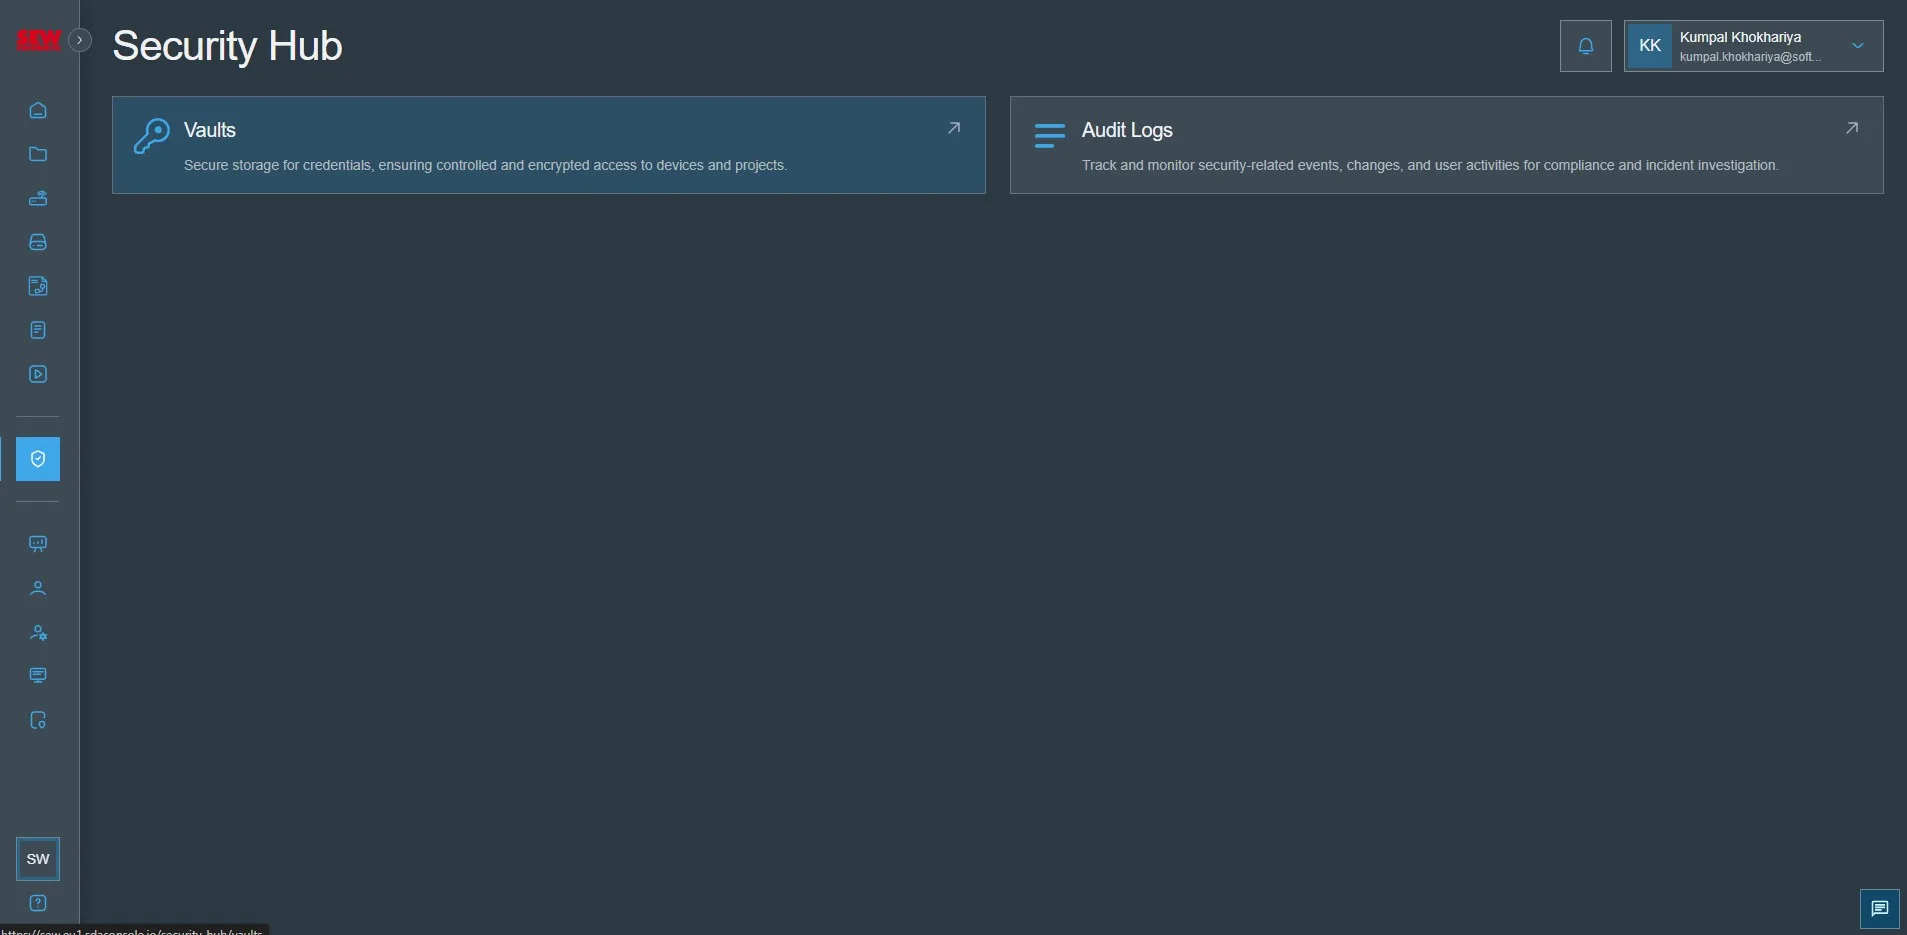
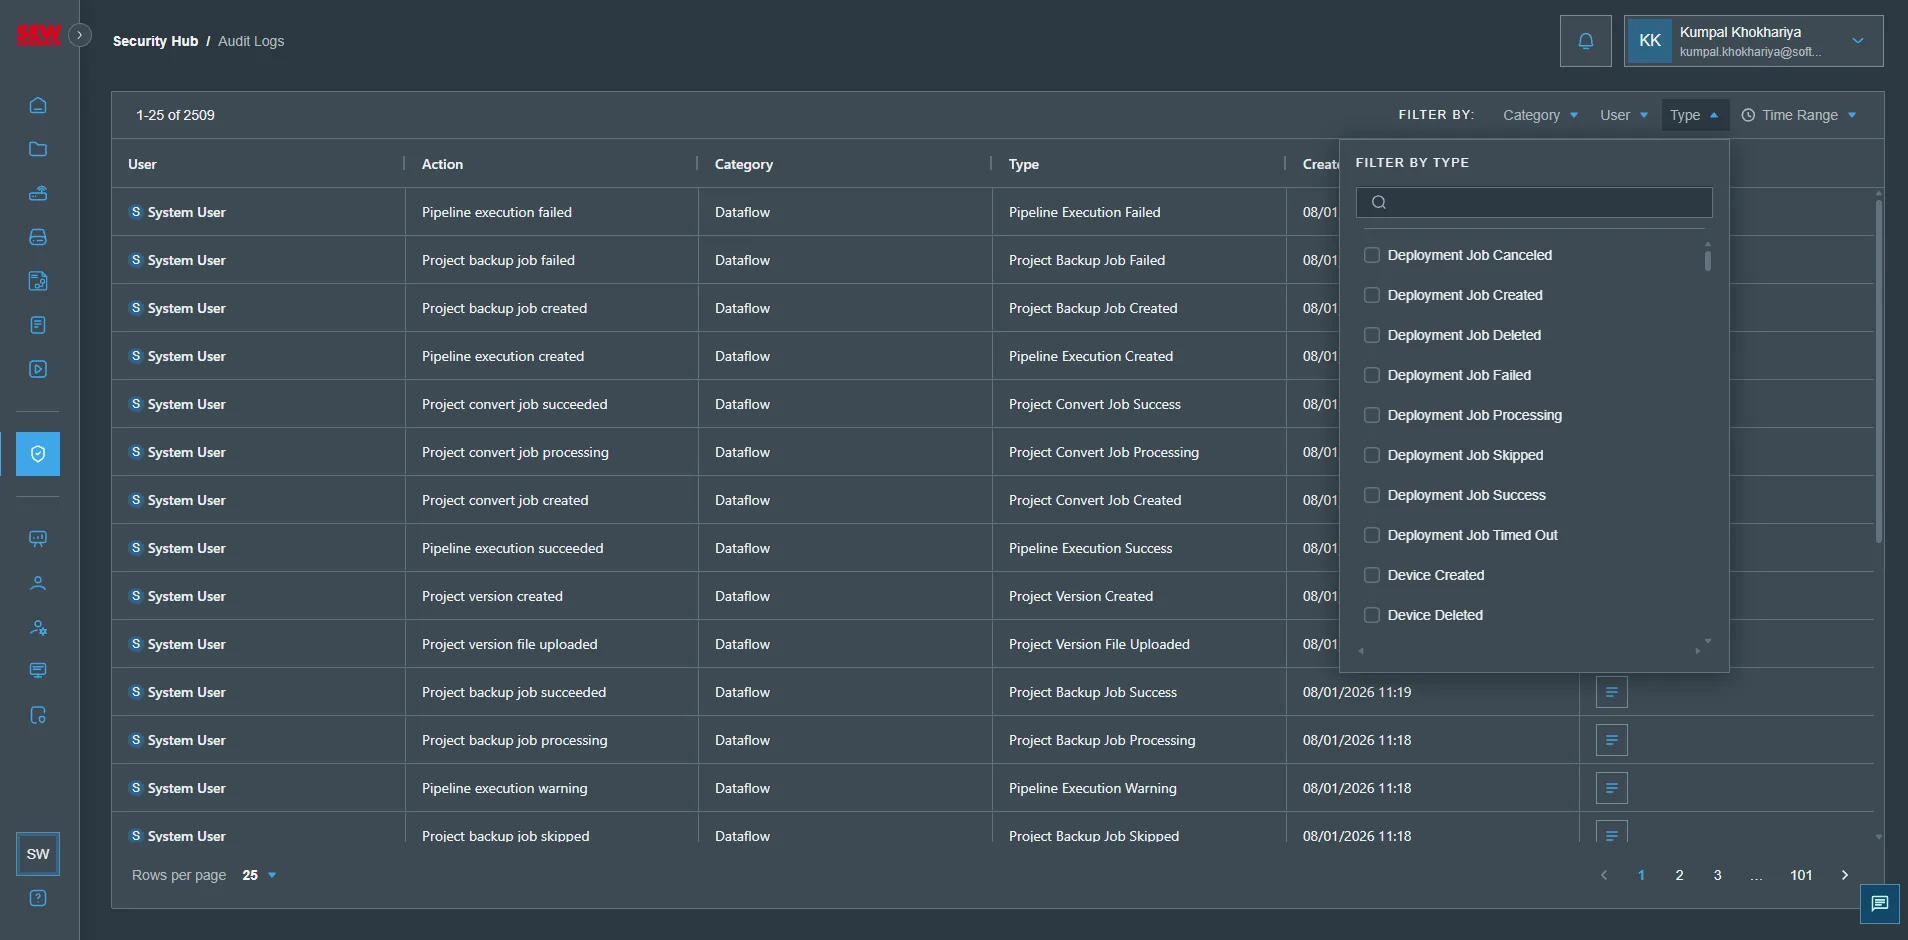
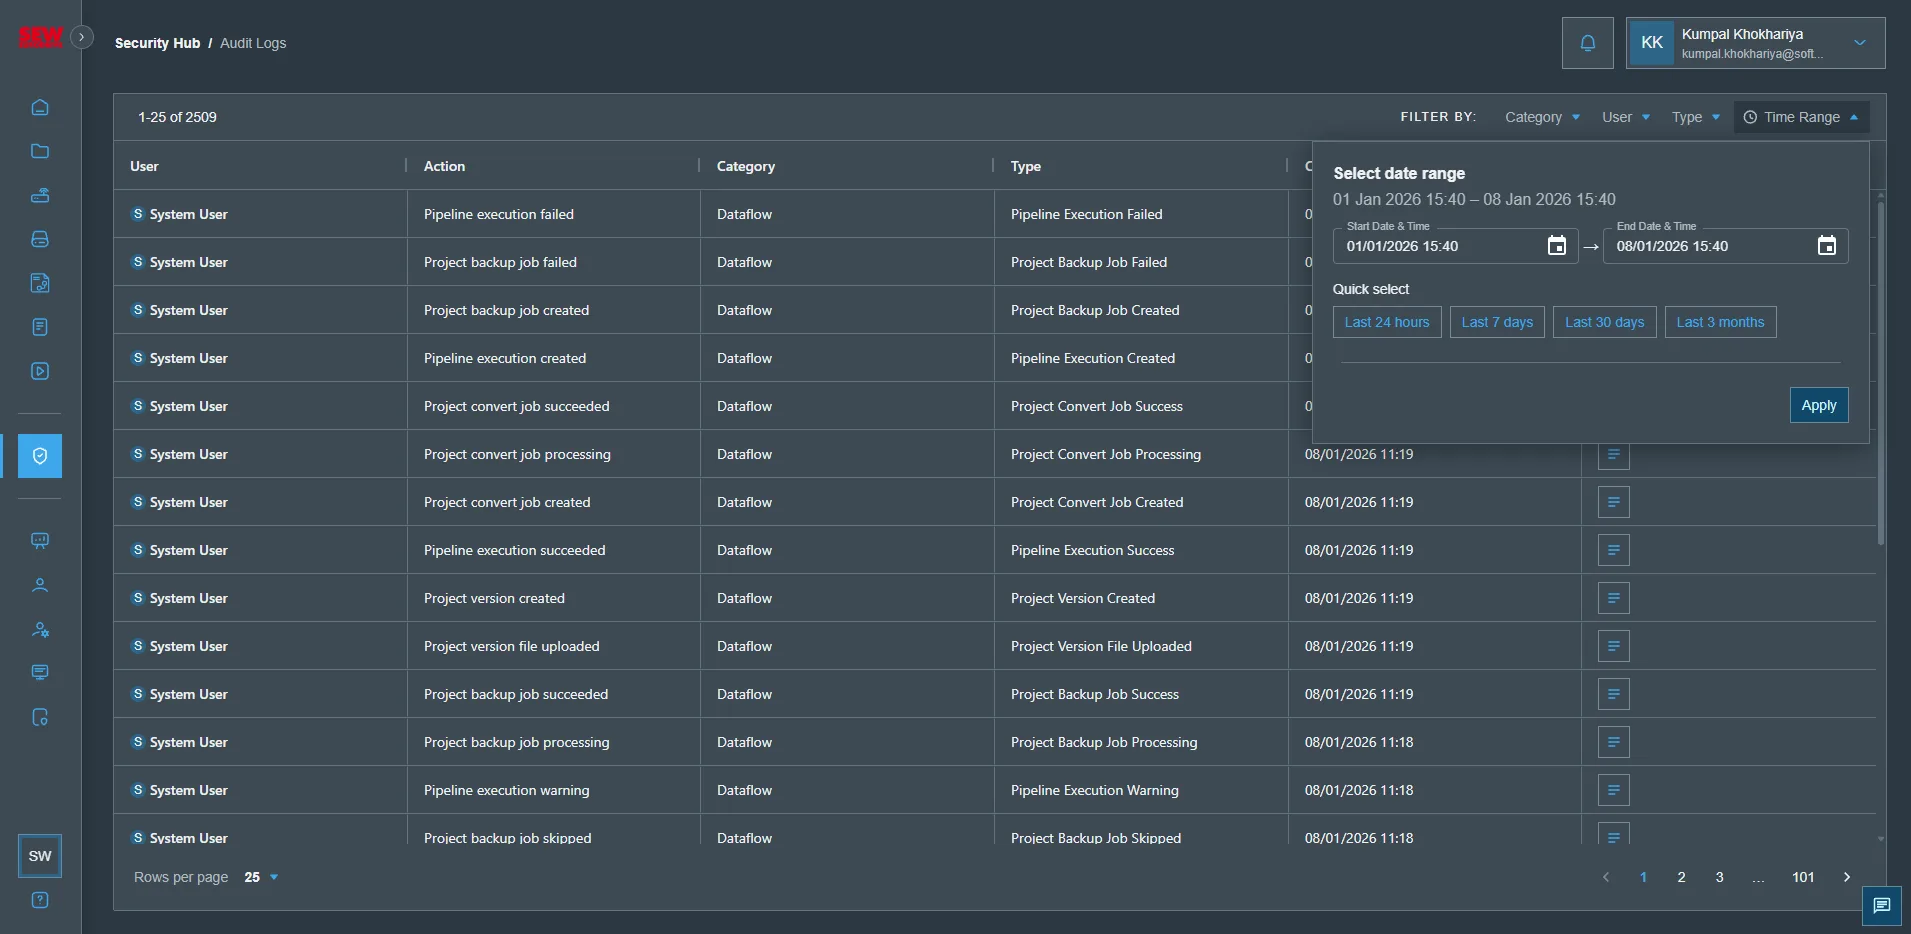
- Accedete al Security Hub e fate clic sul link Audit Logs
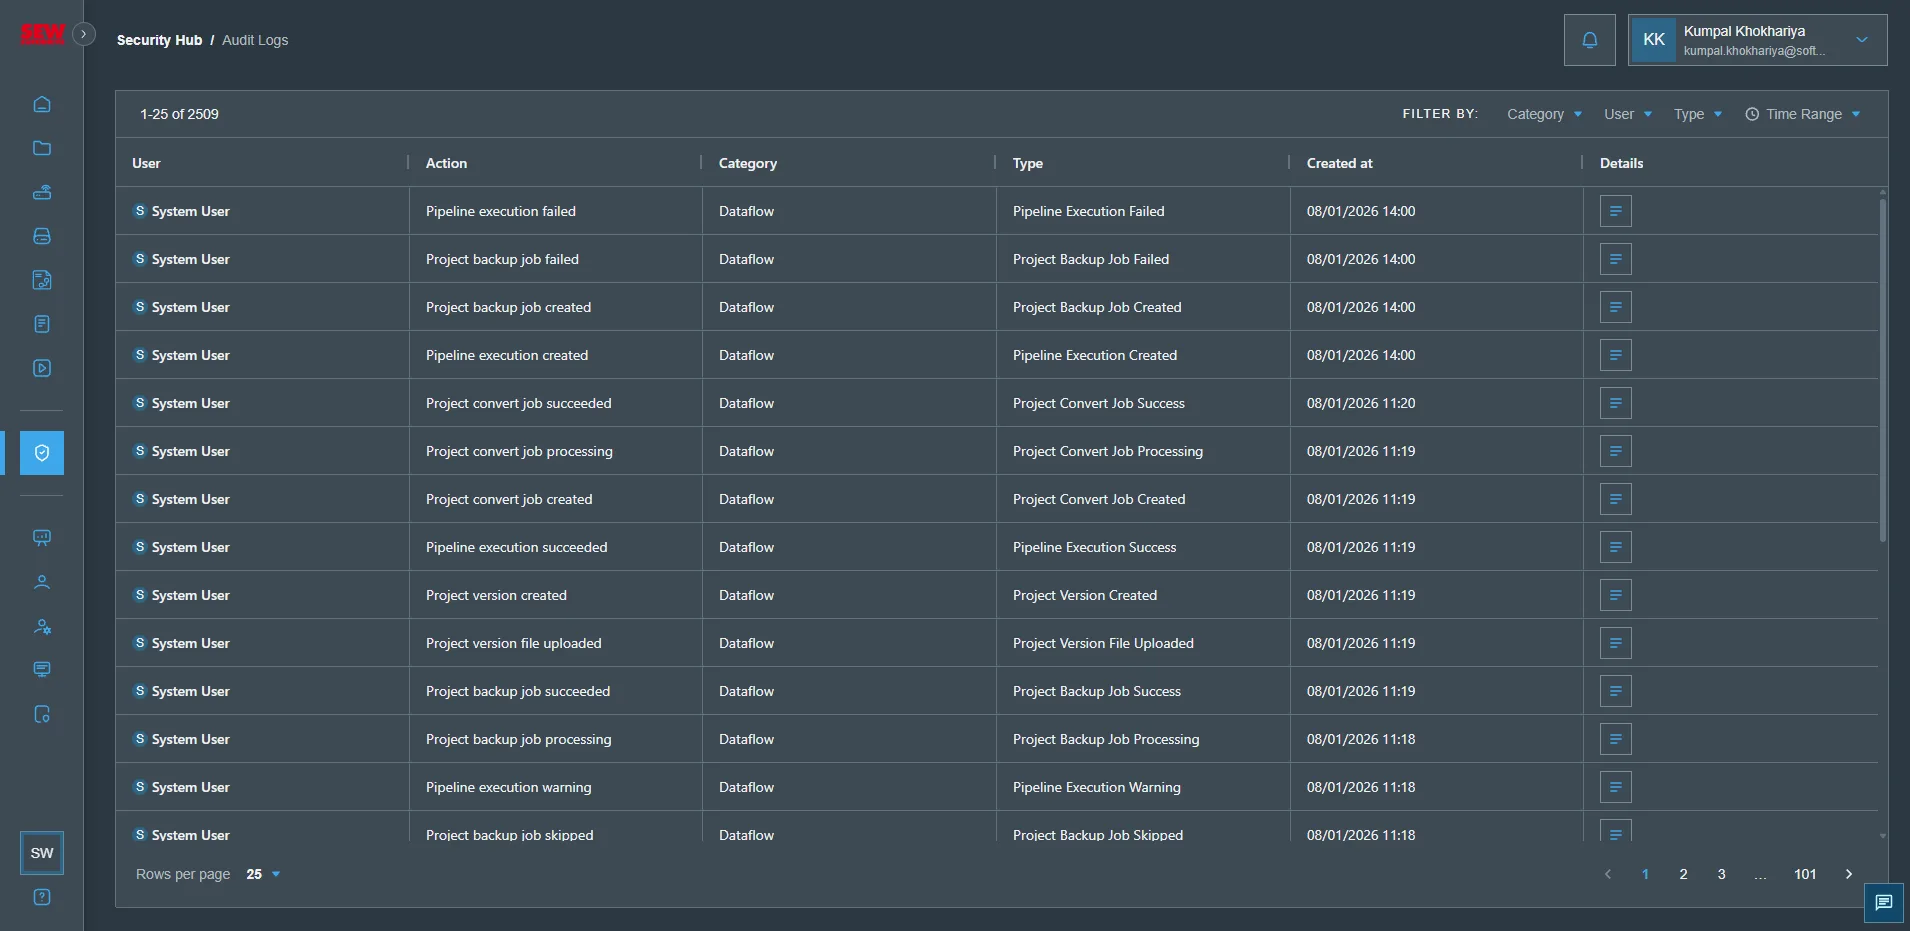
- Verranno visualizzati i log delle attività degli utenti nella SEW OrchestrationSuite
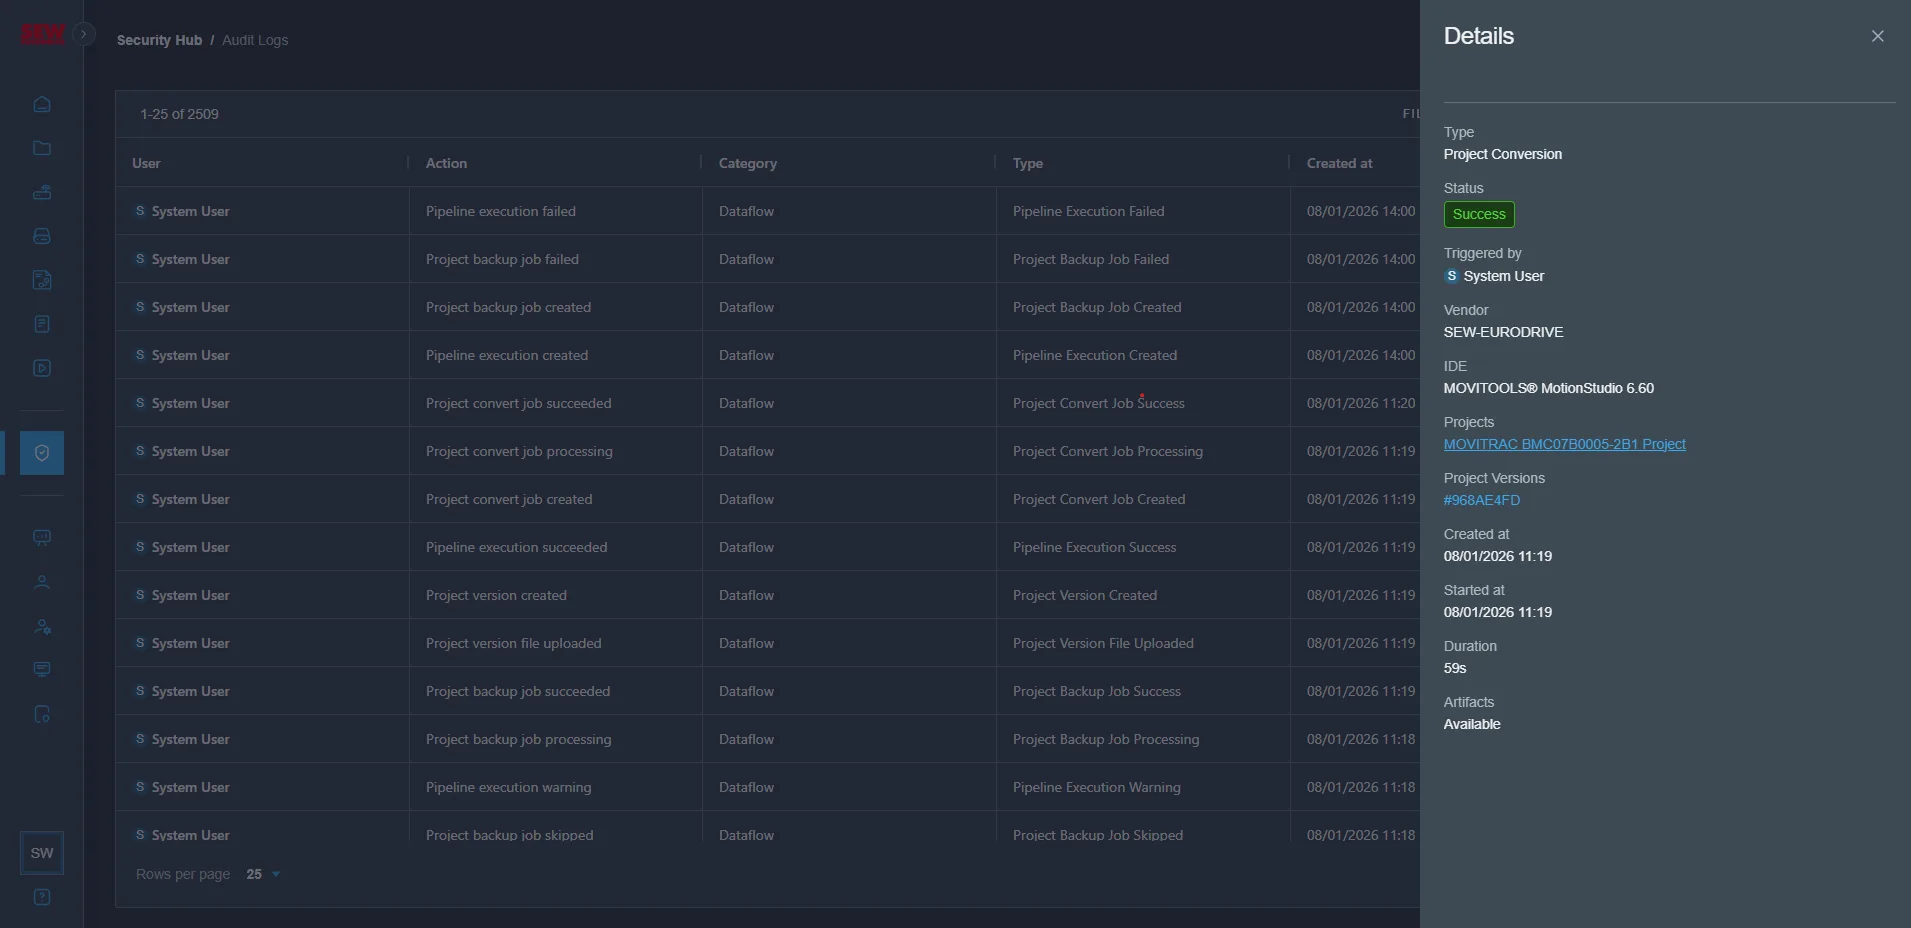
- Facendo clic su
Details, è possibile visualizzare un log dettagliato dell'attività indicata
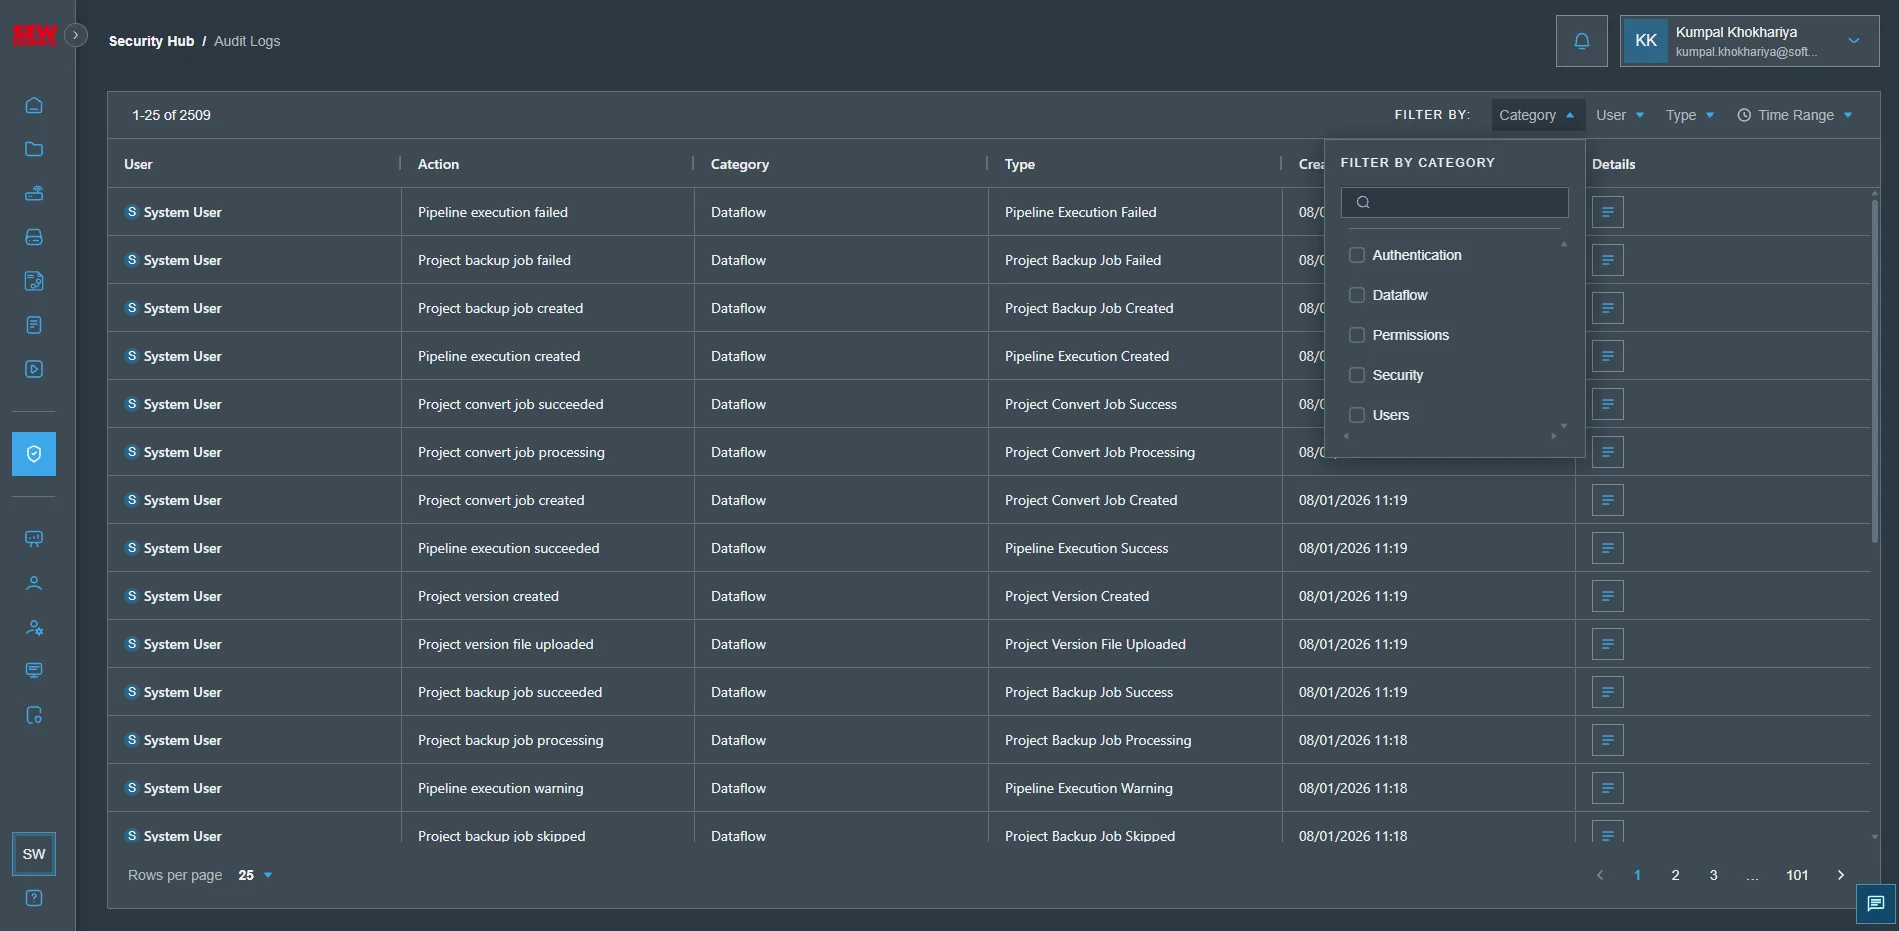
- È inoltre possibile filtrare i log per categoria di log, per tipo di log o per intervallo di tempo.
Questa funzionalità è attualmente in fase di sviluppo e alcune attività degli utenti non vengono ancora registrate nella SEW OrchestrationSuite.