회사 관리
회사 관리 개요
회사 관리 섹션은 관리자가 테넌트 전반의 핵심 조직 설정을 구성하고 유지 관리할 수 있는 중앙 공간을 제공합니다. 여기에서 회사 프로필 정보를 관리하고 다중 인증(MFA)과 같은 인증 요구 사항을 포함한 테넌트 전체 보안 정책을 적용할 수 있습니다.
이 섹션에는 테넌트 오프보딩 제어 기능도 포함되어 있습니다. 테넌트 소유자는 테넌트와 관련된 모든 데이터를 영구적으로 삭제할 수 있습니다. 삭제를 취소할 수 있는 7일간의 기간을 통해 완전히 통제된 오프보딩 프로세스가 보장됩니다.
회사 정보
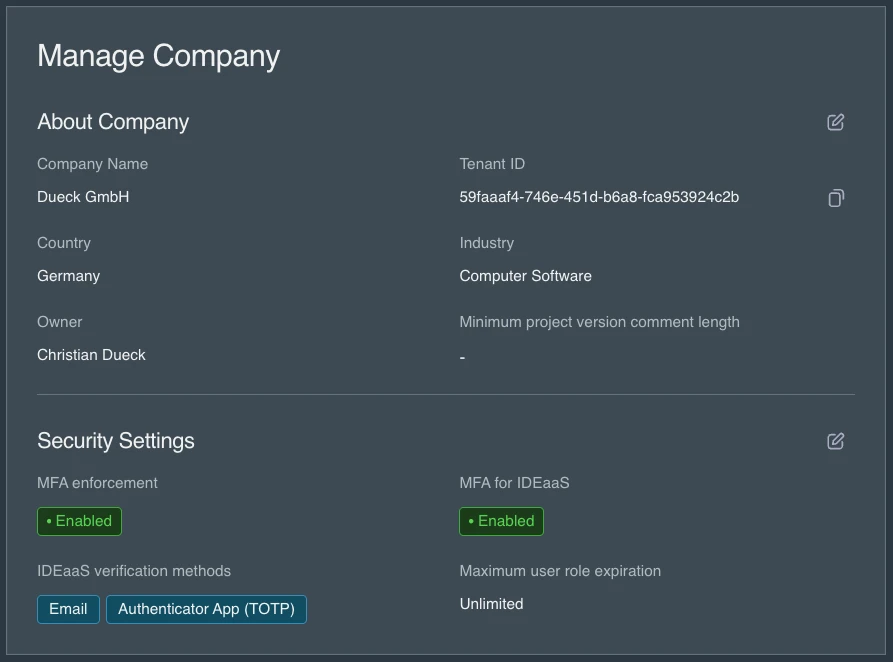
회사 정보 섹션에서는 관리자가 회사 이름, 국가, 산업 분야 등 주요 조직 세부 정보를 정의할 수 있습니다. 이 정보는 SEW 플랫폼 전반에서 테넌트를 식별하고 분류하는 데 도움이 됩니다. 또한 이 섹션에는 현재 테넌트 소유자 및 고유 테넌트 ID와 같은 중요한 메타데이터가 표시되어, 누가 관리 소유권을 보유하고 있으며 해당 테넌트가 SEW 내에서 어떻게 고유하게 참조되는지 명확하게 확인할 수 있습니다.
보안 설정
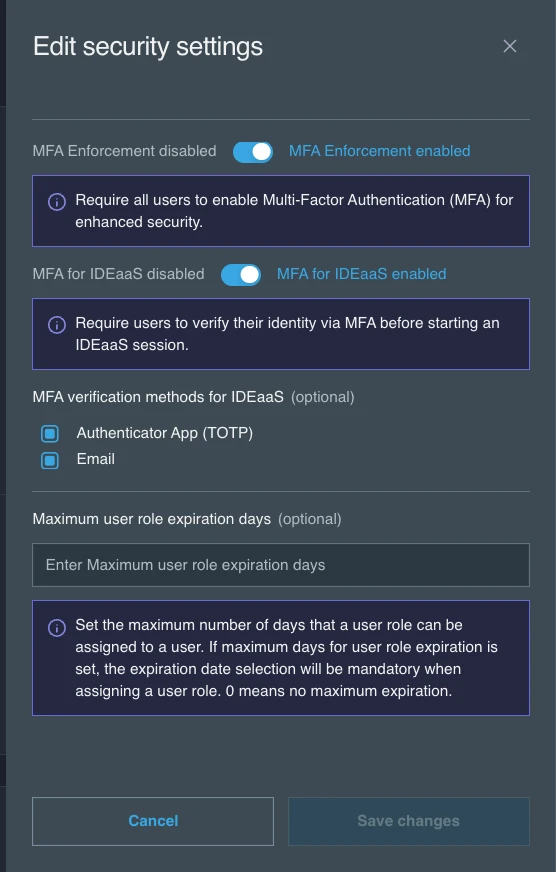
보안 설정 섹션의 편집 아이콘을 선택하여 보안 설정 편집 드로어를 열고, 설정을 변경한 후 변경 사항 저장을 선택합니다. Security Hub에서 보안 설정을 선택하여 동일한 설정을 열 수도 있습니다. 보안 설정을 보고 편집하려면 회사 속성을 업데이트할 수 있는 역할이 필요합니다.
-
MFA 적용: 이 설정을 활성화하면 계정의 모든 사용자가 다중 인증(MFA)을 사용해야 합니다. MFA가 설정되지 않은 사용자는 로그인 시 자동으로 MFA 설정 페이지로 리디렉션되며, 플랫폼에 액세스하기 전에 MFA를 활성화해야 합니다. MFA 적용은 항상 활성화된 상태로 유지하는 것을 권장합니다.
-
IDEaaS용 MFA: 이 설정을 활성화하면 사용자는 IDEaaS 세션을 시작하기 전에 MFA를 통해 본인 확인을 해야 합니다. 이는 플랫폼 전체 MFA 적용과는 별개로 브라우저 기반 엔지니어링 액세스에 특화된 추가 보안 계층을 제공합니다. 관리자는 사용 가능한 인증 방법을 선택할 수 있습니다:
- 인증 앱(TOTP) — 사용자가 인증 앱(예: Google Authenticator, Authy)의 시간 기반 일회용 비밀번호를 사용하여 인증합니다. 이 방법을 사용하려면 사용자가 계정에 TOTP를 미리 구성해야 합니다.
- 이메일 — 사용자의 등록된 이메일 주소로 일회용 인증 코드가 전송됩니다.
IDEaaS용 MFA가 활성화된 경우 최소 하나 이상의 인증 방법을 선택해야 합니다.
-
최대 사용자 역할 만료 일수: 사용자 역할 할당이 활성 상태로 유지될 수 있는 최대 기간(일)을 설정합니다. 0으로 설정하면 사용자 역할에 최대 만료 제한이 없으며 만료 날짜 없이 할당할 수 있습니다(무기한 활성 상태 유지). 이 경우 페이지에는 무제한으로 표시됩니다. 최대값이 설정된 경우 사용자 역할을 할당할 때마다 만료 날짜가 필요합니다.
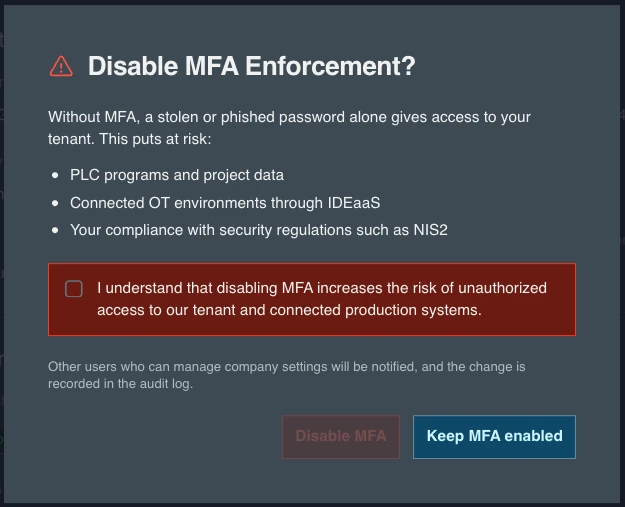
MFA 적용 해제
MFA가 없으면 도난당하거나 피싱으로 유출된 비밀번호만으로도 PLC 프로그램, 프로젝트 데이터 및 연결된 OT 환경을 포함한 테넌트에 액세스할 수 있습니다. 보안 강화를 참조하십시오.
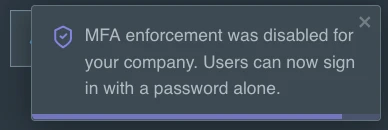
MFA 적용을 해제하면 테넌트 전체의 보호 수준이 낮아지므로 세 가지 안전장치가 적용됩니다:
- 확인: MFA 적용을 비활성화하시겠습니까? 대화 상자에서 어떤 위험이 있는지 설명합니다. 확인란을 선택하기 전까지 MFA 비활성화 버튼은 비활성화 상태로 유지됩니다. 취소하려면 MFA 활성 상태 유지를 선택하십시오.
- 알림: 회사 설정을 관리할 수 있는 다른 사용자에게 플랫폼 내 알림과 이메일로 통지됩니다. 이메일에는 설정을 다시 활성화할 수 있도록 회사 관리 페이지로 연결되는 링크가 포함됩니다.
- 감사 로그: 변경 사항은 감사 로그에 기록됩니다.
감사 로그의 보안 변경 사항
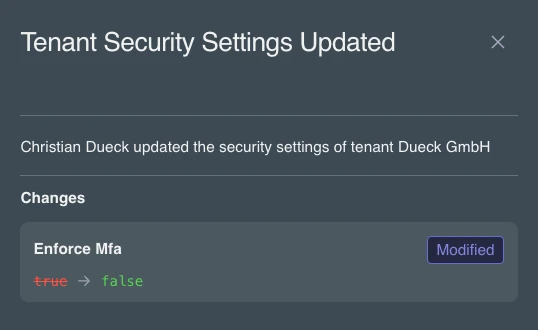
보안 설정이 저장될 때마다 Tenant Security Settings Updated 유형과 Security 카테고리의 항목이 감사 로그에 추가됩니다. 이러한 항목을 확인하려면 감사 로그를 카테고리별로 필터링하십시오. 항목의 세부 정보 아이콘을 선택하면 누가 변경했는지와 변경된 각 설정의 이전 값 및 새 값을 확인할 수 있습니다.

오프보딩
오프보딩 섹션에서는 테넌트 소유자가 SEW 플랫폼에서 테넌트와 관련된 모든 데이터를 영구적으로 삭제할 수 있습니다. 오프보딩은 테넌트 소유자만 시작할 수 있습니다.
오프보딩을 시작한 후에는 7일 이내에 삭제를 취소할 수 있습니다. 취소하지 않으면 7일 후 삭제가 시작되며, 모든 계정 정보, 프로젝트, 디바이스, 구성 및 저장된 자산이 30일 이내에 삭제되고 복구가 불가능합니다. 삭제가 시작되면 되돌릴 수 없으므로, 시작하기 전에 원하는 작업이 맞는지 반드시 확인하십시오.
데이터 보존 기간 및 삭제 정책은 당사 웹사이트에서 확인할 수 있는 SEW의 서비스 약관에 명시된 지침을 따릅니다.