Správa spoločnosti
Prehľad správy spoločnosti
Sekcia Správa spoločnosti poskytuje administrátorom centrálne miesto na konfiguráciu a udržiavanie základných organizačných nastavení v rámci celého tenanta. Môžete tu spravovať profilové informácie svojej spoločnosti a presadzovať bezpečnostné politiky platné pre celého tenanta vrátane požiadaviek na overovanie, ako je viacfaktorové overovanie (MFA).
Táto sekcia obsahuje aj ovládacie prvky na ukončenie používania tenanta (off-boarding). Vlastník tenanta môže natrvalo odstrániť tenanta a všetky súvisiace údaje. 7-dňová lehota, počas ktorej je možné odstránenie ešte zrušiť, zabezpečuje plne kontrolovaný proces off-boardingu.
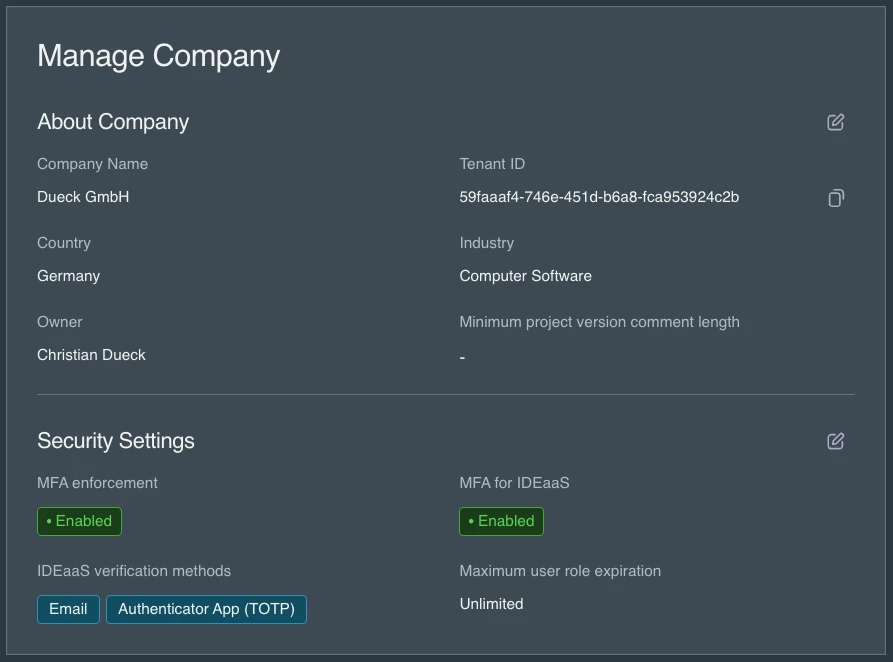
O spoločnosti
Sekcia O spoločnosti umožňuje administrátorom definovať kľúčové organizačné údaje vrátane názvu spoločnosti, krajiny a odvetvia. Tieto informácie pomáhajú identifikovať a kategorizovať tenanta v rámci platformy SEW. Sekcia tiež zobrazuje dôležité metaúdaje, ako je aktuálny vlastník tenanta a jedinečné ID tenanta, čím poskytuje jasný prehľad o tom, kto má administratívne vlastníctvo a ako sa na tenanta jedinečne odkazuje v rámci SEW.
Bezpečnostné nastavenia
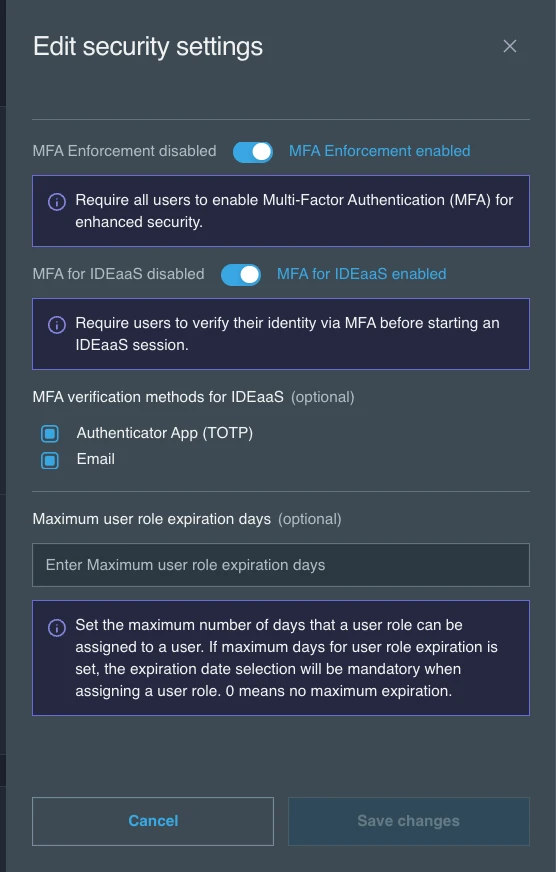
Výberom ikony úprav v sekcii Bezpečnostné nastavenia otvorte panel Upraviť bezpečnostné nastavenia, zmeňte nastavenia a vyberte Uložiť zmeny. Rovnaké nastavenia môžete otvoriť aj zo Security Hub výberom možnosti Bezpečnostné nastavenia. Zobrazenie a úprava bezpečnostných nastavení vyžaduje rolu, ktorá umožňuje aktualizovať vlastnosti spoločnosti.
-
Presadzovanie MFA: Keď je zapnuté, toto nastavenie vyžaduje, aby všetci používatelia v účte používali viacfaktorové overovanie (MFA). Používatelia bez MFA budú po prihlásení automaticky presmerovaní na stránku nastavenia MFA a pred prístupom na platformu musia MFA aktivovať. Odporúčame ponechať presadzovanie MFA vždy zapnuté.
-
MFA pre IDEaaS: Keď je zapnuté, používatelia musia pred spustením relácie IDEaaS overiť svoju identitu prostredníctvom MFA. Tým sa pridáva ďalšia vrstva zabezpečenia špecificky pre prístup k inžinieringu v prehliadači, nezávisle od presadzovania MFA na úrovni celej platformy. Administrátori môžu vybrať, ktoré metódy overenia sú dostupné:
- Aplikácia Authenticator (TOTP) — používatelia sa overujú pomocou jednorazového hesla založeného na čase z autentifikačnej aplikácie (napr. Google Authenticator, Authy). Používatelia musia mať vo svojom účte nakonfigurované TOTP, aby sa táto metóda dala použiť.
- E-mail — na registrovanú e-mailovú adresu používateľa sa odošle jednorazový overovací kód.
Pri zapnutom MFA pre IDEaaS musí byť vybraná aspoň jedna metóda overenia.
-
Maximálny počet dní do expirácie používateľskej roly: Nastavuje maximálne trvanie (v dňoch), počas ktorého môže priradenie používateľskej roly zostať aktívne. Pri hodnote 0 nemajú používateľské roly žiadny maximálny limit expirácie a môžu byť priradené bez dátumu expirácie (zostávajú aktívne neobmedzene); stránka potom zobrazuje Neobmedzené. Ak je maximum nastavené, pri každom priradení používateľskej roly je dátum expirácie povinný.
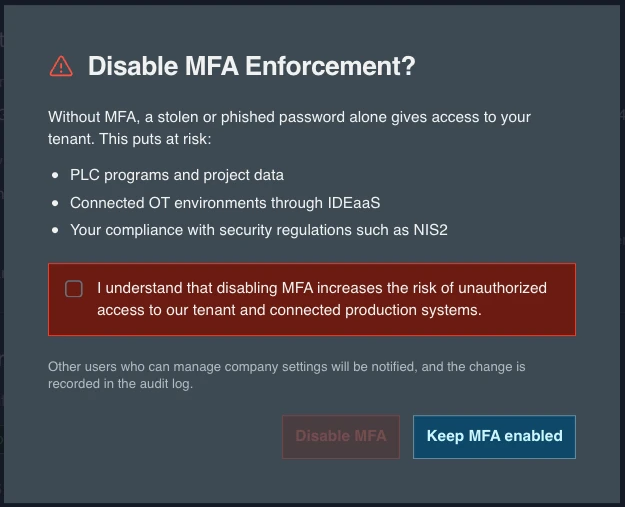
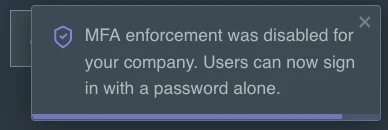
Vypnutie presadzovania MFA
Bez MFA poskytuje samotné ukradnuté alebo phishingom získané heslo prístup k vášmu tenantovi vrátane PLC programov, projektových údajov a pripojených OT prostredí. Pozrite si Posilnenie bezpečnosti.
Keďže vypnutie presadzovania MFA znižuje ochranu celého tenanta, platia tri ochranné opatrenia:
- Potvrdenie: Dialógové okno Vypnúť presadzovanie MFA? vysvetľuje, čo je ohrozené. Tlačidlo Vypnúť MFA zostáva neaktívne, kým nezaškrtnete potvrdzovacie políčko. Výberom možnosti Ponechať MFA zapnuté akciu zrušíte.
- Upozornenie: Ostatní používatelia, ktorí môžu spravovať nastavenia spoločnosti, sú upozornení v platforme a e-mailom. E-mail odkazuje priamo na Správu spoločnosti, aby bolo možné nastavenie opäť zapnúť.
- Audit log: Zmena sa zaznamená v Audit Logs.
Bezpečnostné zmeny v audit logu
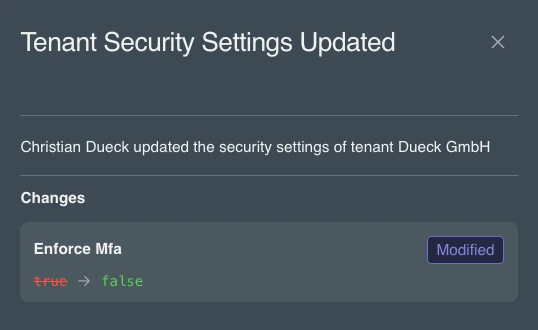
Pri každom uložení bezpečnostných nastavení sa do Audit Logs pridá záznam s typom Tenant Security Settings Updated a kategóriou Security. Ak chcete tieto záznamy zobraziť, filtrujte Audit Logs podľa Kategórie. Výberom ikony detailov pri zázname zobrazíte, kto zmenu vykonal, ako aj starú a novú hodnotu každého zmeneného nastavenia.

Off-boarding
Sekcia Off-Boarding umožňuje vlastníkovi tenanta natrvalo odstrániť tenanta a všetky súvisiace údaje z platformy SEW. Off-boarding môže spustiť iba vlastník tenanta.
Po spustení off-boardingu máte 7 dní na zrušenie odstránenia. Ak odstránenie nezrušíte, začne sa po uplynutí týchto 7 dní a všetky informácie o účte, projekty, zariadenia, konfigurácie a uložené podklady budú odstránené do 30 dní bez možnosti obnovenia. Keďže po začatí odstránenia sa táto akcia nedá vrátiť späť, pred jej spustením sa uistite, že je to naozaj to, čo chcete.
Lehoty uchovávania údajov a zásady odstraňovania sa riadia pokynmi uvedenými v Podmienkach používania spoločnosti SEW, ktoré sú dostupné na našej webovej stránke.