Unternehmen verwalten
Übersicht „Unternehmen verwalten“
Der Bereich Unternehmen verwalten bietet Administratoren eine zentrale Stelle, um grundlegende Organisationseinstellungen für den gesamten Mandanten zu konfigurieren und zu pflegen. Hier können Sie die Profilinformationen Ihres Unternehmens verwalten und mandantenweite Sicherheitsrichtlinien durchsetzen, einschließlich Authentifizierungsanforderungen wie der Multi-Faktor-Authentifizierung (MFA).
Dieser Bereich umfasst außerdem Steuerungsmöglichkeiten für das Off-Boarding von Mandanten. Der Mandanteninhaber kann einen Mandanten und alle zugehörigen Daten dauerhaft löschen. Eine Frist von 7 Tagen, innerhalb derer die Löschung noch abgebrochen werden kann, gewährleistet einen vollständig kontrollierten Off-Boarding-Prozess.
Über das Unternehmen
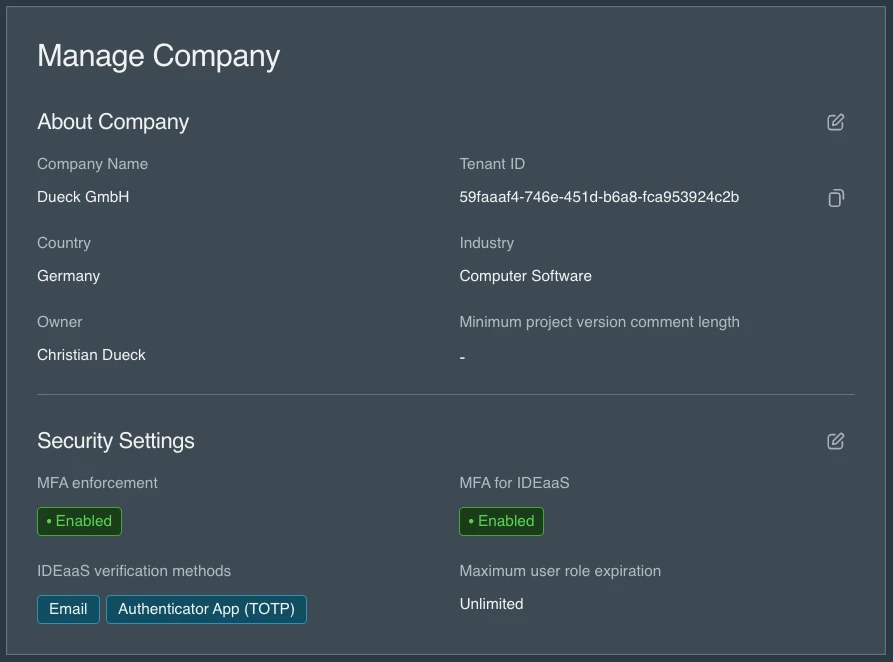
Im Bereich Über das Unternehmen können Administratoren wichtige Organisationsdetails festlegen, darunter Unternehmensname, Land und Branche. Diese Informationen helfen dabei, den Mandanten auf der SEW-Plattform zu identifizieren und zu kategorisieren. Der Bereich zeigt zudem wichtige Metadaten wie den aktuellen Mandanteninhaber und die eindeutige Mandanten-ID an und macht damit transparent, wer die administrative Inhaberschaft innehat und wie der Mandant innerhalb von SEW eindeutig referenziert wird.
Sicherheitseinstellungen
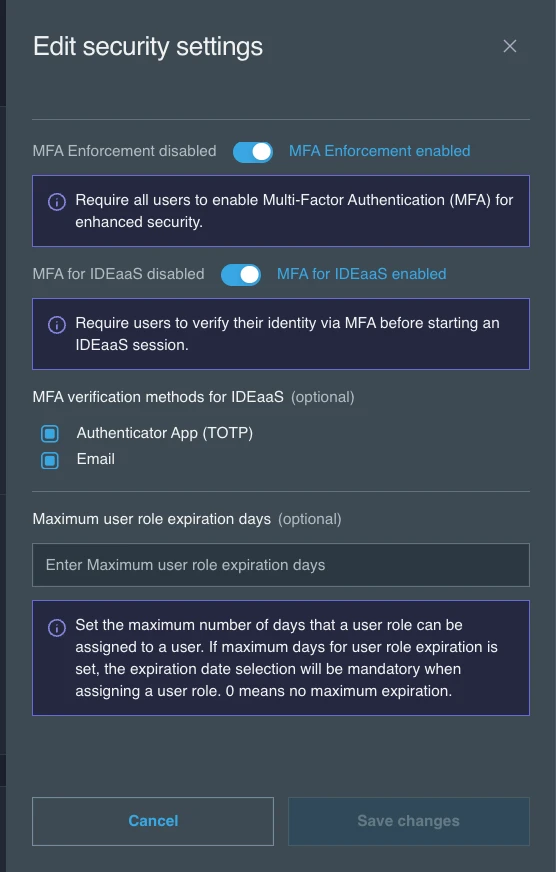
Wählen Sie das Bearbeitungssymbol im Bereich Sicherheitseinstellungen, um den Bereich Sicherheitseinstellungen bearbeiten zu öffnen, ändern Sie die Einstellungen und wählen Sie Änderungen speichern. Sie können dieselben Einstellungen auch über den Security Hub öffnen, indem Sie Sicherheitseinstellungen auswählen. Für das Anzeigen und Bearbeiten der Sicherheitseinstellungen ist eine Rolle erforderlich, die das Aktualisieren von Unternehmenseigenschaften erlaubt.
-
MFA-Durchsetzung: Wenn diese Einstellung aktiviert ist, müssen alle Benutzer des Kontos die Multi-Faktor-Authentifizierung (MFA) verwenden. Benutzer ohne MFA werden beim Anmelden automatisch auf die MFA-Einrichtungsseite weitergeleitet und müssen MFA aktivieren, bevor sie auf die Plattform zugreifen können. Wir empfehlen, die MFA-Durchsetzung dauerhaft aktiviert zu lassen.
-
MFA für IDEaaS: Wenn diese Einstellung aktiviert ist, müssen Benutzer ihre Identität per MFA bestätigen, bevor sie eine IDEaaS-Sitzung starten. Dies bietet eine zusätzliche Sicherheitsebene speziell für den browserbasierten Engineering-Zugriff, unabhängig von der plattformweiten MFA-Durchsetzung. Administratoren können auswählen, welche Verifizierungsmethoden verfügbar sind:
- Authenticator-App (TOTP) – Benutzer authentifizieren sich mit einem zeitbasierten Einmalpasswort aus einer Authenticator-App (z. B. Google Authenticator, Authy). Benutzer müssen TOTP in ihrem Konto konfiguriert haben, bevor diese Methode verwendet werden kann.
- E-Mail – Ein einmaliger Verifizierungscode wird an die registrierte E-Mail-Adresse des Benutzers gesendet.
Mindestens eine Verifizierungsmethode muss ausgewählt sein, wenn MFA für IDEaaS aktiviert ist.
-
Maximale Gültigkeitsdauer von Benutzerrollen (Tage): Legt die maximale Dauer (in Tagen) fest, für die eine Benutzerrollenzuweisung aktiv bleiben kann. Bei der Einstellung 0 gibt es keine maximale Gültigkeitsgrenze für Benutzerrollen; sie können ohne Ablaufdatum zugewiesen werden (bleiben unbegrenzt aktiv), und auf der Seite wird Unbegrenzt angezeigt. Wenn ein Maximum festgelegt ist, ist bei jeder Zuweisung einer Benutzerrolle ein Ablaufdatum erforderlich.
MFA-Durchsetzung deaktivieren
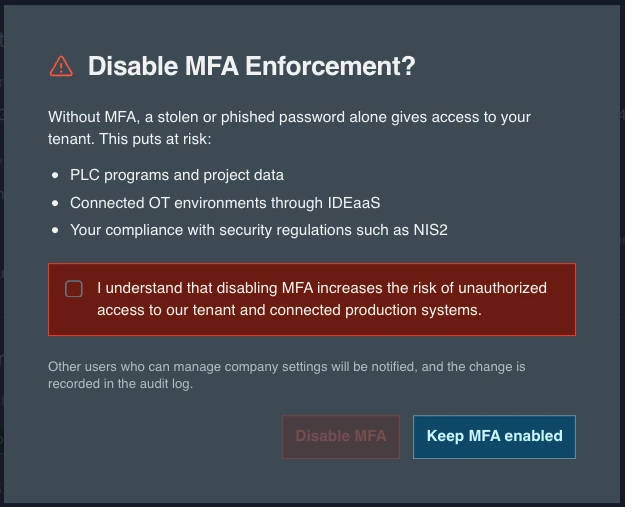
Ohne MFA genügt ein gestohlenes oder per Phishing erlangtes Passwort, um Zugriff auf Ihren Mandanten zu erhalten – einschließlich PLC-Programmen, Projektdaten und angebundenen OT-Umgebungen. Siehe Security Hardening.
Da das Deaktivieren der MFA-Durchsetzung den Schutz des gesamten Mandanten verringert, gelten drei Schutzmaßnahmen:
- Bestätigung: Der Dialog MFA-Durchsetzung deaktivieren? erläutert die bestehenden Risiken. Die Schaltfläche MFA deaktivieren bleibt deaktiviert, bis Sie das Bestätigungskästchen aktivieren. Wählen Sie MFA aktiviert lassen, um abzubrechen.
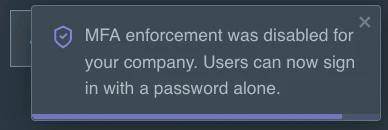
- Benachrichtigung: Andere Benutzer, die Unternehmenseinstellungen verwalten können, werden in der Plattform und per E-Mail benachrichtigt. Die E-Mail verlinkt direkt auf „Unternehmen verwalten“, sodass die Einstellung wieder aktiviert werden kann.
- Audit-Log: Die Änderung wird in den Audit Logs protokolliert.
Sicherheitsänderungen im Audit-Log
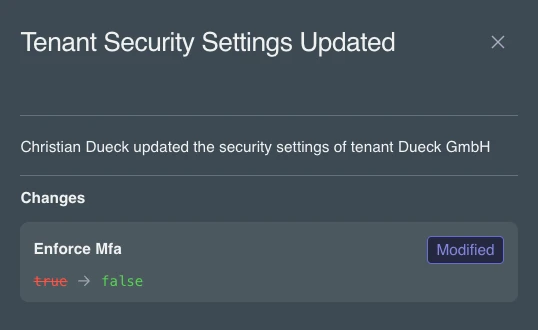
Jedes Mal, wenn die Sicherheitseinstellungen gespeichert werden, wird in den Audit Logs ein Eintrag mit dem Typ Tenant Security Settings Updated und der Kategorie Security hinzugefügt. Um diese Einträge aufzulisten, filtern Sie die Audit Logs nach Kategorie. Wählen Sie das Detailsymbol eines Eintrags, um zu sehen, wer die Änderung vorgenommen hat sowie den alten und neuen Wert jeder geänderten Einstellung.

Off-Boarding
Der Bereich Off-Boarding ermöglicht es dem Mandanteninhaber, den Mandanten und alle zugehörigen Daten dauerhaft von der SEW-Plattform zu löschen. Nur der Mandanteninhaber kann das Off-Boarding starten.
Nachdem Sie das Off-Boarding gestartet haben, haben Sie 7 Tage Zeit, die Löschung abzubrechen. Wenn Sie nicht abbrechen, beginnt die Löschung nach diesen 7 Tagen, und alle Kontoinformationen, Projekte, Geräte, Konfigurationen und gespeicherten Assets werden innerhalb von 30 Tagen ohne Möglichkeit der Wiederherstellung gelöscht. Da dies nach dem Start der Löschung nicht rückgängig gemacht werden kann, vergewissern Sie sich vor dem Beginn, dass Sie dies wirklich möchten.
Die Fristen zur Datenaufbewahrung und die Löschrichtlinien richten sich nach den Vorgaben in den Nutzungsbedingungen von SEW, die auf unserer Website verfügbar sind.