Bedrijf beheren
Overzicht Bedrijf beheren
Het gedeelte Bedrijf beheren biedt beheerders een centrale plek om kernorganisatie-instellingen binnen de tenant te configureren en te onderhouden. Hier kunt u de profielgegevens van uw bedrijf beheren en tenantbrede beveiligingsbeleidsregels afdwingen, waaronder authenticatievereisten zoals multifactorauthenticatie (MFA).
Dit gedeelte bevat ook besturingselementen voor het off-boarden van tenants. De tenanteigenaar kan een tenant en alle bijbehorende gegevens permanent verwijderen. Een periode van 7 dagen waarin de verwijdering nog kan worden geannuleerd, zorgt voor een volledig gecontroleerd off-boardingproces.
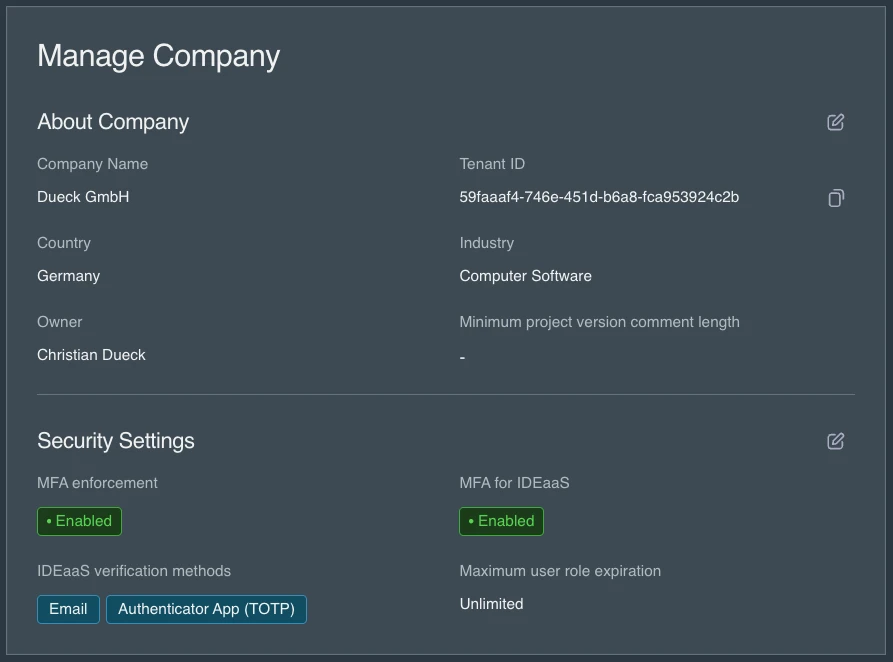
Over het bedrijf
In het gedeelte Over het bedrijf kunnen beheerders belangrijke organisatiegegevens vastleggen, waaronder de bedrijfsnaam, het land en de branche. Deze informatie helpt om de tenant binnen het SEW-platform te identificeren en te categoriseren. Het gedeelte toont daarnaast belangrijke metagegevens, zoals de huidige tenanteigenaar en de unieke tenant-ID, waardoor duidelijk inzichtelijk wordt wie het administratieve eigendom heeft en hoe de tenant binnen SEW uniek wordt aangeduid.
Beveiligingsinstellingen
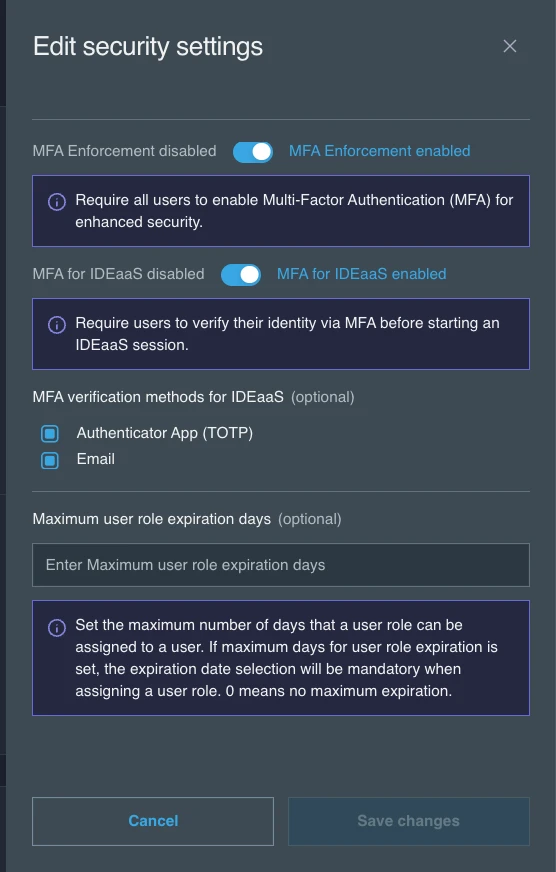
Selecteer het bewerkpictogram van het gedeelte Beveiligingsinstellingen om het paneel Beveiligingsinstellingen bewerken te openen, wijzig de instellingen en selecteer Wijzigingen opslaan. U kunt dezelfde instellingen ook openen vanuit de Security Hub door Beveiligingsinstellingen te selecteren. Voor het bekijken en bewerken van de beveiligingsinstellingen is een rol vereist die het bijwerken van bedrijfseigenschappen toestaat.
-
Afdwingen van MFA: Wanneer deze instelling is ingeschakeld, moeten alle gebruikers in het account multifactorauthenticatie (MFA) gebruiken. Gebruikers zonder MFA worden bij het aanmelden automatisch doorgestuurd naar de pagina voor MFA-instelling en moeten MFA inschakelen voordat zij toegang krijgen tot het platform. Wij raden aan het afdwingen van MFA te allen tijde ingeschakeld te laten.
-
MFA voor IDEaaS: Wanneer deze instelling is ingeschakeld, moeten gebruikers hun identiteit via MFA verifiëren voordat zij een IDEaaS-sessie starten. Dit voegt een extra beveiligingslaag toe die specifiek geldt voor browsergebaseerde engineeringtoegang, onafhankelijk van het platformbrede afdwingen van MFA. Beheerders kunnen selecteren welke verificatiemethoden beschikbaar zijn:
- Authenticator-app (TOTP) — gebruikers authenticeren zich met een op tijd gebaseerd eenmalig wachtwoord uit een authenticator-app (bijv. Google Authenticator, Authy). Gebruikers moeten TOTP in hun account hebben geconfigureerd voordat deze methode kan worden gebruikt.
- E-mail — er wordt een eenmalige verificatiecode naar het geregistreerde e-mailadres van de gebruiker gestuurd.
Er moet ten minste één verificatiemethode zijn geselecteerd wanneer MFA voor IDEaaS is ingeschakeld.
-
Maximaal aantal dagen tot verlopen van gebruikersrollen: Stelt de maximale duur (in dagen) in gedurende welke een toegewezen gebruikersrol actief kan blijven. Bij de waarde 0 geldt er geen maximale vervaltermijn voor gebruikersrollen en kunnen deze zonder vervaldatum worden toegewezen (ze blijven onbeperkt actief); de pagina toont dan Onbeperkt. Wanneer een maximum is ingesteld, is een vervaldatum vereist telkens wanneer een gebruikersrol wordt toegewezen.
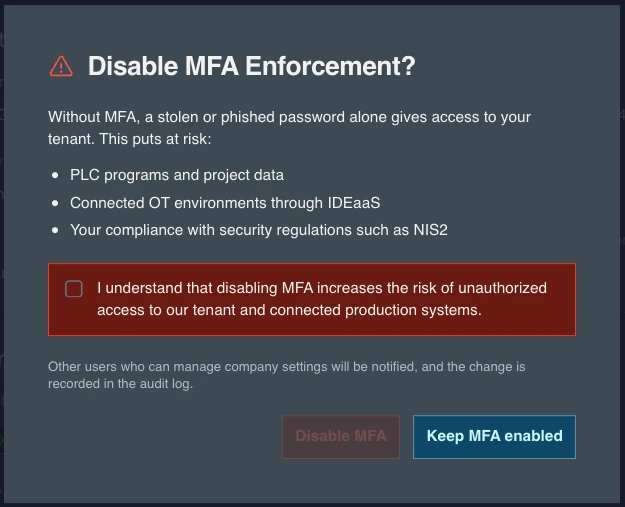
Het afdwingen van MFA uitschakelen
Zonder MFA geeft een gestolen of via phishing verkregen wachtwoord alleen al toegang tot uw tenant, inclusief PLC-programma's, projectgegevens en gekoppelde OT-omgevingen. Zie Beveiligingsversterking.
Omdat het uitschakelen van het afdwingen van MFA de bescherming van de gehele tenant verlaagt, gelden drie veiligheidsmaatregelen:
- Bevestiging: In het dialoogvenster Afdwingen van MFA uitschakelen? wordt uitgelegd welke risico's hieraan verbonden zijn. De knop MFA uitschakelen blijft uitgeschakeld totdat u het bevestigingsvakje aanvinkt. Selecteer MFA ingeschakeld laten om te annuleren.
- Melding: Andere gebruikers die bedrijfsinstellingen kunnen beheren, worden in het platform en per e-mail op de hoogte gebracht. De e-mail verwijst rechtstreeks naar Bedrijf beheren, zodat de instelling weer kan worden ingeschakeld.
- Auditlog: De wijziging wordt vastgelegd in de Auditlogs.
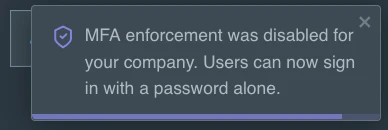
Beveiligingswijzigingen in de auditlog
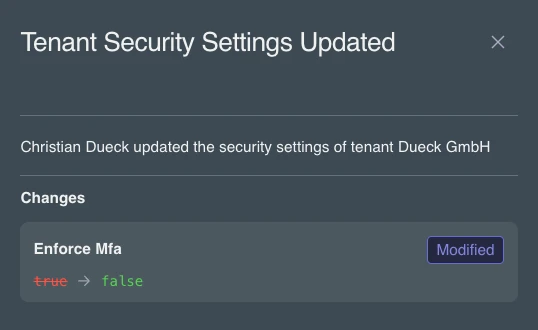
Telkens wanneer de beveiligingsinstellingen worden opgeslagen, wordt er een vermelding met het type Tenant Security Settings Updated en de categorie Security toegevoegd aan de Auditlogs. Filter de Auditlogs op Categorie om deze vermeldingen weer te geven. Selecteer het detailspictogram van een vermelding om te zien wie de wijziging heeft doorgevoerd en wat de oude en nieuwe waarde van elke gewijzigde instelling is.

Off-boarding
In het gedeelte Off-boarding kan de tenanteigenaar de tenant en alle bijbehorende gegevens permanent van het SEW-platform verwijderen. Alleen de tenanteigenaar kan de off-boarding starten.
Nadat u de off-boarding hebt gestart, hebt u 7 dagen de tijd om de verwijdering te annuleren. Als u niet annuleert, begint de verwijdering na deze 7 dagen en worden alle accountgegevens, projecten, apparaten, configuraties en opgeslagen assets binnen 30 dagen verwijderd, zonder mogelijkheid tot herstel. Omdat dit niet ongedaan kan worden gemaakt zodra de verwijdering is gestart, dient u zich ervan te vergewissen dat dit is wat u wilt voordat u begint.
De bewaartermijnen voor gegevens en het verwijderingsbeleid volgen de richtlijnen die zijn vastgelegd in de Terms of Service van SEW, beschikbaar op onze website.