Zarządzanie firmą
Przegląd zarządzania firmą
Sekcja Manage Company zapewnia administratorom centralne miejsce do konfigurowania i utrzymywania podstawowych ustawień organizacyjnych w obrębie tenanta. Można tu zarządzać informacjami profilowymi firmy oraz egzekwować zasady bezpieczeństwa obowiązujące w całym tenancie, w tym wymagania dotyczące uwierzytelniania, takie jak uwierzytelnianie wieloskładnikowe (MFA).
Sekcja ta obejmuje również mechanizmy wyrejestrowania tenanta (off-boarding). Właściciel tenanta może trwale usunąć tenanta wraz ze wszystkimi powiązanymi danymi. Siedmiodniowy okres, w którym usunięcie można jeszcze anulować, zapewnia w pełni kontrolowany proces off-boardingu.
About Company
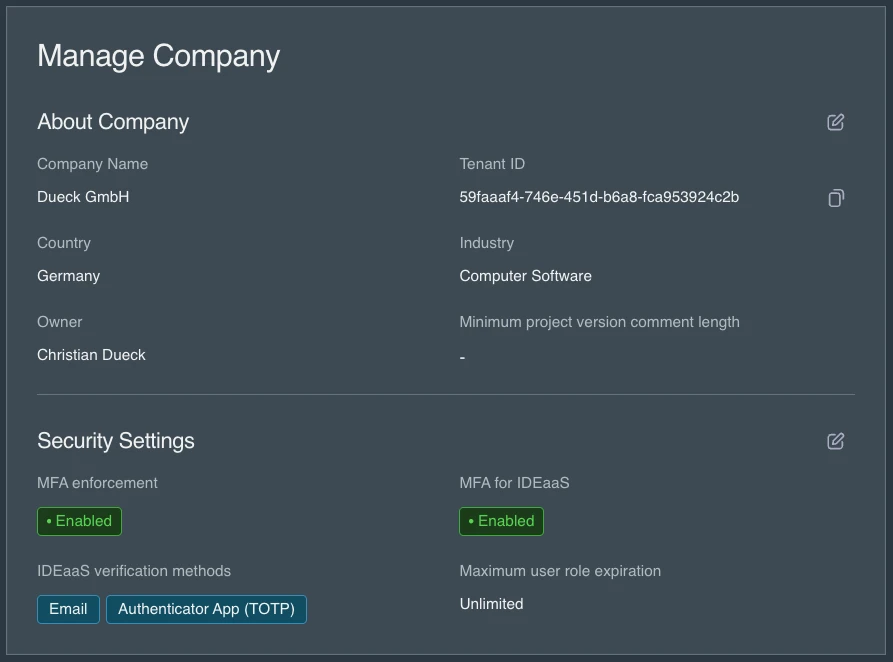
Sekcja About Company umożliwia administratorom zdefiniowanie kluczowych danych organizacyjnych, w tym nazwy firmy, kraju i branży. Informacje te pomagają identyfikować i kategoryzować tenanta na platformie SEW. Sekcja wyświetla również istotne metadane, takie jak aktualny właściciel tenanta oraz unikalny identyfikator tenanta, zapewniając przejrzysty wgląd w to, kto sprawuje własność administracyjną i w jaki sposób tenant jest jednoznacznie identyfikowany w SEW.
Security Settings
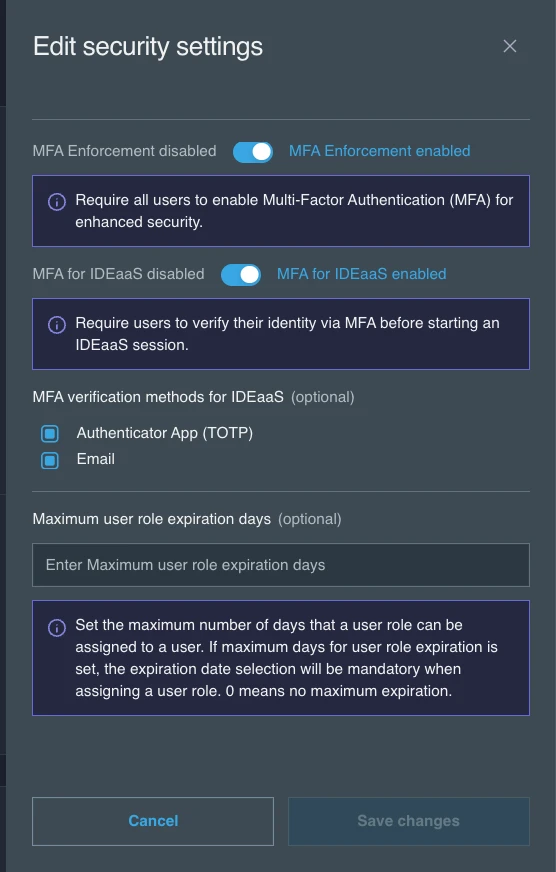
Wybierz ikonę edycji w sekcji Security Settings, aby otworzyć panel Edit security settings, zmień ustawienia i wybierz Save changes. Te same ustawienia możesz otworzyć również z poziomu Security Hub, wybierając Security Settings. Przeglądanie i edytowanie ustawień bezpieczeństwa wymaga roli umożliwiającej aktualizację właściwości firmy.
-
MFA Enforcement: Po włączeniu to ustawienie wymaga, aby wszyscy użytkownicy konta korzystali z uwierzytelniania wieloskładnikowego (MFA). Użytkownicy bez MFA zostaną po zalogowaniu automatycznie przekierowani na stronę konfiguracji MFA i muszą włączyć MFA, zanim uzyskają dostęp do platformy. Zalecamy, aby opcja MFA Enforcement była zawsze włączona.
-
MFA for IDEaaS: Po włączeniu użytkownicy muszą potwierdzić swoją tożsamość za pomocą MFA przed rozpoczęciem sesji IDEaaS. Stanowi to dodatkową warstwę zabezpieczeń dedykowaną dostępowi do inżynierii w przeglądarce (Browser Based Engineering), niezależnie od egzekwowania MFA na poziomie całej platformy. Administratorzy mogą wybrać, które metody weryfikacji są dostępne:
- Authenticator App (TOTP) — użytkownicy uwierzytelniają się za pomocą jednorazowego hasła opartego na czasie z aplikacji uwierzytelniającej (np. Google Authenticator, Authy). Przed użyciem tej metody użytkownicy muszą mieć skonfigurowane TOTP na swoim koncie.
- Email — jednorazowy kod weryfikacyjny jest wysyłany na zarejestrowany adres e-mail użytkownika.
Po włączeniu MFA for IDEaaS należy wybrać co najmniej jedną metodę weryfikacji.
-
Maximum User Role Expiration Days: Określa maksymalny czas (w dniach), przez jaki przypisanie roli użytkownika może pozostawać aktywne. Przy wartości 0 role użytkowników nie mają maksymalnego limitu wygaśnięcia i mogą być przypisywane bez daty wygaśnięcia (pozostają aktywne bezterminowo); strona wyświetla wówczas Unlimited. Gdy ustawiono wartość maksymalną, data wygaśnięcia jest wymagana przy każdym przypisaniu roli użytkownika.
Wyłączanie MFA Enforcement
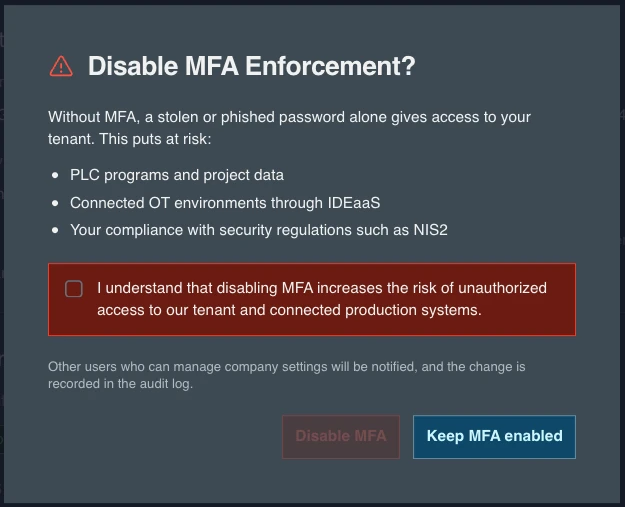
Bez MFA samo wykradzione lub wyłudzone hasło daje dostęp do Twojego tenanta, w tym do programów PLC, danych projektowych i połączonych środowisk OT. Zobacz Security Hardening.
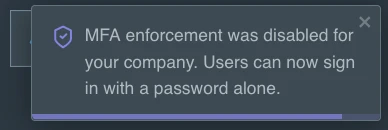
Ponieważ wyłączenie MFA Enforcement obniża poziom ochrony całego tenanta, obowiązują trzy zabezpieczenia:
- Potwierdzenie: Okno dialogowe Disable MFA Enforcement? wyjaśnia, co jest zagrożone. Przycisk Disable MFA pozostaje nieaktywny, dopóki nie zaznaczysz pola potwierdzenia. Wybierz Keep MFA enabled, aby anulować.
- Powiadomienie: Pozostali użytkownicy, którzy mogą zarządzać ustawieniami firmy, otrzymują powiadomienie na platformie oraz e-mailem. Wiadomość e-mail zawiera link bezpośrednio do Manage Company, aby można było ponownie włączyć to ustawienie.
- Dziennik audytu: Zmiana jest rejestrowana w Audit Logs.
Zmiany bezpieczeństwa w dzienniku audytu
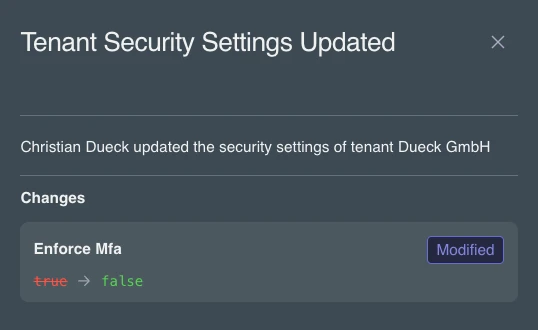
Za każdym razem, gdy ustawienia bezpieczeństwa zostaną zapisane, do Audit Logs dodawany jest wpis typu Tenant Security Settings Updated z kategorią Security. Aby wyświetlić te wpisy, przefiltruj dziennik audytu według pola Category. Wybierz ikonę szczegółów wpisu, aby zobaczyć, kto dokonał zmiany oraz starą i nową wartość każdego zmienionego ustawienia.

Off-boarding
Sekcja Off-Boarding umożliwia właścicielowi tenanta trwałe usunięcie tenanta i wszystkich powiązanych danych z platformy SEW. Off-boarding może rozpocząć wyłącznie właściciel tenanta.
Po rozpoczęciu off-boardingu masz 7 dni na anulowanie usunięcia. Jeśli nie anulujesz, usuwanie rozpocznie się po upływie tych 7 dni, a wszystkie informacje o koncie, projekty, urządzenia, konfiguracje i przechowywane zasoby zostaną usunięte w ciągu 30 dni bez możliwości odzyskania. Ponieważ po rozpoczęciu usuwania operacji tej nie można cofnąć, przed rozpoczęciem upewnij się, że jest to działanie zamierzone.
Terminy przechowywania danych i zasady ich usuwania są zgodne z wytycznymi określonymi w Warunkach świadczenia usług SEW, dostępnych na naszej stronie internetowej.