Yrityksen hallinta
Yrityksen hallinnan yleiskatsaus
Yrityksen hallinta -osio tarjoaa ylläpitäjille keskitetyn paikan, jossa määritetään ja ylläpidetään organisaation keskeisiä asetuksia koko vuokralaisen (tenant) laajuudessa. Täällä voitte hallita yrityksenne profiilitietoja ja ottaa käyttöön koko vuokralaista koskevia tietoturvakäytäntöjä, mukaan lukien todennusvaatimukset, kuten monivaiheinen todennus (MFA).
Tämä osio sisältää myös vuokralaisen lopetustoiminnot (off-boarding). Vuokralaisen omistaja voi poistaa vuokralaisen ja kaikki siihen liittyvät tiedot pysyvästi. 7 päivän jakso, jonka aikana poiston voi vielä peruuttaa, varmistaa täysin hallitun lopetusprosessin.
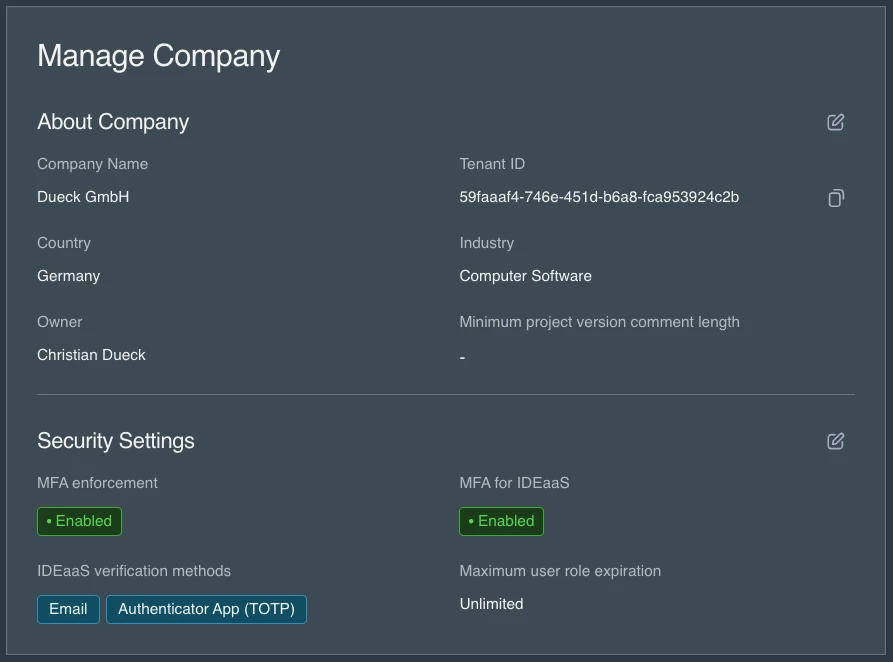
Tietoja yrityksestä
Tietoja yrityksestä -osiossa ylläpitäjät voivat määrittää organisaation keskeiset tiedot, kuten yrityksen nimen, maan ja toimialan. Nämä tiedot auttavat tunnistamaan ja luokittelemaan vuokralaisen SEW-alustalla. Osio näyttää myös tärkeitä metatietoja, kuten nykyisen vuokralaisen omistajan ja yksilöllisen vuokralaistunnuksen (tenant ID), jolloin on selkeästi nähtävissä, kenellä on hallinnollinen omistajuus ja miten vuokralaiseen viitataan yksilöllisesti SEW:ssä.
Tietoturva-asetukset
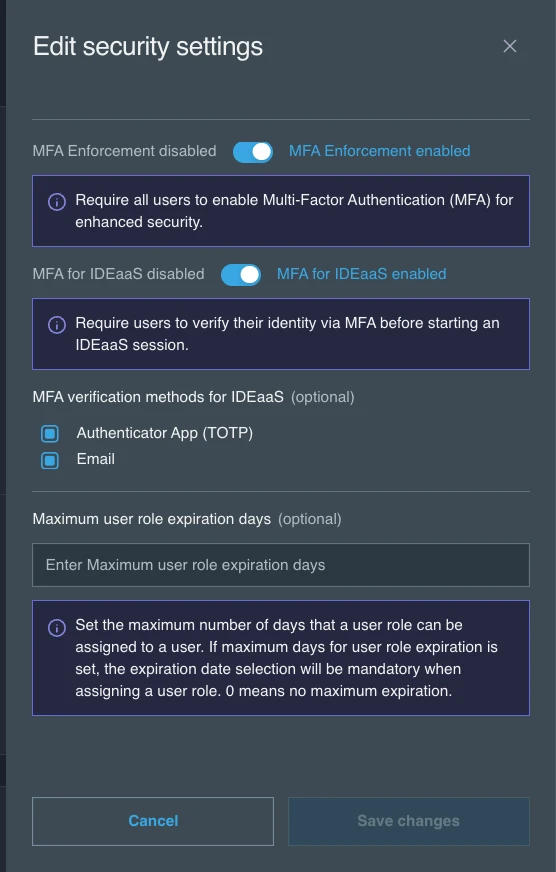
Valitse Tietoturva-asetukset -osion muokkauskuvake avataksesi Muokkaa tietoturva-asetuksia -paneelin, muuta asetuksia ja valitse Tallenna muutokset. Voitte avata samat asetukset myös Security Hub -osiosta valitsemalla Tietoturva-asetukset. Tietoturva-asetusten tarkastelu ja muokkaaminen edellyttää roolia, joka sallii yrityksen ominaisuuksien päivittämisen.
-
MFA:n pakottaminen: Kun asetus on käytössä, kaikkien tilin käyttäjien on käytettävä monivaiheista todennusta (MFA). Käyttäjät, joilla ei ole MFA:ta, ohjataan kirjautumisen yhteydessä automaattisesti MFA:n määrityssivulle, ja heidän on otettava MFA käyttöön ennen kuin he pääsevät alustalle. Suosittelemme pitämään MFA:n pakottamisen aina käytössä.
-
MFA IDEaaS-palvelulle: Kun asetus on käytössä, käyttäjien on vahvistettava henkilöllisyytensä MFA:lla ennen IDEaaS-istunnon aloittamista. Tämä lisää ylimääräisen tietoturvakerroksen erityisesti selainpohjaiseen suunnitteluun (Browser Based Engineering) riippumatta koko alustan laajuisesta MFA:n pakottamisesta. Ylläpitäjät voivat valita, mitkä vahvistusmenetelmät ovat käytettävissä:
- Authenticator-sovellus (TOTP) — käyttäjät todentavat itsensä aikaperusteisella kertakäyttösalasanalla authenticator-sovelluksesta (esim. Google Authenticator, Authy). Käyttäjillä on oltava TOTP määritettynä tilillään, ennen kuin tätä menetelmää voidaan käyttää.
- Sähköposti — kertakäyttöinen vahvistuskoodi lähetetään käyttäjän rekisteröityyn sähköpostiosoitteeseen.
Vähintään yksi vahvistusmenetelmä on valittava, kun MFA IDEaaS-palvelulle on käytössä.
-
Käyttäjäroolin enimmäisvoimassaoloaika päivinä: Määrittää enimmäisajan (päivinä), jonka käyttäjäroolin määritys voi pysyä aktiivisena. Kun arvoksi asetetaan 0, käyttäjärooleilla ei ole enimmäisvoimassaoloaikaa ja ne voidaan määrittää ilman päättymispäivää (pysyvät aktiivisina rajattomasti); sivulla näkyy tällöin Rajoittamaton. Kun enimmäisaika on asetettu, päättymispäivä vaaditaan aina käyttäjäroolia määritettäessä.
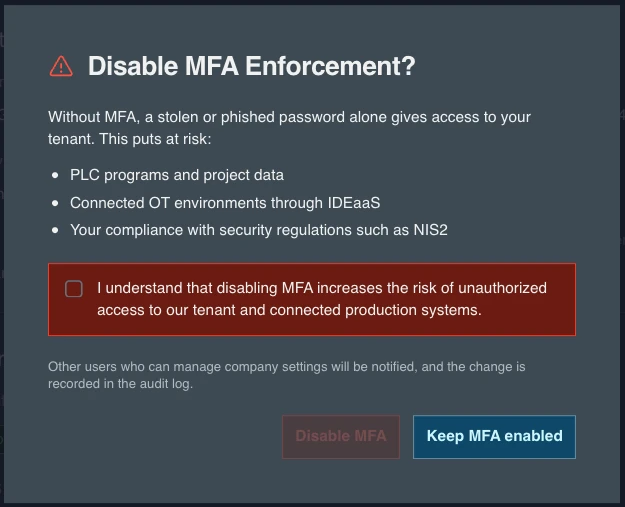
MFA:n pakottamisen poistaminen käytöstä
Ilman MFA:ta varastettu tai tietojenkalastelulla saatu salasana yksinään antaa pääsyn vuokralaiseenne, mukaan lukien PLC-ohjelmiin, projektitietoihin ja liitettyihin OT-ympäristöihin. Katso Tietoturvan koventaminen.
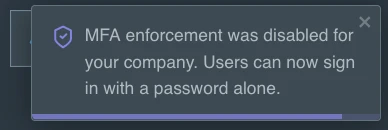
Koska MFA:n pakottamisen poistaminen käytöstä heikentää koko vuokralaisen suojausta, käytössä on kolme suojatoimea:
- Vahvistus: Poistetaanko MFA:n pakottaminen käytöstä? -valintaikkuna selittää, mikä on vaarassa. Poista MFA käytöstä -painike pysyy pois käytöstä, kunnes valitsette kuittausruudun. Valitse Pidä MFA käytössä peruuttaaksesi.
- Ilmoitus: Muille käyttäjille, jotka voivat hallita yrityksen asetuksia, ilmoitetaan alustalla ja sähköpostitse. Sähköposti sisältää suoran linkin Yrityksen hallintaan, jotta asetus voidaan ottaa uudelleen käyttöön.
- Auditointiloki: Muutos kirjataan Auditointilokeihin.
Tietoturvamuutokset auditointilokissa
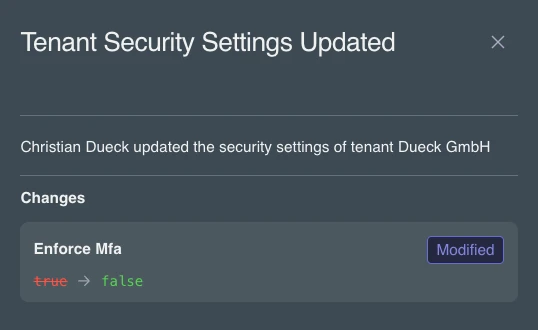
Aina kun tietoturva-asetukset tallennetaan, Auditointilokeihin lisätään merkintä, jonka tyyppi on Tenant Security Settings Updated ja luokka Security. Luetteloidaksenne nämä merkinnät suodattakaa auditointilokeja Luokka-kentän mukaan. Valitsemalla merkinnän tietokuvakkeen näette, kuka teki muutoksen sekä kunkin muuttuneen asetuksen vanhan ja uuden arvon.

Lopettaminen (off-boarding)
Lopettaminen -osiossa vuokralaisen omistaja voi poistaa vuokralaisen ja kaikki siihen liittyvät tiedot pysyvästi SEW-alustalta. Vain vuokralaisen omistaja voi käynnistää lopetuksen.
Kun lopetus on käynnistetty, teillä on 7 päivää aikaa peruuttaa poisto. Jos ette peruuta, poisto alkaa näiden 7 päivän jälkeen, ja kaikki tilitiedot, projektit, laitteet, konfiguraatiot ja tallennetut resurssit poistetaan 30 päivän kuluessa ilman palautusmahdollisuutta. Koska tätä ei voi peruuttaa, kun poisto on alkanut, varmistakaa ennen aloittamista, että tämä on todella haluamanne toimenpide.
Tietojen säilytysajat ja poistokäytännöt noudattavat SEW:n käyttöehdoissa esitettyjä periaatteita, jotka ovat saatavilla verkkosivustollamme.