Vállalat kezelése
A Vállalat kezelése áttekintése
A Vállalat kezelése szakasz központi helyet biztosít az adminisztrátorok számára a bérlő egészére vonatkozó alapvető szervezeti beállítások konfigurálásához és karbantartásához. Itt kezelheti a vállalat profiladatait, és érvényesíthet bérlőszintű biztonsági szabályzatokat, beleértve az olyan hitelesítési követelményeket, mint a többfaktoros hitelesítés (MFA).
Ez a szakasz a bérlő megszüntetésére vonatkozó vezérlőket is tartalmazza. A bérlő tulajdonosa véglegesen törölheti a bérlőt és az összes kapcsolódó adatot. Egy 7 napos időszak, amelyen belül a törlés még visszavonható, teljesen ellenőrzött megszüntetési folyamatot biztosít.
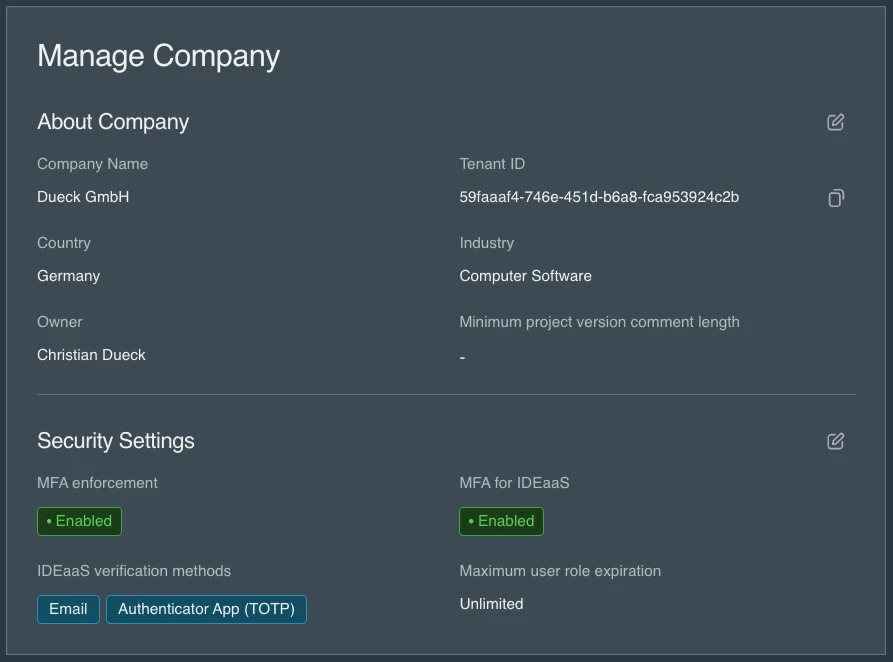
Vállalat adatai
A Vállalat adatai szakaszban az adminisztrátorok megadhatják a legfontosabb szervezeti részleteket, például a vállalat nevét, országát és iparágát. Ezek az információk segítenek a bérlő azonosításában és kategorizálásában a SEW platformon. A szakasz fontos metaadatokat is megjelenít, például az aktuális bérlőtulajdonost és az egyedi bérlőazonosítót, így egyértelműen látható, ki rendelkezik adminisztratív tulajdonjoggal, és hogyan hivatkozunk egyedileg a bérlőre a SEW rendszerén belül.
Biztonsági beállítások
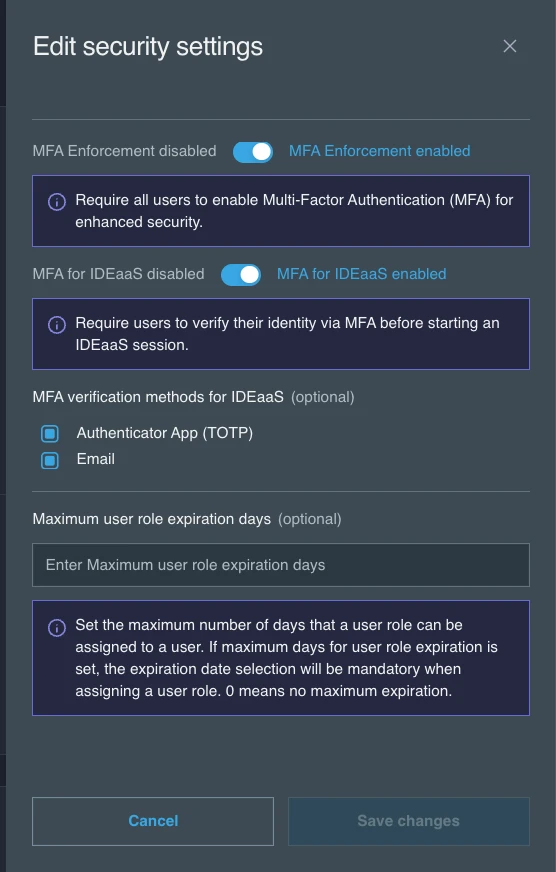
Válassza a Biztonsági beállítások szakasz szerkesztés ikonját a Biztonsági beállítások szerkesztése panel megnyitásához, módosítsa a beállításokat, majd válassza a Módosítások mentése lehetőséget. Ugyanezeket a beállításokat a Security Hub felületről is megnyithatja a Biztonsági beállítások kiválasztásával. A biztonsági beállítások megtekintéséhez és szerkesztéséhez olyan szerepkör szükséges, amely engedélyezi a vállalati tulajdonságok frissítését.
-
MFA kényszerítése: Ha engedélyezve van, ez a beállítás a fiókban lévő összes felhasználó számára kötelezővé teszi a többfaktoros hitelesítés (MFA) használatát. Az MFA nélküli felhasználók bejelentkezéskor automatikusan az MFA beállítási oldalára kerülnek, és a platform elérése előtt engedélyezniük kell az MFA-t. Javasoljuk, hogy az MFA kényszerítése mindig engedélyezve maradjon.
-
MFA az IDEaaS-hez: Ha engedélyezve van, a felhasználóknak MFA útján igazolniuk kell személyazonosságukat az IDEaaS-munkamenet elindítása előtt. Ez külön biztonsági réteget ad a böngészőalapú mérnöki hozzáféréshez, függetlenül a platform szintű MFA-kényszerítéstől. Az adminisztrátorok kiválaszthatják, mely ellenőrzési módszerek érhetők el:
- Hitelesítő alkalmazás (TOTP) — a felhasználók egy hitelesítő alkalmazás (például Google Authenticator, Authy) időalapú egyszeri jelszavával hitelesítik magukat. A módszer használatához a felhasználóknak előzetesen be kell állítaniuk a TOTP-t a fiókjukban.
- E-mail — egy egyszeri ellenőrző kódot küldünk a felhasználó regisztrált e-mail-címére.
Az IDEaaS-hez tartozó MFA engedélyezésekor legalább egy ellenőrzési módszert ki kell választani.
-
Felhasználói szerepkör maximális lejárati napjai: Beállítja azt a maximális időtartamot (napokban), ameddig egy felhasználói szerepkör-hozzárendelés aktív maradhat. Ha az érték 0, a felhasználói szerepkörökre nem vonatkozik maximális lejárati korlát, és lejárati dátum nélkül is hozzárendelhetők (határozatlan ideig aktívak maradnak); ekkor az oldal a Korlátlan értéket jeleníti meg. Ha van beállított maximum, minden felhasználói szerepkör hozzárendelésekor lejárati dátum megadása kötelező.
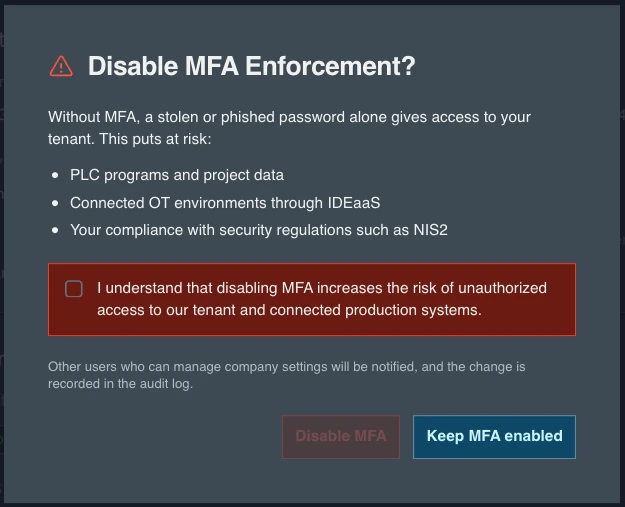
Az MFA kényszerítésének kikapcsolása
MFA nélkül egy ellopott vagy adathalászattal megszerzett jelszó önmagában hozzáférést biztosít a bérlőhöz, beleértve a PLC-programokat, a projektadatokat és a csatlakoztatott OT-környezeteket. Lásd: Biztonsági megerősítés.
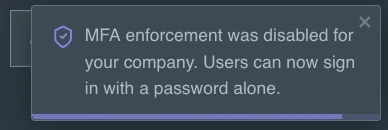
Mivel az MFA kényszerítésének kikapcsolása csökkenti a teljes bérlő védelmét, három biztosíték érvényes:
- Megerősítés: Az MFA kényszerítésének letiltása? párbeszédablak ismerteti a kockázatokat. Az MFA letiltása gomb mindaddig letiltva marad, amíg be nem jelöli a tudomásulvételi jelölőnégyzetet. A megszakításhoz válassza az MFA bekapcsolva tartása lehetőséget.
- Értesítés: A vállalati beállítások kezelésére jogosult többi felhasználó értesítést kap a platformon és e-mailben. Az e-mail közvetlenül a Vállalat kezelése oldalra hivatkozik, így a beállítás visszakapcsolható.
- Auditnapló: A módosítás rögzítésre kerül az Auditnaplókban.
Biztonsági módosítások az auditnaplóban
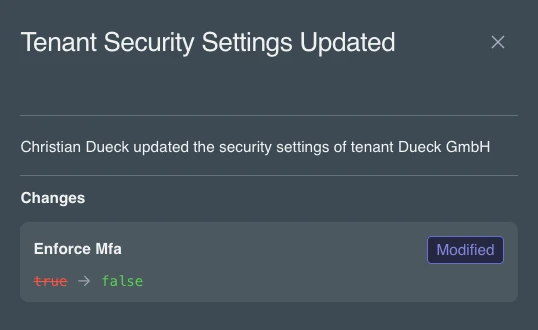
Valahányszor a biztonsági beállítások mentésre kerülnek, egy Tenant Security Settings Updated típusú és Security kategóriájú bejegyzés kerül az Auditnaplókba. Ezen bejegyzések listázásához szűrje az auditnaplókat a Kategória szerint. Válassza egy bejegyzés részletek ikonját, hogy lássa, ki végezte a módosítást, valamint az egyes módosított beállítások régi és új értékét.

Megszüntetés (Off-boarding)
Az Off-Boarding szakaszban a bérlő tulajdonosa véglegesen törölheti a bérlőt és az összes kapcsolódó adatot a SEW platformról. A megszüntetést kizárólag a bérlő tulajdonosa indíthatja el.
A megszüntetés elindítása után 7 napja van a törlés visszavonására. Ha nem vonja vissza, a törlés a 7 nap elteltével megkezdődik, és minden fiókinformáció, projekt, eszköz, konfiguráció és tárolt eszközadat 30 napon belül törlődik, helyreállítási lehetőség nélkül. Mivel a törlés megkezdése után a művelet nem vonható vissza, a megkezdés előtt győződjön meg arról, hogy valóban ezt szeretné.
Az adatmegőrzési határidők és a törlési szabályzatok a SEW Általános Szerződési Feltételeiben meghatározott irányelveket követik, amelyek elérhetők a weboldalunkon.