会社の管理
会社の管理の概要
Manage Company セクションは、テナント全体の中核的な組織設定を構成および保守するための中央管理画面を管理者に提供します。ここでは、会社のプロファイル情報を管理し、多要素認証 (MFA) などの認証要件を含むテナント全体のセキュリティポリシーを適用できます。
このセクションには、テナントのオフボーディング機能も含まれています。テナントオーナーは、テナントおよび関連するすべてのデータを完全に削除できます。削除を取り消すことができる 7 日間の猶予期間により、完全に管理されたオフボーディングプロセスが確保されます。
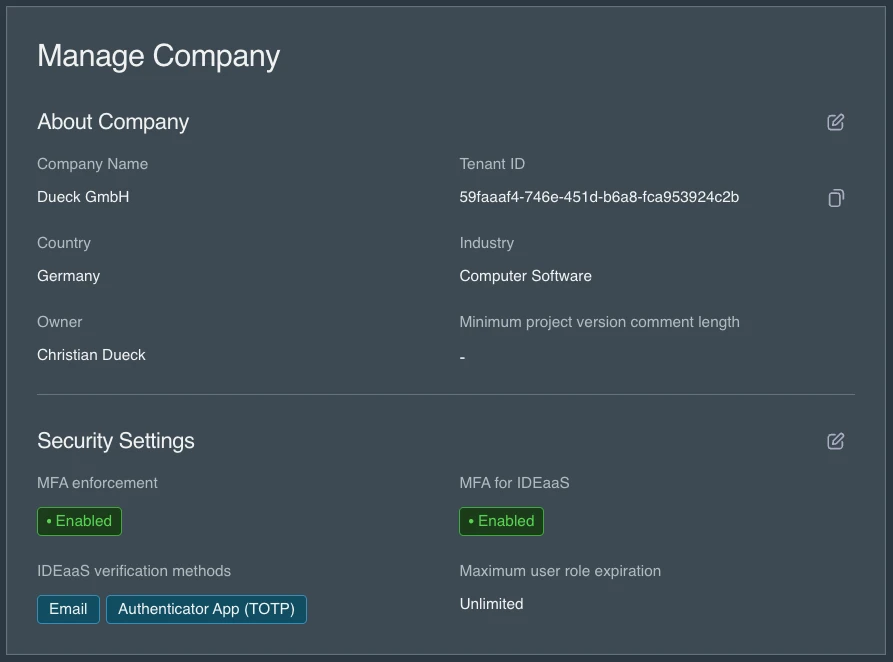
会社情報
About Company セクションでは、管理者が会社名、国、業種などの主要な組織情報を定義できます。この情報は、SEW プラットフォーム全体でテナントを識別し分類するのに役立ちます。また、このセクションには現在のテナントオーナーや一意のテナント ID といった重要なメタデータも表示され、誰が管理上の所有権を保持しているか、SEW 内でテナントがどのように一意に参照されるかを明確に把握できます。
セキュリティ設定
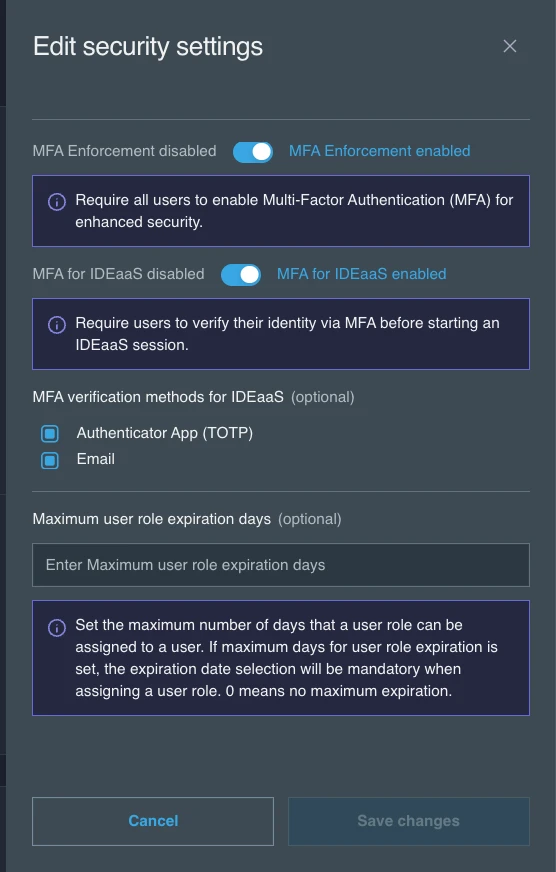
Security Settings セクションの編集アイコンを選択して Edit security settings ドロワーを開き、設定を変更して Save changes を選択します。同じ設定は、Security Hub で Security Settings を選択して開くこともできます。セキュリティ設定の表示と編集には、会社プロパティの更新を許可するロールが必要です。
-
MFA Enforcement: 有効にすると、アカウント内のすべてのユーザーに多要素認証 (MFA) の使用が必須となります。MFA を設定していないユーザーは、ログイン時に自動的に MFA 設定ページへリダイレクトされ、プラットフォームにアクセスする前に MFA を有効にする必要があります。MFA Enforcement は常に有効にしておくことを推奨します。
-
MFA for IDEaaS: 有効にすると、ユーザーは IDEaaS セッションを開始する前に MFA による本人確認を行う必要があります。これにより、プラットフォーム全体の MFA 強制とは独立して、ブラウザベースエンジニアリングへのアクセスに対して追加のセキュリティ層が設けられます。管理者は、利用可能な検証方法を選択できます。
- Authenticator App (TOTP) — ユーザーは認証アプリ (Google Authenticator、Authy など) の時間ベースのワンタイムパスワードを使用して認証します。この方法を使用するには、事前にアカウントで TOTP を設定しておく必要があります。
- Email — ユーザーの登録メールアドレスにワンタイム検証コードが送信されます。
MFA for IDEaaS を有効にする場合は、少なくとも 1 つの検証方法を選択する必要があります。
-
Maximum User Role Expiration Days: ユーザーロールの割り当てが有効なままでいられる最大期間 (日数) を設定します。0 に設定すると、ユーザーロールに最大有効期限がなくなり、有効期限なし (無期限に有効) で割り当てることができます。この場合、ページには Unlimited と表示されます。最大値を設定すると、ユーザーロールを割り当てる際には必ず有効期限が必要になります。
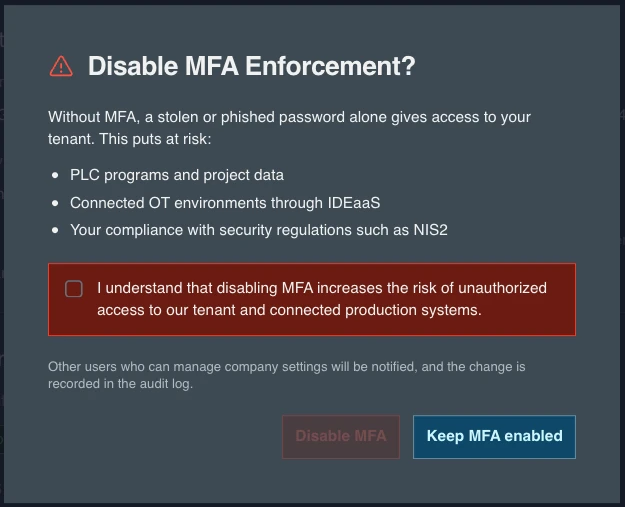
MFA Enforcement の無効化
MFA がない場合、盗まれたりフィッシングされたパスワードだけで、PLC プログラム、プロジェクトデータ、接続された OT 環境を含むテナントへのアクセスが可能になります。セキュリティ強化 を参照してください。
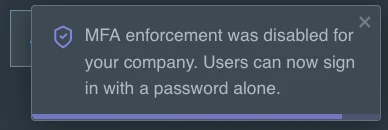
MFA Enforcement を無効にするとテナント全体の保護レベルが低下するため、次の 3 つの safeguards が適用されます。
- Confirmation: Disable MFA Enforcement? ダイアログにリスク内容が説明されます。確認用のチェックボックスにチェックを入れるまで Disable MFA ボタンは無効のままです。取り消すには Keep MFA enabled を選択します。
- Notification: 会社設定を管理できる他のユーザーに、プラットフォーム内およびメールで通知されます。メールには Manage Company への直接リンクが含まれており、設定を再度有効にできます。
- Audit log: 変更は 監査ログ に記録されます。
監査ログ内のセキュリティ変更
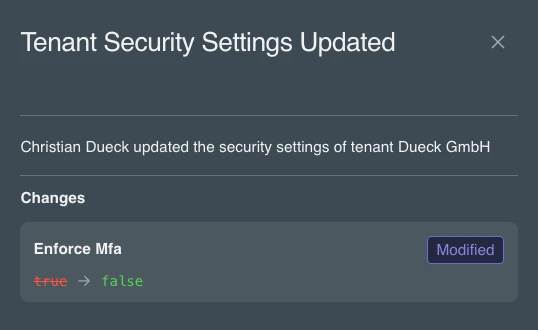
セキュリティ設定が保存されるたびに、タイプ Tenant Security Settings Updated、カテゴリ Security のエントリが 監査ログ に追加されます。これらのエントリを一覧表示するには、監査ログを Category でフィルタリングします。エントリの詳細アイコンを選択すると、変更を行ったユーザーと、変更された各設定の旧値および新値を確認できます。

オフボーディング
Off-Boarding セクションでは、テナントオーナーが SEW プラットフォームからテナントおよび関連するすべてのデータを完全に削除できます。オフボーディングを開始できるのはテナントオーナーのみです。
オフボーディングを開始した後、7 日以内であれば削除を取り消すことができます。取り消さない場合、7 日経過後に削除が開始され、すべてのアカウント情報、プロジェクト、デバイス、構成、保存されたアセットが 30 日以内に削除され、復旧の可能性はありません。削除が開始されると元に戻すことはできないため、開始する前に本当に実行してよいか必ず確認してください。
データ保持期間および削除ポリシーは、当社ウェブサイトで公開されている SEW の利用規約に記載されたガイドラインに従います。